Plugin per la sicurezza WordPress che sono indispensabili per tenere lontani gli hacker

Plugin sicurezza WordPress

Rendere sicuro il tuo sito non è un’operazione che si può svolgere in una sola volta. Non esiste un interruttore che puoi impostare su “SICURO” e non preoccupartene più. La sicurezza web si sviluppa a strati e ogni livello ha lo scopo di rendere un po’ più difficile l’ingresso agli hacker. Il nostro obiettivo è creare un numero sufficiente di livelli in modo che essi si arrendano e passino a un sito con meno livelli.

Cos’è la “Sicurezza WordPress”?

Molti proprietari di siti con cui parlo pensano che la sicurezza WordPress sia data un plugin che installano o da un servizio che acquistano. Nulla potrebbe essere più lontano dalla verità. La sicurezza è una mentalità, non è una cosa specifica. È qualcosa a cui dovresti pensare ogni volta che prendi una decisione per il tuo sito web.

  • Vuoi un nuovo tema? Qual è la reputazione degli sviluppatori del tema in termini di sicurezza?
  • Vuoi aggiungere un nuovo plugin? Quanto è sicuro? Sono state segnalate vulnerabilità al suo interno?
  • Vuoi assumere una agenzia per il sito? Cosa hanno da dire gli altri sul suo lavoro? Il codice che sviluppa è sicuro?

Ogni decisione che prendi deve essere legata nella domanda “Come influirà questo sulla sicurezza del mio sito?” Se non puoi dire con certezza che la migliorerà o, almeno, che non la danneggerà, allora devi ripensare alla decisione.

L’altra analogia che uso spesso è che la sicurezza non è un’azione specifica, ma una serie di livelli che avvolgi attorno il tuo sito.

  • Il livello superiore è un firewall di rete
  • Poi c’è il firewall dell’applicazione (in WordPress, di solito è un plugin)
  • Le password complesse
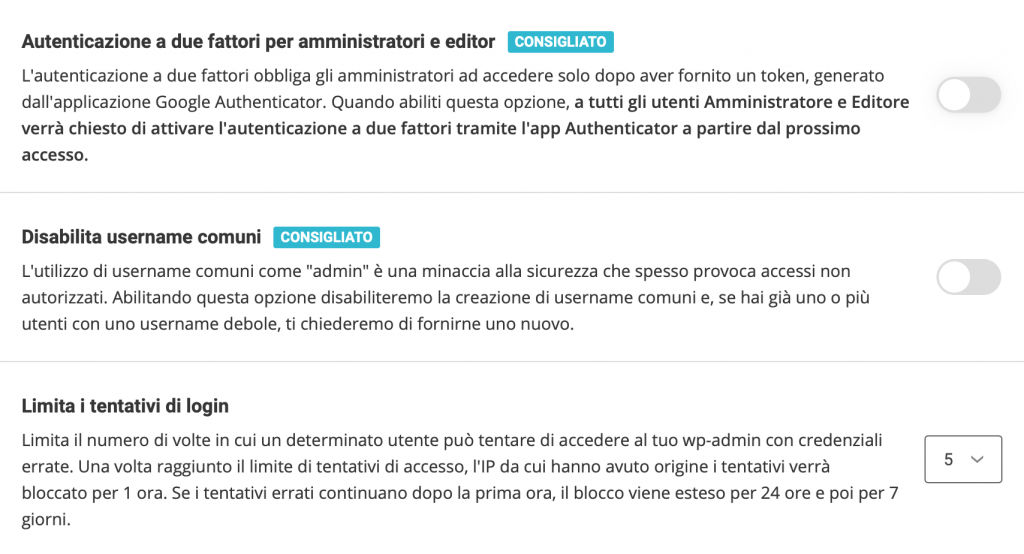
  • L’autenticazione a due fattori
  • Cambiare il nome della directory wp-admin
  • Non utilizzare lo username “admin”
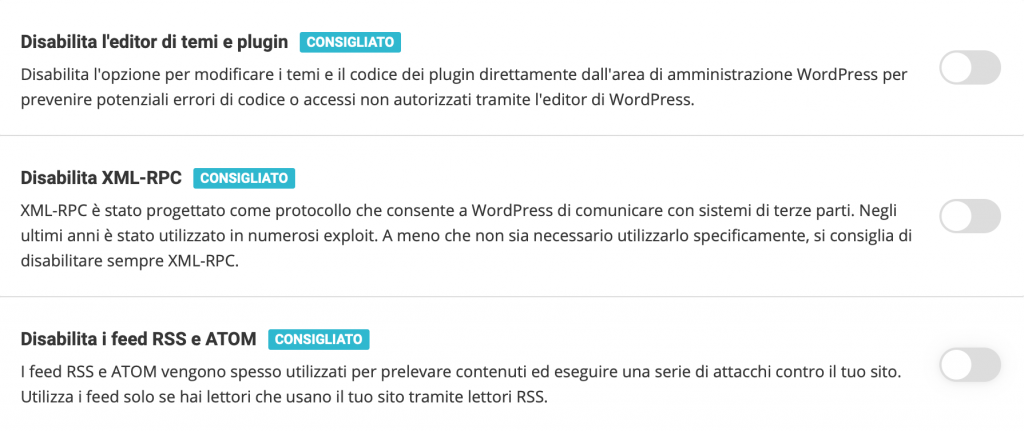
  • Disabilitare XML-RPC

Nessuna di queste cose da sola renderà il tuo sito sicuro. Tuttavia, tutte insieme possono rendere sicuro il tuo sito in modo che i gli hacker passino a un sito meno sicuro. Un’altra buona notizia è che al giorno d’oggi puoi proteggere facilmente il tuo sito ospitandolo su un hosting di alta qualità che si impegna a garantire la tua sicurezza.

Potresti notare che l’installazione di un certificato SSL non è nell’elenco sopra citato. Questo perché avere un certificato SSL è un’opzione considerata standard. Ciò significa che non è una misura di sicurezza, ma qualcosa da fare quando si configura qualsiasi sito web. Dal momento che è gratuito, non c’è assolutamente alcun motivo per cui un sito funzioni senza SSL. Inoltre, su SiteGround, installano certificati SSL Let’s Encrypt gratuiti subito dopo la creazione di ciascun sito, in modo che sia ancora più semplice per i clienti.

>>Se sei interessato a saperne di più sulla sicurezza di WordPress, scarica gratis il nostro eBook “21 Suggerimenti per rendere sicuro il tuo sito WordPress“<<

Quali sono i migliori plugin per la sicurezza WordPress per proteggere ogni livello del tuo sito?

Per impostare la sicurezza WordPress a più livelli sopra descritta, per la maggior parte delle persone ci vorrà un po’ di tempo. Oggigiorno quasi tutto può essere realizzato anche da chi non ha competenze tecniche ma, se non ti senti sicuro, assumi qualcuno di cui ti fidi per farlo per te.

Firewall di rete

Se stai utilizzando un hosting affidabile come SiteGround, il firewall viene configurato per te e non te ne devi preoccupare. Se non sei sicuro che il tuo hosting fornisca questo servizio, chiediglielo. Se non ricevi un chiaro “Sì, ti forniamo un firewall a livello di rete” considera un nuovo servizio di hosting.

Firewall dell’applicazione

Nell’ecosistema di WordPress, “Application Firewall” di solito significa avere un plugin. Ci sono molti buoni plugin tra cui scegliere. Di solito non consiglio plugin specifici perché non appena lo faccio, qualcuno mi scrive per dirmi che i miei consigli sono sbagliati. Tuttavia, poiché molti utenti mi hanno chiesto consigli sui plugin di sicurezza, infrangerò la mia regola e darò alcuni consigli. È importante notare che non sono in ordine di importanza.

A proposito, la maggior parte di questi plugin è molto di più di un semplice firewall per applicazione.

  • Scansione malware
  • Audit di sicurezza
  • Rafforzamento della sicurezza
  • Firewall del sito

Alcune delle aziende dietro questi plugin forniscono anche la rimozione di malware e la pulizia dei siti compromessi. Se stai cercando la massima tranquillità, questo è servizio fondamentale.

Jetpack

Jetpack è il plugin tutto-in-uno di Automattic. Ha molte funzionalità e la maggior parte non riguarda la sicurezza. Tuttavia, ha alcune funzionalità di sicurezza integrate. Se hai già installato Jetpack, considera l’acquisto delle funzionalità di sicurezza.

Se al momento non hai Jetpack installato e non hai bisogno di nessuna delle altre funzionalità, questa potrebbe non essere la soluzione migliore.

Sucuri Security

Sucuri è in circolazione da un po’ di tempo e gode di un’ottima reputazione. Oltre a offrire un firewall per applicazioni, Sucuri offre molte altre funzionalità:

  • Rimozione malware e pulizia da hacker
  • Mitigazione DDoS avanzata
  • Scansione malware e hacker frequente

Queste tre caratteristiche sono importanti e incluse nel livello base. Nel complesso, Sucuri è un’ottima offerta a tutto tondo che per la sicurezza di qualsiasi sito web.

iThemes Security Pro

Attualmente non lo sto usando ma quando lo utilizzavo era uno dei migliori, se non il migliore, sul mercato. (È importante notare che non penso che il plugin sia peggiorato in alcun modo, semplicemente le mie esigenze sono cambiate.)

Ricordo però che la sua pagina di amministrazione è complessa. Assicurati di ritagliarti del tempo per leggere e comprendere ogni opzione a tua disposizione in modo da poter prendere le decisioni giuste. Questo consiglio è ugualmente applicabile a tutti i plugin di sicurezza.

A differenza di altri plugin, iThemes ti offre tutte le funzionalità per ogni fascia di prezzo. La differenza di prezzo si basa sul numero di siti che vuoi proteggere.

Password forti

Sebbene siano disponibili plugin per questo, il supporto per password complesse è fortunatamente integrato nel core di WordPress. Ti suggerisco di imporre password complesse a qualsiasi utente che abbia un livello di sicurezza superiore a Guest o Subscriber. Se possono gestire qualcosa, dovrebbero avere almeno una password sicura.

WP 2FA

L’autenticazione a due fattori (2FA) è una delle tecnologie più recenti, ma è tra le più importanti. Gli accessi e le password possono essere rubati online, ma un telefono no. Aggiungendo la 2FA come livello di sicurezza, rendi impossibile a qualcuno di accedere al tuo sito solo perché ha avuto accesso al tuo login e password.

Un plugin che ho usato nel corso degli anni per implementare questa autenticazione è WP 2FA. Fa solo quello. Se hai già un firewall dell’applicazione che implementa l’autenticazione a due fattori usalo, altrimenti WP-2FA è una buona scelta.

[subscribe_cta]

…e il resto

Per gli altri livelli di sicurezza, tuttavia, hai ancora bisogno di aiuto. Ho provato combinazioni di dozzine di plugin diversi per implementarli e ogni volta qualcosa non è andato per il verso giusto. Non sempre i plugin funzionano bene tra loro e ti ritrovi con un pasticcio tra le mani.

Ecco perché ero entusiasta quando SiteGround ha rilasciato il suo plugin per la sicurezza WordPress. Esso include diversi livelli di sicurezza in un unico plugin.

SiteGround Security: il plugin tutto-in-uno per la sicurezza WordPress

Questo plugin è il nuovo arrivato del gruppo ma è già diventato il mio plugin di sicurezza preferito. L’ho già installato su 4 delle mie installazioni WordPress e solo una di queste è ospitata su SiteGround.

SiteGround Security è dotato di molte funzionalità di sicurezza. Ognuna di esse può essere attivata o disattivata senza disturbare il resto delle funzionalità. Le mie 4 funzionalità preferite del plugin sono le seguenti:

  • Autenticazione a due fattori
  • Disabilitazione di XML-RPC
  • Disabilitazione dello username “admin”
  • Blocca e proteggi le cartelle di sistema

Nel tempo, ho installato plugin singoli che facevano ognuna di queste cose. E ogni volta, finivo per rimuovere il plugin perché o non faceva il lavoro nel modo in cui volevo, o veniva abbandonato dai suoi sviluppatori e ostacolava l’aggiornamento del mio sistema.

SiteGround Security integra tutte e quattro queste importanti funzionalità in un unico plugin. Poiché è stato creato da SiteGround, so che non verrà mai abbandonato. Anzi, in realtà fa molto di più di queste 4 cose, quindi ti consiglio di installarlo sul tuo sito WordPress e provarlo direttamente. Non devi essere un cliente SiteGround per usarlo!

Conclusioni sulla sicurezza WordPress

Trascorrere del tempo a pensare a proteggere il tuo sito è sempre tempo ben investito. Essere sicuri di avere il sito sempre aggiornato e il più sicuro possibile, significa passare meno tempo a preoccuparsi del proprio sito e più tempo a concentrarsi sulle attività che ti interessano davvero.

Ricorda, il punto fondamentale sulla sicurezza non è bloccare il tuo sistema in modo che nessuno possa entrarci, perché poi… beh, nessuno può entrarci. Il punto è rendere il tuo sito difficile da attaccare, in modo che gli hacker si spostino su un sito in cui hanno più possibilità.

“La sicurezza è un viaggio, non una destinazione.”

— Cal Evans
DNS centralizzato per un hosting più veloce, sicuro e semplice

DNS centralizzato hosting

Due anni fa, grazie all’introduzione del Site Tools, dicemmo che il nuovo pannello ci avrebbe permesso di introdurre diversi miglioramenti del servizio. Ad oggi, continuiamo a mantenere quella promessa! Dopo aver lanciato PHP Ultraveloce, la nuova configurazione di MySQL su hosting cloud e condiviso, le nuove funzionalità di SiteGround Optimizer e molto altro ancora, abbiamo anche rielaborato il nostro servizio DNS per renderlo più veloce, sicuro, flessibile e semplice da usare. Dai un’occhiata a quello che abbiamo fatto e in che modo influisce sui siti ospitati sulla nostra piattaforma.

In cosa consiste il nuovo servizio DNS?

Diamo prima una definizione: il DNS (domain name system) è ciò che consente a un dominio di aprire un sito web specifico. Questo sistema indica su quale di tutti i server nel Web è ospitato il tuo sito. Di solito, a ciascun server corrisponde un insieme specifico di 2 nameserver e 2 IP che dovrebbero essere aggiunti nel pannello di gestione del tuo dominio affinché il sistema funzioni. Ogni server ha anche un servizio DNS installato su di esso che elabora le query DNS e mostra il sito corretto quando un visitatore digita il tuo dominio nel browser.

Con il nuovo DNS centralizzato non abbiamo più bisogno del servizio DNS installato su ciascuno dei nostri server di produzione. Siamo ora in grado di spostare tutti i nostri servizi DNS su un cluster completamente separato di più server. Questo cluster è dedicato solo al servizio DNS ed è geograficamente distribuito in tutto il mondo grazie alla fantastica tecnologia di routing Anycast. Il DNS centralizzato ci permette anche di avere una sola coppia di nameserver e IP per tutti i server che SiteGround gestisce, e questi sono:

  • ns1.siteground.net
  • ns2.siteground.net

Quali sono i vantaggi del nostro nuovo servizio DNS

Risoluzione più veloce del dominio, caricamento del sito più rapido

Quando un visitatore cerca il dominio del tuo sito, la prima cosa che fa il browser è fare una ricerca DNS per vedere su quale IP il dominio si risolve e si connette al server con quell’IP. Con la precedente configurazione DNS, le richieste provenienti da un continente diverso da quello del tuo server venivano gestite un po’ più lentamente a causa della distanza fisica tra il visitatore e il server che risolveva il tuo dominio. Ora, con il DNS centralizzato che funziona in cinque diverse località geografiche e più istanze, la risoluzione è gestita dal nodo più vicino, risparmiando ritardi di rete e migliorando la velocità di caricamento del tuo sito.

Ridondanza migliorata

Poiché la nuova configurazione DNS si basa su più macchine geograficamente disperse, essa è estremamente resiliente. Ad esempio, se uno dei server DNS si interrompe, le richieste DNS verrebbero gestite dal nodo più vicino e funzionante. Questa configurazione protegge anche dagli attacchi DDoS, poiché se c’è una quantità elevata di traffico dannoso, esso viene distribuito tra più macchine DNS e diventa molto più difficile che un attacco abbia successo. Inoltre, il servizio DNS è super scalabile e nuove macchine possono essere aggiunte facilmente ogni volta che è necessario disporre di più risorse.

Se stai utilizzando il tuo dominio contemporaneamente per l’hosting SiteGround e per altri servizi (ad esempio i tuoi record MX sono puntati su Gmail), avere il servizio DNS ospitato in una posizione diversa dal tuo sito ha un ulteriore vantaggio: nel caso in cui il tuo server di hosting si interrompa, il tuo DNS continuerà a funzionare e i tuoi servizi esterni continueranno a funzionare.

[subscribe_cta]

Migrazioni tra i server

Spostare i dati fa parte del nostro lavoro. Che si tratti di trasferire il tuo account da un vecchio hardware a uno più recente, da cPanel a macchine con Site Tools o da un vecchio data center all’infrastruttura Google Cloud, le migrazioni continueranno sempre ad esserci. Ogni volta che migriamo i server, una delle sfide più grandi è la gestione delle zone DNS. Il nuovo server viene fornito con nuovi nameserver e, una volta che i siti vengono trasferiti, i domini devono essere puntati per utilizzare i nuovi nameserver. Abbiamo aggiornato automaticamente i nameserver per tutti i domini gestiti con il nostro pannello di controllo, ma i domini esterni hanno avuto bisogno di modifiche manuali da parte dei webmaster. In entrambi i casi, si verifica una propagazione DNS che ha un potenziale impatto sui tempi di inattività.

Con il nuovo DNS centralizzato sarà molto più semplice migrare ed eseguire aggiornamenti del server in futuro. Nella maggior parte dei casi, tali migrazioni non comportano alcun tipo di modifica delle impostazioni DNS, prevenendo così eventuali problemi causati dalla propagazione.

Più comodità e semplicità d’uso

Con il DNS decentralizzato, le persone che gestiscono più siti su server diversi devono tenere traccia di diversi set di nameserver e questo potrebbe risultare scomodo. Il nuovo DNS centralizzato semplifica i processi di gestione per i nostri clienti che hanno più siti web, poiché tutti i domini di tutti i siti ospitati sulla nostra piattaforma, indipendentemente dal loro account di hosting o server, ora possono utilizzare la stessa coppia di nameserver.

Quando sarà disponibile il nuovo servizio DNS?

Tutti i nuovi siti creati sulla nostra piattaforma stanno già utilizzando il nuovo servizio DNS. Per i siti più vecchi, stiamo ora iniziando un passaggio graduale al nuovo DNS centralizzato. Aggiorneremo automaticamente i nameserver per tutti i domini registrati con noi. Per i domini esterni utilizzati sul nostro sistema, informeremo i nostri clienti tramite email, confermando quando sarà possibile aggiornare le loro impostazioni DNS a quelle nuove. Il vecchio sistema DNS continuerà ad essere supportato per diversi mesi, fino al completamento della migrazione a quello nuovo.

Una vulnerabilità critica di WooCommerce prontamente affrontata

Woo_Vulnerability_blog-post-1200x600

La scorsa settimana, il team di Woo ha annunciato una vulnerabilità critica nel plugin di eCommerce più popolare per WordPress: WooCommerce. Come descritto nel loro post, gli update di sicurezza sono stati subito lanciati a tutti i branch per tutti gli utenti che non avevano disabilitato gli aggiornamenti. Il tutto è stato fatto in modo veloce ed efficiente. Inoltre, il team di Woo è stato estremamente collaborativo fornendo tutte le informazioni necessarie che ci hanno permesso di aggiungere in modo proattivo regole di sicurezza al nostro WAF (Web Application Firewall) per un ulteriore livello di protezione. Continua a leggere per saperne di più su tutte le azioni intraprese e sui risultati.

Aggiornamenti ramificati lanciati da Woo

A causa della gravità delle vulnerabilità scoperte, il team di WooCommerce ha lavorato 24 ore su 24 per applicare patch a tutti i principali branch di rilascio. Ciò significa che non devi passare da WooCommerce 4 a 5 per proteggerti. Questi aggiornamenti sono stati subito lanciati e, se non esplicitamente disabilitati, molto probabilmente il tuo Woo è già stato patchato. Tuttavia, ti consigliamo vivamente di fare un controllo! Tutte le versioni di WooCommerce precedenti all’ultima patch sono vulnerabili. Puoi controllare la tua versione e confrontarla con la pagina delle versioni di WooCommerce (https://developer.woocommerce.com/releases/). Ad esempio, se hai WooCommerce 5.5.2 dovresti semplicemente aggiornarlo al 5.5.1. Ciò risolverà il problema di sicurezza senza compromettere alcuna funzionalità.

Protezione WAF proattiva impostata da SiteGround

Per quanto riguarda la sicurezza, abbiamo sempre creduto che essere proattivi sia l’approccio migliore. Questa particolare vulnerabilità non ha fatto eccezione. Non appena siamo stati informati dal team di Woo, abbiamo agito immediatamente e abbiamo aggiunto una nuova regola di sicurezza al nostro Web Application Firewall (WAF), un elaborato sistema per la prevenzione degli exploit, in esecuzione su tutti i nostri server. Puoi pensare al firewall come a un insieme di regole che bloccano i tentativi di exploit. Siamo costantemente attenti alle informazioni relative ai problemi di sicurezza e siamo pronti ad agire aggiungendo regole di sicurezza, in modo che il nostro sistema possa bloccare tentativi malevoli. Il WAF non corregge una falla di sicurezza di un particolare sito, che può essere sistemata solo tramite un aggiornamento di sicurezza, ma impedisce agli hacker di sfruttare questa falla per ottenere l’accesso non autorizzato al tuo sito.

[subscribe_cta]

Potresti chiederti perché creare una regola WAF quando il team di Woo è stato così veloce per rilasciare una nuova versione di sicurezza. Lo facciamo per garantire che i clienti abbiano più tempo per reagire all’exploit. Infatti, sebbene la maggior parte degli utenti di WooCommerce abbia attivi gli aggiornamenti automatici, alcuni siti non vengono aggiornati per diversi motivi: aggiornamento non riuscito, disattivato o posticipato. Alcuni webmaster preferiscono gestire gli aggiornamenti in autonomia, principalmente perché vogliono essere sicuri che l’aggiornamento non interferisca con nessuna delle funzionalità del loro sito. Dopotutto parliamo di eCommerce che probabilmente fanno affidamento su molti plugin aggiuntivi come quelli per la spedizione, i pagamenti, il tracking e molto altro. Per queste persone le regole WAF forniscono il tempo necessario ad assicurarsi che tutte le loro funzionalità critiche funzionino con la nuova versione di Woo.

Nel complesso, la gestione di questa vulnerabilità di Woo mostra come gli sforzi combinati degli sviluppatori di plugin e del tuo hosting ripaghino. Anche in situazioni di emergenza i tuoi clienti sono al sicuro e gli affari continuano come al solito!

Un SFTP Multisito per domarli tutti

SFTP Multisito

Questa è un’estate particolarmente calda in SiteGround. Nuove funzionalità si presentano una dopo l’altra! L’ultima che abbiamo aggiunto alla nostra piattaforma è l’opzione per l’accesso SFTP Multisito con un’unica chiave SSH. Da oggi in poi le persone che gestiscono siti multipli sulla nostra piattaforma non dovranno più utilizzare una chiave SSH separata per ciascun sito per poter caricare i file tramite SFTP. L’Accesso SFTP Multisito può essere utilizzato per tutti i siti che gestisci o di cui sei un collaboratore all’interno di un’unica Area Cliente. 

L’accesso SFTP Multisito è super comodo

Questa funzionalità è particolarmente utile per chi gestisce molti siti sulla nostra piattaforma. Se gestisci siti multipli, ti aiuta a non perdere tempo a creare una chiave SSH separata per ciascuno dei siti a cui desideri accedere tramite SFTP. Inoltre, non dovrai più ricordare username e hostname diversi per ogni sito. D’ora in poi puoi autenticarti per una connessione SFTP a ciascuno dei tuoi siti usando lo stesso username e hostname. Il nostro sistema ti darà l’accesso SFTP a tutti i siti che sono stati legati alla tua chiave SSH Multisito.

L’accesso SFTP Multisito è altamente sicuro

Senza dubbio, l’accesso SFTP Multisito rende più semplice la gestione dei siti. Ma non preoccuparti, questa comodità non va a discapito della sicurezza. Come con l’opzione SFTP per sito singolo, il trasferimento di file è crittografato tra il tuo computer locale e il server remoto che ospita il tuo sito. Inoltre, usiamo un metodo di autenticazione molto più sicuro di quello standard, utilizzando chiavi SSH invece di semplici password. Le chiavi hanno innegabili vantaggi per la sicurezza: sono molto più lunghe e complesse, rendendo impossibili eventuali attacchi brute-force. Inoltre, la chiave stessa non viene trasmessa durante il processo di autenticazione. Le password invece, anche quelle generate da tool specifici, sono soggette ad attacchi brute-force e spesso si basano su una password principale memorizzata su un computer che potrebbe essere infettato. E, nel caso volessi aggiungere un ulteriore livello di sicurezza, hai la possibilità di limitare facilmente l’accesso SFTP Multisito della tua chiave SSH a un IP specifico. 

[subscribe_cta]

L’accesso SFTP Multisito è facile da impostare e gestire

Per utilizzare il nostro nuovo Accesso SFTP Multisito è sufficiente creare una chiave SSH principale tramite la tua Area Cliente. Durante l’impostazione iniziale della chiave puoi scegliere il sito a cui accedere con essa. Dopo aver attivato la chiave, ogni sito che crei o di cui diventi collaboratore verrà aggiunto automaticamente ad essa. L’elenco può essere modificato in qualsiasi momento nella tua Area Cliente. Maggiori informazioni sono disponibili nel nostro tutorial dettagliato sulla chiave SSH per SFTP Multisito. 

NOTA: ovviamente, per utilizzare il nostro nuovo servizio bisogna avere più di un sito nella propria Area Cliente. Nel caso disponessi di un unico sito, puoi accedervi tramite SFTP lo stesso, ma devi utilizzare la sua chiave SSH univoca, generata nel tuo Site Tools.

Che cos’è XMLRPC e in che modo minaccia la sicurezza del tuo sito WordPress

xmlrpc

Nella directory principale di ogni sito WordPress c’è un file xmlrpc.php che in realtà esiste da prima di WordPress stesso. Prima di WordPress, al tempo di b2 (se qualcuno lo conosce), questo file è stato creato per dare ai siti un modo per comunicare tra loro e per consentire ad altre applicazioni di comunicare con il blog stesso.

Che cos’è XMLRPC?

Il nome ti dice tutto ciò che devi sapere sulla sua funzionalità.

XML – è stato progettato per accettare payload in XML. In questi giorni JSON è un formato molto più comune, ma XMLRPC precede JSON di un bel po’.

RPC – sta per Remote Procedure Call. Era uno standard in base al quale un sistema poteva chiedere a un altro sistema di fare qualcosa. In questi giorni usiamo le API (REST o Graph API) per fare la stessa cosa ma, prima che esistessero, RPC era uno dei modi per eseguire queste procedure.

Come funziona XMLRPC?

Per fare in modo che XMLRPC.php faccia qualcosa, devi fare una richiesta POST. Se non conosci il funzionamento dei browser, questo passaggio è fondamentalmente come cliccare sul pulsante Invia in un modulo, che solitamente avvia proprio una richiesta POST.

Se fai una richiesta POST a tuodominio.tld/xmlrpc.php e gli dai un payload XML correttamente formattato, puoi fare cose come creare un post sul tuo sito.

Una delle cose per cui XMLRPC veniva usato molto in passato erano i “pingback”. Quei commenti che vedi sui post che mostrano che qualcun altro si lo ha linkato sul proprio blog.

Potenziali minacce alla sicurezza provenienti da XMLRPC di WordPress

Per molto tempo XMLRPC è stato uno strumento utile. Oggi non è più così. Al giorno d’oggi tutte le funzionalità per cui veniva utilizzato XMLRPC sono gestite dalle API REST integrate. Tuttavia, anche se non è più utilizzato è ancora in giro. Chi ha nostalgia di queste cose lo vede e sorride, ma chi è attento alla sicurezza lo teme.

XMLRPC pone un paio di rischi per la sicurezza dei siti WordPress che possono provocare gravi attacchi XMLRPC.

Attacchi di brute-force tramite XMLRPC

Il primo tipo di attacco XMLRPC è un semplice Brute-Force. Poiché parte del payload XML che viene passato a WordPress contiene il login e la password dell’utente che vuole intraprendere l’azione, è facile che gli hacker provino diverse combinazioni per individuare le credenziali. Molti proprietari di siti limitano il numero di tentativi di login che un utente può effettuare prima di essere bloccato, ma non si preoccuperanno di bloccare le richieste XMLRPC, lasciando così una backdoor aperta agli hacker per cercare di trovare un modo per entrare.

Una volta che un hacker trova le credenziali corrette, è libero di compromettere il tuo sito inserendo contenuti nel database del tuo sito. Che si tratti di post, pagine o solo commenti, il risultato finale è lo stesso. Il contenuto che non hai approvato e che molto probabilmente non desideri viene pubblicato sul tuo sito.

Nella migliore delle ipotesi, questo significa commenti e post di spam. Nel peggiore dei casi, potrebbero essere post o commenti all’apparenza normali ma nei quali a cui è stato inserito un malware.

Attacchi DDoS tramite XMLRPC

Poiché uno dei modi in cui veniva utilizzato XMLRPC era il pingback, gli hacker possono usarlo per sopraffare il tuo server emettendo molte richieste tutte in una volta.

Un pingback scrive un record nel tuo database. Scrivere nel database è un’attività costosa, in termini di risorse. Mentre un singolo pingback non danneggia le prestazioni del tuo sito, centinaia o addirittura migliaia di essi contemporaneamente possono mettere in ginocchio anche il server più robusto.

Questo è chiamato attacco DDos o Distributed Denial of Service. “Distribuito” perché di solito non è una singola macchina a fare tutte le richieste, di solito è un intero gruppo di macchine sparse ovunque.

[subscribe_cta]

Come disabilitare XMLRPC in WordPress

Ci sono alcuni modi per disabilitare XMLRPC. Consiglio vivamente di farlo perché onestamente non ne hai bisogno.

File di configurazione del tuo webserver

Se hai familiarità nel bloccare le richieste tramite i file di configurazione del tuo webserver e se hai accesso a questi file, è il miglior modo per disabilitare XMLRPC. Per Apache, puoi aggiungere questo codice al file .htaccess nella directory principale del tuo sito.

<Files xmlrpc.php>

order deny,allow

deny from all

</Files>

Questo lo bloccherà subito.

File functions.php del tuo tema

Se non hai familiarità con i file di configurazione del tuo webserver, puoi aggiungere una singola riga di codice al file functions.php del tuo tema.

add_filter( ‘xmlrpc_enabled’, ‘__return_false’ );

Assicurati di farlo correttamente, ci sono 2 underscore prima della parola “return”. Questo dirà a WordPress che non vuoi accettare richieste XMLRPC.

Installa un plugin

Infine, se non vuoi preoccuparti di aggiungere codice al functions.php del tuo tema, puoi disabilitare XMLRPC in WordPress installando un plugin. (nota: il plug fa esattamente la stessa cosa del suggerimento precedente). Ci sono diversi buoni plugin gratuiti che lo fanno e potresti già avere questa funzionalità se hai installato un plugin di Application Firewall.

In caso contrario, lasciami consigliare il mio preferito e quello che uso su tutti i miei siti per disattivare XMLRPC: SiteGround Security Plugin. Anche se non hai siti ospitati su SiteGround, puoi utilizzare questo plugin gratuito per gestire diverse impostazioni di sicurezza. Se vuoi solo bloccare XMLRPC, disattiva tutte le altre opzioni. Questa è una delle cose che amo di questo plugin, tutto è facoltativo.

XMLRPC ci ha servito bene in passato, ma i sui giorni sono finiti. È tempo di lasciarlo andare in pensione. Fino a quando gli sviluppatori di WordPress non decidono che è il momento di rimuoverlo, devi proteggere te stesso e il tuo sito disabilitandolo.

SiteGround Security – Il nostro nuovo plugin WordPress

SiteGround Security plugin WordPress

La sicurezza dei siti dei nostri clienti è sempre stata una parte estremamente importante dei nostri servizi di hosting. Gli esperti del nostro team di sviluppo da sempre si occupano di mantenere sicura la nostra infrastruttura di hosting e creano soluzioni di web security uniche. Siamo stati pionieri nello sviluppare sistemi di protezione a livello di server come l’isolamento dell’account, il monitoraggio dello stato del server, la creazione di un sistema anti-bot, etc. Sappiamo inoltre che la sicurezza di ogni singolo sito deve essere rafforzata non solo a livello di server, ma anche a livello di applicazione. Ecco perché forniamo servizi come aggiornamenti automatici, backup e WAF ai nostri clienti.

Oggi siamo felici di presentare un altro strumento che può migliorare notevolmente la sicurezza di qualsiasi sito WordPress: il nostro nuovissimo plugin SiteGround Security.

Il plugin SiteGround Security è gratuito per tutti ed è preinstallato su tutte le nuove installazioni WordPress ospitate su SiteGround. Offre agli utenti un modo semplice per proteggere un sito WordPress da attacchi dannosi e include strumenti utili per aiutare i proprietari di siti a reagire nel caso in cui si sospetti che il proprio sito sia stato compromesso. Continua a leggere per scoprire come rendere il tuo sito più sicuro con SiteGround Security.

Proteggi il tuo sito WordPress dagli attacchi

Nella sezione “Sicurezza del sito” del nostro plugin, sarai in grado di attivare facilmente diverse regole che rafforzano la sicurezza del tuo sito web e prevengono malware comuni, attacchi brute-force e altri problemi di sicurezza. Alcune di queste regole, come nascondere la tua versione di WordPress o eliminare il file readme.txt predefinito, renderanno più difficile per i crawler rilevare che stai utilizzando WordPress. Pertanto, il tuo sito non sarà facilmente identificabile come possibile vittima di un attacco quando viene riscontrata una vulnerabilità. Le altre regole in questa sezione sono la protezione XSS avanzata e la protezione delle cartelle di sistema.

Rafforza la sicurezza del tuo login

Nella sezione “Sicurezza del login” del nostro plugin, puoi attivare sistemi di protezione per il tuo login, evitando accessi non autorizzati. Uno dei metodi più consigliati per proteggere il login è l’autenticazione a 2 fattori e, con il plugin SiteGround Security, puoi facilmente attivarla per la tua area di amministrazione WordPress. In questa sezione puoi attivare alcune misure di protezione semplici ma molto efficaci, come la modifica dell’URL di login e il divieto di utilizzare “admin” come username. Puoi anche limitare il numero di tentativi di login da uno stesso IP e bloccare così gli hack che cercano di indovinare la tua password tramite attacchi brute-force.

Se poi vuoi intensificare ulteriormente la protezione del login di WordPress, puoi specificare gli IP da cui è possibile accedere alla tua pagina di login. Questa opzione deve essere utilizzata con cautela se si utilizza l’IP dinamico, in modo da non bloccare l’accesso a se stessi.

Inoltre, puoi specificare determinati periodi di tempo in cui il tuo login non sarà affatto accessibile. Ad esempio, se sai che nessuno si connette mai durante il weekend, puoi attivare la modalità “Assente” per sabato e domenica e nessuno potrà realmente accedere all’area di amministrazione in quei giorni.

Monitora il registro delle attività dell’area di amministrazione

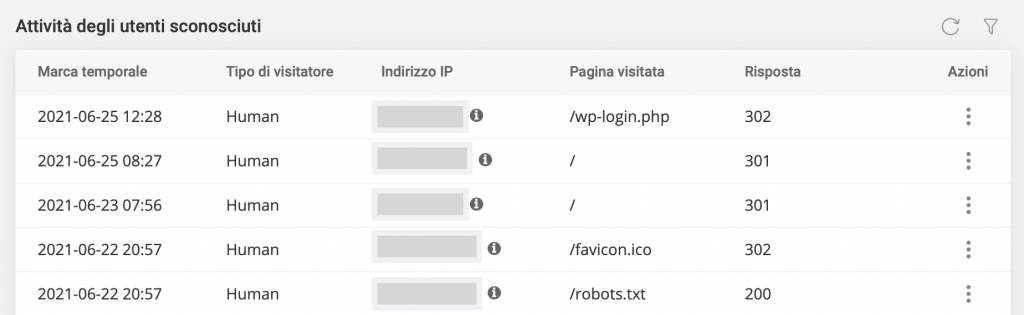
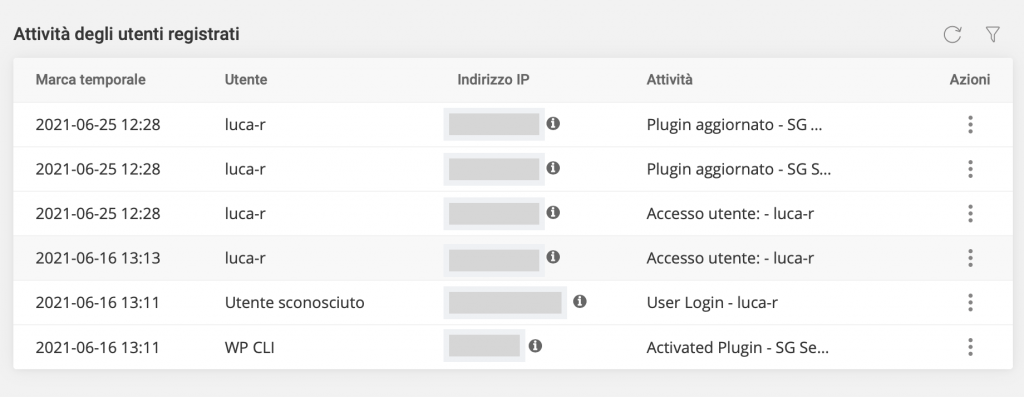
Una delle migliori funzionalità del plugin è il registro delle attività. Ti consente di individuare gli indirizzi IP errati che tentano di accedere al tuo sito e gli utenti registrati che svolgono attività che non dovrebbero. Ad esempio, puoi bloccare con un click gli IP che hanno numerosi accessi errati e allo stesso tempo scoprire quale utente ha cancellato quel post che non trovi più. Conserviamo il registro fino a 16 giorni indietro, quindi consigliamo di dargli un’occhiata ogni tanto, soprattutto se hai un sito trafficato e un buon numero di utenti con la capacità di modificare i contenuti.

[subscribe_cta]

Reagisci se sospetti che il tuo sito possa essere stato compromesso

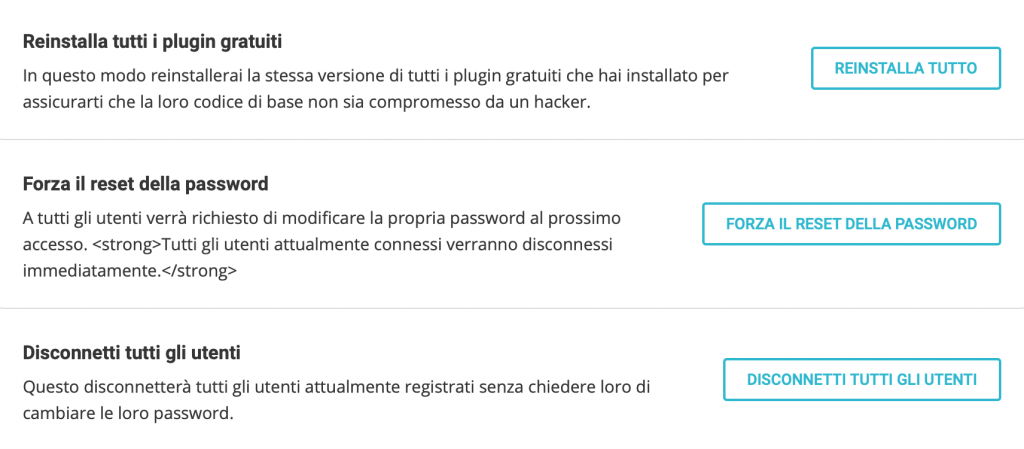
Nella sezione “Post-hack” del plugin, troverai una serie di azioni da seguire se ritieni che la sicurezza del tuo sito sia stata compromessa. Qui sarai in grado di disconnettere automaticamente tutti gli utenti e costringerli a cambiare le password. In questo modo, se un utente è stato compromesso, puoi interrompere le operazioni dannose derivanti dal suo account. Sarai anche in grado di reinstallare tutti i tuoi plugin. Ciò assicurerà che tu stia utilizzando una copia pulita di ciascun plugin invece di una possibilmente compromessa.

Tieni presente che, sebbene queste azioni post-hack siano utili, non sostituiscono una pulizia approfondita del sito che potrebbe dover essere eseguita da un esperto di sicurezza WordPress nel momento in cui ci sono segni che il tuo sito è stato violato.

Come avere il plugin SiteGround Security?

Il plugin SiteGround Security è disponibile come qualsiasi altro plugin WordPress gratuito. Puoi trovarlo nella repository ufficiale dei plugin di WordPress (https://wordpress.org/plugins/sg-security/) o installarlo direttamente tramite la tua area di amministrazione WordPress. Se ospiterai il tuo prossimo sito WordPress su SiteGround, l’utilizzo del plugin è immediato, poiché tutte le nuove installazioni di WordPress hanno il plugin SiteGround Security preinstallato con alcune funzionalità attivate di default.

Questo è il primo plugin rilasciato da noi il cui utilizzo è esteso a tutti, anche da persone che non sono ospitate da SiteGround. Detto questo, non abbiamo eseguito test completi con tutte le altre società di hosting, quindi potrebbero verificarsi problemi causati dalla loro particolare configurazione. In tal caso, non esitare a pubblicare un thread nel forum dei plugin nella repository di WordPress, faremo del nostro meglio per assicurarci che funzioni alla perfezione su tutte le piattaforme.

I migliori plugin WordPress: come non perdersi nella giungla

Fogliata webinar plugin wordpress

Se utilizzi WordPress, una delle domande che ti sei fatto più spesso è: quali sono i migliori plugin WordPress per le mie necessità?

Con oltre 58.000 plugin disponibili, non è facile orientarsi, cercare e individuare i plugin migliori. Soprattutto per chi si avvicina a WordPress per la prima volta. Esiste un plugin per ogni cosa e la combinazione di diversi plugin permette di soddisfare le esigenze più disparate. Per questo motivo, vediamo insieme quali sono i migliori plugin WordPress gratuiti e a pagamento suddivisi per categorie e necessità.

Tiziano Fogliata, uno dei maggiori esperti di WordPress in Italia e autore di due libri su WP editi da Hoepli, ci mostra quali sono i plugin più adatti a risolvere le principali esigenze e, allo stesso tempo, come evitare di diventare troppo dipendenti dai plugin.

Per scoprire i consigli di Tiziano Fogliata, guarda il video qui sotto o continuare a leggere l’articolo.

Scarica le slide della presentazione di Tiziano Fogliata 👇

I migliori plugin WordPress: come non perdersi nella giungla from SiteGround.com

È importante fare una premessa: non è possibile dare un giudizio definitivo su quali sono i migliori plugin WordPress. Tutto dipende dal tipo di sito che si ha, dalle proprie necessità e dal livello di esperienza e competenze nel gestire un sito WordPress. La lista di plugin qui di seguito è stata creata da Tiziano Fogliata sulla base della sua esperienza, includendo i plugin WordPress che lui ritiene rispondano al meglio alle esigenze degli utenti.

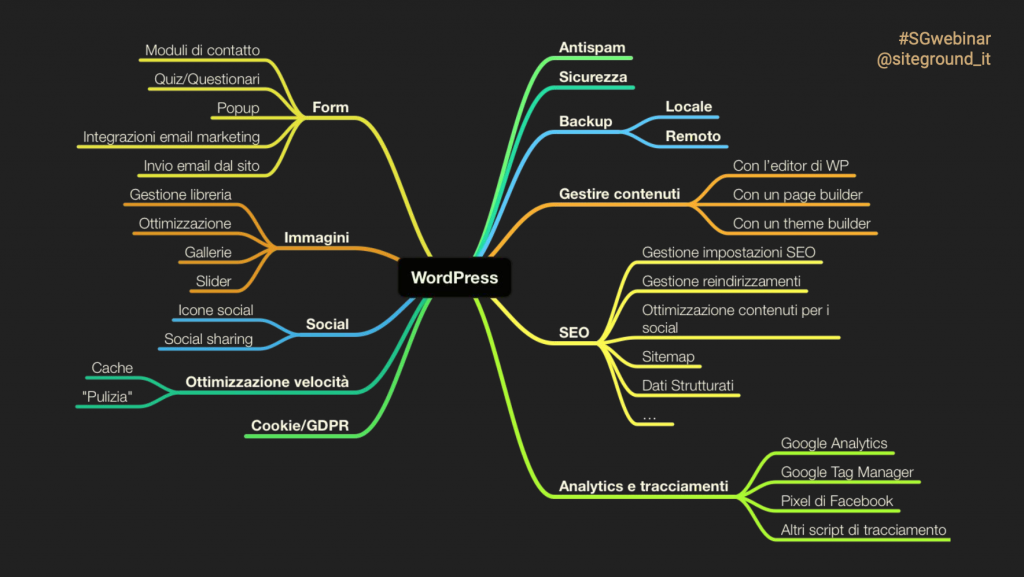
Partiamo da una mappa che può aiutare a orientarsi nella scelta della tipologia di plugin di cui si ha bisogno. Possiamo infatti raccogliere i plugin in diverse categorie che rispecchiano le principali esigenze degli utenti. Le esigenze base non sono poi molte, come creare un form o ottimizzare la SEO, ma ogni esigenza ha delle sottocategorie più specifiche di cui tenere conto. Non basta infatti avere un plugin generico per la SEO, ma serve individuare l’esigenza SEO specifica che esso deve soddisfare.

In questo infinito numero di esigenze e plugin dunque, proviamo a individuare quelli che sono i migliori plugin WordPress per le esigenze più comuni.

Plugin per creare contenuti con l’editor di WordPress

WordPress mette a disposizione nativamente il suo editor a blocchi chiamato Gutenberg che permette una grande libertà, ma esistono diversi plugin che vanno ad aggiungere ulteriori blocchi e funzioni che Gutenberg non ha di default. I migliori plugin WordPress per creare contenuti secondo Tiziano sono:

Page Builder per WordPress

L’editor di WordPress permette di fare molto, ma tanti utenti preferiscono utilizzare i Page Builder per la creazione del proprio sito. Un Page Builder permette di creare layout personalizzati, pagine e articoli in modo più semplice rispetto a Gutenberg ed è quindi una soluzione ottima per gli utenti alle prime armi. I migliori page builder WordPress secondo Tiziano sono:

Per maggiori info su Elementor puoi guardare il nostro webinar dedicato a Elementor. Se invece sei interessato a creare Landing Page ti consiglio un nostro articolo dedicato.

Theme Builder per WordPress

Per fare una metafora, se il Page Builder mi permette di arredare una stanza di casa mia, il Theme Builder mi permette di costruire la casa. Normalmente quando lavoro con un Page Builder intervengo su una singola pagina, mentre con un Theme Builder creo gli elementi essenziali del sito, come l’header e il footer, che saranno presenti in tutte le pagine del sito. I migliori theme builder WordPress secondo Tiziano non sono nient’altro che le versioni premium dei Page Builder precedentemente menzionati. Essi infatti in versione Premium ti permettono di lavorare sulla struttura stessa del sito:

Plugin SEO

Quando si parla di plugin SEO è importante precisare che il plugin da solo non fa miracoli ma è semplicemente uno strumento di supporto che permette di impostare e configurare diversi aspetti SEO del nostro sito. È inoltre importante che venga impostato in modo adeguato, altrimenti potrebbe fare più danni che benefici. Tra i migliori plugin WordPress per la SEO, Tiziano consiglia:

Nota: soprattutto per i plugin SEO (ma in generale per tutti i plugin) ricordati di leggere la documentazione fornita dagli sviluppatori, utile sia per scoprire le varie funzionalità, sia per evitare eventuali problemi.

Se vuoi scoprire di più sulla SEO e imparare diverse tecniche e strategie funzionali, puoi scoprire la nostra sezione di articoli dedicati alla SEO.

Plugin per creare form

Anche per la creazione di form esistono tantissimi plugin WordPress. Quindi facciamo una distinzione tra plugin che permettono di creare solo semplici form di contatto e plugin che dispongono di diversi altre funzionalità (creare questionari, quiz, integrazioni servizi marketing, etc).

È preferibile scegliere un plugin che permetta di integrarsi con altri servizi come Slack, Mailchimp, Trello e molto altro, e che nativamente svolgano già diverse funzioni, in modo da non dover integrare le funzioni mancanti con ulteriori plugin. I migliori plugin WordPress per creare form secondo Tiziano sono:

Plugin per la condivisione social

Questi plugin consentono di aggiungere sotto le pagine e gli articoli i classici pulsanti di condivisione sui propri social media. I migliori plugin WordPress per la condivisione social secondo Tiziano sono:

Plugin per gallerie fotografiche

In generale, sia l’editor di WordPress, sia i Page Builder ti permettono di creare gallerie fotografiche e sono più che sufficienti se si ha bisogno di creare solo una galleria ogni tanto. Se invece le foto sono l’elemento principale del tuo sito web, allora è necessario utilizzare un plugin adatto allo scopo. I migliori plugin WordPress per gallerie fotografiche secondo Tiziano sono:

Plugin per gli slider

Gli slider permettono la gestione di contenuti multimediali e vengono spesso utilizzati nelle home page per mostrare diversi contenuti. Hanno il vantaggio di essere graficamente accattivanti ma allo stesso tempo incidono sul peso del sito. Gutenberg non supporta nativamente una funzione per gli slider, è quindi necessario utilizzare un page builder o un plugin.

Tiziano consiglia un paio di plugin per slider che permettono di gestirli al meglio, evitando che il peso dello slider incida troppo sul sito:

Plugin per ottimizzare le immagini e gestire la libreria media

Se carichi immagini di alta qualità e che pesano molto, hai bisogno di ottimizzarle per non rallentare il caricamento del sito. Il consiglio è di ottimizzarle ancora prima del caricamento sul sito tramite un programma di grafica e solo in seguito utilizzare anche un plugin. L’ottimizzazione delle immagini è essenziale se si vuole avere un sito veloce. Uno dei migliori plugin WordPress per ottimizzare le immagini è:

A volte poi, nasce anche l’esigenza di gestire al meglio la libreria dei media. La libreria WordPress infatti permette la ricerca dei media solo tramite pochi criteri e non consente la creazione di cartelle, quindi può essere tedioso ricercare vecchi contenuti. Ci sono due ottimi plugin che permettono una migliore gestione della libreria:

Plugin per inviare email dal sito (non newsletter)

Esistono plugin utili per configurare un servizio esterno per l’invio di email e che allo stesso tempo ti permettono di verificare se il tuo sito è in grado di inviare email. Infatti, se anche tutti gli hosting provider forniscono questo servizio, può capitare in alcuni casi che l’invio delle email sia bloccato. Quindi, se hai ad esempio un form di contatto sul tuo sito, è necessario verificare che il messaggio di chi ti scrive ti arrivi effettivamente tramite email. Tra i migliori plugin WordPress per le email, Tiziano suggerisce:

Nota: i plugin di gestione email sono differenti da quelli che gestiscono le newsletter e in generale è sconsigliato utilizzare plugin specifici per l’invio di newsletter poiché appesantiscono il sito. Esistono molti servizi esterni dedicati alla creazione e invio di newsletter che funzionano molto meglio.

Plugin per Google Analytics

Un elemento che interessa chiunque abbia un sito, è l’installazione dello script di Google Analytics. In linea generale, quando creiamo un account su Google Analytics, ci viene fornito uno script che deve essere installato su tutte le pagine. Molti temi mettono infatti a disposizione uno spazio per inserire questo script e questo basta e avanza per molti siti web.

Esistono però plugin WordPress per Google Analytics che aumentano le funzionalità base, come vedere le statistiche direttamente dalla bacheca WordPress o avere dati ulteriori su download, visite e altro. Qui di seguito alcuni dei migliori:

Plugin per il pixel di Facebook

Se fai campagne su Facebook è indispensabile mettere il pixel di FB sulle tue pagine. Come per Google Analytics, basta utilizzare lo script che viene dato da Facebook, senza l’utilizzo di particolari plugin. Tuttavia, se vuoi avere funzioni in più come il tracciamento di tutte le attività specifiche degli utenti, puoi fare affidamento a plugin come:

Plugin per privacy policy, cookies e GDPR

Per quanto riguarda privacy policy, cookie e GDPR esistono due tipologie di soluzioni. I primi come iubenda e Cookiebot, sono servizi che hanno anche un plugin WordPress. Gli altri invece, sono specifici plugin WordPress che permettono di gestire gli aspetti legali come la generazione di un testo base per la privacy policy e la gestione dei banner per i cookies.

Nota: il tema in questione è molto delicato e il suggerimento migliore è di rivolgersi sempre a un professionista perché la privacy e i cookie variano da sito a sito e non esiste un plugin che si attiva e mette a norma qualsiasi sito.

Inoltre, sulla GDPR, Cookies e Termini di Servizio, abbiamo tenuto un webinar con iubenda.

Plugin per velocizzare il sito

Se vuoi avere un sito veloce, devi innanzitutto scegliere un servizio di hosting di qualità che offre ottime prestazioni. Se l’hosting non è performante, nessun plugin potrà aiutarti. Allo stesso modo, le prestazioni sono direttamente collegate all’ottimizzazione del sito e alla sua struttura, che devono essere perfezionate prima di lavorare su plugin di caching. I migliori plugin WordPress per velocizzare il sito secondo Tiziano sono:

Esistono poi plugin utili per alleggerire le singole pagine del tuo sito. Sono molto utili ma allo stesso non sono semplicissimi da utilizzare, per cui si consiglia di fare test e verificare che tutto funzioni regolarmente quando li si usa:

Plugin per il backup

Il backup è uno degli aspetti fondamentali nella gestione di un sito. Controlla che il tuo hosting esegua backup con frequenza. SiteGround ad esempio esegue un backup al giorno in automatico e ti permette di fare anche backup su richiesta in qualsiasi momento. Se sei cliente SiteGround, non avrai bisogno di un plugin per il backup.

Se il tuo provider non fornisce una soluzione simile o se semplicemente vuoi avere un sistema ulteriore di backup, Tiziano consiglia UpdraftPlus come miglior plugin per il backup, in quanto ti permette di impostare backup automatici e manuali e di scaricare in locale i backup.

[subscribe_cta]

Come sempre vi chiedo di commentare il webinar, in modo da avere un feedback su come è andato e su come vorreste che fossero i prossimi. Sentitevi liberi di dare suggerimenti e di richiedere gli argomenti futuri che vorreste fossero affrontati. Consiglio di dare uno sguardo anche agli altri nostri webinar e seguirci sul canale YouTube di SiteGround Italia.

Nota: come al solito eravate tantissimi e non siamo riusciti a  rispondere a tutti in diretta. Abbiamo girato le domande a Tiziano e qui di seguito trovate le sue risposte.

Ciao Tiziano, non hai accennato a plugin di sicurezza perché li sconsigli in blocco, o per mancanza di tempo? 

Sia per mancanza di tempo, sia perché la questione della sicurezza va ben oltre la semplice installazione di un plugin. Inoltre, i vari plugin per la sicurezza possono avere un forte impatto sul funzionamento di WordPress e degli altri plugin, e quindi causare dei conflitti.

Un buon plugin per la sicurezza è BulletProof Security che esiste anche in versione gratuita. Dispone di molte opzioni e non è sicuramente adatto agli utenti meno esperti. Anche Wordfence non è male. Per una maggiore sicurezza poi, esistono servizi a pagamento come Sucuri e CloudFlare.

Se ho difficoltà ad installare un plugin WordPress o ho un problema generico con esso, chi posso contattare per avere supporto?

La prima cosa da fare è sicuramente guardare la documentazione del plugin e contattare il supporto di quel plugin. Molti plugin a pagamento includono il supporto mentre, se utilizzi un plugin gratuito, puoi fare affidamento al supporto nel forum WordPress. Puoi trovare la finestra Support quando selezioni un plugin nella repository di WordPress. Bisogna precisare che la maggior parte delle volte il supporto è in lingua inglese.

Altro consiglio, quando per esempio si ha un codice di errore, è di cercare direttamente quell’errore su Google perché è molto probabile che altre persone abbiano fatto la stessa domanda o che direttamente lo sviluppatore del plugin abbia creato degli articoli di supporto.

Quale plugin suggerisci per limitare la visualizzazione di alcuni articoli ai soli utenti abbonati?

Ci sono alcuni plugin WordPress di membership come MemberPress che consentono di bloccare i contenuti senza che questo abbia ripercussioni sulla SEO. Il contenuto viene indicizzato anche se non è visibile apertamente all’utente a meno che esso non sia abbonato.

Quale plugin WordPress permette agli utenti di contrassegnare gli articoli di loro interesse e ritrovarli poi nella propria area personale del sito?

Un plugin interessante per fare questo è Favourites che permette di gestire facilmente i “mi piace” dei vari articoli e creare aree utenti molto personalizzabili.

Cosa ne pensi di Contact Form 7?

È un plugin molto valido ma che da tempo non utilizzo, soprattutto dopo l’uscita di plugin come Fluent Forms che, già nella versione gratuita, fa così tante cose che posso non usare Contact Form 7. Il vantaggio di Contact Form 7 è la libertà di modifica che ti dà tramite interventi sul codice HTML, ma per utenti alle prime armi può essere complesso.

Consigli qualche plugin alternativo a iubenda?

iubenda e Cookiebot sono i plugin per privacy policy che vanno per la maggiore ma hanno due modelli di pricing molto diversi. È quello l’aspetto da considerare secondo me. Con iubenda, più visualizzazioni di pagina avete, più pagate. Con Cookiebot invece, più pagine avete, maggiore è il costo.

Quindi se hai un sito con tante pagine ma poche visualizzazioni, il mio consiglio è di utilizzare iubenda per mantenere un costo ridotto oppure i plugin nativi di WordPress. Cookiebot rimane un ottima soluzione se invece hai un piccolo sito con poche pagine.

Yoast o Rank Math?

Io li uso entrambi su diversi siti. Un plugin come Yoast ha il grande vantaggio di essere talmente tanto utilizzato che ogni altro plugin o tema WordPress è sicuramente compatibile con lui, quindi vai sul sicuro. Rank Math nella versione gratuita ha qualche funzione in più ed è cresciuto molto negli anni, tanto che è diventata imprescindibile la compatibilità anche con lui. Tra i due non saprei consigliarne uno in particolare, sono entrambe ottime soluzioni con le quali mi sono trovato sempre bene.

Per migliorare i punteggi di Google PageSpeed, cosa consigli? Con l’utilizzo di temi pre-acquistati, page builder, moduli che appesantiscono, è spesso molto difficile avere valori utili.

Quando si parla di ottimizzazione della velocità è sempre molto complicato dare una soluzione senza prima analizzare il caso specifico. Se il sito è molto semplice, anche solo installare un plugin di caching potrebbe essere sufficiente. Se invece utilizzi temi o plugin pesanti, devi andare a lavorare sull’ottimizzazione che varia a seconda del caso: potresti eliminare funzionalità non necessarie del tema/plugin, rimuovere font che non utilizzi, alleggerire l’incidenza di immagini e video tramite soluzioni come il lazy-load.

Consiglio di andare su GTmetrix e fare un test. Vai nella modalità di visualizzazione “waterfall” che permette di vedere esattamente tutti i tempi dei vari elementi della pagina. In questo modo puoi individuare quegli elementi che rallentano la pagina in caricamento e intervenire su di essi.

Consigli qualche plugin per geolocalizzare gli utenti? Per permettere visualizzazione di contenuti in base al luogo dell’utente. 

Non so se è quello che intendi, ma https://www.if-so.com/ è un plugin che, tra le varie funzioni, offre anche questa.

Ciao, devo creare un sito in multilingua. Quale plugin consiglieresti?

La nota positiva è che prossimamente il multilingua sara nativo su WordPress, quindi non ci dovremo più preoccupare di gestire un plugin con questa funzione. Al momento il plugin multilingua più diffuso è WPML che, anche se prima era “accusato” di essere un po’ pesante, adesso è migliorato notevolmente. Io consiglio anche Polylang che è un plugin multilingua molto valido.

Come mai nel browser dei plugin non esiste la possibilità di ordinare o filtrare i plugin per numero di utenti attivi o valutazione?

Il sistema di ricerca WordPress effettivamente non è ottimale. Soprattutto capita che, se non scrivi il nome del plugin in modo preciso, quel plugin non si trova e ottieni risultati che non centrano molto. È una decisione che spetta a WordPress quella di migliorare il suo sistema di ricerca per i plugin.

Mi son reso conto che in un mio sito, ho un’immagine gigantesca che pesa abbastanza e che ha una qualità piuttosto alta ma che, specialmente su mobile, è inutile. Conosci modi per risolvere ciò?

La soluzione più facile sarebbe quella di ottimizzare il più possibile l’immagine, anche per evitare che pesi troppo anche su desktop. Si tratta però di un’intervento che richiederebbe di analizzare la pagina e come è stato costruito il sito.

Politiche di sicurezza e ripristino di emergenza dei dati in SiteGround (sono appena state migliorate!)

sicurezza dati siteground

L’archiviazione e la sicurezza dei dati sono componenti chiave del nostro servizio di hosting. Questo è il motivo per cui sottoponiamo i tuoi siti a backup frequenti e manteniamo le copie a lungo per un possibile utilizzo futuro. Essendo nel settore da 17 anni, abbiamo assistito a diversi incidenti che hanno gravemente colpito o minacciato diversi hosting provider in tutto il mondo. Ci sono stati uragani nelle vicinanze di importanti data center, interruzioni di corrente a causa di particolari situazioni di emergenza e, di recente, abbiamo visto tutti come un grande data center in Francia è stato colpito da un incendio e tutti i dati, inclusi i backup, sono andati persi.

Ecco perché non abbassiamo mai la guardia, valutiamo periodicamente il rischio e lavoriamo sulle politiche di sicurezza per rendere la nostra strategia di emergenza sempre migliore. Ad esempio, abbiamo recentemente introdotto un nuovo algoritmo per i backup. Esso mantiene i backup dei tuoi account in un data center diverso da quello che ospita gli account online e, in caso di incidente, possiamo alimentare rapidamente il tuo sito da una diversa struttura.

Ora vogliamo farti una panoramica di come manteniamo al sicuro i tuoi dati e come li ripristiniamo quando necessario, in modo che tu possa essere certo che ci prendiamo cura in modo proattivo dei tuoi siti e delle tue informazioni.

Come teniamo al sicuro i tuoi dati?

  • Ridondanza e presenza continua dell’infrastruttura Google Cloud

Da quando abbiamo migrato la nostra piattaforma su Google Cloud, ci sentiamo più sicuri della ridondanza del nostro servizio. Google Cloud mantiene server cloud altamente ridondanti in diversi data center in tutto il mondo e ci consente di migrare facilmente i dati da una macchina virtuale all’altra o da un data center a un altro, indipendentemente dal continente. Ciò significa che, in caso di incidente con il tuo server live, è molto probabile che i tuoi file siano ancora sul cloud.

  • Backup giornalieri

L’infrastruttura basata sul cloud garantisce un ottimo livello di sicurezza dei dati, ma non garantisce al 100% che possa ripristinare i tuoi file quando necessario, motivo per cui abbiamo creato backup giornalieri gratuiti per tutti i nostri account. Non solo, ma conserviamo diverse copie di backup degli account che ospitiamo. In questo modo, anche se il nostro script di backup fallisce per qualche motivo, abbiamo copie precedenti a cui ripristinare e ciò migliora significativamente le possibilità di avere un backup quando ne hai bisogno. Nello specifico, per i piani StartUp, GrowBig e GoGeek conserviamo 30 copie, mentre per gli account cloud ne conserviamo 7 copie.

  • Backup archiviati in posizioni geografiche diverse [NUOVA FUNZIONE]

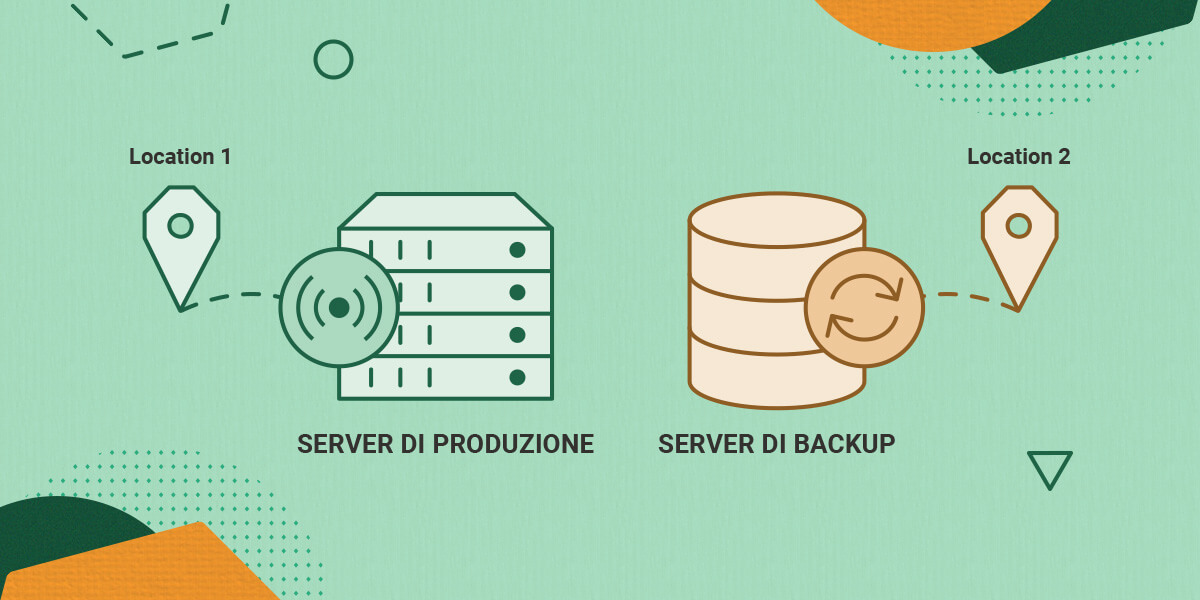
Per ridurre al minimo i danni causati da un guasto del server, abbiamo sempre conservato i tuoi backup su una macchina fisica diversa da quella che ospita i tuoi account, ma nello stesso data center. A partire dal mese scorso, tuttavia, abbiamo introdotto un fantastico miglioramento: ora conserviamo i backup del tuo account in una struttura fisica diversa da quella che ospita i siti online.

Abbiamo valutato la possibilità che non solo un server, ma un intero data center possa avere problemi causati da situazioni estreme come disastri naturali o incedi. Soprattutto il recente incendio che ha colpito un grande data center in Francia ha comportato enormi perdite di dati e questo ci ha portato a intraprendere azioni. Grazie alle strutture di Google Cloud, ora stiamo facendo quanto segue:

  • I server in Iowa (USA) hanno i backup su macchine in Virginia (USA)
  • I server a Londra (UK) hanno i backup su macchine a Eemshaven (NL)
  • I server a Francoforte (DE) hanno i backup su macchine a Eemshaven (NL)
  • I server a Eemshaven (NL) hanno i backup su macchine a Francoforte (DE)
  • I server a Sydney (AU) hanno i backup su macchine a Singapore (SG)

Questo servizio non è disponibile solo per gli account ospitati nel data center di Singapore.

[subscribe_cta]

  • Backup on-demand

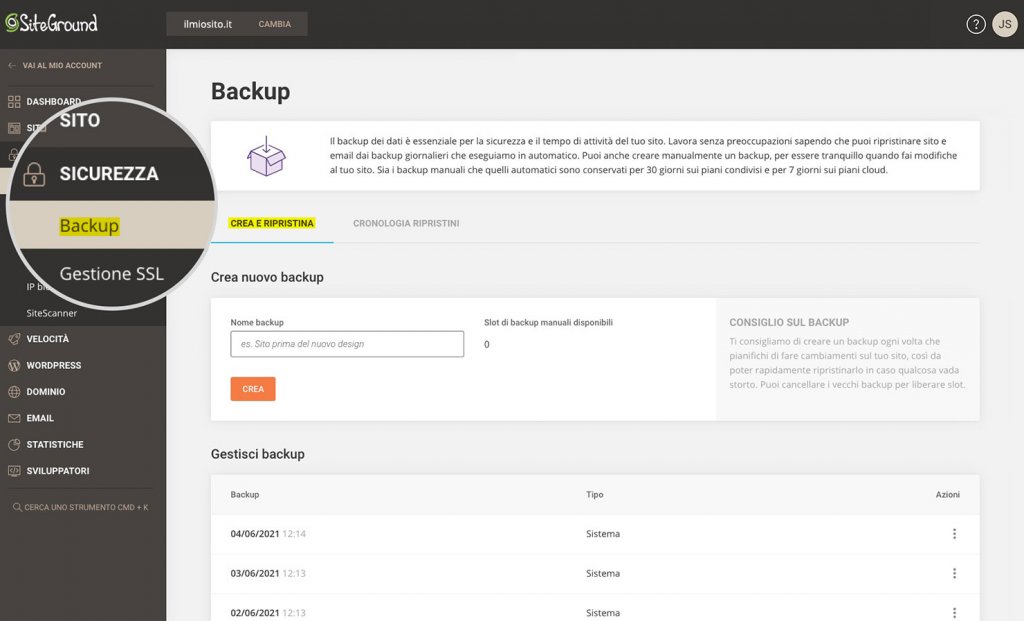
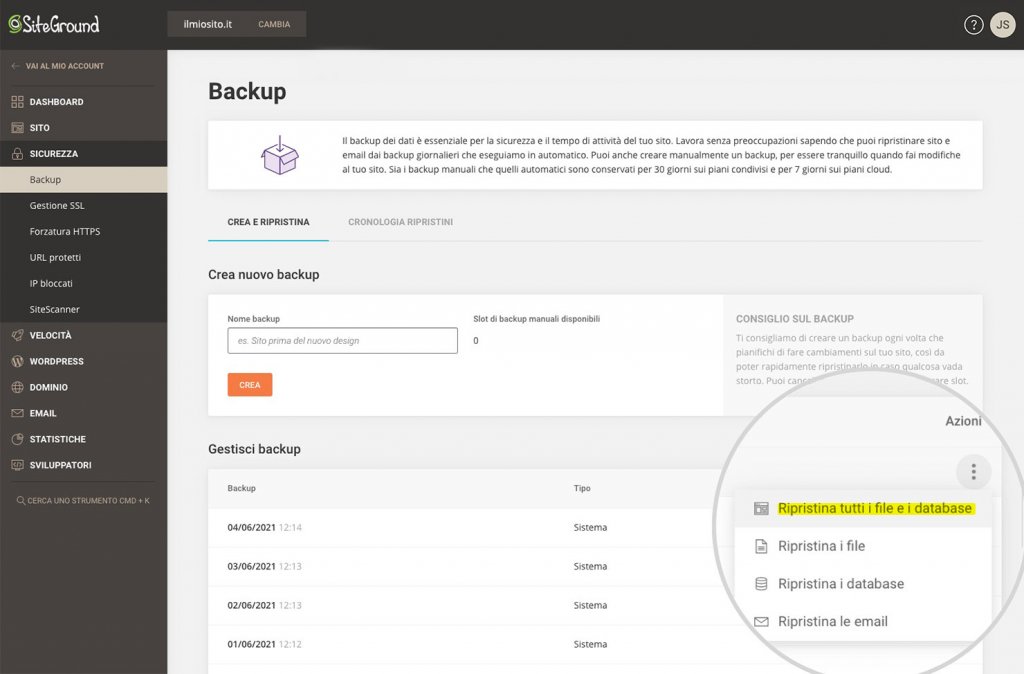
Poiché la probabilità di perdere dati e danneggiare un sito aumenta quando gli utenti tentano di fare modifiche sui propri siti, consigliamo vivamente di utilizzare il nostro strumento di backup on-demand disponibile nel Site Tools. Fai un backup subito prima di fare il deploy di nuovo codice, plugin, temi o altro sul tuo sito, in modo da poter ripristinare tutto in un click se qualcosa va storto. Fai che diventi una routine! Hai tutti gli strumenti a tua disposizione, vai e clicca sul pulsante “backup” prima di lanciare qualsiasi cosa!

Come si recuperano i dati in caso di incidente?

In caso di incidente, sia che si tratti di un danno causato dall’utente stesso, sia di un problema hardware più grave, i dati dell’account possono essere facilmente ripristinati dai backup disponibili. Ecco come:

  • Strumento di ripristino per una risoluzione veloce dei problemi

Tutti i nostri clienti hanno uno strumento di ripristino gratuito nel loro Site Tools, che dà accesso a tutte le copie di backup automatiche o manuali. Basta un click e puoi ripristinare la copia di backup più recente o quella che sembra non essere interessata da malware o errori umani.

  • Ripristino di emergenza per incidenti gravi

Gli incidenti accadono, indipendentemente da quanto cerchi di proteggerti. In caso di un arresto anomalo del server, di un’interruzione dell’alimentazione per un lungo periodo o di un disastro naturale, noi come host dobbiamo essere in grado di intervenire e trovare un modo per ripristinare i dati e ridurre al minimo i tempi di inattività. Ecco perché anni fa abbiamo sviluppato il nostro sistema di backup. Il vantaggio principale di questo sistema è che può migrare TB di dati in poche ore in quanto consente ripristini simultanei da più istanze di backup a più server di produzione.

Inoltre, saremo in grado di far girare il tuo sito su un server che si trova in un altro Paese o continente se questo è il modo più veloce per rimetterlo online!

Passaggio a PHP 7.4 e interruzione di alcune vecchie versioni

PHP 7.4

Gran parte del nostro servizio consiste nel mantenere aggiornato, sicuro e veloce il software lato server e lato client. Uno degli elementi chiave del nostro stack server è il linguaggio di programmazione PHP, che è un prerequisito per il funzionamento della maggior parte dei siti web. PHP è un linguaggio estremamente diffuso e ben supportato e, come ogni software, il suo sviluppo prevede il rilascio continuo di nuove versioni. Le versioni aggiornate introducono nuove funzionalità e importanti miglioramenti delle prestazioni e della sicurezza. In qualità di hosting provider, teniamo traccia di come si evolve ogni versione di PHP, in particolare della velocità con cui viene adottata dai principali sviluppatori di applicazioni e cerchiamo di garantire che i nostri clienti ottengano tutti i vantaggi possibili dalle versioni più recenti.

Passaggio a PHP 7.4 come versione di default sul server

A partire da Giugno 2021, la versione predefinita sui nostri server diventerà PHP 7.4. Ciò significa che tutti i nuovi siti utilizzeranno 7.4, a meno che non vengano passati manualmente a una versione differente. PHP 7.4 è in circolazione da più di 2 anni ed è già diventato ampiamente compatibile con diversi CMS, mentre PHP 7.3 non è più supportato attivamente ed entro la fine dell’anno verrà rimosso anche il supporto della sicurezza.

Mantenere la versione di PHP aggiornata presenta diversi vantaggi in termini di prestazioni e sicurezza ed è per questo che passeremo a PHP 7.4.

Tutti i siti che utilizzano il nostro servizio PHP gestito verranno aggiornati a PHP 7.4 nel periodo 10-21 Giugno 2021. PHP 7.3 sarà ancora disponibile sui nostri server e potrà essere impostato manualmente dai nostri clienti sul Site Tools > Sviluppatori > Gestione PHP.

Interruzione del supporto per 7.2, 7.1, 7.0, 5.6 e versioni precedenti alla fine dell’anno

Allo stesso tempo, il supporto per la sicurezza di tutte le versioni PHP precedenti alla 7.3 è ufficialmente terminato da un po’ di tempo e, visti gli exploit che trapelano di tanto in tanto, riteniamo che il rischio di utilizzarle sia sempre maggiore. Inoltre, le prestazioni dei siti che utilizzano vecchie versioni di PHP sono notevolmente inferiori rispetto ai siti che utilizzano le versioni recenti. Ecco perché interromperemo il supporto delle versioni PHP 7.2, 7.1, 7.0, 5.6 (e precedenti) sui nostri server. Dopo il 21 Giugno 2021 aggiorneremo gradualmente a PHP 7.4 i siti che utilizzano le vecchie versioni. Le versioni PHP precedenti alla 7.3 non saranno più supportate sui nostri server dopo il 31 Dicembre 2021.

[subscribe_cta]

Cosa fare se si utilizza una vecchia versione di PHP?

Questo aggiornamento PHP interesserà molti siti sulla nostra piattaforma. Ecco perché abbiamo iniziato a comunicare l’aggiornamento un mese fa e ti invitiamo caldamente a valutare l’effetto che l’aggiornamento a PHP 7.4 avrà sul tuo sito, utilizzando questo strumento:

tuo-dominio.com/.well-known/sg-php-try-v74

Per vedere se un sito funzionerà correttamente dopo l’aggiornamento, digita l’URL sopra indicato utilizzando il tuo dominio e naviga attraverso il sito, i suoi sottodomini (se presenti) e l’area di amministrazione. Se qualcosa non appare o non si comporta come previsto, ti consigliamo vivamente di esaminare ulteriormente la compatibilità del tuo sito con PHP 7.4 e risolvere eventuali problemi prima dell’aggiornamento. Se la soluzione è più complessa o se il problema è altrove, contatta uno sviluppatore per avere assistenza.

Nota: aprendo il tuo sito tramite il link sopra indicato, navigherai utilizzando PHP 7.4. Questa modifica influisce SOLO sulla sessione corrente del browser. Tutti gli altri visitatori continueranno ad accedere al tuo sito con la sua attuale versione PHP. Per interrompere la modalità di navigazione per il controllo di compatibilità nel tuo browser, chiudi il browser e accedi nuovamente al tuo sito tramite il suo URL standard.

Caso speciale di Magento: i siti che utilizzano Magento 2.3.6 o versioni precedenti non sono compatibili con PHP 7.4. Ecco perché, se hai un sito di questo tipo, ti consigliamo vivamente di aggiornarlo a Magento 2.3.7 il prima possibile, in modo che sia compatibile con PHP 7.4.

Siamo consapevoli che i siti che attualmente utilizzano la versione PHP 7.2 o precedente potrebbero richiedere più tempo per correggere possibili incompatibilità con PHP 7.4. Per questo motivo, nei giorni scorsi, ai proprietari di questi siti è stato fornito via email un link per l’eventuale rinuncia all’aggiornamento. Rinunciando all’aggiornamento tramite questo link, i clienti confermano che non desiderano passare alla nuova versione di PHP, ma sono consapevoli che le vecchie versioni smetteranno comunque di funzionare dopo il 31 Dicembre 2021.

Per i clienti che utilizzano PHP 7.3, consigliamo di non posticipare l’aggiornamento di PHP ma, nel caso lo desiderassero, possono passare alla gestione manuale della versione PHP fino a quando il loro sito non sarà pronto per PHP 7.4.

Non vedo l’ora di vedere siti più sicuri e molto più veloci dopo l’aggiornamento!

Backup distribuiti geograficamente per una migliore protezione dei dati

backup distribuiti geograficamente

Siamo entusiasti di annunciare che a partire da questo mese abbiamo implementato un sistema per distribuire i backup geograficamente, che riduce al minimo il rischio di perdita dei dati e consente un rapido ripristino anche in caso incidenti gravi che potrebbe interessare un intero data center.

I backup vengono archiviati in un data center fisico diverso da quello che ospita l’account live

A partire da questo mese abbiamo iniziato a eseguire il backup degli account in un data center diverso da quello che ospita l’account live come segue:

  • I server in Iowa (USA) hanno i backup su macchine in Virginia (USA)
  • I server in Virginia (USA) hanno i backup su macchine in Ohio (USA)
  • I server in California (USA) hanno i backup su macchine in Oregon (USA)
  • I server in Texas (USA) hanno i backup su macchine in Sud Carolina (USA)
  • I server a Londra (UK) hanno i backup su macchine a Eemshaven (NL)
  • I server a Francoforte (DE) hanno i backup su macchine a Eemshaven (NL)
  • I server a Madrid (ES) hanno i backup su macchine in Eemshaven (NL)
  • I server a Eemshaven (NL) hanno i backup su macchine a Francoforte (DE)
  • I server a Sydney (AU) hanno i backup su macchine a Singapore (SG)

Al momento questo servizio non è disponibile per gli account ospitati a Singapore. I backup di questi account vengono eseguiti su diversi server all’interno della struttura di Singapore.

Protezione dei dati migliorata

L’archiviazione e la sicurezza dei dati sono una componente chiave del nostro servizio e ci sono molteplici fattori di rischio e minacce che consideriamo quando sviluppiamo soluzioni per la sicurezza dei dati. I più comuni sono gli errori umani, i guasti dell’hardware e gli attacchi hacker. Per queste situazioni, ci affidiamo ai nostri backup giornalieri che vengono archiviati su server diversi e indipendenti dall’account live. Esistono poi situazioni meno probabili, ma allo stesso tempo più dannose, come incendi, interruzioni di corrente o disastri naturali, che potrebbero avere effetti su un’intero data center. Ospitare i backup in una posizione geografica diversa significa migliorare le possibilità di salvaguardare i tuoi dati e riportarli online anche in caso di un incidente così grave.

[subscribe_cta]

Ripristino del servizio più rapido

Ora immagina che il tuo sito vada offline a causa di una interruzione di corrente e che il tempo di risoluzione del problema sia sconosciuto. Spesso questo significa ore di inattività. Oppure, immagina che un evento naturale distrugga la struttura che contiene i server, che di conseguenza andrebbero persi in modo irreparabile. Una situazione simile avvenne nel 2005 con l’uragano Katrina ed eventi di questo tipo sono in aumento in alcune zone del mondo a causa del cambiamento climatico. Oppure potrebbe scoppiare un incendio nel data center compromettendo i server, come successo di recente ai data center di un’azienda in Francia.

Grazie al nostro nuovo sistema, ora sarai ancora più tranquillo poiché i tuoi dati avranno sempre una copia di backup salvata, non più di 24 ore prima, in un altro data center. In caso di incidente, saremo in grado di riportare online il tuo sito dalla nuova location che sarà pienamente operativa. Pertanto, i backup distribuiti geograficamente non solo salvano i tuoi dati, ma ci consentono di ripristinare il servizio molto più velocemente di quanto qualsiasi “tempo di ripristino” possa prevedere.

Abbiamo considerato a lungo di attivare i backup distribuiti, tuttavia è diventato possibile farlo una volta che abbiamo iniziato a utilizzare l’infrastruttura di Google Cloud. L’uso di un unico fornitore per tutte le nostre location, con un’interrelazione super veloce tra i diversi data center e un’ampia rete di strutture in tutto il mondo, ci ha permesso di distribuire i dati attraverso regioni, paesi e continenti in un modo che prima era non era possibile.

Stesso livello di riservatezza dei dati

La nostra Privacy Policy e l’Accordo sul trattamento dei dati (DPA) continueranno ad applicarsi allo stesso modo anche alla luce dei nuovi backup distribuiti geograficamente. I dati dei nostri clienti saranno protetti come prima.

Sebbene confidiamo che nessun evento naturale influenzi in alcun modo i nostri data center, preferiamo essere preparati al peggio e fornire ai nostri clienti la massima protezione per i loro siti.