Blocca gli attacchi HTTP sofisticati con la modalità “Sotto Attacco” della CDN SiteGround

immagine di un sito protetto

In qualità di provider di web hosting, in SiteGround ci impegniamo continuamente a offrire le soluzioni più avanzate e affidabili ai nostri clienti, con una forte attenzione alla sicurezza web. Nella nostra ultima serie Storie dell’orrore sui siti web per il #cybersecuritymonth, abbiamo anche raccolto storie vere di webmaster che hanno subito attacchi al sito web, che avrebbero potuto essere facilmente evitati con la nostra suite di servizi di sicurezza. Ora siamo entusiasti di annunciare una nuova opzione aggiunta alle nostre funzionalità di sicurezza: la modalità “Sotto Attacco”, parte della CDN di SiteGround.

I nostri servizi di hosting comprendono già una solida protezione dagli attacchi. La nostra protezione DDoS (Distributed Denial of Service) blocca efficacemente una percentuale significativa di traffico dannoso garantendo che i tuoi siti web rimangano accessibili e sicuri. Ma nonostante l’efficacia di tutti i sistemi di protezione e delle funzionalità di sicurezza dei nostri siti, alcuni attacchi HTTP sono più sofisticati e possono aggirare le soluzioni tradizionali. Per rafforzare ulteriormente le difese del tuo sito web contro queste minacce avanzate, abbiamo sviluppato la nuova modalità “Sotto Attacco”, ora parte del nostro servizio SiteGround CDN.

Cos’è la modalità “Sotto Attacco” di SiteGround

La modalità Sotto Attacco della CDN di SiteGround aggiunge un ulteriore livello di protezione contro il traffico HTTP potenzialmente dannoso. Se il tuo sito è sottoposto a un attacco HTTP, viene immediatamente sovraccaricato di richieste di traffico false, solitamente provenienti da bot, che lo rendono inaccessibile agli utenti reali.

Quando è attivata, la nostra funzione Sotto Attacco sottopone un CAPTCHA automatico alle visite al sito, verificando che si tratti di esseri umani e non di bot. Sfrutta JavaScript per eseguire calcoli matematici automatizzati nel browser del visitatore. Mentre questi calcoli vengono elaborati, i visitatori finali vedono per alcuni secondi un messaggio di caricamento. Una volta risolto il captcha, il sistema reindirizza automaticamente l’utente al sito web. Ciò significa che il tuo sito rimarrà accessibile ai tuoi utenti reali anche se è sotto attacco: il traffico legittimo potrà procedere verso il tuo sito, mentre noi bloccheremo il traffico bot falso.

Come abilitare la modalità Sotto Attacco

La nostra modalità Sotto Attacco è disponibile come parte del nostro piano CDN Premium. Se stai cercando un modo per migliorare ulteriormente la sicurezza del tuo sito web contro sofisticati attacchi HTTP, il nostro piano a pagamento ora offre questa funzionalità avanzata, insieme a una miriade di miglioramenti in termini di velocità e sicurezza.

Una volta utilizzato il piano Premium della CDN di SiteGround, abilitare la modalità Sotto Attacco è semplice. È attivabile per singolo nome di dominio dall’interfaccia di gestione Site Tools. Una volta abilitata, la modalità Sotto Attacco funziona per un periodo di 24 ore, dopodiché viene automaticamente disabilitata dal sistema.

Tieni presente che mentre la modalità Sotto Attacco è abilitata, alcuni strumenti di analisi di terze parti potrebbero non funzionare correttamente, poiché potrebbero non essere in grado di superare il captcha. Questo è il motivo per cui la funzione viene disattivata automaticamente dopo 24 ore.

La modalità Sotto Attacco della CDN di SiteGround si applica a tutti i visitatori del sito e a tutto il traffico verso il dominio. Ciò significa che tutte le richieste, dagli utenti reali, ai bot, alle richieste API provenienti da sistemi di terze parti, vengono messe in discussione, garantendo una protezione completa.

Conclusione

La modalità Sotto Attacco, la nostra ultima funzionalità di sicurezza nella CDN di SiteGround, testimonia l’impegno di SiteGround nel fornire una sicurezza superiore ai nostri utenti. Sappiamo come le minacce web si evolvono e innoviamo continuamente per offrire funzionalità che mantengano il tuo sito sicuro e accessibile. Resta sempre un passo avanti agli hacker con la modalità Sotto Attacco della CDN di SiteGround.

Rivoluzionare il supporto clienti: benvenuto nel futuro con l’Assistente IA di SiteGround

Assistente IA che dà risposte

Nella corsa incessante per raggiungere una soddisfazione clienti senza pari, le aziende si evolvono continuamente. Noi di SiteGround abbiamo dimostrato di essere veri pionieri quando si tratta di innovazione. Ancora una volta, ci stiamo imbarcando in un’impresa rivoluzionaria destinata a ridefinire la tua esperienza di assistenza, con il nostro nuovo Assistente IA integrato nel tuo Centro Assistenza.

Il punto di svolta: l’IA istantanea nel tuo Centro Assistenza!

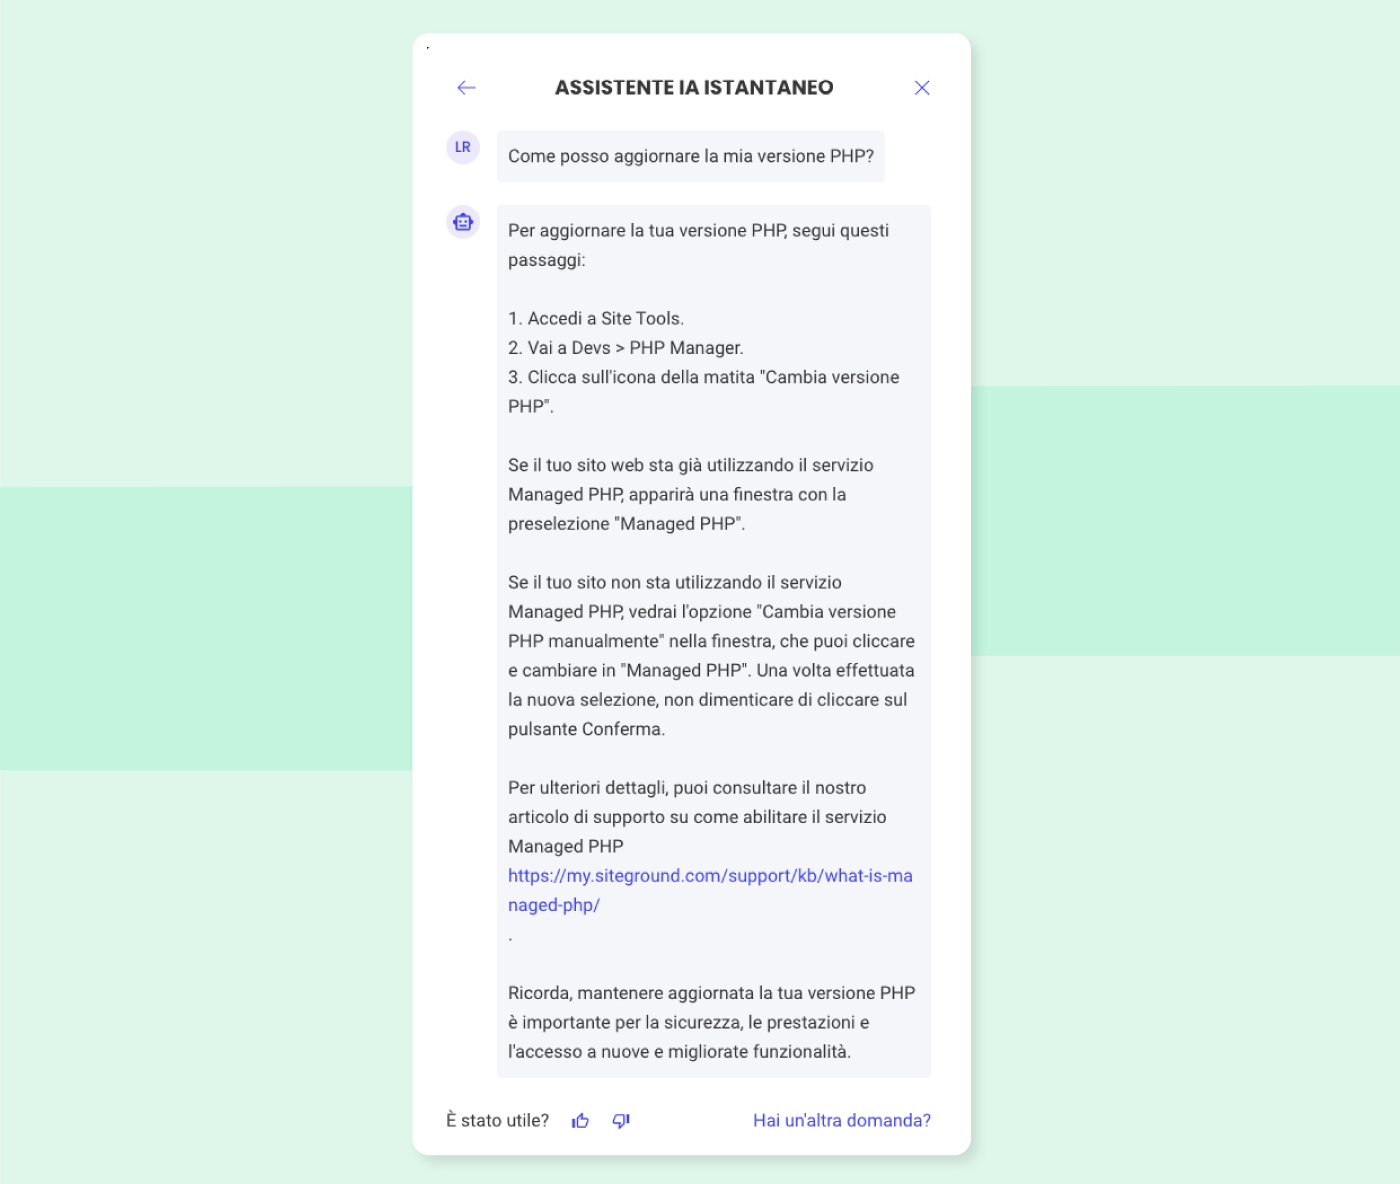
Sono finiti i giorni in cui facevi una domanda e venivi indirizzato a vari articoli per trovare quello più pertinente. Dai il benvenuto al nostro Assistente IA istantaneo! È basato su ChatGPT ma fortemente rielaborato dagli ingegneri IA di SiteGround, per fornire risposte accurate e rispondere alle richieste specifiche dei nostri clienti tramite un ampio spettro di domande frequenti e classificazione manuale delle risposte.

L’evoluzione dell’intelligenza artificiale nel percorso di supporto di SiteGround

Il nostro viaggio con l’IA è iniziato anni fa con una funzionalità di ricerca basata sull’intelligenza artificiale. Uno strumento fantastico, che ti indirizza facilmente agli articoli pertinenti all’interno della nostra vasta Knowledge Base. Ma ora stiamo migliorando questa esperienza con l’integrazione di ChatGPT di OpenAI. Il nostro Assistente IA non solo recupera tutti gli articoli rilevanti, ma consolida anche le informazioni per darti una risposta precisa, creata apposta per te! Immagina un mondo in cui l’intelligenza artificiale non si limita a trovare la risposta giusta, ma comprende la tua necessità realmente e ti risponde come se fossi in una conversazione. Questa è la nostra nuova realtà!

Precisione sbalorditiva, supportata da l’impostazione di specifici prompt da parte dei nostri ingegneri

Il nostro team specializzato in IA ha fatto tutto il possibile, assicurando che il nostro Assistente IA non risulti essere solo intelligente ma anche “brillante”. Utilizzando la potenza di GPT-3.5 e GPT-4.0, mettendo a punto i modelli di intelligenza artificiale e sfruttando i giusti prompt, garantiamo risposte rapide, precise e personalizzate per i nostri clienti. Ecco alcuni dati:

L’85% delle risposte del nostro Assistente IA ha centrato il bersaglio! Per essere più precisi: il 96% delle risposte generate dal nostro Assistente AI sono corrette, ma necessitano di un po’ più di rifinitura per corrispondere ai nostri standard elevati, al tono che vogliamo assuma e al livello di perfezione che stiamo cercando.

Questi numeri incredibili in soli pochi mesi di lavoro testimoniano l’importanza della messa a punto dei modelli, dei costanti e rapidi miglioramenti tecnici e dell’entusiasmo che il nostro team ha investito nella creazione di un ulteriore strumento pensato per semplificare la vita dei nostri clienti.

Chiedi, esplora e migliora la tua esperienza

Disponibile esclusivamente per i clienti SiteGround, puoi contattare il nostro Assistente IA in qualsiasi momento tramite la tua Area Cliente > Centro Assistenza > Assistente IA istantaneo. Ogni risposta è una miniera d’oro di informazioni, spesso corredata di link per un’analisi più approfondita. E tu puoi fare parte di questa evoluzione! Contiamo su di te per rendere il nostro Assistente IA ancora migliore: alla fine di ogni risposta, abbiamo fornito un sistema di valutazione rapido. Il tuo feedback è per noi importantissimo, perché ci aiuta a perfezionare il servizio.

Unisciti all’evoluzione dell’IA

La bellezza dell’intelligenza artificiale risiede nel suo potenziale di apprendimento ed evoluzione. Mentre lo usi, il nostro Assistente IA si affina, assicurandoti sempre la soluzione giusta, in un istante. Sulla base dei vostri feedback diretti, stiamo inoltre espandendo e migliorando ulteriormente la nostra vasta Knowledge Base: abbiamo aggiunto oltre 60 nuovi articoli dopo l’introduzione del nostro Assistente IA.

Immergiti subito in questa esperienza futuristica e prendi parte alla rivoluzione dell’intelligenza artificiale. Aspettiamo il tuo feedback! Con SiteGround il futuro non è domani, è oggi!

Risposta a HTTP/2 Rapid Reset: l’azione immediata di SiteGround contro una nuova vulnerabilità

Scudo con scritto HTTP 2

Nel dinamico mondo della sicurezza informatica, non è raro incontrare nuove sfide. Recentemente è stata scoperta una nuova vulnerabilità, denominata attacco “HTTP/2 Rapid Reset”. Dato che HTTP/2 è considerato un protocollo relativamente nuovo, vediamo ogni giorno modi più moderni e più intelligenti per eseguire attacchi. Ma quest’ultima vulnerabilità ha il potenziale di interrompere i servizi web su una scala senza precedenti.

Prima di entrare nei dettagli, analizziamo cosa significa questo per i proprietari di siti web.

Cos’è l’attacco HTTP/2 Rapid Reset?

HTTP/2 è un protocollo che aiuta il tuo sito web a caricarsi più velocemente e a gestire più visitatori contemporaneamente. HTTP/2 consente ai clienti di richiedere più risorse del sito web (file CSS, file JS, immagini, ecc.) con una singola query. Tuttavia, alcuni astuti hacker hanno trovato il modo di sfruttare questo meccanismo. Hanno sviluppato una tecnica per inviare una richiesta a un server e poi annullarla immediatamente, ripetendo questo processo a una velocità estremamente elevata. Questo flusso di richieste e cancellazioni può sopraffare un server, provocandone il rallentamento o addirittura il crash: un classico attacco Denial of Service (DoS). L’attacco sovraccarica non solo il web server che offre HTTP/2, ma anche tutti i backend coinvolti nella gestione delle richieste del sito web, come esecuzioni PHP, server delle applicazioni, consegna di file statici, etc.

Immagina un call center e una persona che compone il numero del call center e poi riattacca appena dopo che un operatore ha risposto alla chiamata. Gli operatori perdono tempo prezioso nella gestione delle chiamate finte e non possono gestire richieste legittime. L’intero call center si blocca e non è in grado di gestire le richieste effettive dei clienti. Questo è esattamente ciò che questo nuovo attacco stava causando a livello server.

La risposta tempestiva di SiteGround 

Noi di SiteGround cerchiamo sempre di essere un passo avanti in termini di sicurezza del sito web. Questa volta non ha fatto eccezione e siamo state tra le prime società di web hosting a risolvere questa vulnerabilità. Non appena è stato segnalato l’attacco HTTP/2 Rapid Reset, i nostri ingegneri sono entrati in azione. L’annuncio ufficiale è stato pubblicato il 10 ottobre 2023, con Google, Amazon e CloudFlare che annunciavano contemporaneamente il problema. Anche il software del web server che utilizziamo per tutti i server di hosting, Nginx, aveva pubblicato un post sul proprio blog.

Il nostro team di esperti di sicurezza ha lavorato instancabilmente per applicare patch a tutti i nostri web server entro un’ora dalla scoperta della vulnerabilità. Questa risposta tempestiva ha garantito che i siti web dei nostri clienti rimanessero sicuri e operativi, con interruzioni minime. E in questo momento, solo 24 ore dopo dopo, tutti i server di SiteGround (server di hosting e CDN) utilizzano il codice Nginx aggiornato che protegge tutti i siti che utilizzano i nostri servizi.

Conclusione

L’attacco HTTP/2 Rapid Reset è una minaccia seria, ma grazie alla nostra risposta tempestiva  e al nostro impegno per la sicurezza, i clienti di SiteGround possono stare tranquilli. Ti guardiamo le spalle e siamo sempre pronti ad affrontare qualunque nuova sfida si presenti sulla nostra strada. In SiteGround, la tua sicurezza non è solo una priorità: è una promessa.

[subscribe_cta]

Vulnerabilità Exim: un racconto di azioni tempestive e di clienti SiteGround tenuti al sicuro

uno scudo che protegge Exim

Immagina questo: essere a una festa, dare la buonanotte al proprio figlio, viaggiare in macchina: questo è ciò che stavano facendo tre dei nostri ingegneri della sicurezza quel fatidico sabato 30 settembre. All’improvviso, i loro telefoni hanno iniziato a squillare, interrompendo rispettivamente la musica della festa, il silenzio della cameretta dei bimbi e il ronzio dell’auto. È l’allerta di un problema critico di sicurezza con Exim, il server di posta utilizzato dal 56% di tutti i server di posta su internet, incluso quello di SiteGround. Nonostante le loro diverse situazioni, tutti e tre i nostri ingegneri della sicurezza hanno immediatamente interrotto i propri piani per gestire questa problematica – una testimonianza del nostro incrollabile impegno alla sicurezza.

Che cos’è Exim e perché dovremmo preoccuparcene?

Exim è come il postino del mondo digitale, responsabile della consegna delle tue email da un punto all’altro. Un problema con Exim potrebbe potenzialmente significare seri problemi per le tue email e non solo. Per darti un’idea delle dimensioni, Exim è il server di posta più popolare al mondo, utilizzato da oltre 342.000 server di posta. Si tratta di oltre il 56% di tutti i server di posta su internet. Naturalmente, è il software del server di posta su cui noi di SiteGround facciamo interamente affidamento per la consegna dei messaggi in uscita e della posta in arrivo per tutti i nostri clienti.

Dato che i servizi di posta elettronica sono una parte cruciale della nostra offerta di hosting, e sono utilizzati dalla maggior parte dei nostri clienti, lavoriamo costantemente per mantenere la sicurezza, l’erogabilità e l’affidabilità del nostro servizio email. Tutto inizia con un intenso processo di personalizzazione, che è il nostro approccio abituale a tutti software che utilizziamo, per assicurarci che soddisfino al meglio le esigenze dei nostri clienti, dandoci più controllo per mantenerli estremamente sicuri e sempre aggiornati.

Il problema di Exim e la risposta proattiva di SiteGround 

Il problema, contrassegnato come CVE-2023-42115, era in realtà una combinazione di sei diversi zero-day exploit contro Exim. Una vulnerabilità zero-day significa che tutti i server che utilizzano questa particolare configurazione sono immediatamente a rischio. Abbiamo ricevuto il report non appena è stato pubblicato e abbiamo immediatamente approfondito tutte e sei le problematiche per valutare il rischio per i nostri clienti.

La buona notizia è che, poiché personalizziamo pesantemente tutti i software sui nostri server, quelle particolari parti di Exim interessate non erano nemmeno utilizzate sui nostri server. Tuttavia, il nostro lavoro non si era fermato qui. Ecco un’analisi di tutti i problemi, del motivo per cui i clienti di SiteGround erano al sicuro e cosa abbiamo fatto per garantire che rimanessero tali.

Tre degli exploit di Exim segnalati riguardavano diversi tipi di autenticazione email, vale a dire SPA/NTLM e EXTERNAL. In poche parole, si occupano di dimostrare al server di posta chi sei e quindi di consentirti di inviare email. La nuova vulnerabilità significava che un utente malintenzionato poteva creare una richiesta speciale, utilizzare le falle di sicurezza nei meccanismi di autenticazione e ottenere l’accesso al server che esegue Exim. Inoltre, l’aggressore avrebbe potuto ottenere pieno accesso al server, non solo a Exim come server di posta, ma a tutti i dati che risiedono sul server. Sui server di SiteGround, tuttavia, non utilizziamo nessuno di questi metodi di autenticazione, quindi i clienti di SiteGround non sono stati compromessi.

Il quarto exploit era legato a un problema proxy ed era di natura molto simile, mentre il quinto problema risiedeva in una library chiamata “libspf2”, utilizzata per alcuni controlli relativi ai record SPF delle email. Dato che non utilizziamo proxy davanti ai nostri server di posta Exim su SiteGround, né utilizziamo questa library problematica, non siamo stati colpiti nemmeno da questo vettore di attacco.

L’ultimo problema riguardava il modo in cui le persone eseguono le ricerche DNS. Molte persone utilizzano semplicemente resolver DNS di terze parti e non possono essere sicuri che i resolver DNS convalidino i dati che ricevono. SiteGround utilizza i propri resolver DNS e convalidiamo i dati che riceviamo. Quindi anche questo non ci ha interessato.

Tutto sommato siamo stati fortunati, ma ci è voluto molto tempo per controllare e ricontrollare ognuno di quei fattori. E, naturalmente, siamo andati anche oltre.

Di solito, ci sono due modi per affrontare una vulnerabilità. Uno è valutare se e come questa ti tocca, e semplicemente lasciarla perdere se non interessa i tuoi sistemi. Ma il modo più intelligente per procedere è pensare al futuro e quindi, anche se una particolare vulnerabilità, o alcune di queste, non ti riguardano direttamente ora, è bene comunque essere proattivi nell’installazione di patch, nel caso in cui questa vulnerabilità si sviluppi e apra le porte a ulteriori exploit che potrebbero potenzialmente colpirti in una fase successiva.

Quindi questo è esattamente ciò che abbiamo fatto: nonostante i nostri server non fossero direttamente a rischio da nessuno dei vettori di questo particolare attacco, i nostri ingegneri non sono rimasti con le mani in mano. Oltre a controllare e testare meticolosamente tutti gli exploit per assicurarci che non influenzassero i server di SiteGround, non appena è stata rilasciata una nuova versione più sicura di Exim (versione 4.96.1), abbiamo immediatamente aggiornato tutti i nostri server di posta Exim. È il nostro modo per garantire la tua tranquillità e una testimonianza del nostro approccio proattivo alla sicurezza.

Per concludere

Ci auguriamo che questo post, dove appunto parliamo di un serio problema recente e reale con un software utilizzato dalla metà dei server su internet, ti aiuti a comprendere il nostro approccio alla sicurezza. Stai tranquillo, noi di SiteGround siamo sempre pronti a entrare in azione per risolvere qualsiasi potenziale problema che potrebbe interessare i tuoi dati. Ci impegniamo a mantenere i tuoi dati al sicuro e darti serenità. Se hai domande o dubbi, siamo qui per te. Grazie per essere rimasto con noi e facciamo un brindisi al tuo futuro sicuro e protetto con SiteGround.

[subscribe_cta]

#CyberSecurityMonth: Storie dell’orrore reali sui siti web e come evitarle

gruppo di ragazzi che raccontano storie dell'orrore intorno al fuoco

Ottobre, il mese delle zucche e di “dolcetto o scherzetto”, è anche ufficialmente il mese della sicurezza informatica. Quest’anno, in SiteGround siamo entusiasti di offrirti qualcosa che sottolinea l’importanza della sicurezza dei siti web, tanto da far rizzare i capelli.

Siamo entusiasti di annunciare la nostra campagna Storie dell’orrore sui siti web in cui abbiamo raccolto storie reali di incubi digitali causati dalla negligenza sulla sicurezza ma, per fortuna, risolti senza paura da SiteGround. Siti rovinati, caricamenti di file dannosi, frodi via email, bot ed ex dipendenti vendicativi sono solo alcuni dei protagonisti di queste storie. Le abbiamo vissute tutte in prima persona e tutte portano con se una morale. Ogni storia è un promemoria sulle potenziali minacce in agguato nell’ombra, pronte a sfruttare qualsiasi svista in tema di sicurezza. Lascia che questi racconti ti siano da di monito e ti ricordino l’importanza della sicurezza web e dell’utilizzo di tutti gli strumenti e i servizi di cui hai a disposizione per proteggere il tuo sito su SiteGround.

Festeggia il #CyberSecurityMonth, condividi la campagna Storie dell’orrore sui siti web per diffondere il nostro messaggio sull’importanza della sicurezza web e mantieni il tuo sito sicuro con gli strumenti e i servizi di sicurezza di SiteGround.

Ricorda: avere un sito web sicuro è il fondamento della tua presenza online!

Proteggere i dati dei clienti durante le stagioni di punta

ragazzo al computer che implementa protezioni ai dati

Dato che sempre più aziende vanno online, i dati personali dei clienti diventano ancora più importanti per gli hacker, che li sfruttano poi nel dark web. Con il Black Friday, il Cyber Monday e tutte le festività che stanno arrivando, come imprenditore, puoi aspettarti un aumento del traffico sul sito web e, con esso, un rischio maggiore di violazione dei dati.

Proteggere i dati dei clienti durante queste stagioni di picco dello shopping è fondamentale per la tua azienda in termini di fiducia e reputazione del brand, fedeltà e protezione dei clienti, conformità alle leggi e prevenzione da attacchi informatici.

Aumento delle minacce alla sicurezza informatica

La fuga di dati dei clienti è diventata purtroppo una delle maggiori minacce alla sicurezza del nostro tempo. Secondo Statista, a partire dal 2023, il costo medio globale per singola violazione dei dati ammonta a 4,45 milioni di dollari, con un costo medio che varia a seconda del settore. Il costo medio più elevato si registra nel settore sanitario, dove ogni perdita costa alla parte interessata 10,1 milioni di dollari.

Secondo i dati di Statista, nel 2022 la causa più comune di attacco informatico è stato il phishing via email. Alcune altre minacce comuni affrontate da rivenditori e consumatori includono malware e ransomware per siti web, violazioni di dati, furto di identità e molto altro.

Le implicazioni delle violazioni dei dati 

Tutti gli attacchi informatici sopra menzionati possono avere un enorme impatto negativo sulla tua attività. Vediamo alcuni motivi per cui la sicurezza dei dati è così importante:

  • Impatto sulla fiducia dei clienti e sulla reputazione del brand

Operare con le informazioni dei clienti significa che questi ti hanno affidato i propri dati personali. Se subisci una violazione dei dati, anche se non è per colpa tua, i tuoi clienti perderanno la fiducia nella tua attività. E questo porterà a una perdita dei clienti e dei profitti. Il danno alla reputazione del brand e le pubblicità negative sono poi gli altri danni a lungo termine.

  • Conseguenze legali e regolamentari

Una violazione dei dati costerà alla tua azienda non solo clienti, profitti e reputazione, ma anche grandi perdite finanziarie. Da un lato, puoi essere ritenuto responsabile per il mancato rispetto delle norme sulla privacy, che a sua volta può sfociare in una causa legale con conseguenze finanziarie, ovvero sanzioni normative.

Ad esempio, se raccogli informazioni personali di residenti nell’UE, la legge applicabile alla tua attività sarà il GDPR (General Data Protection Regulation). Se invece raccogli dati di consumatori residenti in California, USA, sarai soggetto alla California Consumer Privacy Act (CCPA), e così via. Tali regolamenti e leggi verranno applicati se i tuoi clienti risiedono in questi paesi, anche se la tua attività non ha sede lì.

Misure fondamentali per la protezione dei dati del cliente: Sistemi di sicurezza per i dati

Per evitare una violazione dei dati, implementa queste misure essenziali per proteggere i sistemi dei dati:

  • Mantieni i sistemi aggiornati 

Uno dei motivi più comuni per cui i sistemi dei dati vengono violati è la presenza di vulnerabilità nella sicurezza dei software, che vengono sfruttate dai criminali informatici. È importante monitorare i rilasci delle patch per i software che utilizzi e implementarli a tempo debito. Queste non solo aggiorneranno il tuo software, ma manterranno anche i tuoi dati al sicuro.

Quando utilizzi molti software diversi, questo potrebbe essere un lavoro noioso di per sé. I clienti di SiteGround che utilizzano WordPress sfruttano la nostra funzionalità di aggiornamento automatico di WordPress. Aggiorna automaticamente tutte le installazioni di WordPress, ospitate presso di noi, e garantisce che i siti WordPress dei nostri clienti siano sicuri e aggiornati.

  • Utilizza solidi controlli di accesso e tecniche di crittografia

Il tuo punto di accesso è un’altra fonte comune di vulnerabilità della sicurezza. Per aumentare la sicurezza e ridurre il rischio di violazione dei dati, utilizza uno strumento di gestione delle password che creerà, crittograferà e memorizzerà password intelligenti per te e i tuoi dipendenti, per tutti gli strumenti a cui accedi con una password. Uno strumento come questo si prenderà cura dei dati statici, ma ora diamo un’occhiata a cosa succede ai dati in transito.

Molto traffico può passare attraverso il tuo sito web, tra cui anche informazioni sensibili come credenziali di accesso e dettagli della carta di credito dei tuoi clienti. Per mantenere tutte queste informazioni protette, è necessario crittografarle. Un certificato SSL può facilmente crittografare tutti questi dati, ed è essenziale per la sicurezza del tuo sito web. I clienti di SiteGround, ad esempio, possono usufruire di certificati SSL gratuiti su ogni piano di hosting web che offriamo.

Misure di sicurezza potenziate e maggiore vigilanza durante le stagioni di punta dello shopping 

Anche se i passaggi sopra menzionati sono fondamentali per cominciare, ci sono alcune misure di sicurezza avanzate da seguire per gestire la protezione dei dati:

Implementare sistemi di rilevamento e prevenzione da intrusioni

È necessario che il tuo sito web venga scansionato regolarmente per potenziali minacce. Inizia implementando un software o un sistema di prevenzione antivirus e antimalware. Assicurati che lo strumento che scegli sia esaminato e approvato dal tuo team di sicurezza, e che il team ne abbia sempre il controllo. Questo consentirà a te e ai tuoi dipendenti di rimanere aggiornati con gli ultimi aggiornamenti e misure di sicurezza.

I clienti di SiteGround hanno l’opportunità di sfruttare il nostro servizio Site Scanner che aiuta a proteggere i propri siti web dal malware. Il nostro Site Scanner esegue costantemente una scansione delle pagine web per rilevare le minacce più recenti che potrebbero colpire un sito web, avvisa i clienti di tali potenziali minacce in una fase iniziale, e in modo tempestivo, fornendo anche gli strumenti di reazione nel caso in cui i siti siano sotto attacco.

Per gli utenti WordPress, abbiamo una soluzione di sicurezza completa: il nostro plugin gratuito Security Optimizer. È disponibile per tutti gli utenti WordPress (indipendentemente da dove siano ospitati) e fornisce loro tutte le misure di sicurezza di cui hanno bisogno per mantenere i propri siti sicuri. Il plugin protegge i siti a livello di applicazione (nasconde la versione di WordPress, disabilita l’editor di temi e plugin, ecc.), fornisce una protezione avanzata, come il blocco e la protezione delle cartelle di sistema, l’abilitazione della protezione XSS avanzata, rafforza la sicurezza dell’accesso e ha molte altre funzionalità.

Effettuare controlli di sicurezza regolari e monitorare il traffico di rete

Anche se implementi tutte queste misure di sicurezza, devi comunque monitorare regolarmente lo stato di sicurezza del tuo sito web. Dovresti controllare lo stato di sicurezza del tuo sito almeno una volta al mese, ma ciò potrebbe richiedere tempo, impegno e denaro. Come imprenditore, probabilmente hai molto da fare, quindi potresti prendere in considerazione l’idea di delegare questa attività.

I clienti di SiteGround ricevono report mensili gratuiti sulla sicurezza, consegnati direttamente nella propria casella di posta. Monitoriamo automaticamente i siti web dei nostri clienti e inviamo loro dei riepiloghi dettagliati, insieme a suggerimenti attuabili su cosa si possa migliorare per ridurre le minacce alla sicurezza, nel caso in cui vengano rilevate eventuali aree deboli sui loro siti web.

Collaborare con partner logistici 

Con tutte le misure di sicurezza potenziate in essere, bisogna poi pensare alla collaborazione con i partner logistici, cioè quei partner che forniscono i servizi di cloud computing, come ad esempio Google Cloud, AWS (Amazon Web Services) o Microsoft Azure. Una comunicazione e una collaborazione efficace sono la chiave per garantire una gestione sicura delle informazioni dei clienti lungo tutta la catena di fornitura. La collaborazione tra aziende è molto importante anche per ridurre i costi, migliorare la flessibilità e qualità del servizio.

Per raggiungere tutti questi obiettivi, si deve comunicare apertamente, condividere obiettivi comuni e avere fiducia nella partnership. Se la collaborazione avesse successo, ciò si tradurrebbe in diversi vantaggi, come una maggiore soddisfazione del cliente, una migliore gestione del rischio e persino un risparmio sui costi.

Per esempio, aziende come Amazon o Apple gestiscono dati sensibili dei clienti. Se non seguissero dei rigorosi standard di protezione dei dati dei clienti, vi sarebbe sempre la possibilità di potenziali vulnerabilità nelle catene di protezione dei dati. Nel 2019, Amazon Web Services ha dovuto affrontare una violazione dei dati, che ha interessato i nomi, i codici fiscali e i dati delle carte di credito di 100 milioni di clienti della banca CapitalOne. Un ex dipendente è stato giudicato colpevole di errata configurazione dei server di archiviazione cloud per l’accesso e il furto dei dati.

Quando le aziende collaborano strettamente con i propri partner logistici, possono garantire l’implementazione di misure di sicurezza cruciali (ad esempio crittografia, autenticazione a 2 fattori e altre ancora). Una comunicazione efficace e solide relazioni con i partner logistici sono fattori essenziali per delle ottime prestazioni e per la protezione della sicurezza dei dati.

Consapevolezza e formazione dei dipendenti 

Ora che hai protetto il tuo sito web su tutti i livelli, è importante assicurarti che anche i tuoi dipendenti siano aggiornati con le ultime misure di sicurezza, per prevenire punti deboli. Inizia educando i tuoi dipendenti sulle migliori pratiche di sicurezza. Per mitigare gli errori umani, effettua regolarmente controlli e corsi di formazione sulla consapevolezza della sicurezza. Educa i dipendenti sulle minacce alla sicurezza più comuni, come il phishing, per impedire agli hacker di rubare le loro credenziali e i loro dati personali.

Il nostro sito web può essere un buon punto di partenza con tantissime utili risorse per la sicurezza. Visita la categoria sicurezza sul blog di SiteGround per ottenere maggiori informazioni sugli argomenti relativi alla sicurezza dei siti web.

Comunicazione trasparente con i clienti

Un passo successivo fondamentale è avere una comunicazione trasparente con i tuoi clienti sulla tua politica sulla privacy e su come gestisci i loro dati.

È necessario avere una politica sulla privacy e pratiche di gestione dei dati per iscritto e molto chiare. I punti importanti da trattare includono chi può accedere ai dati dei tuoi clienti e in quali modi, nonché come verranno utilizzati i loro dati e come non dovrebbero essere gestiti.

Pubblica la politica sulla privacy sul tuo sito web aziendale e comunicala ai tuoi clienti, informandoli su come raccogli, archivi, utilizzi e proteggi la privacy dei dati. Tienili informati sulle ultime modifiche e aggiornamenti alla tua politica sulla privacy.

Educare i clienti allo shopping online sicuro

Essere un cliente durante le stagioni di punta dello shopping comporta anche minacce alla sicurezza. Per proteggere le informazioni personali, fai attenzione alle email di phishing, utilizza password complesse e aggiorna regolarmente i tuoi dispositivi e software.

Cosa puoi fare per proteggere le tue informazioni personali? Scopri come proteggere te stesso e i tuoi dati dal phishing e dalle truffe online nel nostro articolo dedicato.

Sviluppare un piano di reazione agli incidenti 

Nello sfortunato caso in cui si verifichi una violazione della sicurezza, è una buona idea disporre di un piano di risposta agli incidenti, sviluppato in anticipo. Elaborare dei passaggi approfonditi su come contenere una violazione dei dati o un incidente di sicurezza. Questo piano dovrebbe includere la notifica tempestiva dei clienti e/o dei dipendenti interessati e una cooperazione aperta con le autorità competenti in materia di sicurezza informatica. Quando si tratta di un incidente di sicurezza, la comunicazione è fondamentale. Assicurati che i tuoi dipendenti possano segnalare attività sospette al team di sicurezza della protezione dei dati (o al responsabile della protezione dei dati), nonché assicurati che i tuoi clienti siano informati in ogni momento di qualsiasi comportamento sospetto. Fai attenzione a ciò che condividi con i tuoi clienti e fornisci loro solo le informazioni essenziali di cui hanno bisogno.

Conclusione

Non possiamo sottolineare mai abbastanza quanto sia importante la protezione dei dati dei clienti. Garantire la protezione dei dati di sicurezza è fondamentale per la tua azienda, poiché mantiene alti la fiducia dei tuoi clienti, la reputazione del brand e il tuoi successo. Implementa le misure di sicurezza per la protezione dei dati che hai imparato da questo articolo per una stagione di acquisti sicura e di successo. Aggiungi un commento qui sotto per condividere con noi altre misure di sicurezza che hanno funzionato bene per la privacy dei tuoi dati aziendali o per dirci di più sulla tua strategia generale di protezione dei dati.

[subscribe_cta]