Gli hacker attaccano i siti in media ogni 39 secondi, secondo uno studio dell’Università del Maryland. Poiché oltre il 40% del Web utilizza WordPress, questo fa sì che proprio WordPress sia uno degli obiettivi principali degli hacker. Inoltre, essendo un software open-source al quale ogni sviluppatore può contribuire, possono esserci alcune potenziali vulnerabilità nel codice. Gli hacker sfruttano queste vulnerabilità e altri problemi facilmente evitati come username e password deboli, plugin obsoleti, etc.
Per fortuna, ci sono 5 semplici cose che puoi fare, senza l’aiuto di uno sviluppatore, per migliorare la sicurezza di WordPress.
Problemi di sicurezza e vulnerabilità più comuni di WordPress
Ma prima, diamo un’occhiata ad alcune delle vulnerabilità e dei problemi più comuni di WordPress che gli hacker tendono a sfruttare quando attaccano un sito web:
- Software non aggiornato
Un software non aggiornato è una delle prime cose che gli hacker cercano in un sito. Ecco perché devi sempre fare attenzione quando escono aggiornamenti. - Temi e plugin obsoleti
Assicurati che tutti i tuoi temi e plugin rimangano aggiornati, in modo che eventuali bug vengano corretti con la versione più recente. - Attacchi di brute-force
Puoi fermare gli attacchi brute-force in diversi modi, ad esempio utilizzando un plugin di sicurezza o mitigando gli attacchi grazie al tuo hosting provider. - Malware
Impedisci l’iniezione di software dannoso nel tuo sito con mezzi come scanner e servizi di rimozione di malware. - Attacchi DoS o DDoS
Un modo per evitare questo tipo di attacchi è disporre di un sistema di caching o di un sistema di mitigazione degli attacchi DDoS integrato nell’infrastruttura del tuo hosting. - Ambiente di hosting scadente
Quando cerchi un servizio di hosting, assicurati che abbia una buona reputazione, una profonda conoscenza di WordPress e, soprattutto, che sia affidabile.
Migliora la sicurezza di WordPress in cinque semplici passaggi
Sei pronto ad affrontare queste vulnerabilità da solo? Per aiutarti, ho selezionato cinque semplici passaggi da seguire che renderanno il tuo sito WordPress più sicuro in pochi click:
1. Modifica il nome utente dell’amministratore
Questo è un gioco da ragazzi. Se stai ancora utilizzando admin, amministratore o qualcosa di veramente facile da indovinare come nome utente, FERMATI! Per compromettere il tuo sito, un utente malintenzionato ha bisogno di due cose, un nome utente e una password. Se utilizzi un nome utente predefinito, hai fornito la metà di ciò di cui gli hacker hanno bisogno. Meglio renderlo un po’ più complesso, non trovi?
Per modificare lo username dell’amministratore manualmente devi fare così:
- Accedi utilizzando il tuo account Admin.
- In “Utenti” clicca su “Aggiungi utente”.
- Crea un nuovo account utente e scegli come ruolo Amministratore. Scegli il nome utente che preferisci TRANNE admin, amministratore o il tuo nome. (Sì, gli hacker probabilmente lo conoscono perché l’account Facebook della tua azienda è collegato).
- Esci da WordPress e accedi di nuovo utilizzando il tuo nuovo account da amministratore.
- Clicca su Utenti per vedere gli utenti e, sotto il tuo account da amministratore originario, clicca su “Elimina” Assicurati di selezionare “Assegna tutti i contenuti a” e seleziona il tuo nuovo account da amministratore, in modo da non perdere alcun contenuto.
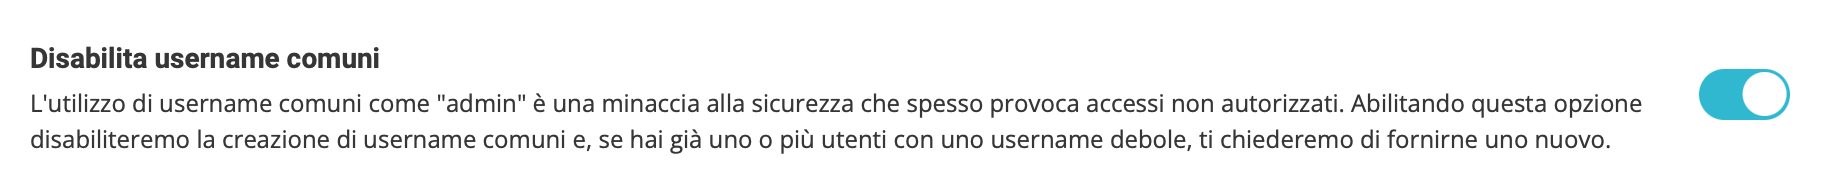
Se desideri disabilitare gli username comuni in un solo click, installa il plugin SiteGround Security. È uno strumento gratuito che ti offre opzioni semplici per proteggere il tuo sito e migliorerà notevolmente la sicurezza di WordPress. Usalo per disabilitare la creazione di nomi utente comuni e se hai già uno o più utenti con uno username debole, ti chiederà di fornirne di nuovi. Inoltre, quando attivato, apparirà un pop-up in cui potrai scegliere un nuovo nome utente e sostituire automaticamente quelli deboli esistenti.
[subscribe_cta]
2. Utilizza password complesse
Sì, tutti amano usare il proprio compleanno come password. Sai a chi piace questa cosa più di tutti? Agli hacker. Le password deboli sono facili da indovinare.
“My Little Pony II è il mio FILM PREFERITO! Lo vedrò sicuramente domani per il mio compleanno!”
Tutto ciò che hai pubblicato sui social media fornisce agli hacker un po’ più di informazioni con cui lavorare.
CONSIGLIO: l33tsp34k (Leet Speak) ossia la sostituzione di lettere con numeri, non inganna gli hacker.
Allora cosa funziona? Password complesse. Lunghe serie casuali di lettere e simboli sono fantastiche. Il problema con queste password è che tendiamo a scriverle da qualche parte poiché sono difficili da ricordare. Se perdi il foglio (fisico o elettronico) in cui li hai annotati, un hacker ha le chiavi del tuo regno.
WordPress ora ha una funzionalità che permette di generare una password complessa, ma non le richiede per forza. Ci sono plugin, tuttavia, che la faranno rispettare. Non ho l’abitudine di consigliare plugin di sicurezza per WordPress, ma se vai su wordpress.org/plugins e inserisci “strong password” ne troverai diversi tra cui scegliere.
Installa uno di questi plugin.
Se hai utenti regolari, amministratori, autori, etc, potresti voler utilizzare password complesse solo per gli account di alto livello, per evitare problemi di registrazione e accesso al tuo sito da parte degli utenti.
E se ti stai chiedendo come gestire password complesse senza scriverle da qualche parte, puoi utilizzare un gestore di password. Quelli più moderni funzionano sia su desktop che su mobile e sincronizzeranno i tuoi dati su tutti i tuoi dispositivi.
Scarica il nostro eBook gratuito sulla sicurezza WordPress
3. Utilizza l’autenticazione a 2 fattori
L’autenticazione a due fattori non è un nuovo concetto di sicurezza. Per decenni, le istituzioni finanziarie hanno fatto affidamento sulle chiavette token (piccoli dispositivi che hanno un display e producono costantemente codici numerici) come elemento aggiuntivo di sicurezza.
Il concetto di sicurezza completo risponde a 3 livelli di autenticazione “Qualcosa che conosci, qualcosa che hai, qualcosa che sei”. Con l’autenticazione a due fattori rispondi a due di questi elementi. Quando accedi a un sito senza autenticazione, usi solo “qualcosa che conosci”: il login e la password. Indipendentemente da quanto pensi siano forti, c’è la possibilità che possano essere compromessi. L’autenticazione a due fattori aggiunge un livello ulteriore di sicurezza, il “qualcosa che hai”.
Oggigiorno, invece di dover dare una chiavetta a ogni utente, abbiamo smartphone e software che possono sostituire quei vecchi sistemi. Se hai uno smartphone moderno (uno realizzato negli ultimi 5 anni) puoi utilizzare un’app che funziona come “qualcosa che hai”.
L’app per l’autenticazione a due fattori più comunemente utilizzata, anche se non l’unica, è Google Authenticator. È la più comune perché è gratuita. Prima di decidere di attivare l’autenticazione a due fattori, assicurati che Google Authenticator sia disponibile per il tuo telefono.
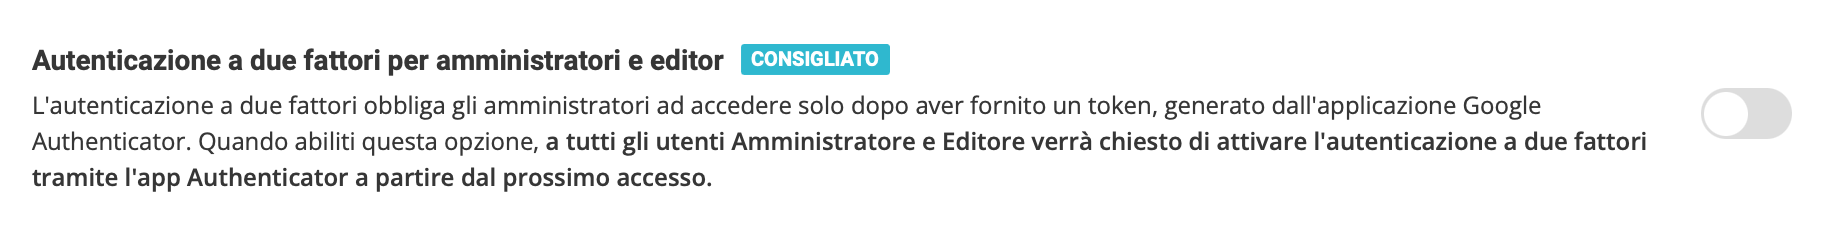
Se utilizzi già un plugin come SiteGround Security, hai tutto il necessario per configurare la 2FA. Devi solo abilitare questa opzione dalla dashboard del plugin e a tutti gli amministratori ed editor verrà chiesto di configurare la loro autenticazione a due fattori al prossimo accesso.
Una volta implementata la 2FA e dopo che l’utente cliccato sul pulsante di accesso, verrà indirizzato a una seconda schermata di accesso che richiederà il “token”. Se l’utente ha configurato correttamente la sua app, gli basterà aprirla e troverà il tuo sito al suo interno con un codice associato. Questo numero cambia ogni 30 secondi. Quando si digita il token e si preme il pulsante, il plugin verificherà che il codice corrisponda a ciò che l’utente ha digitato. In base a ciò consentirà o negherà l’accesso.
Tieni presente che alcuni sistemi di 2FA non si basano su app ma su messaggi di testo inviati al tuo telefono. Fai attenzione perché questi non sono del tutto sicuri, quindi è meglio evitarli.
4. Utilizza HTTPS
In realtà dovresti già utilizzarlo ma, nel caso non lo sapessi, un paio di anni fa Google ha affermato che, se un sito non esegue https, esso avrà di default un ranking inferiore rispetto ai siti che utilizzano https. SEO a parte, l’https mantiene tutto il tuo traffico crittografato e lontano da occhi indiscreti ed è una parte essenziale di qualsiasi strategia di sicurezza WordPress.
Se non usi SiteGround, devi sentire il tuo hosting provider per acquistare e installare un certificato sicuro. Poi devi dire a WordPress di cambiare il tuo URL in HTTPS.
Se invece utilizzi SiteGround, tutto ciò che devi fare è utilizzare il servizio Gestione SSL per ottenere un certificato gratuito Let’s Encrypt. Una volta che il pannello di controllo di SiteGround ottiene e installa il certificato per te, tutto ciò che devi fare è cliccare su “Applica HTTPS” e voilà, l’intero sito è ora crittografato.
5. Mantieni aggiornati i tuoi plugin
Non mi riferisco solo ai principali, intendo ogni plugin che hai installato sul tuo sito, ogni volta che c’è un aggiornamento. Perché è importante mantenere aggiornati i plugin?
Il motivo principale è ovviamente la sicurezza di WordPress. I buoni autori di plugin affrontano i problemi di sicurezza di WordPress quando vengono segnalati e rilasciano le patch il prima possibile. Se hai attivato l’aggiornamento automatico, non devi fare nulla, otterrai il nuovo codice. In caso contrario, non appena accedi e noti che ci sono aggiornamenti, vai su Plugin e individua gli aggiornamenti disponibili.
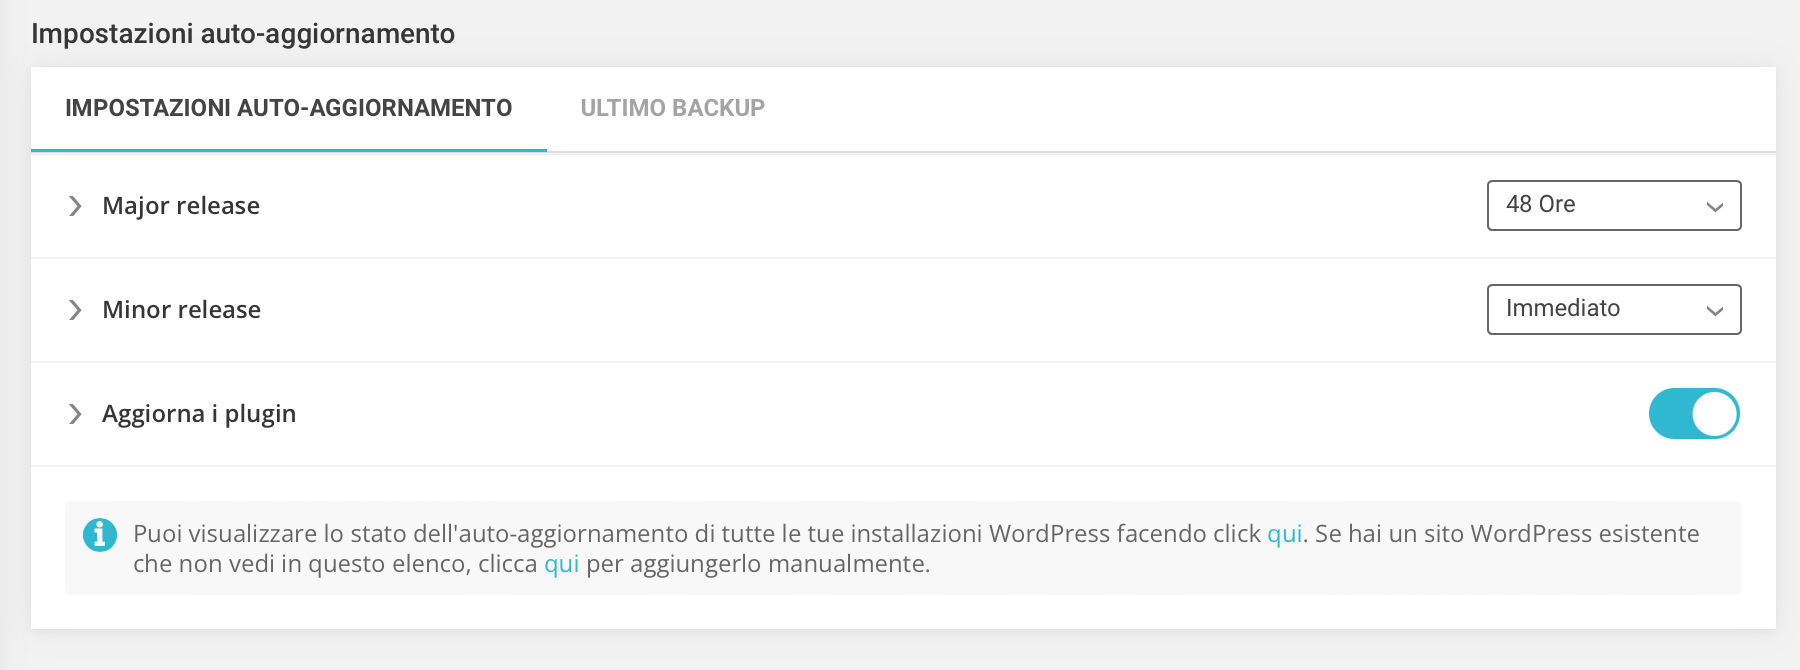
Se sei un cliente SiteGround, puoi sfruttare lo strumento di aggiornamento automatico di SiteGround per WordPress. Mantiene i tuoi siti WordPress sempre sicuri e aggiornati. Tra le altre cose, si prende cura anche dei tuoi plugin. Con questo strumento, puoi abilitare l’opzione di aggiornamento automatico dei plugin dalle impostazioni. Se abiliti questa opzione, per ogni aggiornamento di WordPress, SiteGround verificherà se anche i tuoi plugin sono aggiornati e, in caso contrario, li aggiornerà per te.
Se i tempi di inattività hanno ripercussioni sui tuoi guadagni, allora vale la pena dedicare del tempo per assicurarti di utilizzare sempre la versione più recente e che i plugin importanti sul tuo sito siano costantemente aggiornati. Gli aggiornamenti di sicurezza di WordPress devono essere tra le tue priorità principali.
Un ultimo step
- Sì, è molto importante mantenere aggiornato WordPress
- Sì, è molto importante mantenere aggiornati i temi
- Sì, è molto importante mantenere aggiornati i plugin
Ma c’è un ulteriore passo da compiere. Da sempre, nel mondo open-source, gli sviluppatori a un certo punto interrompono il supporto della loro creazione e la abbandonano. A volte sono gentili e informano con anticipo le persone dei loro piani. In altri casi, il codice rimane lì e non viene aggiornato. Devi assicurarti che i plugin su cui fai affidamento siano in fase di sviluppo attivo.
Il modo più semplice per farlo è sapere chi c’è dietro il plugin. Se c’è un’azienda o un team dietro di esso, le probabilità che venga abbandonato è molto inferiore rispetto a se c’è un singolo programmatore.
Considerazioni finali
Il segreto della sicurezza web è che non si deve fare un unico grande intervento, ma tante molte piccole cose. Ogni layer di sicurezza che aggiungi al tuo sito rende un po’ più difficile l’accesso per gli hacker. Non devi avere un sito WordPress a prova di bomba per essere al sicuro, devi solo rendere difficile la vita ai possibili hacker, quanto basta perché non valga loro la pena di provarci. Gli hacker alla fine si stancheranno facilmente e passeranno a bersagli più facili – i siti di quei proprietari che non hanno letto questo articolo.