Nuovo strumento Email Migrator per trasferire le email in modo facile e veloce

Email Migrator SiteGround

Quando cambi il tuo hosting provider, a volte non si tratta solo di spostare il tuo sito e di puntare il dominio al nuovo server. Se utilizzi anche dei servizi di posta elettronica come parte del tuo piano di hosting, la parte più impegnativa del processo potrebbe essere il trasferimento dei tuoi indirizzi email, e relativi messaggi, senza perdere dati o avere interruzioni nelle tue comunicazioni aziendali. Per affrontare questa sfida, per coloro che preferiscono avere tutto ospitato in un unico posto, abbiamo appena introdotto il nuovo strumento Email Migrator. Ti consente di trasferire il tuo servizio email ai nostri server di posta in modo rapido, semplice e sicuro.

Perché abbiamo sviluppato Email Migrator?

I clienti di SiteGround che si trasferiscono da altri provider di hosting possono già utilizzare il nostro strumento di trasferimento automatico gratuito. Email Migrator semplifica ulteriormente questo processo, rendendo possibile il trasferimento dei servizi di posta elettronica in pochi click, anche per gli utenti meno esperti. Inoltre, lo strumento ti aiuta a mantenere intatte le tue comunicazioni email e a trasferirle il tutto in modo sicuro sui nostri server.

Quali sono i benefici di Email Migrator?

Oltre a semplificare il trasferimento delle tue email a SiteGround e avere quindi tutto in un unico posto sicuro, il nostro Email Migrator ha un paio di altri vantaggi aggiuntivi:

  • Interfaccia intuitiva per un facile avvio della migrazione 🏗️

L’interfaccia dello strumento ti guida attraverso i pochi passaggi necessari per avviare il processo.

  • Trasferimento sicuro e affidabile 🛡️

Sposteremo le tue email in modo sicuro, garantendo privacy e protezione dei dati.

  • Migrazione veloce 🚀

Abbiamo sviluppato lo strumento in modo che la procedura non richieda troppo tempo. Tuttavia, il tempo esatto necessario dipenderà da vari fattori, come la dimensione della casella di posta, la velocità del server remoto e altro ancora.

  • Mantenere la struttura dell’account email in fase di migrazione 📧

Trasferiremo il tuo account email per te, includendo cartelle, messaggi e allegati.

  • Nessun duplicato 📑

Faremo in modo che non vengano creati duplicati durante il processo di migrazione.

  • Processo automatizzato 🪄

Non è richiesto alcun intervento manuale da parte tua, poiché la migrazione avviene in background. Dovrai, tuttavia, configurare i sistemi che sfuggono al controllo di SiteGround: puntare i tuoi record MX per far arrivare le nuove email al nostro server e riconfigurare il tuo client di posta elettronica per iniziare a ricevere i messaggi dal nostro server.

Come trasferire le tue email con Email Migrator

Per trasferire le tue email, devi effettuare alcuni semplici passaggi in Site Tools > Email > Email Migrator. Leggi le istruzioni dettagliate su come trasferire le tue email e migra senza pensieri le tue email su SiteGround!

Email Migrator è fondamentalmente l’ultimo pezzo del puzzle che ti consente di avere tutto in un unico posto. Il trasferimento di tutti i servizi su SiteGround ti consente di gestire facilmente sia il tuo sito web che la posta elettronica da un unico luogo. Non solo hai tutto in un unico posto, ma puoi contare sulla nostra comprovata esperienza sia nel web hosting che nei servizi di posta elettronica.

Come evitare di cadere nelle truffe via email

Come evitare truffe via email

L’infrastruttura che gestisce la posta elettronica in internet non è cambiata molto negli ultimi 30 anni. Sì, vi abbiamo sovrapposto alcune cose come la Sender Policy Framework (SPF) e la DomainKeys Identified Mail (DKIM), ma in fondo il protocollo rimane lo stesso. Questo è il problema. L’email è stata progettata in tempi più semplici. Tempi in cui internet era una risorsa affidabile e nessuno pensava due volte al fatto che è facile falsificare le intestazioni di un’email in modo che sembri che il tuo capo stia ricevendo un messaggio dal Presidente degli Stati Uniti che loda il tuo eccellente lavoro.

Quindi, se non ci si può fidare delle email, cosa possiamo fare? Innanzitutto, oggi la posta elettronica è molto più affidabile. È molto più facile rilevare le email inviate da qualcuno che finge di scrivere da parte del Presidente, grazie a cose come la Sender Policy Framework (SPF) e la DomainKeys Identified Mail (DKIM).

Anche con queste nuove tecnologie, tuttavia, le truffe via email sono ancora dilaganti. Fermiamoci un attimo e diamo un’occhiata ad alcune cose che puoi fare per assicurarti di non cadere nella truffa del momento (che non è l’invio di email ai tuoi capi…).

Truffe email di cui devi essere a conoscenza 

Diamo un’occhiata ad alcuni dei molti modi in cui gli hacker cercano di truffarti tramite l’utilizzo delle email. Questo primo gruppo di truffe rientra nella categoria delle truffe di phishing. Una truffa di phishing è fondamentalmente un’email progettata per ingannarti facendoti credere che provenga da qualcuno che non è, e convincerti a cliccare su un link incorporato nella mail.

La finta richiesta di ‘’Verifica dell’account’’

Queste email possono sembrare provenienti dalla tua banca, Netflix, Twitter o uno di quei siti su cui non ammetteresti mai di avere un account. Non importa da dove provengano, hanno tutti lo stesso messaggio di base.

“Il tuo account è stato bloccato per un motivo. Per sbloccare il tuo account prima che sia eliminato completamente, clicca su questo link.”

Ecco un suggerimento, nessun sistema affidabile là fuori invia queste email in modo casuale. Se ne ricevi una e al momento non stai interagendo con questa organizzazione, allora è quasi sicuramente una truffa di phishing.

In caso di dubbio, vai sull’account in questione dai canali ufficiali o tira fuori i documenti che hai per questa organizzazione, trova un numero di telefono e chiamali. Chiedi se c’è un problema con il tuo account. Se dicessero di no, ringraziali, augura loro una buona giornata, riattacca, contrassegna l’email come spam e vai avanti con la tua vita.

Le notifiche di “Errore di fatturazione”

Sapevi che è possibile che gli hacker scoprano cose su di te senza che tu glielo dica? È relativamente semplice scoprire dove è ospitato un sito web. Quando questi individui scoprono informazioni come questa, cercheranno di usarle per il loro guadagno a tuo discapito. Questo è il caso dell’avviso “Errore di fatturazione”.

Ad esempio, se sei un cliente SiteGround e ricevi un’email da SiteGround che ti informa che si è verificato un errore di fatturazione e ora devi pagare altri €XXXXX, fermati. Non cliccare su alcun link nell’email. Invece, vai alla pagina di supporto di SiteGround e avvia una sessione di chat con uno dei loro fantastici addetti al supporto. Possono dirti se c’è un problema con il tuo account o meno.

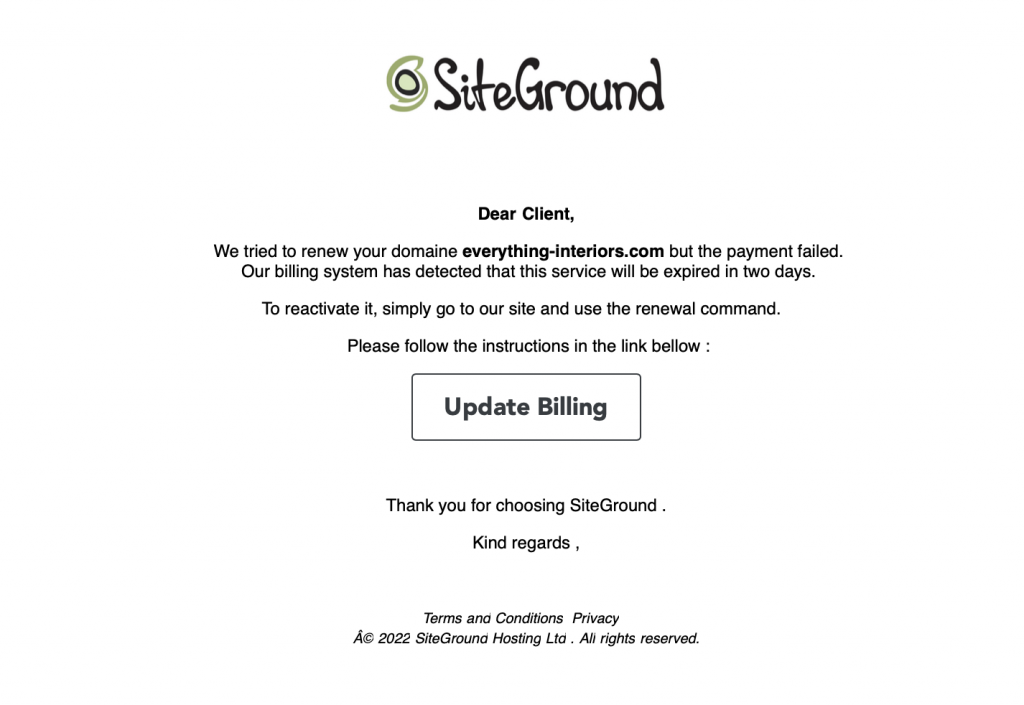
Ecco un esempio di email di phishing che richiede a un cliente SiteGround di aggiornare i propri dettagli di fatturazione per poter rinnovare il proprio dominio.

Fai caso al fatto che questa email contraffatta non contiene il nome del destinatario, mentre le email originali di SiteGround dovrebbero includere il nome che hai utilizzato per registrare il tuo account.

Nota poi se l’email contiene errori di grammatica e ortografia. Questi sono campanelli di allarme per una mail truffaldina, insieme alla formattazione errata.

Quando avrai confermato che in realtà non c’è un errore di fatturazione e che non dovrai vendere la tua auto per pagare il conto dell’hosting questo mese, ringrazia la gentile persona dell’assistenza, augurale una splendida giornata, disconnettiti, contrassegna l’email come spam e vai avanti con la tua vita.

La richiesta di ‘’Conferma dell’ordine’’ 

Un vecchio trucco ma buono – e che salta fuori molto in questi tempi in quanto l’uso dell’ecommerce è esploso – è l’email di “Conferma dell’ordine”. Queste email sono più efficaci quando provengono da aziende con cui non hai mai avuto a che fare. Di solito comportano anche ingenti somme di denaro. L’idea qui è di allarmarti così tanto che ovviamente farai click sul link per fare “Annulla conferma” dell’ordine.

Se l’email sembra provenire da un’azienda con cui non hai rapporti, ignorala. Contrassegna come spam e vai avanti con la tua vita.

Se sembra provenire da un’azienda con cui hai, o hai avuto, a che fare, contattala direttamente al di fuori dell’email. Parla con il reparto vendite o contabilità e vedi se qualcuno ha effettuato un ordine per conto tuo… Quando scopri che la risposta è no… beh, ormai sai come va la storia.

Casi reali di email di Phishing (beh, screenshot)

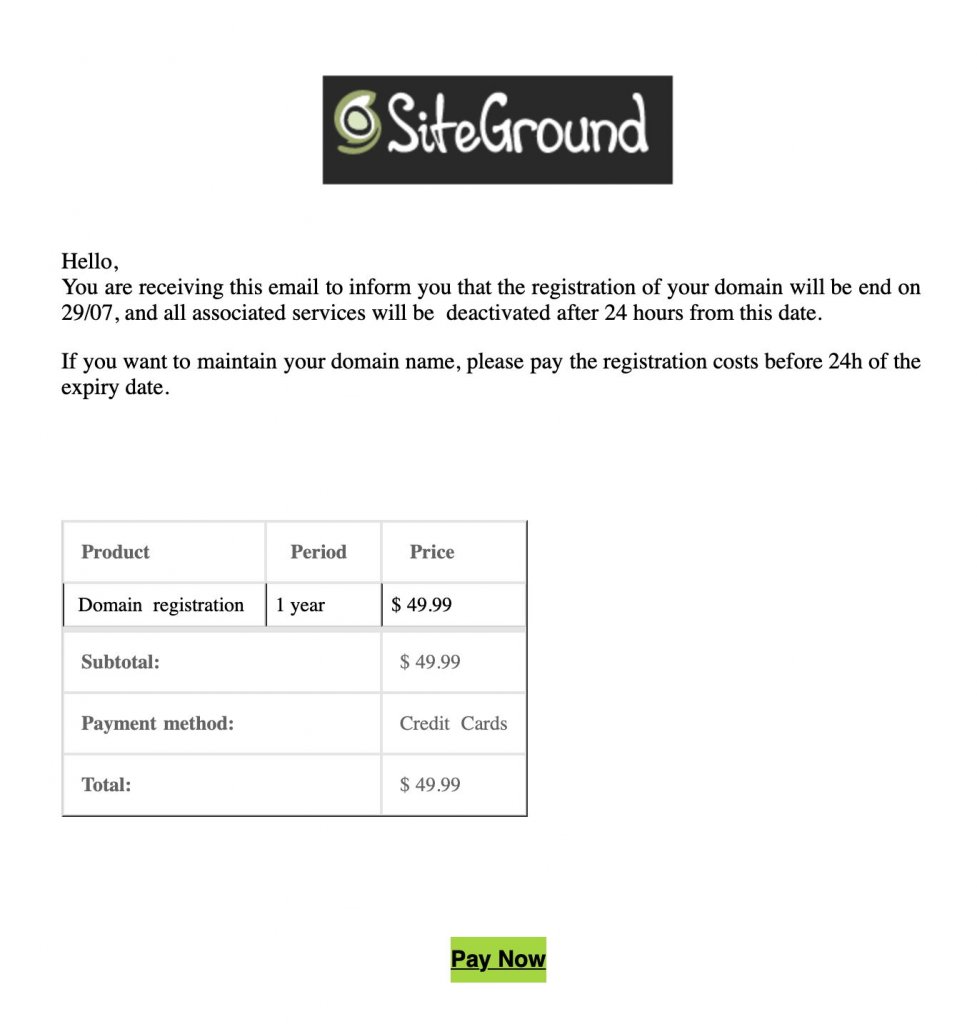
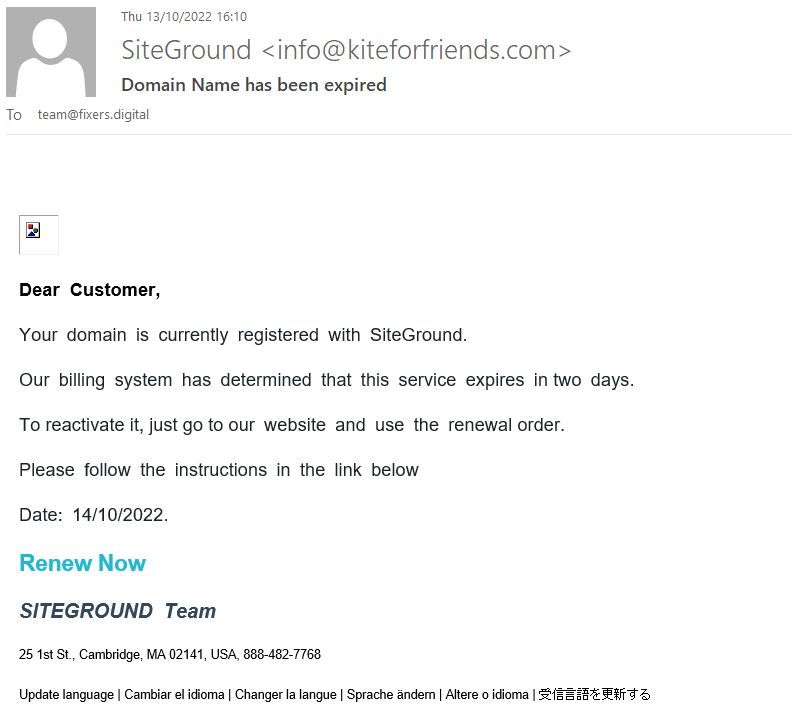
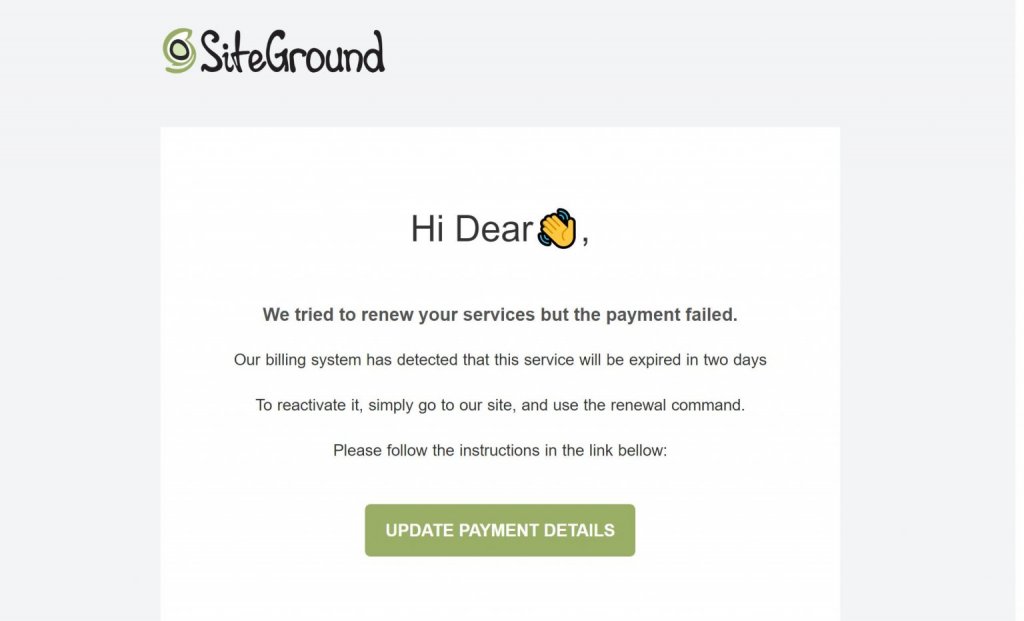
Che aspetto hanno le email di phishing fatte bene? Ecco alcuni esempi di vere email di phishing inviate ai clienti di SiteGround.

A parte tutti i campanelli di allarme già trattati sopra, l’indirizzo email “da” di queste mail non è un indirizzo SiteGround valido. Inoltre, una corretta email di SiteGround non menzionerebbe mai il metodo di pagamento da te utilizzato per pagare il servizio in questione.

Se sei un cliente SiteGround che viene a segnalare tali email, SiteGround ti chiederà di inviare l’intera email come allegato, poiché lo utilizzano per addestrare i propri sistemi a bloccare tali messaggi (nel caso in cui la tua email sia ospitata con SiteGround), in modo che non raggiungano la tua casella di posta. Nel caso in cui la tua email non sia ospitata con SiteGround, puoi contrassegnarla come spam nel tuo provider di posta elettronica.

Per ulteriori informazioni su come proteggersi dagli attacchi di phishing, consulta il post del blog su questo argomento.

Come restare al sicuro dalle truffe via email?

Quindi, come fare a sapere se si tratta di una truffa via email? Ebbene, la risposta più semplice è “attua pratiche sicure nell’utilizzo della posta elettronica”. Ecco alcune delle cose che faccio prima di cliccare su un link in una email, qualsiasi email.

  1. Controlla l’indirizzo nel campo “da”.
    Ne abbiamo già parlato, ma molte email di phishing provengono da indirizzi email non plausibili. La maggior parte dei truffatori non si preoccupa di nasconderlo perché poche persone vi prestano attenzione. Un recente tentativo di phishing inviatomi proveniva presumibilmente da NetFlix. Tuttavia, l’indirizzo email era XXX@yahoo.jp. Sì, Yahoo ha un dominio giapponese ma non lo usa per inviare mail per NetFlix! Nemmeno ai clienti giapponesi.

    Una buona regola empirica è, se non ti aspettavi una mail da qualcuno, anche un familiare o un amico, considerarla sospetta finché non sai se proviene effettivamente da loro. Se non riconosci la persona da cui proviene, presumi automaticamente che sia truffaldina fino a quando non puoi dimostrare il contrario.
  2. Controlla tutti i link prima di cliccarli.
    La maggior parte dei client di posta elettronica ormai ti consente di passare con il mouse su un link che dice “Clicca qui” (o altrove) e vedere qual è l’URL effettivo. Leggilo MOLTO ATTENTAMENTE. Presta attenzione al nome di dominio. https://goog.le non è uguale a https://google.com. Leggilo attentamente. Se sembra sospetto, non cliccarci su.

    Alcuni programmi di posta elettronica ti mostreranno il link in un pop-up quando ci clicchi su e chiederanno la verifica prima che il browser apra effettivamente quel link. Se il tuo programma di posta la offre, attiva questa funzione. Sì, aggiunge un ulteriore passaggio prima che tu possa vedere quella bella foto che ti ha inviato il tuo amico, ma ti consente di assicurarti di vedere effettivamente quella foto e di non installare malware sul tuo computer.
  3. Non scaricare automaticamente gli allegati
    Il tuo programma di posta elettronica dovrebbe essere impostato per non scaricare automaticamente gli allegati. Ciò significa che se scarichi qualcosa da un’email, dovrai farlo di proposito. Se l’email non sembra corretta o non supera nessuno dei controlli di cui abbiamo discusso qui, non scaricare nulla. Anche cose come i documenti di Microsoft Word che sembrano innocui (clicca qui per vedere la fattura per il servizio che non hai ordinato) possono compiere azioni dannose se aperti. Se non ti aspettavi che qualcuno ti inviasse un allegato di posta elettronica, non aprirlo!
  4. Leggi gli Header
    Ok, questo è per i nerd delle email, ma i più esperti possono scoprire molto leggendo le intestazioni che accompagnano ogni email. Al giorno d’oggi i programmi di posta elettronica nascondono le intestazioni ma sono lì se vuoi leggerle.
  5. Ascolta il tuo istinto
    Mia moglie, un giorno ha ricevuto una mail dal prete del nostro paese con l’oggetto “Ti amo”. Erano buoni amici e sebbene l’oggetto della mail la confondesse, ha anche suscitato il suo interesse. L’ha aperta, solo per scoprire che c’era uno script dannoso allegato all’email. Ha cancellato circa la metà delle immagini che avevamo memorizzato sul nostro server di casa prima che potessi fermarlo. Per fortuna, avevo un backup, quindi non ci sono state perdite, a parte le ore necessarie per ripulire il casino. Se lo avesse semplicemente chiamato, o scritto una nuova email all’indirizzo che aveva nella sua lista dei contatti, oppure lo avesse contattato in una mezza dozzina di altri modi, avrebbe potuto scoprire che non proveniva da lui ma era un truffa. Invece di fidarsi del proprio istinto, ha aperto l’email.
[subscribe_cta]

Altre truffe di cui essere a conoscenza

L’email è di gran lunga il modo più semplice per gli hacker di indurre persone ignare a fare cose dannose. Tuttavia, ci sono un paio di altri modi.

Link a “siti imitatori” dannosi

Se ricevi un’email con un link a goog.le, è abbastanza facile individuarlo. Tuttavia, se stai facendo i tuoi acquisti su https://nomedidominiomoltolungo.com e lo scrivi male, potresti finire su un sito che assomiglia esattamente a quello che stavi cercando.

Gli hacker cercano errori di ortografia comuni per domini redditizi. Li comprano e mettono su dei siti d’imitazione. Questi sono siti che sembrano proprio quello che stavi cercando. Probabilmente hanno anche prodotti e un carrello. Tuttavia, non commettere errori, sono truffe. Quando inserisci le tue informazioni personali e il numero di carta di credito, non otterrai quegli accessori viola che hai ordinato e che tua sorella adorerà. Non avrai altro che una brutta sorpresa quando arriverà l’estratto conto della tua carta di credito.

Questo comportamento è davvero facile da combattere, se presti attenzione.

Innanzitutto, dopo essere arrivato in un sito, guarda la barra degli indirizzi. C’è un piccolo lucchetto accanto al nome di dominio?

Il piccolo lucchetto indica che il dominio che stai utilizzando ha un certificato sicuro e che è valido. Se non vedi il piccolo lucchetto o se c’è una linea che lo attraversa, significa che il certificato non esiste o che non è valido per quel dominio. Entrambe queste cose sono grandi campanelli di allarme, non fare acquisti su questo sito e non inserire nessuna delle tue informazioni personali.

Un certificato SSL non è sempre sufficiente per dimostrare di essere sul sito web giusto. I truffatori possono registrare sitegroound.com, ad esempio, e installare un certificato su di esso. Il certificato fornisce solo la crittografia nella maggior parte dei casi. È sempre una buona idea ricontrollare anche l’URL, soprattutto quando si effettuano pagamenti, si creano account, si compilano moduli, ecc.

Siti che impersonano landing page o pagine di login

L’ultimo tipo di truffa di cui parleremo sono le pagine di login false. Potresti arrivare a un sito solo per scoprire che prima di poter accedere alle cose che cerchi devi inserire le tue credenziali di accesso. Se si tratta di un eCommerce con cui normalmente fai acquisti o di una banca di cui sei cliente, fermati. Non fare nient’altro. Siti del genere non si limitano a creare una pagina di accesso senza che tutti lo sappiano con largo anticipo. Questi non sono altro che “raccoglitori di password”. 

Se inserisci le tue credenziali nel sito, non funzioneranno… perché è un falso. Ma gli umani sono testardi. Darai per scontato che hai digitato male qualcosa… specialmente se stai usando una password lunga e molto sicura. Quindi riproverai.

Se sei come la maggior parte di noi, quando non funziona la seconda volta, presumerai di aver usato la password sbagliata e proverai un’altra password, e un’altra, e forse anche una quinta prima di iniziare a pensare che qualcosa potrebbe essere sbagliato.

Ogni set di credenziali che hai inserito è entrato in un database e i malintenzionati inizieranno a usarle per provare ad accedere a qualsiasi sito su cui pensano tu possa avere un account. Dato che stavi dando loro credenziali di accesso reali, hai dato loro via le chiavi del tuo regno.

Fai attenzione, sii vigile, sii sospettoso al limite della paranoia. Assicurati, prima di inserire qualsiasi informazione in un sito web, di essere nel sito giusto. L’apparenza inganna.

Come navigare sul web in modo sicuro

  1. Diffida sempre delle email sconosciute o inaspettate.
    Se non conosci la persona, o anche se la conosci ma non ti aspetti di avere sue notizie, sii sospettoso. Sì, la tua zia perduta da tempo potrebbe contattarti via email con un indirizzo hotmail.com per dirti che ti lascerà tutta la sua fortuna quando morirà e ha bisogno che tu firmi il testamento, ma è molto probabile che NON sia lei. Verifica prima di intraprendere qualsiasi azione.
  2. Non fare click su un link in un’email fino a quando non sei assolutamente sicuro di sapere dove apre e cosa accadrà.
  3. Non fornire le tue informazioni personali a nessun sito a meno che tu non sia assolutamente sicuro di essere sul sito che pensi che sia. Se non pensi di essere nel sito giusto, chiudi immediatamente il browser.
  4. Quando possibile, utilizza una rete privata virtuale (VPN).
    Al giorno d’oggi quasi tutti i siti web utilizzano la crittografia per assicurarsi che non sia facile estrarre informazioni sulla navigazione, ma è ancora possibile per le persone con abbastanza tempo, denaro e determinazione. Quindi, quando possibile, utilizzo una VPN per crittografare ulteriormente il mio traffico.
  5. Non utilizzare la stessa password su 2 siti web diversi.
    So quanto sia difficile. È difficile trovare una password sicura che puoi ricordare, per non parlare delle 20-30 necessarie per assicurarti che su ogni sito sia diversa. Per questo suggerisco di utilizzare un gestore di password. Così non importa dove ti trovi, le tue password saranno con te. Tutte le mie password sono lunghe, casuali e uniche. Se ne scopri una, non puoi entrare in nient’altro che in quell’unico servizio per cui la uso.

Per riepilogare

Cerca sempre di porre attenzione alla tua sicurezza quando sei sul web. Divertiti e goditi la vita ma se ricevi una mia email che dice che Bill Gates sta dando 1 Bitcoin a ogni persona che inoltra questa email … beh, hai capito.

Come evitare il traffico generato da bot dannosi durante il Black Friday

evitare il traffico generato da bot dannosi

In un precedente articolo abbiamo spiegato come preparare il tuo sito web per affrontare i picchi di traffico del Black Friday. Ora che sei pronto per gestire il traffico in arrivo, sai quanto di questo è traffico reale e quanto invece è generato da bot? Secondo Statista, nel 2022 oltre il 40% del traffico internet proviene da bot e una parte significativa di questo è generato da bot dannosi. Questo tipo di traffico danneggia il tuo business online e può portare a perdite monetarie e di conversione. Vediamo nel dettaglio cos’è il traffico generato da bot, perché la maggior parte di esso è così dannoso e come evitarlo durante il periodo più trafficato dell’anno.

Che cos’è il traffico bot e perché dovrebbe essere ridotto al minimo

Il traffico generato da bot è qualsiasi traffico non umano che arriva a un sito web o a un’app. Parte di questo traffico è buono, quando per esempio proviene da crawler SEO (come i Google crawl bot), bot commerciali, di monitoraggio o feed bot. Inutile dire che tutti questi non causano danni al tuo sito. D’altra parte, i bot dannosi si muovono con intenti ostili. Questi possono lasciare commenti spam, backlink, strani annunci pubblicitari, raccogliere informazioni private, riutilizzare i tuoi contenuti, eseguire attacchi DDoS e altre attività dannose.

In che modo il traffico dei bot dannosi influisce sul tuo sito web

Il traffico da bot dannosi può portare varie conseguenze al tuo sito web e alla tua attività, causando molteplici danni:

  • Danni alla sicurezza e all’accessibilità del sito

Il traffico di questo tipo di bot danneggia la sicurezza e l’accessibilità del tuo sito. Ad esempio, queste enormi quantità di traffico verso il tuo sito sono un modo per gli hacker di causare un attacco DDoS. Durante un tale attacco, il traffico è così massiccio che il server in cui è ospitato il tuo sito non può gestirlo. Ciò può rendere il tuo sito lento o non raggiungibile per i tuoi utenti.

I bot dannosi sono anche la forza principale dietro a un attacco brute-force, ossia un attacco che mira a indovinare le tue credenziali provando numerose combinazioni di lettere, numeri e simboli. Se un tale attacco ha successo, gli hacker possono ottenere l’accesso al tuo account e/o alle tue informazioni private.

  • Problemi di velocità del sito

L’attività dei bot dannosi può rendere il tuo sito web molto più lento o addirittura non disponibile ai tuoi visitatori, influenzando la loro esperienza complessiva. Per far si che i tuoi visitatori rimangano più a lungo sul tuo sito e si trasformino in clienti, dovrebbero avere un’eccellente esperienza utente. E un ruolo importante in questo ha la velocità di caricamento del tuo sito, che deve essere il più veloce possibile. 

  • Caos nelle metriche analytics e posizionamento SEO 

Il traffico da bot dannosi può anche danneggiare le tue metriche di analisi e le classifiche SEO. Ad esempio, avere troppo traffico da bot può rendere inaccessibile il tuo sito e causare errori 503 (sito temporaneamente non disponibile). Questo ha un impatto negativo diretto sul posizionamento SEO. Inoltre, i bot dannosi possono influenzare le tue metriche di analisi, causando visualizzazioni di pagina e frequenze di rimbalzo anomale ed elevate, improvvisi cali/aumenti della durata delle sessioni e false conversioni. Tutti questi fattori potrebbero confonderti come proprietario del sito e potresti non essere in grado di dare un senso ai tuoi dati analitici.

Come riduciamo il traffico da bot dannosi in SiteGround 

In SiteGround adottiamo diverse misure a vari livelli per ridurre l’attività dei bot dannosi verso i siti web ospitati nei nostri server, così puoi stare più tranquillo.

Sistema IA anti-bot avanzato e migliorato

Il nostro sistema IA anti-bot ha bloccato con successo milioni di tentativi brute-force al giorno. Di recente l’abbiamo ulteriormente migliorato, ottenendo il 95% di traffico negativo in meno. La sua caratteristica principale è analizzare e riconoscere i pattern nel traffico per fermare alla fine i tentativi di attacchi brute-force. Con ogni nuovo tentativo brute-force, la conoscenza del sistema si espande e migliora nella prevenzione da attacchi futuri. Di recente, abbiamo aggiornato il sistema con una funzione di convalida del traffico che blocca i bot non umani più dannosi, riducendo al minimo il numero di attacchi brute-force. Attualmente, il sistema blocca un’enorme percentuale di traffico da bot dannosi verso i nostri server, permettendo una maggiore capacità per il traffico legittimo verso i tuoi siti web.

In combinazione con il nostro sistema di sicurezza di livello Enterprise, queste ottimizzazioni di sicurezza a livello server bloccano la maggior parte del traffico da bot dannosi e garantiscono la protezione del sito web su scala globale. Lascia che i numeri parlino da soli: il 99,99% del traffico negativo viene bloccato prima ancora che raggiunga il tuo sito web.

WAF intelligente a livello server

Gli attacchi degli hacker di solito aumentano durante la stagione del Black Friday. Una singola vulnerabilità, plugin o tema obsoleto in WordPress possono essere facilmente utilizzati per causare ingenti danni durante il periodo più movimentato dell’anno. È qui che viene in soccorso il nostro Web Application Firewall intelligente. I nostri esperti di sicurezza monitorano attentamente i bollettini di sicurezza e l’attività del server h24 e, in caso di exploit segnalati, aggiungono immediatamente regole WAF personalizzate (patch) al firewall del nostro server per proteggere il tuo sito da hack e violazioni dovute a plugin obsoleti e altre vulnerabilità. Il nostro approccio proattivo alla sicurezza ci consente di reagire molto più velocemente, spesso prima che gli sviluppatori di plugin, temi o app abbiano avuto la possibilità di rilasciare un aggiornamento ufficiale. L’esempio più recente di questo si è presentato il mese scorso, con due precedenti importanti non molto prima: una vulnerabilità in un plugin trovata e risolta il giorno 0 e una vulnerabilità del kernel Linux corretta entro poche ore dal rilevamento.

Protezione DDoS 

Per affrontare potenziali attacchi DDoS da bot dannosi, disponiamo di un sistema di meccanismi hardware e software per proteggere i tuoi siti: 

  • Un firewall hardware che filtra il flood di traffico
  • Un firewall software locale con funzioni più complesse e monitoraggio del traffico
  • Un limite al numero di connessioni che un host remoto può stabilire
  • Un controllo per un numero elevato di tentativi di accesso non riusciti da parte degli host e il loro filtraggio, se presente

Sistema di monitoraggio del server h24

Oltre a tutti i sistemi di monitoraggio e prevenzione e ai controlli presenti, il nostro team di sistemisti monitora i nostri server h24 per eventuali problemi di sistema e, in caso ve ne siano, possono reagire rapidamente per salvare la situazione.

Come identificare se hai traffico da bot dannosi in arrivo sul tuo sito 

Adesso probabilmente ti chiederai quali siano alcuni segni e sintomi di traffico dannoso da bot che ti possano aiutare a identificare se il tuo sito sia in pericolo. Ecco alcuni campanelli dall’allarme e dei modi per prevenirli:

  • Controlla le statistiche del traffico del tuo sito

Dovresti controllare le statistiche del traffico, in particolare gli indirizzi IP e le fonti del traffico. Per esempio, un numero elevato e regolare di visite dallo stesso indirizzo IP o un aumento del traffico da altre Regioni o Paesi, da cui prima non avevi (molto) traffico, potrebbero essere un’indicazione di traffico da bot dannosi. In qualità di cliente di SiteGround, puoi controllare facilmente le statistiche del traffico in Site Tools > Statistiche > Traffico.

  • Tieni d’occhio i comportamenti insoliti degli utenti

Ricordati di monitorare regolarmente il comportamento dei tuoi utenti. Nel caso in cui ci siano un aumento dei commenti spam sotto i tuoi post, strane registrazioni di utenti e/o un aumento dei tentativi di accesso bloccati, questi sono tutti segnali d’allarme che potresti ricevere traffico da bot dannosi sul tuo sito. Gli utenti di WordPress, che hanno installato il plugin gratuito SiteGround Security, possono monitorare il proprio sito e la pagina di login alla ricerca di visite non autorizzate e tentativi brute-force dal menù Activity Log. Inoltre, possono facilmente bloccare IP e visitatori sospetti.

  • Fai regolarmente test di velocità

Probabilmente lo fai già, ma se non lo fai, è una buona idea iniziare a fare regolari test di velocità del sito web. A tale scopo, puoi utilizzare una serie di strumenti diversi per misurare la velocità del tuo sito, come Google PageSpeed Insights, Pingdom, GTMetrix e altri che generano risultati per tutte le principali metriche di velocità.

Nel caso in cui sul tuo sito web WordPress sia installato il plugin gratuito SiteGround Optimizer, puoi eseguire un test di velocità direttamente dal plugin, nella sezione Speed Test. Lo strumento utilizza Google PageSpeed, fornisce informazioni sul livello di ottimizzazione in oltre 20 aree diverse e suggerimenti per l’ottimizzazione.

Se risulta che il sito stia riscontrando problemi di caricamento della pagina, approfondisci il problema per scoprirne le ragioni. Potrebbe non essere necessariamente legato a bot malevoli, ma questo è in genere uno dei principali motivi alla base della bassa velocità.

[46]

Come filtrare tu stesso il traffico da bot dannosi in SiteGround 

Parte del traffico che raggiunge i tuoi siti web può sembrare legittimo, anche se non lo è. Per fortuna, ci sono diversi modi e servizi gratuiti che offriamo per permetterti di filtrare da solo il traffico buono da quello cattivo:

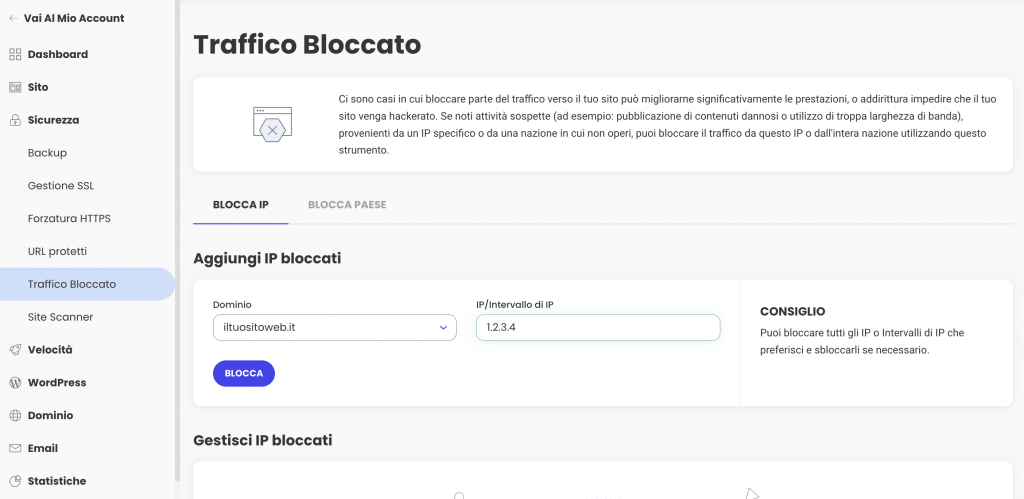
Entrambe le opzioni ti consentono di bloccare facilmente il traffico sospetto o dannoso verso il tuo sito web. Se vuoi impedire a un indirizzo IP specifico di accedere al tuo sito, perché, ad esempio, vedi che sta utilizzando troppa larghezza di banda, vai semplicemente in Site tools > Sicurezza > Traffico bloccato, scegli il dominio per il quale vuoi bloccare l’accesso, quindi aggiungi l’indirizzo IP (o un intero intervallo di IP) e infine clicca su “Blocca”.

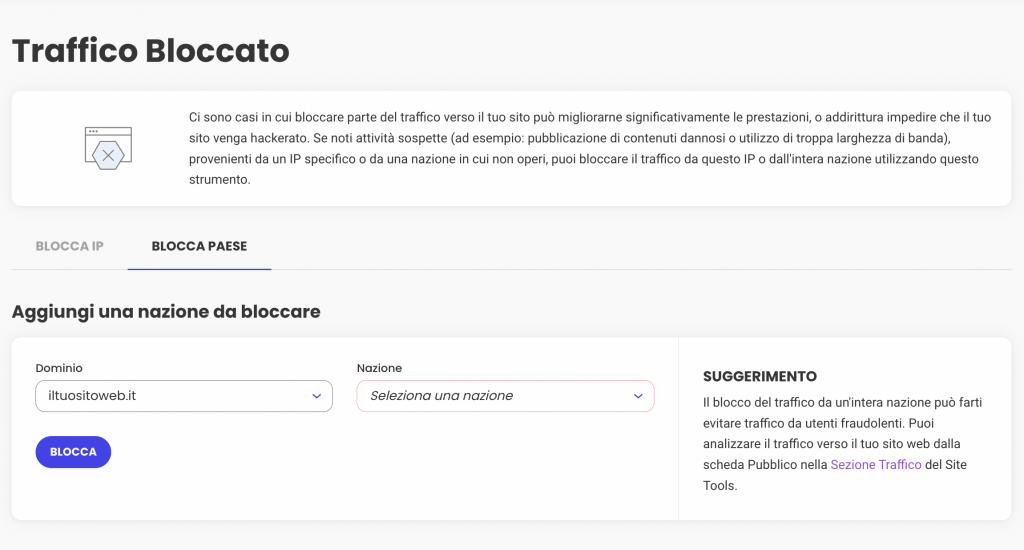
Allo stesso modo, se noti che ricevi attività anomale da un Paese in cui di solito non operi o da cui non hai clienti, puoi facilmente bloccare il traffico da esso in pochi click. Devi andare in Site Tools > Sicurezza > Traffico bloccato > Blocca Paese. Lì, scegli il dominio per il quale desideri bloccare l’accesso, scegli il paese che desideri bloccare nel menù a tendina Nazione e infine fai clic su “Blocca”.

Queste due opzioni ti aiuteranno non solo a bloccare il traffico da bot dannosi in arrivo al tuo sito, ma possono anche migliorare significativamente le prestazioni del tuo sito riducendo il traffico indesiderato e dando al tuo sito una maggiore capacità di gestire il traffico reale.

Migliorare la capacità del tuo sito per gestire più richieste

Nel caso in cui tu abbia identificato che il tuo sito riceve ancora del traffico da bot dannosi che non può essere facilmente filtrato o rimosso, puoi ridurne l’impatto negativo migliorando la velocità e le prestazioni del tuo sito web, il che consentirà in generale una maggiore capacità per gestire qualsiasi tipo di traffico. Ecco come farlo:

Abbiamo sviluppato un potente sistema di caching per aiutarti a memorizzare nella cache il maggior numero possibile di contenuti del tuo sito. Il contenuto memorizzato nella cache viene servito molto più velocemente ai visitatori e quindi migliora la capacità del tuo sito di gestire il traffico. Il nostro sistema comprende tre opzioni di caching, tutte disponibili in Site tools > Velocità > Caching: NGINX Direct Delivery per la memorizzazione di contenuti statici, come immagini e file CSS, Cache Dinamica per il contenuto dinamico da archiviare nella RAM del server e Memcached per l’archiviazione di dati e oggetti in memoria (ideale per siti web che utilizzano database).

  • Utilizza gli altri nostri servizi di ottimizzazione

Facciamo il possibile per migliorare le prestazioni dei tuoi siti e puoi utilizzare le nostre soluzioni Premium per ottenere il massimo. Ecco tre principali soluzioni che possono velocizzare il tuo sito:

La nostra SiteGround CDN sviluppata internamente non richiede alcuna configurazione, è facile da gestire con pochi click e, soprattutto, consente di caricare il tuo sito in modo incredibilmente veloce per i visitatori da tutto il mondo. La sua versione Base è completamente gratuita e fornisce al tuo sito tutte le funzionalità essenziali per gestire il traffico internazionale da varie località.

Un altro strumento di velocità sviluppato internamente è il plugin gratuito SiteGround Optimizer per i siti WordPress. Offre molte diverse opzioni di ottimizzazione (media, frontend, ambiente) che possono essere abilitate in pochi click.

Ultimo, ma non meno importante, la nostra esclusiva configurazione PHP ultraveloce che rende le tue pagine fino al 30% più veloci e consente al server di elaborare le visite al tuo sito web più velocemente.

In conclusione

Mentre la maggior parte delle persone è impegnata a vendere e acquistare beni e servizi durante il periodo del Black Friday, i bot dannosi sono più attivi che mai, “visitando” i siti web e causando ogni tipo di potenziale problema. Se non affrontati in tempo e nel modo corretto, possono danneggiare tutto il lavoro fatto per ottenere visite, fiducia e vendite.

Black Friday: 10 consigli per fare promozioni e migliorare il tuo eCommerce

webinar Black Friday eCommerce

Quanto è importante fare promozioni e sconti sul proprio eCommerce? Quando conviene farle e in che modo? Ed è sempre conveniente farle? Scopriamo 5 metodi per fare promozioni + 5 strategie last-minute per poter ottenere il massimo in poco tempo.

Si sa, creare promozioni e offerte che funzionano è un’arte ma non è sempre facile capire quando e come conviene farle. Da una parte si punta ad aumentare le vendite ma dall’altra si deve cercare di non ridurre troppo i margini di profitto facendo super sconti fin troppo esagerati.

Le offerte inoltre non sono sempre legate solo agli eCommerce. Possono essere usate in modo strategico da chi non vende prodotti o servizi direttamente ma cerca di aumentare il proprio database di contatti facendo lead generation o di guadagnare commissioni sfruttando le affiliazioni.

Qualunque sia il tuo business e il tuo obiettivo, non c’è dubbio che sia importante conoscere quali sono le maggiori strategie di vendita e promozione applicate dai brand in tutto il mondo e cercare di trarne ispirazione per migliorare la propria attività.

Prova Doofinder gratis per 30 giorni!

Per te che cerchi sempre di migliorare il tuo eCommerce abbiamo un offerta esclusiva! 30 giorni di prova gratuita di Doofinder – il motore di ricerca per eCommerce consigliato da Maria Luisa D’Urso. Provalo gratis sul tuo negozio online in tempo per il Black Friday!

Guarda il webinar

In questo webinar Maria Luisa D’Urso, consulente aziendale di eCommerce management e imprenditrice digitale, ci mostra le migliori tecniche di promozione che permettono di ottenere risultati efficaci e svela alcuni consigli su come applicarle al proprio sito.

Guarda le slide della presentazione di Maria Luisa D’Urso 👇

Come sempre vi chiedo di commentare il webinar, in modo da avere un feedback su come è andato e su come vorreste che fossero i prossimi. Sentitevi liberi di dare suggerimenti e di richiedere gli argomenti futuri che vorreste fossero affrontati. Consiglio di dare uno sguardo anche agli altri nostri webinar e seguirci sul canale YouTube di SiteGround Italia.

Per qualsiasi domanda, non esitate a commentare sotto questo articolo. 🙂

[subscribe_cta]

Le vostre domande su eCommerce e promozioni

Ormai tutti fanno mega sconti e ci si sente quasi obbligati a farli anche noi. Ma se si ha già un margine ridotto? Devo vedere eventi come il Black Friday solo come lead generation e lavorare sulla retention?

Sta tutto nella tua strategia futura. Bisogna sempre stare attenti alla marginalità però puoi sfruttare questo calo di marginalità per fare lead e far conoscere i tuoi prodotti. Ma il tutto è sempre relativo alla strategia che tu hai nel lungo periodo.

Un consiglio che ti do è di fare attenzione al packaging. Devi creare emozioni quando mandi il prodotto ai tuoi clienti, se vuoi che si ricordino di te. Ad esempio con una società con la quale collaboravo, spruzzavamo del profumo all’interno delle scatole e mettevamo dentro degli orsetti di gomma.

Oppure guarda al mondo del couponing, spedizioni gratuite e tutto quello che ti viene in mente per creare una relazione con il cliente. Quando fai degli sconti stai facendo un investimento, quindi fai in modo che sia un investimento per creare relazione con il cliente.

Se si hanno prodotti stagionali, come costumi da bagno, come si può sfruttare il Black Friday che cade a Novembre?

Ci sono diverse soluzioni. Il più semplice è cercare di sfruttare i Marketplace per parlare a una platea ampia e non solo locale. In questo modo puoi trovare più persone nel mondo che possono avere quell’esigenza di prodotto quando qui non c’è. In generale quello che consiglio se possibile è di differenziare il prodotto se possibile, altrimenti puoi cercare di entrare in contatto con quel target che il costume da bagno lo utilizzerà a Novembre anche qui. Ad esempio tutti quelli che progettano vacanze in luoghi caldi per la fine dell’anno. E fare collaborazioni con aziende che trattano quel servizio o parlano a quel target.

Fare sconti con forti ribassi, su un sito nuovo, sminuisce la validità del sito e dei suoi prodotti?

Assolutamente no, ma dipende dal posizionamento sul quale vuoi lavorare. Se punti a un posizionamento alto, non è consigliabile fare super sconti perché inficerebbe il valore del brand da subito. Se invece punti a vendere prodotti di medio-basso costo va benissimo anche partire con grandi sconti per farsi conoscere.

Non ho capito cos’è Doofinder. È un plugin o una piattaforma a se?

È un motore di ricerca che puoi integrare su diverse piattaforme come Shopify, WooCommerce, etc. Migliora le ricerche di prodotto del tuo sito per aumentare in generale le conversioni o per esempio le vendite di specifici prodotti sui quali vuoi puntare. Se vuoi puoi fare una prova gratuita di 30 giorni e vedere come ti trovi passando da QUI.

Aiuto! Il mio sito è stato hackerato!

Il mio sito è stato hackerato!

È l’incubo di ogni proprietario di sito. Ti svegli da una notte di sonno beato, ti fai un caffè e ti siedi al computer aspettandoti di controllare le ultime vendite che hai fatto e le notizie del giorno. Invece scopri che il tuo sito è stato hackerato. Inutile dire che non trovi gli ultimi ordini e che all’improvviso tutte le notizie del mondo passano in secondo piano.

Come faccio a sapere se il mio sito è stato hackerato?

Ci sono un paio di modi per capirlo:

  • Apri il tuo sito e trovi qualcos’altro. Se l’hackeraggio è così ovvio, il tuo sito sarà riempito da altri contenuti, per esempio un messaggio che dice “Il tuo sito è stato violato da [XYZ]”.     
  • Apri il tuo sito e questo ti reindirizza a un altro sito web che non ha nulla a che fare con la tua attività (un sito di truffa/phishing per qualcosa di diverso). 
  • Ricevi un report dal tuo hosting provider. Se ospiti il tuo sito in SiteGround, potrai vedere questo avviso nella tua Area Cliente. Nel report ci sarà uno strumento che ti consentirà di scansionare liberamente il tuo sito alla ricerca di codice dannoso e rimanenti backdoor. Ancora meglio, se hai attivato SiteGround Site Scanner, riceverai una notifica istantanea se vengono rilevati contenuti o attività sospette sul tuo sito.
  • Scopri che Google ha rimosso il tuo sito web dai risultati di ricerca. Se non hai notato nulla di evidentemente strano nel tuo sito, ma è stato effettivamente violato, alla fine Google Safebrowsing mostrerà un avviso o il sito verrà rimosso dai risultati di ricerca di Google. Questa è di solito l’ultima spiaggia, ed è molto meglio rilevare in anticipo le violazioni, motivo per cui consigliamo di utilizzare sempre Site Scanner o altri strumenti di scansione del sito. 
  • Se hai un account Google Webmaster, ricevi un report ufficiale da Google che indica che il tuo sito è stato hackerato. In questo caso, puoi controllare le sezioni Webmaster per maggiori informazioni. Se non hai ancora aggiunto il tuo sito web agli strumenti per i Webmaster di Google, è una buona idea farlo.

Come sistemare da soli il proprio sito hackerato? 

Ok, quindi è confermato che il tuo sito è stato violato. Versati una tazza di thè e mettiamoci al lavoro.

Fai un backup

La prima cosa che devi fare è creare un backup del tuo sito. Sì, mi rendo conto che il tuo sito è stato compromesso e cercheremo di risolverlo. Ma in questo momento devi preservare le prove. Quindi crea un backup del tuo sito e archivialo in un posto sicuro. Assicurati di nominarlo in modo appropriato così da non ripristinarlo per sbaglio in futuro.

Se il tuo sito è ospitato su SiteGround, puoi utilizzare lo strumento di backup di sistema per creare facilmente dei backup e ripristinare il tuo sito. Per informazioni dettagliate su come fare tutto ciò, segui questo link.

Ripristina l’ultimo backup funzionante 

In questo momento non sai ancora cosa ha portato alla compromissione del tuo sito. Non sai se qualcuno ha forzato la tua password o ha sfruttato una vulnerabilità in uno dei tuoi plugin. Quindi torna all’ultimo backup in cui il sito era funzionante e privo di malware e ripristinalo.

L’ultimo backup in cui il sito era funzionante potrebbe non essere l’ultimo backup a disposizione. Se non sei assolutamente sicuro di quando il tuo sito è stato violato, vai al backup meno recente possibile. Se tutto va per il verso giusto hai a disposizione un backup giornaliero per gli ultimi 30 giorni. Questo ti darà le migliori possibilità di ottenere un backup pulito.

Scansiona il tuo sito web

Il tuo prossimo passo sarebbe scansionare il tuo sito web alla ricerca di malware o altro codice dannoso. Ci sono molti strumenti di scansione del sito tra cui poter scegliere che possono aiutarti a diagnosticare il problema. Scegline uno per eseguire una rapida scansione del tuo sito e per verificare anche se il tuo sito compare o meno in una delle principali blacklist online.

Se sei un cliente di SiteGround, puoi utilizzare il servizio Site Scanner. Segui questo link per sapere come Site Scanner protegge i siti web.

Imposta il tuo sito in modalità manutenzione

Una volta ripristinato il backup, metti il tuo sito in modalità manutenzione. Questo ti consentirà di accedere al lato amministratore del tuo sito senza mettere in pericolo nessuno dei tuoi visitatori da potenziali malware.

Il modo più semplice per farlo è utilizzare il plugin WP Maintenance Mode. Permette di attivare la modalità di manutenzione dall’interfaccia di amministrazione.

Innanzitutto, scarica e installa il plugin WP Maintenance Mode. Una volta attivato, seleziona quindi dalla dashboard di WordPress Impostazioni -> WP Maintenance Mode.

Installa SiteGround Security e fai pulizia

Anche in questa fase il plugin SiteGround Security ha un asso nella manica. Una volta installato, clicca sul suo menù e vai su “Azioni post-hack”. Tutti questi parametri sono importanti da seguire.

  1. Disconnetti tutti gli utenti
  2. Reinstalla tutti i plugin gratuiti
  3. Forza il reset delle password

Il secondo strumento in questo caso è quello magico. Se il tuo sito è stato compromesso e l’autore dell’attacco ha caricato la propria copia di uno dei tuoi plugin, questo lo cancellerà.

Ripristina WordPress stesso 

Puoi accedere al tuo wp-admin e utilizzare esempio.com/wp-admin/update-core.php per reinstallare WordPress stesso. Anche se dice che stai utilizzando la versione più recente di WordPress, vai avanti e reinstalla WordPress. Questo sovrascriverà tutti i file core che potrebbero essere stati compromessi durante l’attacco.

Va notato che anche se ora abbiamo pulito tutto il codice che esegue il tuo sito, l’attacco potrebbe aver alterato il tuo database. Anche se abbiamo ripristinato un vecchio backup, devi controllare ogni post e commento per assicurarti che non sia stato inserito nulla. Questo è un compito arduo per alcuni siti e il motivo per cui vengono assunti professionisti che dispongono degli strumenti adeguati per portare a termine il lavoro.

Dopo, vai al menù dei plugin e aggiorna tutto ciò che potrebbe non essere aggiornato. Se hai plugin a pagamento (e chi non li ha di sti giorni?) paga la quota per ciascuno di essi e aggiornali all’ultima versione o disabilitali ed eliminali. Non limitarti a disabilitarli e non lasciare plugin o temi non aggiornati nel tuo sito.

Ricontrolla le tue password

In precedenza abbiamo disconnesso tutti gli utenti e forzato il reset delle loro password. Ciò aiuterà se l’hacker ha compromesso l’account di un utente. Per rendere più difficile il prossimo attacco, assicurati che tutti i tuoi account amministratore ed editor abbiano attivato l’autenticazione a due fattori. Ci sono diversi buoni plugin là fuori, sia gratuiti che a pagamento, che ti permettono di utilizzare la 2FA. Se hai seguito le mie istruzioni finora, hai già installato uno dei migliori, SiteGround Security.

Vai al menù di SiteGround Security e seleziona “Sicurezza dell’accesso” o “Login Security”. Da lì, clicca sul bottone per abilitare l’Autenticazione a due fattori per amministratori ed editor. Questo forzerà tutti gli account amministratore ed editor ad attivare la 2FA la prossima volta che accedono…compreso te. Sì, viene aggiunto un altro passaggio per accedere al tuo sito ogni mattina e sì, alcuni giorni giocherai a “Dov’è finito il mio telefono?!?” prima che tu possa accedere, ma ne vale sicuramente la pena.

Inoltre, è necessario che tutti gli utenti utilizzino password complesse. WordPress non ti impone password complesse, ma ci sono dei plugin che puoi installare che lo fanno. Ti incoraggio vivamente a installarne uno e a rendere le password complesse una policy del tuo sito.

Verifica gli accessi

Molti hacker installeranno i propri account utente sperando che tu non te ne accorga. Adesso è il momento di accorgersene. Controlla l’elenco degli utenti a tutti i livelli e guarda se risulta qualcosa fuori posto. Nella maggior parte dei siti, dovresti avere solo uno o al massimo due account amministratore. Controllali per assicurarti di riconoscerli tutti. Lo stesso vale per qualsiasi ruolo con permessi elevati, come la modifica dei contenuti.

Scansiona nuovamente il tuo sito

Abbiamo fatto il possibile per ripulire le cose. Ora vediamo come sta il sito. Torna allo strumento di scansione che hai utilizzato all’inizio ed esegui nuovamente la scansione del tuo sito. Probabilmente sarai ancora in qualche blacklist, ma il malware dovrebbe essere sparito.

Se la scansione del sito riconosce un buono stato di salute, la prima parte del tuo viaggio è finita.

Se invece la scansione continua a rilevare del malware, a questo punto dovrai contattare un professionista. Hai fatto tutte le cose che la maggior parte delle persone non tecniche o un po’ tecniche può fare. Il tuo sito è troppo importante per rischiare qualcosa di più se non sei un tecnico.

Scansiona i tuoi dispositivi

La scansione del tuo sito web è importante come accennato in precedenza, ma è altrettanto importante anche eseguire una scansione dei tuoi dispositivi. Scansiona il tuo PC o altri dispositivi che utilizzi per assicurarti che che non siano infetti da malware, evitando così che il tuo sito venga violato nuovamente.

[subscribe_cta]

Passaggi successivi alla pulizia 

Prima di tutto, prenditi una pausa. Probabilmente ci stai dietro da ore ormai. Ci vogliono solo pochi minuti per leggere i passaggi che ho descritto sopra. Ma ci vogliono ore per metterli tutti in pratica correttamente. Probabilmente hai letto quasi altre 100 pagine come questa che ti danno consigli simili ma potrebbero avere anche altri passaggi.

Fermati. Respira. Rilassati.

Ok, ora prendiamo alcuni accorgimenti per cercare di assicurarci che ciò non accada di nuovo.

Blocca alcune cose 

Ci sono un paio di cose che devi bloccare o disattivare per evitare che questo accada di nuovo:

  • Blocca e proteggi le cartelle di sistema per impedire l’esecuzione di script non autorizzati o dannosi in queste cartelle.
  • Nascondi la tua versione di WordPress agli hacker che sfruttano le vulnerabilità nelle versioni di WordPress.
  • Disattiva l’opzione di modifica di temi e plugin nella pagina d’amministrazione di WordPress per impedire l’accesso non autorizzato tramite l’editor di WordPress.
  • Elimina il file predefinito Readme.html che viene spesso utilizzato dagli hacker per compilare elenchi di siti potenzialmente vulnerabili da hackerare o attaccare

Se hai un sito WordPress, puoi fare tutto quello che ho menzionato sopra in pochi click con il plugin SiteGround Security, nella sezione “Sicurezza del sito”. Se vai alla sezione “Sicurezza del login”, ti consentirà anche di abilitare facilmente la 2FA per gli utenti amministratori ed editor, disabilitare i nomi utente comuni, limitare i tentativi di accesso, etc.

Se sei un cliente SiteGround e hai Site Scanner attivato per il tuo sito, puoi anche sfruttare la sua funzione “Site Protect”. Questa consente di gestire quattro diverse funzioni dalla sua interfaccia:

  • Disabilitare i trasferimenti di file via FTP al tuo sito web
  • Disabilitare i trasferimenti di file via SSH
  • Disabilitare il caricamento di file nel tuo sito web tramite PHP
  • Impedire l’esecuzione di script dannosi sul server

Tutto ciò ti dà il tempo di verificare lo stato del sito web e reagire di conseguenza, se necessario.

Imposta scansioni regolari

Un altro consiglio utile è scansionare regolarmente il tuo sito per prevenire attacchi dannosi sin da subito. Questo potrebbe salvare la reputazione del tuo sito, nonché farti risparmiare tempo e denaro la prossima volta che dovrai avere a che fare con gli hacker. I clienti di SiteGround hanno la possibilità di acquistare il servizio Site Scanner che rileva e previene il caricamento di malware, ti avverte in modo tempestivo di potenziali minacce in una fase iniziale e ti offre degli strumenti per reagire nel caso in cui il tuo sito sia sotto attacco.

Per ottenere questo servizio, accedi a Site Tools dalla tua dashboard di SiteGround. Clicca quindi su “Sicurezza” e poi su “Site Scanner”. Iscriviti per avere il tuo sito scansionato ogni giorno. Sì, costa di più, ma hai appena passato ore a pulire e riparare il tuo sito esattamente perché non avevi qualcuno che lo monitorasse per te.

Installa un software firewall

Se vuoi fare un ulteriore passo avanti, ci sono alcuni fantastici plugin “Software Firewall” per WordPress che bloccheranno ancora più elementi. Potresti prendere in considerazione l’installazione di uno di questi e l’abbonamento al loro servizio.

Extra: Assumi un professionista

Se il tuo sito è responsabile di una parte consistente dei tuoi guadagni, assumi un professionista esperto di sicurezza che sappia come pulire i siti WordPress.

Un professionista ti costerà ma, se non ti senti sicuro a farlo da solo, questi avrà molte più possibilità di te di risolvere effettivamente il problema.

Conclusioni

Essere hackerato fa schifo. La migliore strategia è creare vari livelli di sicurezza nel tuo sito.

Livello 1: Avere una serie di backup

Se non hai dei backup, non puoi nemmeno iniziare a sistemare il tuo sito. Assicurati di avere 30 giorni di backup archiviati in un luogo diverso dal sistema di backup del tuo hosting provider. SiteGround esegue il backup del mio sito ogni giorno e lo archivia in un luogo facile da raggiungere e ripristinare. Detto questo, ho anche un plugin di backup che esegue un backup separato e lo archivia su un server disconnesso da tutto il resto. Questi sono i miei “backup sicuri”. Archiviarli nel proprio computer va bene. Archiviarli in una chiavetta USB collegata al computer è anche una buona opzione. Archiviarli in qualcosa come Amazon S3 è una soluzione migliore.

Comunque lo fai, assicurati di avere almeno 2 set di backup. Quelli che la tua società di hosting crea per te ogni giorno e quelli che fai tu stesso… quotidianamente.

Livello 2:  Scarica il plugin SiteGround Security

Questo ti offre le basi per:

  • Attivare l’autenticazione a 2 fattori
  • Disattivare gli header e le funzionalità non necessarie
  • Rendere più difficile indovinare le password limitando i tentativi di accesso

Tutte queste cose costituiscono un buon livello di sicurezza di base. Se il tuo sito è un blog e non ci perdi soldi se viene hackerato, probabilmente questo è sufficiente. Se invece ottieni entrate dal tuo sito, aggiungi qualche altro livello in più.

Livello 3: Attiva SiteGround Site Scanner 

È importante scansionare quotidianamente il tuo sito alla ricerca di contenuti dannosi. Assicurati di avere un servizio affidabile come SiteGround che controlla il tuo sito per assicurarti che sia pulito.

Livello 4: Mantieni le buone abitudini

Rivedi le tue politiche, come l’utilizzo di password complesse, e assicurati di disporre di solide politiche di sicurezza. Inoltre, limita il numero di account amministratore al minimo indispensabile. Se devi concedere a qualcuno l’accesso come amministratore per sistemare qualcosa, assicurati di disabilitare ed eliminare l’account quando non serve più.

Livello 5: Usa un plugin di Firewall 

Per finire, se hai fatto tutto il resto e desideri aggiungere un ulteriore livello, investi in un plugin di Firewall. Ce ne sono molti là fuori. Analizzane un po’ e trova quello più giusto per te.

Nessun sito web è sicuro al 100%. Tuttavia, puoi rendere così difficile accedere al tuo sito che per gli hacker non ne varrà neanche la pena di tentare e passeranno al sito successivo.