Attacchi informatici: cosa sono e come funzionano

Attacchi informatici

Hai mai visto come funziona un attacco hacker? Ti sei mai chiesto se il tuo sito è completamente protetto o se è vulnerabile a particolari attacchi informatici?

La sicurezza informatica deve sempre essere la prima preoccupazione di un proprietario di sito e per questo in SiteGround lavoriamo costantemente non solo per sviluppare difese sempre più alte per i nostri clienti, ma creiamo tantissimi contenuti che possono aiutarti a comprendere al meglio come proteggere il tuo sito. Puoi trovare tutti i contenuti gratuiti che desideri nella sezione Sicurezza del nostro blog.

Noi, come hosting provider, facciamo molto in termini di sicurezza, in modo che tu possa essere tranquillo. Ma è necessario che anche tu faccia la tua parte, apprendendo quali minacce esistono e come fare ad evitarle. Il più delle volte serve poco: basta porre attenzione e seguire comportamenti prudenti, e il gioco è fatto. Altre volte, quando sfortunatamente il danno è già fatto, bisogna sapere come muoversi e reagire velocemente per contrastare in anticipo gli eventuali effetti negativi.

Guarda il webinar

In questo webinar dedicato alla sicurezza web, potrai vedere tutte le maggiori tipologie di attacchi informatici esistenti e come fare a fronteggiarli in autonomia. 

Inoltre, grazie al nostro ospite Giorgio Perego, IT manager ed esperto di sicurezza informatica, abbiamo simulato due tipologie di attacchi hacker per mostrare il “dietro le quinte” di queste attività criminali e come contrastarle efficacemente, senza bisogno di dover avere competenze tecniche.

Guarda le slide della presentazione di Giorgio Perego 👇

Come sempre vi chiedo di commentare il webinar, in modo da avere un feedback su come è andato e su come vorreste che fossero i prossimi. Sentitevi liberi di dare suggerimenti e di richiedere gli argomenti futuri che vorreste fossero affrontati. Consiglio di dare uno sguardo anche agli altri nostri webinar e seguirci sul canale YouTube di SiteGround Italia.

Nota: ci scusiamo per alcuni problemi tecnici avuti con la piattaforma di streaming Crowdcast. A causa di questi, non siamo riusciti a rispondere in diretta alle domande fatte da tutti i partecipanti. Trovate le risposte qui di seguito.

Le vostre domande sugli attacchi informatici e la sicurezza

C’è qualche sito che viene aggiornato costantemente sulle varie falle dei plugin? In modo tale da intervenire di conseguenza per prevenzione in base alle loro versioni.

C’è questo sito governativo che elenca in modo aggiornato e dettagliato i vari attacchi informatici che accadono giornalmente e le relative patch:  https://www.csirt.gov.it/

Che versione di linux utilizzare per testare i nostri siti dai vari attacchi comuni- quali strumenti e come


Io utilizzo l’ultima versione di Kali Linux perché ha già  a bordo i tools per fare penetretion testing. Inoltre ne puoi caricare molti altri.

Potresti chiarire la vulnerabilità di una rete attraverso una stampante? Quali rimedi ci sono?

Potresti avere tutta l’infrastruttura super protetta, ma se hai una stampante wireless con firmware magari non aggiornato e password deboli, quello potrebbe
essere un punto di entrata per un malintenzionato. 

Potresti consigliare qualche tool per tenere monitorato il sito e individuare il prima possibile se è stato hackerato?

Questo tool https://www.datadoghq.com/ è online e puoi monitorare il traffico del sito. Sicuramente uno che hackera un sito come prima cosa, se c’è un db sotto, fa il dump del database. Poi scrive che è stato violato e cambia sicuramente le password di accesso se c’è una pagina di admin.

Note di SiteGround: se hai un sito WordPress puoi monitorare il tuo traffico con il plugin SiteGround Security, gratuito e disponibile per tutti, anche se non sei cliente SiteGround. Inoltre offre tantissime opzioni per la sicurezza che bloccano a monte tutti i tentativi di attacco.

Una volta attaccato e mandato ko un sito, magari WordPress, come ci si comporta? Quali mezzi ci sono per riprendere possesso di un sito hackerato?

Se hai un sito ci deve sempre essere una strategia di “disaster recovery”. Questa è solitamente supportata dal tuo hosting provider se ne utilizzi uno. Altrimenti, se hai i tuoi server in autonomia, sarà tutto deputato a te. In generale, il backup è l’arma essenziale in un disaster recovery. Se qualcosa va storto, puoi recuperare l’ultimo backup prima del problema e fare un ripristino. È ovviamente importante avere vari backup, almeno giornalieri.

Per le aziende: è importante segmentare la WLAN. Non deve essere piatta perché, se viene bucata l’azienda, il cyber criminale una volta dentro l’azienda fa degli spostamenti laterali su tutta la rete. Per esempio si possono mettere diversi dipartimenti su diverse WLAN con la parte dei backup su una WLAN sganciata da tutto.

È utile usare Wordfence insieme al vostro plugin SiteGround Security?

È meglio installare SiteGround Security e non usare Wordfence, indipendentemente dal fatto che tu sia cliente SiteGround. Il nostro plugin non solo offre le stesse funzionalità con alcune extra in più, ma soprattutto non intacca le performance del sito se utilizzato con altri plugin. In generale, non consiglio di usare due plugin simili come SiteGround Security e Wordfence insieme. Potrebbero generare dei conflitti. Puoi provarli tutti e due e poi selezionare quello con cui ti trovi meglio.

I dati delle carte di credito messe nei siti come SiteGround per i rinnovi automatici, possono essere rubati?

Dipende dal livello di sicurezza. Ci sono ci sono dei siti che hanno le password in chiaro. In quel caso, una volta che che viene violato il sito e viene fatto il dump del database, le password saranno in chiaro poiché non sono criptate. Perciò, dipende sempre tutto da come è stato fatto il sito. Dietro potrebbe esserci la massima sicurezza possibile, come nel caso di SiteGround, ma se il sito non è fatto bene è un problema di chi ha fatto il sito.

La discussione sugli hardware Apple vs tutti gli altri ha senso quando si parla di attacchi informatici e virus?

È vero che Apple è strutturato in un modo diverso rispetto a Windows ed è anche vero che Windows è il sistema più attaccato, perché comunque è utilizzato dalla stragrande maggioranza delle persone. Però bisogna fare attenzione poiché esistono attacchi che sono efficaci indipendentemente dal sistema Apple o Windows. Si pensi a un attacco di phishing ad esempio.

È meglio una VPN oppure usare la rete Tor?

Consiglio una VPN ma non gratuita, poiché userebbe una banda inferiore di una a pagamento.

Se mi compare una schermata nera con testo grigio nel pc, per pochi istanti, potrei avere qualcosa di strano dentro?

Devi iniziare a preoccuparti se il pc incomincia ad avere strani comportamenti come la batteria che crolla improvvisamente o schermate molto strane che ti compaiono. In generale, andrebbe visto il caso specifico poiché esistono mille variabili, ma non preoccupatevi eccessivamente per piccole cose.

Ti definiresti un ethical hacker?

Si, ho una mia etica e penso che non si finisce mai di imparare e se sai qualcosa perché non dovresti divulgarla?!
Sistema di sicurezza Enterprise integrato nella nostra piattaforma di hosting

Sicurezza Enterprise integrata nel nostro hosting

C’è un detto tra le aziende tecnologiche secondo cui se non puoi permetterti di pagare per la sicurezza, non puoi permetterti neanche di gestire una violazione della sicurezza. Le conseguenze di una violazione possono essere piuttosto costose in termini di perdita di dati, coinvolgimento umano, costi per il ripristino dell’attività, danni alla reputazione e molto altro. Ecco perché le grandi aziende spendono milioni di dollari per proteggere i propri dati e dedicano molto tempo all’implementazione e al mantenimento di procedure di protezione dei dati e strategie di sicurezza. Naturalmente, le piccole imprese non possono permettersi tutto questo e di solito hanno un budget limitato dedicato alla sicurezza. Ecco quando e dove l’utilizzo dei servizi di hosting diventa fondamentale.

Sebbene i provider di hosting non possano essere gli unici responsabili della sicurezza del tuo sito web, quelli buoni possono fare molto per aiutarti a rimanere al sicuro e prevenire il peggio. Qui in SiteGround, abbiamo sviluppato un sistema di sicurezza centralizzato di livello Enterprise, per proteggere i siti, le applicazioni e i dati dei nostri clienti. La sua complessità è cresciuta nel tempo e descriverlo per intero sarebbe un compito enorme, ma in questo post ti daremo un accenno su come analizziamo e filtriamo il traffico web che arriva ai tuoi siti e come preveniamo ogni giorno centinaia di milioni di attacchi ai siti che ospitiamo.

Elementi efficaci per la sicurezza

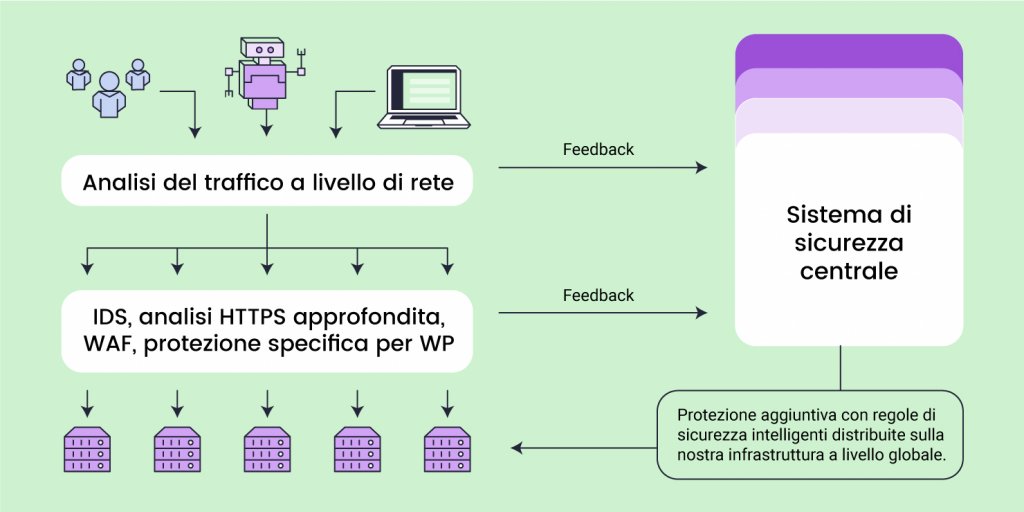
Tutti i nostri server hanno un software di sicurezza essenziale installato su di essi e sistemi impostati per funzionare localmente per ogni server: un firewall per il traffico di rete, WAF, IDS/IPS (sistemi di rilevamento/prevenzione delle intrusioni come la prevenzione degli attacchi brute-force), analisi HTTP approfondita di metadati, protezione DDOS e molto altro. Questi sono mezzi classici ed efficaci per filtrare il traffico dannoso e prevenire attacchi brute-force, iniezioni di malware, denial of service e altro. Sotto la gestione competente dei nostri ingegneri DevOps e sistemisti, questi sistemi vengono costantemente migliorati e nell’insieme filtrano circa 1 TB di traffico nocivo e oltre 300 milioni di richieste dannose sui nostri server ogni giorno!

Ma se tali sistemi funzionano in modo autonomo, solo a livello di server, si verificano i seguenti problemi: nel caso in cui un hacker minacci il server A, anche se i singoli sistemi di sicurezza del server possono proteggere la macchina, non possono impedire all’hacker di tentare lo stesso attacco ai server B, C, etc. Per garantire che tutti i nostri server siano sempre protetti, abbiamo creato il nostro sistema di sicurezza centralizzato che raccoglie e analizza costantemente i dati da tutti i singoli sistemi di sicurezza dei server e distribuisce regole di sicurezza intelligenti che vengono applicate a tutte le macchine per proteggerle.

Analisi centralizzata dei big data

Il nostro sistema di sicurezza centralizzato si basa sui big data che riceve da tutti gli altri sistemi a livello di server e analizza le varie fonti di attacco, rileva modelli di comportamento e blocca gli attacchi a livello globale sull’intera piattaforma.

Sistema di sicurezza Enterprise hosting

Feed dei dati del Web Application Firewall

Come accennato in precedenza, ogni server ha un WAF, la cui responsabilità principale è proteggere le applicazioni web come WordPress, Magento, Joomla, Drupal e altri da una varietà di attacchi come il cross-site scripting (XSS), la SQL injection e altro. Nel momento in cui veniamo a conoscenza di una minaccia alla sicurezza (vulnerabilità del software), i nostri ingegneri scrivono una nuova regola per correggerla e la aggiungono ai nostri WAF locali.

Ogni richiesta che non viene eliminata a livello di rete viene filtrata dal server WAF. Se la richiesta rientra nei parametri di una regola WAF, il WAF invia informazioni a riguardo al sistema di sicurezza centralizzato. Il sistema centralizzato registra e analizza tutte le richieste che innescano le regole WAF su tutti i nostri server (ad esempio il loro IP e altri metadati). Se rileva uno schema, come richieste multiple su più server provenienti dallo stesso indirizzo IP, il sistema centralizzato bloccherà quell’IP e distribuirà una regola a tutte le macchine nella nostra infrastruttura. A seconda del caso specifico e della regola, il sistema potrebbe limitare le richieste da un IP sospetto, che verrebbero contestate dal captcha, oppure potrebbe limitare completamente il traffico da questo verso uno qualsiasi dei nostri server per un periodo specifico (ore, giorni, settimane o anche permanentemente).

Modelli di traffico per la prevenzione degli attacchi brute-force

Come parte della nostra strategia di prevenzione degli attacchi brute-force, abbiamo implementato sistemi di monitoraggio locali su tutti i nostri server. Monitorano i tentativi di accesso a tutte le applicazioni ospitate presso di noi e segnalano ogni tentativo fallito al sistema di sicurezza centralizzato. Il sistema riceve una notifica del tentativo insieme a tutte le informazioni di sicurezza rilevanti ad esso correlate, come indirizzo IP, numero di richieste, cronologia IP e altro. Ogni 60 secondi il sistema di sicurezza centralizzato esamina i dati aggregati e analizza il volume e la frequenza dei metadati ripetitivi alla ricerca di schemi di comportamento. Quando i modelli sono chiaramente identificati, il sistema crea regole di blocco che vengono distribuite a tutti i server.

Un esempio potrebbe essere un caso costituito da più tentativi di accesso non riusciti su uno o più server, provenienti dallo stesso indirizzo IP in un breve periodo di tempo (sono impostate soglie di tempo diverse per una maggiore precisione ed efficacia). In un caso come questo, il nostro sistema contrassegnerebbe l’IP e le future richieste provenienti da esso verso uno qualsiasi dei nostri server verrebbero contestate con un captcha.

Molti altri sistemi inviano dati al nostro sistema di sicurezza centralizzato

Ci sono molti altri modi in cui alimentiamo i dati del nostro sistema di sicurezza centralizzato, come monitorare i tentativi di accesso ai servizi a livello di server (come FTP, EXIM, Dovecot, etc), revisione del traffico XML-RPC dei siti WordPress, immissione di modelli di traffico diversi da sistemi di terze parti e altro ancora.

Più fonti di dati rilevanti inseriamo, più grande diventa il pool di dati, il che migliora significativamente la potenza analitica e l’accuratezza del sistema di sicurezza centrale. Nel tempo la capacità del sistema di prevenire efficacemente gli attacchi cresce sempre di più.

Protezione di livello Enterprise su scala globale 

Per concludere, ecco alcuni numeri che possono aiutarti a capire la portata e l’effetto di ciò che fa il sistema di sicurezza centralizzato. Ogni giorno oltre 260 milioni di richieste vengono contestate con captcha e meno di 40.000 superano effettivamente la sfida. Abbiamo più di 50.000 IP attualmente contrassegnati come dannosi o sospetti e quasi la metà di essi è completamente bloccata dal raggiungere i nostri server. Il numero cambia ogni giorno, in quanto nuovi IP vengono segnalati e contestati a causa di attività sospette, mentre quelli segnalati in precedenza vengono cancellati dopo che la verifica è riuscita o dopo la scadenza del blocco.

Tutti questi numeri e il lavoro nell’insieme necessario per mantenere un sistema di sicurezza centralizzato efficace portano al numero che conta di più: il 99,99% del traffico dannoso viene bloccato prima che raggiunga il tuo sito web.

I nostri data center in USA e la rete CDN sono aumentati

data center USA

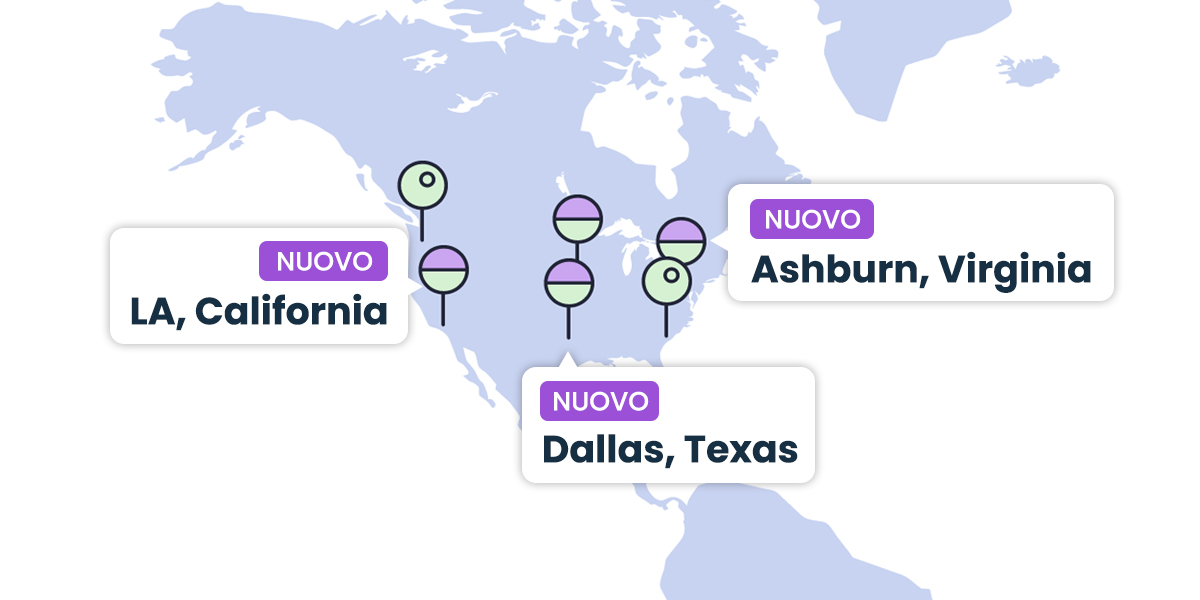
Siamo lieti di annunciare che abbiamo aumentato il numero dei nostri data center e dei nodi CDN negli Stati Uniti. I nostri clienti possono ora scegliere tra quattro data center con sede negli Stati Uniti per avere i loro siti ospitati il più vicino possibile ai loro visitatori. Inoltre, abbiamo sei punti perimetrali CDN con sede negli Stati Uniti, che aiutano a migliorare la velocità del sito web nella regione nel suo insieme per tutti i nostri utenti CDN.

4 Data Center negli USA

Con l’introduzione di tre nuovi data center, abbiamo ora quattro sedi negli Stati Uniti, tutte parte della moderna infrastruttura Google Cloud che garantisce elevata ridondanza, connettività veloce e sicurezza multilivello:

  1. USA Nord a Council Bluffs, Iowa — ideale per i siti web che hanno visitatori prevalentemente dal nord degli Stati Uniti e/o dal Canada
  2. NUOVO USA Sud a Dallas, Texas — ideale per i siti web che hanno visitatori prevalentemente dal sud degli Stati Uniti e/o dai paesi dell’America centrale e meridionale
  3. NUOVO USA Est ad Ashburn, Virginia  — ideale per i siti web che hanno visitatori prevalentemente dagli stati degli Stati Uniti orientali
  4. NUOVO USA Ovest a Los Angeles, California — ideale per i siti web che hanno visitatori prevalentemente dagli stati degli Stati Uniti occidentali

Quando scegli quale delle nostre posizioni del data center è la migliore per te, dovresti prendere in considerazione da dove proviene la maggior parte del traffico del tuo sito. Nel caso in cui tu abbia un pubblico strettamente locale, è meglio che il tuo account di hosting sia posizionato nel data center più vicino al tuo pubblico. 

Puoi controllare dove è attualmente posizionato un account di hosting esistente e ordinare una rilocazione, se pensi che ci sia un’opzione migliore per te, tramite l’Area Cliente > Marketplace > Servizi di hosting > Rilocazione.

6 punti perimetrali CDN negli USA

Siamo anche consapevoli del fatto che molti dei nostri clienti non ricevono traffico da un solo stato, ma da molti, ed è difficile scegliere la posizione del server di hosting più adatta. In questi casi, qualsiasi data center con sede negli Stati Uniti è una buona scelta come sede originale del tuo sito. Tuttavia, i migliori risultati di caricamento del sito si ottengono utilizzando la nostra CDN. La CDN fa in modo che una copia del tuo sito web sia accessibile da una posizione più vicina ai tuoi visitatori da tutti gli Stati Uniti e anche da tutto il mondo.

Abbiamo ora le seguenti sedi CDN negli Stati Uniti: Council Bluffs (Iowa, USA), Moncks Corner (South Carolina, USA), The Dalles (Oregon, USA), Los Angeles (California, USA), Ashburn (Virginia, USA) , Dallas (Texas, USA).

Invitiamo tutti i nostri clienti che ricevono traffico da diverse località geografiche ad attivare il servizio CDN. Questo può essere fatto in modo completamente gratuito tramite Site Tools > Velocità > CDN.

Lavora sulla sicurezza web dal primo giorno per prevenire gli attacchi al tuo sito

Lavora sulla sicurezza web dal primo giorno per prevenire gli attacchi al tuo sito

La sicurezza del proprio sito dovrebbe essere uno dei primi pensieri di ogni proprietario di sito. Non importa se il tuo sito è grande o piccolo: se è importante per la tua attività, devi tenerlo al sicuro. In qualità di proprietario di un sito WordPress, ho creato una lista che esamino ogni volta che creo un nuovo sito per me o per un cliente. La condividerò con te nella speranza che tu possa captare alcune nuove idee. Diamo un’occhiata a cosa serve per proteggere un sito web.

Scegliere un hosting sicuro 

Dovrebbe essere ovvio, ma la sicurezza inizia con il tuo fornitore di hosting. Ho usato di tutto, dagli “hosting fai-da-te” agli “hosting premium”. Il trucco è trovare il servizio di cui hai bisogno e il supporto con cui ti senti a tuo agio.

Controlla il supporto offerto

La prima cosa che faccio quando considero un nuovo hosting è controllare il supporto che offre e i tempi di risposta. Mi iscrivo per provarlo, creo un sito e quindi contatto il supporto per porre una domanda. La rapidità con cui rispondono e quanto bene capiscono la domanda mi dà indizi su cosa posso aspettarmi se ospiterò il mio sito con loro.

Controlla le funzionalità di sicurezza

Controllo quindi il loro sito web e i piani di hosting per vedere quali strumenti e funzionalità di sicurezza forniscono. Ricerco cose essenziali come un certificato SSL per crittografare e proteggere i dati del mio sito web, la privacy del dominio per nascondere le mie informazioni personali dai database Whois pubblici, l’autenticazione a 2 fattori per proteggere il mio sito web da accessi non autorizzati, backup distribuiti geograficamente per avere una copia di sicurezza del mio sito web nel caso qualcosa vada storto.

Un’altra misura di sicurezza chiave che vorrei venisse usata dal mio hosting provider è un Web Application Firewall (un software che si trova davanti al mio sito web e lo protegge dal traffico dannoso) per mantenere il mio server al sicuro da exploit software. Controllo se viene fornita una protezione dagli attacchi DDOS e brute-force e un’opzione per gli aggiornamenti automatici alle ultime versioni di PHP e WordPress per proteggere il sito dai malware.

Se l’hosting fornisce più strumenti di sicurezza, meglio ancora. Ad esempio, oltre a tutte queste funzionalità, disponibili sulla piattaforma SiteGround, offrono anche il servizio Site Scanner e un plugin di sicurezza gratuito e integrato per WordPress, SiteGround Security, per assicurarsi che il tuo sito sia il più sicuro possibile.

Controlla il blog del provider

Il terzo passaggio, quando seleziono un hosting, è sempre leggere gli ultimi 5 articoli nel loro blog.

  • Sono recenti?
  • Parlano di sicurezza?
  • Il blog ti sembra essere utile?

No, non tutti gli articoli riguarderanno la sicurezza, ma è meglio che riesca a trovarne uno recente. Il panorama della sicurezza cambia rapidamente, quindi è necessario pubblicare regolarmente.

Controlla il prezzo

Infine, controllo le loro fasce di prezzo cercando di capire in quale potrebbe ricadere il mio sito. Il prezzo è l’ultima cosa che controllo perché se i primi due punti del mio elenco non sono soddisfatti, il prezzo non ha importanza. Potrebbero darti il servizio gratuitamente e non lo userei comunque.

Crea il tuo sito in modo che sia sicuro fin dall’inizio

Una volta che hai gettato le basi per il tuo sito, è il momento di iniziare a costruirlo. Ad ogni passaggio, devi assicurarti che la sicurezza sia “integrata” e non inclusa a forza quando possibile.

La sicurezza è integrata quando ci pensi prima di iniziare a costruire il tuo sito web.

Non lo è quando invece crei l’intero sito e decidi poi di aggiungere semplicemente un plugin incentrato sulla sicurezza per prendere precauzioni.

La soluzione integrata è sempre la migliore.

Cosa significa integrare la sicurezza?

Installa un certificato SSL non appena hai configurato il sito web

Non aspettare di essere pronto a pubblicare il tuo sito prima di ricordarti di installare il tuo certificato SSL. Al giorno d’oggi un sito web sicuro in pochi click. Prenditi del tempo per farlo subito e poi assicurati di forzare tutto il traffico affinché sia tramite https. Per quegli utenti che ospitano il sito con SiteGround, il Site Tools semplifica la configurazione e la forzatura dell’SSL. Pochi click e sei pronto.

Imposta una policy di password complessa prima di iniziare ad aggiungere utenti

Le password sono il lucchetto sulla porta d’ingresso del tuo sito. Quando crei il tuo sito, metti una serratura resistente alla porta d’ingresso richiedendo a tutti gli utenti di utilizzare password complesse. Se lo fai prima di consentire agli utenti di iniziare a entrare nel tuo sito, ti assicurerai che nessun utente imposti password deboli.

Richiedi l’autenticazione a 2 fattori (2FA) per qualsiasi utente che disporrà di diritti di amministrazione

Sì, una password complessa è importante per chiunque debba accedere al sito, ma per ottenere accesso a cose come informazioni finanziarie o gestione degli utenti, dovresti impostare anche una seconda serratura di rinforzo. Mantieni il tuo sistema sicuro implementando la 2FA per tutti i tuoi amministratori. Il plugin SiteGround Security semplifica la configurazione della 2FA.

Configura un sistema di backup che eseguirà regolarmente il backup dell’intero sito e memorizzerà i backup in modo sicuro

Hai bisogno di un sistema di backup di 30 giorni implementato dal giorno 1. Non 1 giorno, non 7 giorni, 30 giorni. Il motivo è che se il tuo sito viene hackerato, potresti non accorgertene immediatamente. Una volta che te ne sarai accorto, vorrai pulire il tuo sito e uno dei modi migliori per farlo è ripristinare il sito da un backup pulito.

Il Site Tools di SiteGround fornisce uno strumento intuitivo per la pianificazione dei backup notturni e il loro ripristino quando necessario.

Già che parliamo di backup, non dimenticare di fare un backup prima di qualsiasi aggiornamento, redesign del sito o installazione di un nuovo plugin. Non fa mai male avere un nuovo backup nel caso le cose vadano male.

Rispetta il principio del privilegio minimo

Prima di iniziare a far entrare gli utenti nel tuo sistema, pensa ai ruoli che svolgeranno. Un ruolo è un insieme di autorizzazioni o privilegi e quello che devi dare a ciascun utente è il livello minimo assoluto di privilegio di cui ha bisogno per utilizzare il tuo sito

Regolarmente, almeno una volta all’anno, rivedi questi privilegi per assicurarti che siano ancora validi e che a nessun ruolo sia stato concesso un privilegio di cui non ha bisogno.

La maggior parte degli utenti non cerca di fare cose nocive, ma dobbiamo presumere che lo farebbero se potessero. Aderire al principio del privilegio minimo aiuterà a garantire che malintenzionati o utenti curiosi non possano fare nel tuo sito ciò che non dovrebbero.

Utilizza solo software attendibili

Nello sviluppo del software, come nella costruzione di una casa, la reputazione del tuo fornitore è fondamentale per il successo del tuo progetto. Se utilizzi un fornitore di basso livello per i materiali della tua casa, l’intero progetto ne risentirà. Peggio ancora, risolvere in seguito questi problemi ti costerà di più che acquistare in principio buoni materiali.

Creare il tuo sito con materiali di qualità come plugin e temi di fornitori affidabili di solito ti costerà denaro nel breve periodo. Tuttavia, sapere che ci sono aziende che stanno dietro ai loro prodotti e li aggiornano quando sorgono problemi vale il denaro speso.

Sì, puoi scegliere un plugin o un tema gratuito su cui costruire una funzionalità critica del tuo sito web. Tuttavia, cosa fai se scopri che c’è un difetto di sicurezza? Peggio ancora, cosa fai quando scopri quel difetto e che l’autore ha abbandonato il progetto? A quel punto hai 2 opzioni, nessuna delle due buona.

  1. Assumere uno sviluppatore per correggere il difetto di sicurezza
  2. Eliminare il plugin, trovarne un altro che faccia la stessa cosa, implementarlo e apportare le modifiche necessarie.

Entrambe possono essere proposte costose, che potrebbero essere evitate semplicemente facendo scelte sagge all’inizio.

SiteGround ha recentemente esaminato i dati di molti siti web compromessi. Quello che hanno scoperto è che la maggior parte dei siti web è stata compromessa perché usava plugin senza patch che presentavano difetti di sicurezza. Per la maggior parte si trattava di versioni gratuite di plugin a pagamento scaricati da fonti inaffidabili. Scarica plugin e temi solo da siti affidabili come WordPress.org o fornitori di cui ti fidi.

La repository dei plugin di WordPress è una fonte affidabile. WordPress.org ha implementato un processo di revisione per aiutare a filtrare i plugin che presentano potenziali problemi di sicurezza o violano in altro modo la policy di WordPress.

Scansiona il tuo sito regolarmente

Proprio come implementi un sistema di sicurezza nella tua casa, vorrai impostare uno scanner di sicurezza per il tuo sito web non appena lo crei. Gli scanner di sicurezza esaminano il tuo sito sia internamente che esternamente per assicurarsi che non vi siano vulnerabilità note. Nessuno scanner per la sicurezza è perfetto, proprio come nessun sistema di sicurezza domestica è perfetto. Ma il tuo sito web sarà più sicuro usandone uno.

Un buon scanner cercherà cose come le vulnerabilità di Cross Site Scripting tra le altre cose. Queste vulnerabilità possono far sì che il tuo sito venga usato per attacchi ad altri siti o attacchi all’utente finale stesso.

SiteGround ha un ottimo sistema di scansione. Ricevo regolarmente email che mi dicono quali siti ha scansionato e anche se sono tutti puliti o se c’è un problema che devo risolvere…immediatamente.

Fai attenzione alle truffe di phishing relative al tuo sito

Una volta che hai costruito una nuova casa, non dai le chiavi a chiunque te le chieda, anche se afferma di avere una buona ragione per volerle. Allo stesso modo, vorrai assicurarti che se ricevi un’email che afferma provenire dal tuo sito, non clicchi automaticamente sul link.

Dovresti conoscere ogni email che il tuo sistema è in grado di inviare. Quando ne ricevi una che non ricordi di aver impostato, devi indagare. Non cliccare, inizia a revisionarla. Controlla le intestazioni, guarda l’URL esatto a cui puntano tutti i link. Soprattutto, metti in quarantena l’email utilizzando il tuo software di rilevamento dei virus.

Le email sconosciute che fingono di provenire dal tuo sito sono solo un altro modo in cui gli hacker cercano di entrare nel tuo sito. Questi attacchi di phishing provengono da server che non sono sotto il tuo controllo, quindi non puoi fermarli. Puoi tuttavia prestare attenzione, in modo che una volta ricevuti, li elimini. In quasi tutti i casi, se non clicchi, l’email stessa non può causare alcun danno.

Strumenti che utilizzo regolarmente per integrare la sicurezza nei miei siti

Mantenere sicuro un sito WordPress non deve essere un lavoro a tempo pieno se integri la sicurezza fin dall’inizio. Per fare ciò, ci sono un paio di strumenti che utilizzo su quasi tutti i siti WordPress che ho.

Il plugin SiteGround Security è il primo plugin che installo su qualsiasi nuovo sito che creo. Lo installo, aggiungo un certificato SSL e configuro tutto in modo che sia sicuro prima di fare qualsiasi altra cosa. Se imposto bene questa parte, tutto il resto è più facile.

Il plugin SiteGround Optimizer è un ottimo modo per rendere più veloce il mio sito, ma è anche dove attivo la “Forzatura HTTPS”. In questo modo tutto il traffico sul mio sito passa su HTTPS anche se in origine non lo era. Avere un certificato SSL è importante, è altrettanto importante è applicarlo a tutto il traffico.

Il Site Tools di SiteGround ha fantastiche opzioni per semplificare la gestione di un sito web. Lo strumento che utilizzo sin da subito quando imposto il tutto è il backup. Dopo aver impostato e configurato SiteGround Security e SiteGround Optimizer, ho tutto pronto: faccio quindi un backup. Questa è la mia soluzione di ripiego nel caso in cui sbaglio qualcosa durante la creazione del mio sito.

Quindi, prima di installare qualsiasi plugin o tema, creo un nuovo backup. Nomino questi backup “PRIMA DI” + il nome del plugin o del tema. In questo modo posso tornare indietro a qualsiasi punto del processo.

Conclusioni

Se crei fondamenta sicure per il tuo sito web e pensi alla sicurezza in ogni momento, puoi dormire sonni tranquilli, sapendo che il tuo sito è il più sicuro possibile. Nessun sito web, tuttavia, è a prova di proiettile. Pertanto, l’ultimo passaggio è creare il tuo piano di emergenza. Quali passi farai se il tuo sito viene hackerato?

Il plugin SiteGround Security ha una serie di passaggi che puoi eseguire in tale situazione. Non è un piano di ripristino di emergenza completo, ma quando lo combini con 30 giorni di backup, sei sulla buona strada.

Il nostro Site Scanner ha salvato migliaia di siti WordPress da un massiccio attacco alla sicurezza

Site Scanner Zend Fonts

A metà Giugno abbiamo lanciato il nostro servizio Site Scanner aggiornato. Non sapevamo in quel momento quanto presto avremmo visto la nuova funzionalità in piena azione. Solo pochi mesi dopo l’aggiornamento, Site Scanner ha salvato migliaia di siti WordPress da un attacco ben camuffato, con l’obiettivo di reindirizzare il traffico verso siti falsi attraverso un plugin chiamato Zend Fonts. Immagina i danni alla tua reputazione e attività che un hack come questo avrebbe potuto causare. Scopri come questo eroe chiamato Site Scanner ha salvato la situazione.

Come funziona il “falso plugin Zend Fonts”?

L’attacco ha si basava sul caricamento di un plugin falso chiamato Zend Fonts attraverso una backdoor. Una volta caricato, il plugin infetto reindirizzava i visitatori del sito verso siti contraffatti senza che il proprietario del sito lo sospettasse. Il file del plugin caricato si presentava così:

./wp-content/plugins/zend-fonts-wp/zend-fonts-wp.php

Ciò che rende l’attacco davvero dannoso è che questo file era nascosto dall’elenco dei plugin wp-admin o wp-cli, il che rendeva difficile per gli amministratori WP individuarlo, a causa della seguente funzione:

//hide plugin
add_filter('all_plugins', 'hide_plugins');
function hide_plugins($plugins) {
        unset($plugins['zend-fonts-wp/zend-fonts-wp.php']);
        return $plugins;
}

Inoltre era configurato per attivare il reindirizzamento solo se al sito web accedeva un utente normale, non l’amministratore o l’editor del sito:

//do redirect if user from REF and NOT Admin
        if(isset( $_SERVER['HTTP_REFERER']) && !$isAdmin){
                redirect();
        }

Tutti questi fattori rendono l’attacco praticamente invisibile per i proprietari/editor del sito, mentre i normali visitatori venivano reindirizzati a siti truffaldini. Questo hack avrebbe potuto facilmente comportare perdite significative delle vendite, danni alla reputazione e altri problemi come un pessimo posizionamento nei motori di ricerca.

In che modo SiteGround ha rilevato l’attacco?

I nostri sistemisti monitorano il carico e il comportamento dei nostri server 24/7 e subito dopo il lancio di questo exploit, abbiamo visto un numero stranamente elevato di file dannosi rilevati dal nostro servizio Site Scanner. I nostri sistemisti hanno iniziato a indagare ulteriormente e hanno individuato uno schema: si era verificato un tentativo di caricamento massiccio del falso plugin Zend Fonts che interessava a quel tempo circa 2000 installazioni WordPress dei nostri clienti.

In che modo Site Scanner protegge i siti che lo utilizzano?

Di solito, in attacchi come quello di Zend Fonts, per i siti con Site Scanner Basic, le segnalazioni vengono ricevute in meno di 24 ore dal rilevamento del malware (subito dopo la scansione giornaliera programmata) e per quelli con Site Scanner Premium, si riceve un avviso immediatamente dopo il (tentato) caricamento, dando ai nostri clienti l’opportunità di reagire rapidamente ed eliminare i file dannosi prima che possano causare danni.

Inoltre, per i siti con Site Scanner Premium in cui è attiva la quarantena dei file, i file non raggiungono mai i siti attaccati: vengono messi in quarantena in modo sicuro affinché i proprietari dei siti possano esaminarli ed eliminarli quando opportuno. La quarantena blocca efficacemente l’attacco e protegge i siti da tentativi di hacking e dall’impatto che ne deriverebbe. E la parte migliore è che i proprietari del sito non devono fare nulla.

Utilizzo dei dati di Site Scanner per proteggere tutti i clienti

Una volta che i nostri sistemisti hanno rilevato che il caricamento del plugin Zend Fonts non era qualcosa di isolato, ma stava avvenendo sull’intera piattaforma, hanno eliminato tutti i file dannosi dai nostri server. Inoltre, i nostri ingegneri hanno aggiunto una nuova regola al nostro Web Application Firewall (WAF) per prevenire ulteriori attacchi verso altri siti WordPress ospitati presso di noi.

Siamo molto entusiasti di vedere come il nostro servizio Site Scanner stia proteggendo attivamente i siti da una serie di attacchi davvero pericolosi. Per attacchi massicci su larga scala come quello del plugin Zend Fonts, Site Scanner ci aiuta a rilevare uno schema e intraprendere azioni per proteggere tutti i nostri clienti implementando le regole WAF o migliorando il nostro sistema di monitoraggio. Anche se questo è qualcosa che continueremo a fare, l’aggiornamento di un sistema a livello di piattaforma richiede del tempo e non include attacchi malware più piccoli e specifici per singolo sito web. Se desideri avere un rilevamento precoce e completo dei malware per il tuo sito, ti consigliamo vivamente di attivare uno dei nostri piani Site Scanner. E se stai cercando non solo di rilevare, ma anche di fermare in modo proattivo gli attacchi malware, attiva Site Scanner Premium che include il sistema di quarantena dei file.

Per celebrare il successo di Site Scanner, in questo #CyberSecurityMonth offriamo 3 mesi gratuiti per ogni nuova attivazione di Site Scanner (sia Basic che Premium) effettuata entro la fine di Ottobre. 

Cos’è il Phishing e come proteggersi

Phishing e come proteggersi

Con il rapido sviluppo della tecnologia, la complessità degli attacchi di phishing migliora. Più le persone diventano tecnologicamente avanzate, più avanzati saranno gli attacchi di phishing. Inoltre, ora che tutti trascorrono più tempo online, è aumentato anche il numero di attacchi in generale. Ecco la nostra breve guida su cosa fare per rimanere al sicuro dagli attacchi di phishing.

Cos’è il phishing?

Nato intorno al 1995, appena 4 anni dopo la comparsa del primo sito web, il phishing consiste nell’utilizzo di email e siti ingannevoli per ottenere illegalmente informazioni personali e aziendali dagli utenti. Tali informazioni – nomi utente, password, carte di credito – vengono successivamente utilizzate per rubare denaro o ulteriori informazioni.

La stessa parola “phishing” è una combinazione di “fishing” (pesca) e “phreaks”, il modo in cui gli hacker definivano se stessi. La pratica del phishing è considerata una forma di ingegneria sociale, ossia un metodo per manipolare le persone presentandosi falsamente nel contesto della sicurezza web.

Tipologie di phishing

Spear-phishing

Cos’è lo spear phishing? Lo spear phishing prende di mira una persona o un’organizzazione specifica piuttosto che utenti casuali. Questa truffa di solito mira a rubare dati o informazioni sensibili dalla vittima specifica, come password dell’account o informazioni finanziarie. Richiede una conoscenza specifica della vittima come alcuni dati personali. Gli hacker utilizzano queste informazioni (di solito in un’email) per fingere di essere un’azienda o una persona affidabile e acquisire i dati di cui hanno bisogno.

Spear phishing vs phishing

Entrambi sono attacchi che intendono rubare informazioni sensibili. Tuttavia “phishing” è il termine più generico per questo tipo di attacco, poiché si tratta fondamentalmente di qualsiasi tentativo di indurre le vittime a condividere dati sensibili.

Secondo la definizione, lo spear phishing è personalizzato verso una vittima specifica. Richiede più lavoro, tempo e informazioni per raggiungere il suo obiettivo ma, poiché i messaggi di spear phishing sono personalizzati, è più difficile identificare questi tipi di attacchi.

Il miglior modo per proteggersi dallo spear phishing è generalmente fare attenzione a come ci si muove online. Ecco alcuni suggerimenti da seguire per evitare lo spear phishing:

  • Fai attenzione a quali informazioni personali pubblichi su internet
  • Usa password complesse
  • Aggiorna regolarmente il tuo software
  • Fai attenzione quando apri le email e clicchi sui link

Phishing su Microsoft 365

Questi tipi di attacchi sono email di phishing che prendono di mira gli utenti di Microsoft 365. Una delle cose più comuni che gli aggressori di solito fanno è indurre le vittime a scaricare un file mascherandone l’estensione. Gli hacker usano uno speciale carattere Unicode, ossia l’override da destra a sinistra. Consente loro, ad esempio, di mascherare un file “.exe” in un file “.txt”. Di conseguenza, la vittima scarica il file “.exe” che immediatamente installa il software dannoso sul suo computer.

Whaling Phishing

Il whaling phishing “caccia alla balena” è un attacco altamente mirato. Questo tipo di attacco di phishing prende di mira individui particolari, come i dirigenti d’azienda. Tenta di incoraggiare le vittime a compiere un’azione particolare, solitamente correlata al trasferimento di denaro o alla divulgazione di informazioni specifiche. Le email di whaling phishing spesso prendono di mira grandi istituzioni finanziarie e sono più complicate delle email di phishing standard perché prendono di mira i dirigenti.

Queste e-mail di solito contengono informazioni personalizzate sull’azienda o sul dirigente, creano un senso di urgenza, rispettano il tono aziendale e incoraggiano a eseguire alcune delle seguenti operazioni:

  • Cliccare su un link che porta un malware
  • Trasferire denaro sul conto bancario dell’hacker
  • Fornire informazioni sull’azienda o sulla persona

Phishing vocale

Il phishing vocale è un attacco che induce gli individui a fornire importanti informazioni finanziarie o personali tramite telefono. Puoi diventare vittima di un attacco di phishing vocale su vari canali e dispositivi, come smartphone, telefono fisso, VoIP, etc.

Il messaggio di un tale attacco di solito informa la vittima di un’attività sospetta, correlata al suo conto bancario/carta di credito. Quindi l’hacker incoraggia la vittima a chiamare un numero di telefono e fornire informazioni personali o verificare il proprio account/identità .

Per proteggersi da un simile attacco, l’approccio migliore è chiamare l’istituto in questione tramite un canale di contatto valido di cui si è in possesso e assicurarsi che il proprio account non sia stato compromesso.

Compromissione dell’email aziendale

La compromissione dell’email aziendale è un messaggio email che sembra normale, richiede un’azione particolare e prende di mira un’azienda specifica. La richiesta nel messaggio riguarda solitamente il trasferimento di fondi sul conto bancario dell’hacker che:

  • Si finge il “fornitore abituale” che ha inviato una fattura da un nuovo indirizzo email
  • Si finge l’amministratore delegato dell’azienda
  • Si finge un dipendente dell’azienda
  • Si finge l’avvocato della società

Phishing sui social

Il phishing sui social media è correlato agli attacchi tramite social media come Facebook, Instagram, Twitter, LinkedIn, etc. Mira a rubare le tue informazioni personali o a prendere il controllo del tuo account social. Un tale attacco può anche comportare perdite finanziarie dovute all’ottenimento di dati per l’accesso ai conti finanziari. Per proteggerti da un attacco di phishing sui social media, segui queste semplici regole:

  • Non aggiungere/accettare estranei come amici
  • Non cliccare su link per aggiornare le tue informazioni personali
  • Non utilizzare lo stesso nome utente e password per tutti i tuoi account
  • Usa l’ultima versione del tuo sistema operativo

Come proteggersi dal phishing?

Poiché il phishing può davvero costarti molto, da prelievi illeciti a violazioni dei dati personali, è necessario prendere le dovute precauzioni di sicurezza. Abbiamo messo insieme un elenco delle cose che devi tenere a mente per rimanere al sicuro.

1. Presta attenzione al mittente e all’URL nelle email

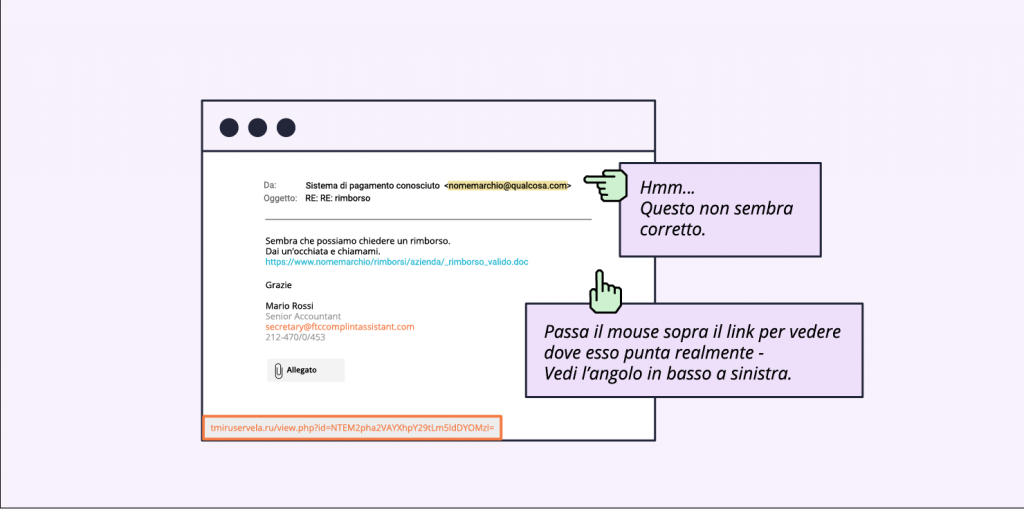
Una delle truffe di phishing più comuni è quella di imitare un grande brand. Di solito viene inviata una email a nome del brand  in cui si dice che qualcosa che non va nel tuo account e, per questo, ti chiede di accedere “per risolvere il problema”. Di solito, l’aspetto dell’email è molto simile a quelle originali inviate dal brand ufficiale, tuttavia esiste un modo sicuro per distinguere il vero dal falso.

Devi controllare l’indirizzo email: i truffatori non possono creare indirizzi email con l’effettivo nome di dominio dell’azienda, quindi al posto di supporto@nomedelbrand.com, vedrai nomedelbrand@qualcosa.com. Guarda attentamente l’indirizzo email e non solo il nome che appare nel tuo client di posta elettronica!

Dovresti anche controllare gli URL prima di cliccare. Questo può essere fatto semplicemente passando il cursore sull’URL fornito nell’email. Così facendo, verrà rivelato il dominio a cui punta, in modo da poter vedere a che indirizzo questa email vuole davvero portarti. Se non è il dominio ufficiale del brand, non cliccare sul link.

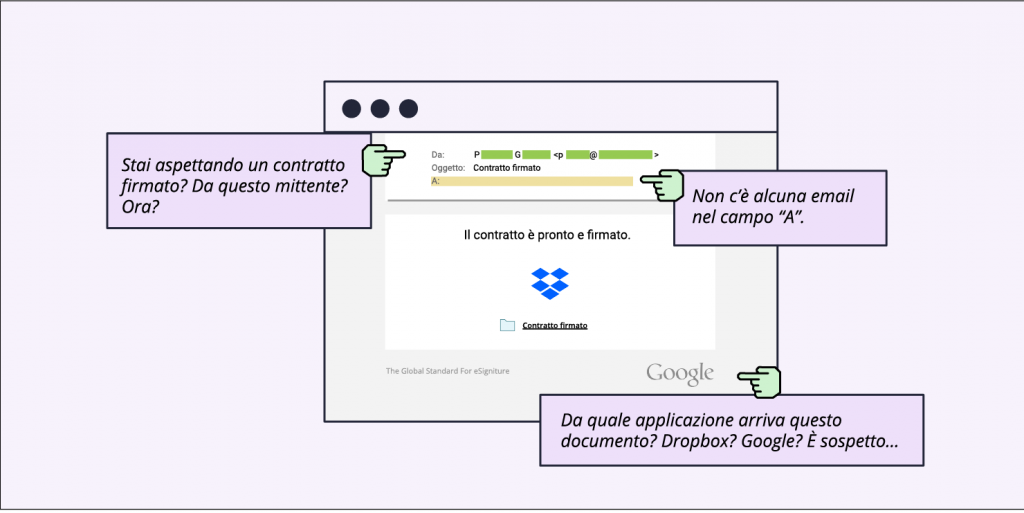
2. Evita di scaricare allegati che non stai aspettando

A volte le email di truffa sono mascherate da email commerciali, senza dover fingere di provenire una grande azienda. Con la mail, viene semplicemente inviato un allegato contenente un malware. L’email è spesso strutturata come un’offerta commerciale contenente file con tue informazioni riservate.

Se non conosci il mittente, non aprire alcun allegato. Se conosci il mittente, ma non ti aspetti nulla esso, o c’è qualcosa di sospetto, è meglio essere cauti. Chiama il mittente e chiedi se intendeva inviarti qualcosa, poiché a volte i truffatori entrano nelle caselle di posta elettronica delle persone e le usano per attacchi di phishing inviando spam ai loro contatti.

Il formato più comune per gli allegati è lo zip (di solito il .exe non è consentito), tuttavia, anche i file di Microsoft Office possono contenere virus. In generale, tieni d’occhio tutti i tipi di allegati.

[subscribe_cta]

3. Controlla sempre il sito su cui vieni indirizzato

Se ti capita di cliccare su un link di phishing (di solito via email o tramite messaggio), esso ti reindirizzerà quasi certamente a un sito con una form. Lo scopo di questi form spesso è di raccogliere informazioni sensibili: nome utente e password.

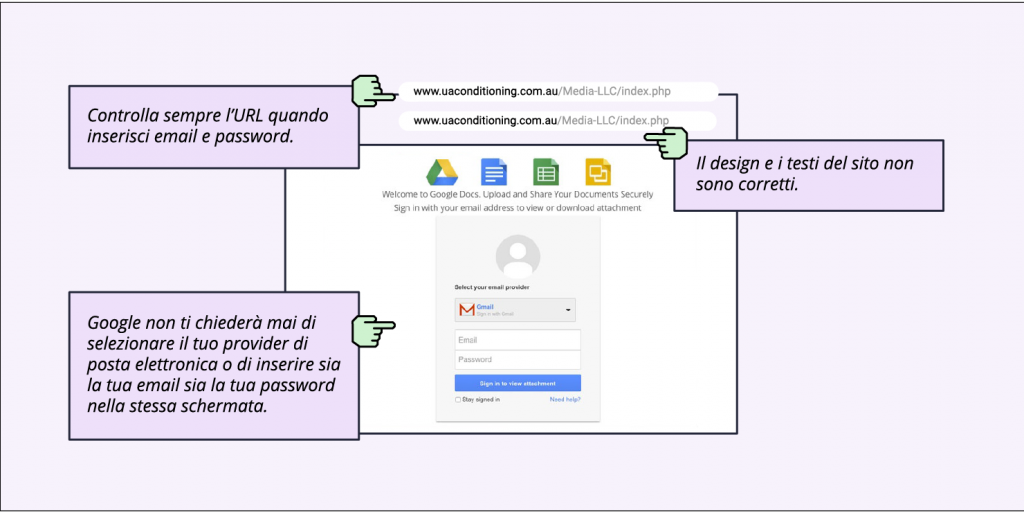
Per essere sicuro di trovarti sul sito corretto e, prima di inserire qualsiasi dato, controlla l’indirizzo del sito web nella barra degli indirizzi del browser.

I truffatori possono creare un sito dal design simile a quello del sito originale, ma non possono utilizzare il loro dominio ufficiale o avere il nome del marchio nel dominio (supponendo che il marchio sia registrato). Quindi, spesso, questi domini possono avere nomi simili al brand, ma non saranno mai uguali a quelli originali e avranno simboli, lettere o parole aggiuntivi.

Di solito, i domini truffa sembrano completamente privi di senso e a volte anche il design e il testo sembrano strani, specialmente se si tratta di un marchio noto che vedi di frequente.

Ad esempio, quando accedi a Gmail, Google non ti chiederà mai di selezionare il tuo provider di posta elettronica o di inserire sia la tua email sia la tua password nella stessa schermata. Quindi la struttura che vedrai sui siti di phishing è progettata per assomigliare a quella originale, ma non lo è.

4. Ignora le richieste di denaro

Un altro tipo di truffa online che spesso viene usata è il chiedere denaro “mascherandosi”. Di solito il truffatore si presenta come una persona in difficoltà che chiede aiuto finanziario. Ti viene chiesto di inviare una piccola somma di denaro con la promessa di ottenere molto di più in cambio.

A volte queste truffe possono assumere la forma di estorsione. Popolare negli ultimi anni è stata un’email in cui si affermava che l’utente era stato registrato attraverso le propria webcam a guardare contenuti per adulti. Per questo si chiedevano soldi per non diffondere il contenuto video. Questa truffa ha fatto notizia perché molte persone ci sono cascate, spaventate dagli effetti di questa.

Ad ogni modo, se ricevi una richiesta di denaro in qualsiasi forma da parte di estranei, di solito è una truffa. Non distribuire mai denaro o informazioni finanziarie, indipendentemente dalla situazione che ti viene presentata.

Cosa devi fare se ricevi un’email di phishing?

Ogni volta che ricevi un’email, devi prestare molta attenzione all’indirizzo email, all’URL, all’ortografia, etc. Dopo averli verificati e aver identificato che l’email è in realtà un’email di phishing, devi seguire tutti i passaggi seguenti:

  • Non cliccare su alcun link, non aprire alcun allegato e non rispondere
  • Contatta il presunto mittente tramite il canale ufficiale per la comunicazione
  • Segnala l’email alla tua azienda, al provider di posta elettronica, all’ente governativo e all’organizzazione che avrebbe inviato l’email
  • Contrassegna il mittente come posta indesiderata o spam
  • Elimina l’email e rimuovila anche dal cestino

Come segnalare le email di phishing?

Come accennato in precedenza, è necessario segnalare l’email di phishing a più persone/istituzioni. Qui ti mostreremo come segnalare l’email sia al provider di posta elettronica che all’ente governativo.

Come segnalare email di phishing al tuo provider di posta elettronica

Prendiamo come esempio gli account Gmail. Accanto all’opzione “Rispondi” in Gmail, clicca sull’opzione “Altro” e seleziona “Segnala phishing”.

Se sei un utente di Outlook, devi selezionare il messaggio di posta elettronica di phishing dall’elenco dei messaggi e, sopra il riquadro di lettura, selezionare Posta indesiderata > Phishing > Segnalazione.

Altri provider di posta elettronica hanno opzioni simili di facile utilizzo per la segnalazione di email di phishing.

Come segnalare email di phishing a un istituto specifico

La Polizia Postale offre un portale apposito con un form da compilare per segnalare casi sospetti di phishing nel caso tu abbia o meno aperto il suo contenuto o cliccato su link sospetti. È anche importante contattare subito la propria banca nel caso sospetti di aver cliccato o aperto file fraudolenti, in modo che possano subito intervenire per evitare prelievi dai tuoi conti e carte.

Note conclusive

Ora che sai cos’è un attacco di phishing, sei molto più preparato a proteggerti da esso con i nostri consigli. Puoi esplorare ulteriormente il nostro blog per argomenti simili e, per esempio, scoprire come proteggere la tua reputazione proteggendo la tua posta elettronica.

Ricorda, tutto ciò che serve ai truffatori per fare danni seri è semplicemente un indirizzo email. L’uso consapevole di internet è fondamentale per proteggere la tua privacy e il tuo benessere sul web.

Ora puoi bloccare il traffico per nazione, per proteggere meglio il tuo sito web

bloccare traffico per nazione

La sicurezza dei siti web dei nostri clienti è sempre stata una delle nostre massime priorità e qualcosa su cui lavoriamo continuamente. L’ultimo strumento nel nostro arsenale per la protezione dei siti, disponibile GRATUITAMENTE su tutti i piani di hosting, è l’opzione per bloccare il traffico in arrivo al tuo sito da nazioni specifiche. Ciò non solo aumenterà la sicurezza del tuo sito, ma potrà anche migliorare le prestazioni. Potrai infatti diminuire il consumo di risorse utilizzate dal traffico proveniente da località da cui preferiresti non ricevere visite.

Quando bloccare il traffico da una nazione specifica?

Esistono diversi motivi per cui si potrebbe voler bloccare il traffico da un paese specifico al proprio sito, ma i più comuni sono i seguenti:

  • Per bloccare il traffico dannoso

Se noti un traffico stranamente elevato da un Paese che non fa parte del tuo target, inizi a ricevere troppi commenti spam da tale Paese sul tuo blog, o identifichi qualsiasi altro comportamento che consideri sospetto, proveniente da una precisa regione geografica, potrebbe essere una buona idea bloccare il traffico da questa area.

  • Per ottimizzare la tua attività

Ci sono vari motivi per cui potresti non essere disposto o in grado di rivolgere la tua attività a determinati Paesi. Alcuni esempi sono consegne costose e/o complicate, requisiti legali che ti impediscono di fornire il tuo servizio, requisiti fiscali particolari, etc. Adesso, se devi interrompere l’accesso al tuo sito da una nazione specifica a causa di questi motivi, puoi farlo facilmente tramite il tuo Site Tools.

Come funziona il blocco per nazione di SiteGround?

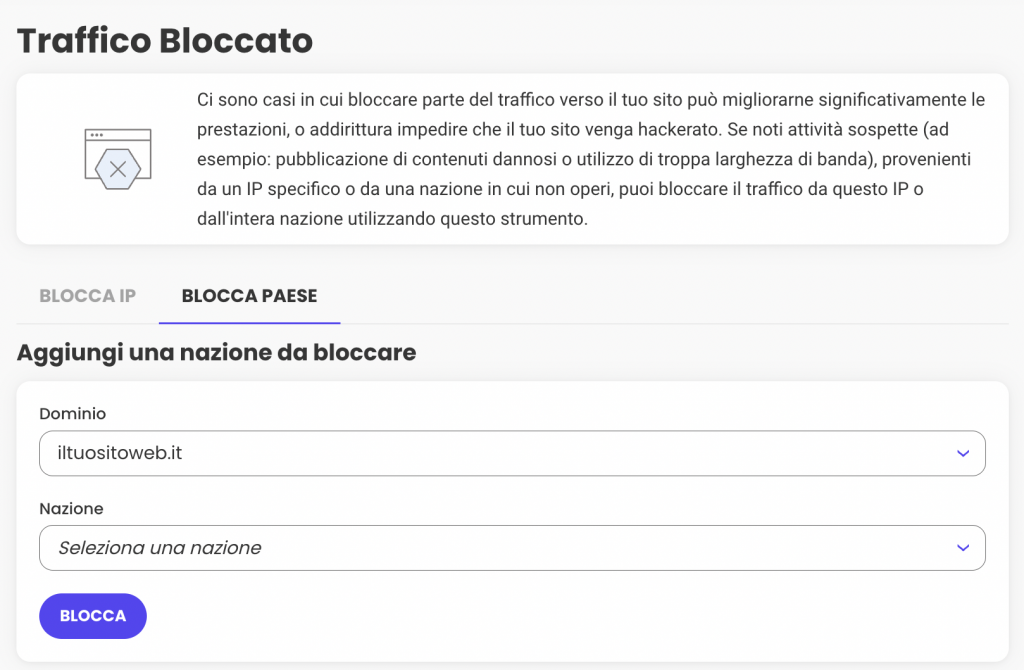
Aggiungere un paese all’elenco Bloccati è facile. Devi andare alla sezione Site Tools > Sicurezza > Traffico bloccato > Blocca Paese:

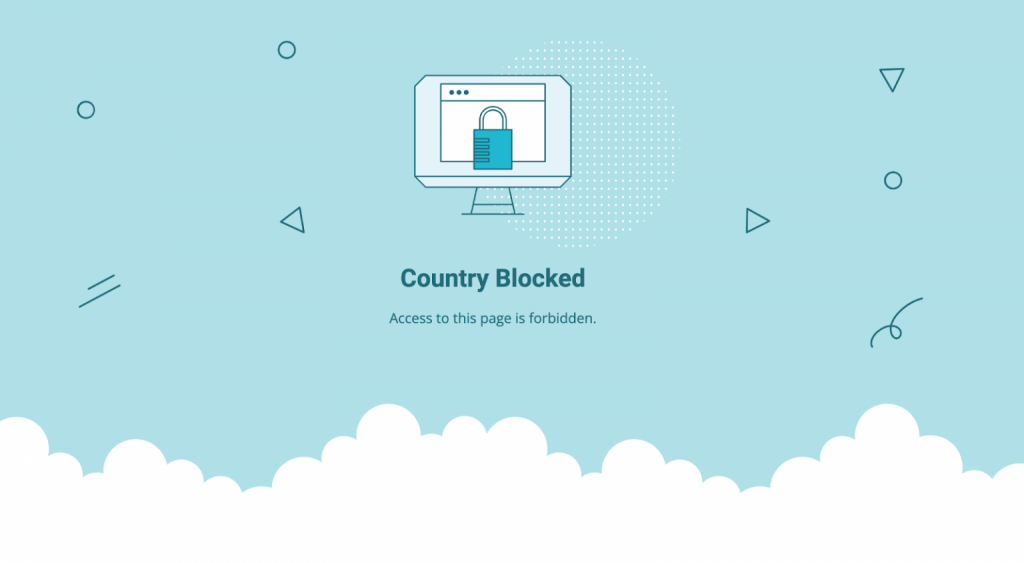
Una volta che una nazione è stata bloccata, tutti i visitatori provenienti da un indirizzo IP che identifichiamo come situato in questo Paese inizieranno a vedere la nostra pagina HTML standard per i Paesi bloccati.

Lo strumento ti consente di bloccare più nazioni e anche di impedire a determinati Paesi di accedere al tuo dominio principale o a sottodomini specifici. Puoi rivedere l’elenco di tutti i Paesi a cui è stato negato l’accesso e/o aggiungere o rimuovere nazioni con un click in qualsiasi momento.

La nostra nuova opzione di blocco della nazione è inoltre completamente compatibile con la CDN SiteGround e i visitatori dei Paesi bloccati non saranno in grado di accedere alle pagine del tuo sito web indipendentemente dal fatto che tu abbia attivato o meno il nostro servizio CDN.

95% di traffico dannoso in meno grazie al miglioramento del sistema contro gli attacchi brute-force

95% in meno attacchi brute-force

In passato abbiamo parlato di attacchi brute-force, ma la verità è che molti dei nostri clienti non si rendono nemmeno conto di quanto sia reale e comune la minaccia di questi attacchi per chiunque abbia un sito web. Sulla base della nostra esperienza nell’ospitare milioni di domini, comprendiamo appieno il potenziale distruttivo degli attacchi brute-force e abbiamo impostato meccanismi di difesa per prevenire e mitigare tali tentativi diretti ai siti web che ospitiamo. Per anni il nostro sistema IA contro gli attacchi brute-force ha bloccato con successo milioni di attacchi ogni giorno. Ora, siamo felici di annunciare che il sistema è stato migliorato ancora: imparando costantemente da migliaia di tentativi brute-force al giorno e aggiungendo nuove funzionalità per la convalida del traffico, ora il sistema filtra il 95% in più di query dannose!

Sistema di intelligenza artificiale avanzato che auto-impara, riconosce e blocca gli attacchi brute-force

Analizzare il comportamento del traffico e riconoscere i modelli è la caratteristica fondamentale che rende il nostro sistema di IA contro gli attacchi brute-force così efficace. Quando viene rilevato un comportamento che corrisponde a un determinato modello associato ai brute-force (come ad esempio troppi tentativi di accesso non riusciti da una posizione non riconosciuta), la fonte sospetta viene immediatamente bloccata da una pagina CAPTCHA che solo un vero essere umano può superare. Ciò interrompe efficacemente i tentativi brute-force, migliora l’intelligenza del sistema che impara da essi e consente agli utenti legittimi (che hanno imitato accidentalmente un comportamento sospetto) di raggiungere la pagina richiesta completando il captcha. Il bello di questo sistema in continua evoluzione è che migliora grazie a ogni attacco brute-force che blocca, mantiene al sicuro i siti sotto attacco e protegge gli altri siti web ospitati sui nostri server bloccando il traffico dannoso prima ancora che li prenda di mira.

NOVITÀ: convalida del traffico che riduce al minimo il numero di attacchi brute-force

Abbiamo recentemente aggiornato il nostro sistema per renderlo ancora più potente. Siamo ora in grado di bloccare in modo più efficiente la grande maggioranza dei bot, ad esempio attacchi brute-force o agenti a caccia ai dati che mirano a profilare il tuo sito e successivamente hackerarlo attraverso exploit del software. Ciò ha notevolmente aumentato il tasso di successo del sistema e ridotto il traffico dannoso di circa il 95%. 

Il miglior esempio per illustrare come funziona il sistema è con l’XML-RPC, un file nella directory principale di ogni installazione WordPress. Molti host (WordPress) ne bloccano l’utilizzo perché è noto che non è sicuro e bloccarlo è il modo più semplice per evitare hack relativi a XML-RPC. Tuttavia, XML-RPC ha anche molti casi di utilizzo legittimo per la comunicazione con sistemi e software esterni. Questo è il motivo per cui non abbiamo mai considerato di interrompere XML-RPC: vogliamo consentire ai nostri clienti di utilizzare gli strumenti e i servizi di cui hanno bisogno per ottenere il meglio dai loro siti web. Invece di bloccarlo, abbiamo cercato modi per rafforzarne la sicurezza e ridurre significativamente il potenziale degli attacchi brute-force. Dopo il nostro ultimo aggiornamento del sistema di IA contro gli attacchi brute-force, tutto il traffico proveniente da XML-RPC viene convalidato per bloccare tutte le visite dannose riconosciute e infine ridurre del 99% gli hit complessivi che raggiungono i siti dei clienti tramite XML-RPC. Ciò significa che filtriamo con successo potenziali fonti di brute-force prima ancora che venga tentato un attacco.

Minor consumo di risorse, minore impronta ambientale

L’impatto di questo aggiornamento al nostro sistema di IA è enorme. Non solo riduciamo ulteriormente le possibilità che i nostri siti vengano sottoposti ad attacchi brute-force e hackerati, ma riduciamo significativamente il consumo di risorse (come CPU e RAM) generato dal traffico proveniente da bot e tentativi brute-force. Un minor consumo di risorse significa effettivamente più risorse disponibili per i tuoi visitatori e un minore impatto ambientale del tuo sito.

La prevenzione degli attacchi brute-force è solo uno dei tanti modi in cui proteggiamo costantemente i siti web che ospitiamo, insieme al nostro Web Application Firewall (WAF), alla protezione DDoS, al monitoraggio del server 24/7 e molti altri strumenti. Riteniamo che la sicurezza sia una delle basi per qualsiasi sito web di successo e sviluppiamo continuamente nuove soluzioni di prevenzione e mitigazione, miglioriamo quelle esistenti e continuiamo ad aggiungere nuove funzionalità di sicurezza al nostro hosting. Così puoi essere sempre tranquillo e concentrati solo su ciò che è davvero importante per te: la tua attività.