SuperCacher per tutti e siti fino a 5 volte più veloci!

SuperCacher per siti fino a 5 volte più veloci

Era il 2012 quando annunciammo il nostro SuperCacher, la funzione che consentiva ai nostri clienti di attivare cache statica, cache dinamica e Memcached sui propri account. Da allora, abbiamo lavorato tantissimo per migliorare le sue funzionalità e oggi è uno degli strumenti per la velocità più potenti che abbiamo mai creato per i nostri clienti. Fino ad oggi, SuperCacher era principalmente usato per la cache statica (NGINX Direct Delivery), poiché essa è sempre stata attiva di default su tutti i nostri piani. Ma adesso, abbiamo scelto di fare un passo importante che porterà a un utilizzo massiccio degli altri due livelli di caching, aumentando in modo significativo la velocità dei siti che ospitiamo. Da oggi, la Cache Dinamica e Memcached saranno disponibili per tutti, anche sui piani StartUp, senza costi aggiuntivi.

Cache Dinamica attivata di default per tutti!

Siti dal 50% al 500% più veloci

Ricapitolando, la Cache Dinamica è una tecnologia che memorizza nella cache l’output HTML del codice PHP. Il linguaggio PHP viene utilizzato in modo che il contenuto dello stesso HTML venga modificato dinamicamente e in base a una serie di condizioni predefinite dallo sviluppatore. Quando si utilizza la cache, la prossima volta che viene richiesta una pagina, l’HTML verrà visualizzato dalla cache che si trova nella RAM del server, invece di sprecare risorse di CPU e I/O per leggere il file PHP dal disco. Grazie a questo meccanismo la pagina web si carica molto più velocemente. E per “più velocemente”, intendiamo il 50-80% più veloce rispetto ai siti che non la hanno attivata. L’impatto maggiore è visibile sui siti più pesanti, quelli con più prodotti e query. Una volta abilitata la cache, le pagine iniziano a caricarsi alla velocità consentita dalla rete, poiché la risposta della pagina viene restituita istantaneamente dalla memoria del server.

Cache WordPress e configurazione di altre applicazioni

Fino ad ora, la Cache Dinamica era disponibile sui piani GrowBig e superiori e doveva essere attivata dagli utenti tramite il nostro plugin SiteGround Optimizer. Ora rendiamo disponibile la cache su tutti i piani e la attiviamo di default su tutti i server. Pertanto, tutti i siti WordPress ospitati sulla nostra piattaforma utilizzeranno la cache immediatamente. Inoltre, i nostri clienti potranno anche configurare altre applicazioni per sfruttare la cache. Per istruzioni su come utilizzare la Cache Dinamica con alcune delle altre applicazioni più popolari, puoi fare riferimento ai nostri tutorial su SuperCacher.

Opzioni di gestione della Cache Dinamica

Come già accennato, la Cache Dinamica ora funzionerà con le installazioni WordPress da subito. Tuttavia, gli utenti WordPress otterranno migliori risultati attraverso i controlli per la Cache Dinamica presenti nel nostro plugin SiteGround Optimizer. Il plugin funge da “ponte” tra la nostra Cache Dinamica e l’applicazione WordPress. Ad esempio, SiteGround Optimizer dice al tuo server di pulire automaticamente la cache ad ogni modifica di contenuto rilevante e ti fornisce un’opzione per escludere del tutto gli URL dalla cache. Tramite il plugin è possibile anche disattivare la cache.

Se stai utilizzando un’altra applicazione, potrebbe essere necessario consentire l’utilizzo della cache dal suo backend per iniziare a sfruttarla, indipendentemente dal fatto che sia attivata da noi a livello di server.
Per quanto riguarda l’opzione Svuota Cache, se una modifica sul tuo sito non viene mostrata immediatamente, poiché la versione in cache è ancora disponibile, puoi sempre utilizzare il pulsante Svuota Cache dal tuo Site Tools.

Memcached disponibile su tutti i piani

Memcached è probabilmente il sistema di caching più popolare, utilizzato da migliaia di siti basati su database. Essa accelera i siti memorizzando nella cache i risultati delle query del database nella RAM del server. Pertanto, se il risultato della stessa query è nuovamente necessario, verrà prelevato istantaneamente dalla RAM, anziché generato di nuovo dal database, che di solito è un processo più lento e richiede più potenza di calcolo.

Memchaced è ora disponibile anche sui piani StartUp con Site Tools. Puoi attivarla dalla Velocità > Caching (opens in a new tab)” href=”https://it.siteground.com/tutorial/supercacher/memcached/” target=”_blank”>tab Memcached in Site Tools > Velocità > Caching. Tuttavia, tieni presente che devi anche configurare la tua applicazione per utilizzare questa cache, una volta attivata dalla nostra interfaccia. Per WordPress questo richiede solo un click nel nostro plugin sezione di gestione Memcached (opens in a new tab)”>SiteGround Optimizer > sezione di gestione Memcached. Per alcune delle altre applicazioni popolari, invece, puoi fare riferimento ai nostri tutorial su SuperCacher.

NOTA:
Le modifiche descritte interesseranno solo i nostri server con Site Tools. Tuttavia, nel caso in cui il tuo account sia ancora su cPanel, non ti preoccupare: entro la fine di marzo completeremo tutte le migrazioni da cPanel a Site Tools, quindi potrai sfruttare presto questi miglioramenti di SuperCacher.
Il costo nascosto di ciò che è Gratis

hidden_cost_1200x600

Lavoro con software open-source praticamente da quando esistono e, nel tempo, ho visto la percezione di essi cambiare. All’inizio c’erano molte persone che lavoravano su progetti open-source e contribuivano ad essi appena potevano. Era una cosa che gratificava gli sviluppatori che ci lavoravano e allo stesso tempo andava a vantaggio di chi ne usufruiva.

Gli utenti di software open-source erano riconoscenti verso coloro che lavoravano su di essi, poiché queste persone donavano a tutti uno strumento totalmente gratuito. Gli utenti stessi contribuivano direttamente ai loro progetti preferiti lavorando sul codice, sulla documentazione e talvolta inviando denaro.

Nel tempo, però, le cose sono cambiate. Oggi vedo sempre più persone che utilizzano software open-source semplicemente perché sono gratuiti, come se fosse dovuto. Gli basta non pagare un programmatore per i servizi di cui usufruiscono.

Di rimando, oggigiorno i software sono diventati molto più complessi e celano coti nascosti. Certo, puoi installare WordPress in 5 minuti, ma se il tuo obiettivo è fare qualcosa di più che scrivere un blog, dovrai spendere ore, o giorni, lavorandoci sopra.

I temi WordPress un tempo erano piuttosto semplici. Ora, sono molto più complessi, con lunghe serie di impostazioni e opzioni di configurazione. Opzioni che, se non hai familiarità con il tema, possono essere difficili da gestire.

Questo è il costo nascosto della gratuità.

Molti plugin sono “gratuiti”, ma richiedono la sottoscrizione del loro servizio di backend. Tecnicamente sono gratuiti, ma ti costeranno comunque. Altri plugin ti offrono una versione gratuita, ma bloccano le funzionalità migliori se non paghi. Di nuovo, tecnicamente sono gratuiti, ma se vuoi che facciano qualcosa di interessante, dovrai pagare.

Non fraintendetemi, non sto sostenendo che tutti i software dovrebbero essere gratuiti. Io mi guadagno da vivere scrivendo codice e dunque sostengo fortemente gli sviluppatori che si fanno pagare. Sto solo cercando di dire che, se hai un sito e non sei una persona tecnica, esiste un costo nascosto di ciò che è “gratuito”.

[subscribe_cta]

Preparati ad assumere qualcuno che ti aiuti. Nella maggior parte dei casi, avrai bisogno di:

  • Un project manager. È una persona tecnica, ma potrebbe non essere un programmatore. Conosce WordPress e i suoi plugin e sa come farli lavorare insieme. Sa anche quando è necessario uno sviluppatore e di solito ne conosce alcuni a cui chiedere aiuto.
  • Un designer. Avrai sicuramente bisogno di qualcuno capace di dare un bell’aspetto al tuo sito. Punti bonus se è anche esperto di User Experience (UX) in modo che possa rendere il tuo sito facile da utilizzare.
  • Un copywriter. (Pensavi che stessi per dire sviluppatore, vero?) Sì, avrai bisogno di un copywriter, qualcuno che sappia usare le parole. Uno che si sofferma su ogni parola del tuo sito e che ti assicura che ciò che stai dicendo è chiaro per i tuoi utenti.
  • Uno sviluppatore (solo in alcuni casi). Il tuo project manager dovrebbe sapere chi assumere. Non chiedere a tua nipote di lavorare per te. Lascia che siano gli esperti a fare il lavoro che gli compete.

Il sito è pronto adesso, ma ci sono altri costi da sostenere. Assicurati di ospitare il sito con un hosting di qualità che lavora bene con WordPress. Potrebbe sorprenderti, ma ho siti che non sono ospitati su SiteGround. Alcune delle mie installazioni WordPress sono ospitate su server virtuali che gestisco io stesso. Capisco cosa è necessario fare e comprendo i rischi del gestire il mio server.

I progetti che ospito io stesso sono progetti marginali con requisiti speciali che molti provider non forniscono. Sebbene in senso tecnico, sì, ogni sito che giro sul mio server virtuale è “gratuito”, è allo stesso tempo una cosa in più di cui devo preoccuparmi. Il mio tempo non è gratis, quindi ospitare quei siti sul mio server risulta essere costoso per me.

Per tutti i miei siti che non hanno requisiti particolari, utilizzo SiteGround. Dopo oltre 25 anni passati a gestire web server e oltre 15 anni di lavoro con WordPress, so di cosa ho bisogno da un hosting provider e SiteGround soddisfa ogni mia necessità.

I software gratuiti e Open Source sono fantastici. Alimentano il mondo in cui viviamo. Ma molte volte, “gratis” si applica solo al codice che li compone. Quando decidi di lanciare un tuo sito web, tieni presente che ci sono costi da sostenere. Se il tuo sito aggiungerà valore alla tua attività, prepara un budget adeguato che ti permetta di svilupparlo nel modo giusto. Non dimenticare che la gratuità ha comunque sempre un costo.

Linkedin non funziona! O dobbiamo utilizzarlo nel modo corretto?

Come usare Linkedin

Nel 2021 non possiamo permetterci di essere presenti su Linkedin in modo approssimativo e di non sfruttarlo per il business.

Linkedin non funziona? Come ogni altra piattaforma ha il suo linguaggio, il suo “galateo”, il suo modo di essere e siamo noi a doverci adattare. Se usato in modo corretto, permette di entrare in contatto con partner, fornitori e prospect, “semplicemente” condividendo know-how e dimostrando ciò che si sa realmente fare.

Pamela Nerattini, formatrice e consulente Linkedin, Innovation Manager presso il MISE e membro del Mensa, in questo webinar ci mostra:

  • Come ottimizzare in chiave SEO il proprio profilo
  • Le “best practice” per l’interazione e per i contenuti
  • Come costruire un network in ottica business

Scarica le slide della presentazione di Pamela Nerattini 👇

Linkedin non funziona! O dobbiamo solo imparare ad utilizzarlo nel modo corretto? from SiteGround.com

Scopri il libro di Pamela Nerattini:
Linkedin per chi cerca un (nuovo) lavoro

Come sempre vi chiedo di commentare il webinar, in modo da avere un feedback su come è andato e su come vorreste che fossero i prossimi. Sentitevi liberi di dare suggerimenti e di richiedere gli argomenti futuri che vorreste fossero affrontati. Consiglio di dare uno sguardo anche agli altri nostri webinar e seguirci sul canale YouTube di SiteGround Italia.

Nota: come al solito eravate tantissimi e non siamo riusciti a  rispondere a tutti in diretta. Abbiamo girato le domande a Pamela e qui di seguito trovate le sue risposte.

[subscribe_cta]

Contattare un HR, con un messaggio interessante, sempre dopo aver impostato il profilo Linkedin con contenuti interessanti e completi su casi studio e materie d’interesse, è corretto?

Dipende a che punto si è.

Se si vuole contattare un recruiter interno all’azienda dove non ci sono posizioni aperte, si può chiedere se accettano candidature spontanee e su quale piattaforma.

Se invece si è già andati a colloquio e non è andato si può chiedere di restare in contatto per esigenze future.

Per gli head hunter verticalizzati si può direttamente chiedere di entrare a far parte della rete in quanto espert* di quel settore e quindi interessato ad essere nella rete per eventuali nuove posizioni.

Come si può calcolare lo score delle interazioni sui post o sugli articoli che condividiamo, come calcolare il loro valore?

L’engagement ovvero il coinvolgimento è la percentuale data dalla somma delle interazioni (consiglia, commenta, condividi) diviso il numero delle impression (la reach).

Però la cosa più interessante è capire se il post è uscito dalla propria cerchia di 1° ed è arrivato a persone di 2° e 3° (la famosa viralità). Oltre a questo è bene guardare se queste persone sono poi andate sul tuo profilo e quante di queste hanno chiesto la connessione.

Sondaggi Linkedin: li ho appena sperimentati e il risultato è stato del tutto inaspettato. Vorrei sapere che ne pensi?

Sono molto utili per diversi motivi. Innanzitutto perché sono l’ultimo formato nato in casa Linkedin, pertanto hanno una reach superiore e poi perché sono diretti, l’interazione è veloce. In ultimo, ma non per importanza, si può davvero fare domande al proprio target e chiedere aiuto, consigli o informazioni, etc. Quindi utilizzateli!

Puoi dare qualche consiglio su come leggere meglio le statistiche di linkedin dei post? Non sono chiarissime.

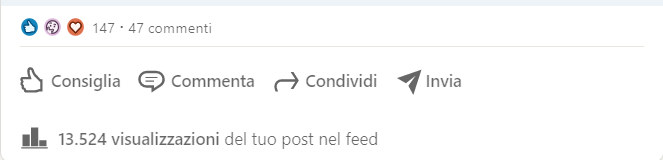
Numero visualizzazioni, ovvero quante volte è apparso nel feed di qualcuno 

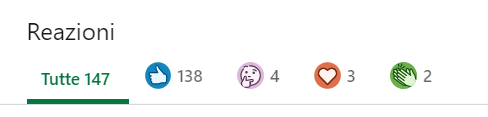
Il 147 indica il numero di consiglia effettuati (poi entrando dentro si vede il tipo di interazione, ovvero con quale emoji)

47 sono i commenti, ovvero le persone che hanno scritto sotto il post.

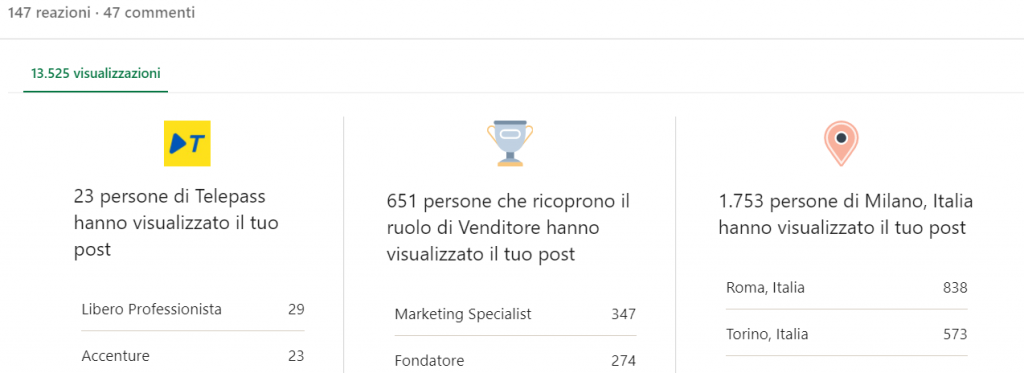
Entrando dentro il numero di visualizzazioni si può inoltre vedere il ruolo, l’azienda di provenienza e la geolocalizzazione di chi ha visto il post, per capire se si stanno raggiungendo persone in target.

Entrando dentro il numero di visualizzazioni si può inoltre vedere il ruolo, l’azienda di provenienza e la geolocalizzazione di chi ha visto il post, per capire se si stanno raggiungendo persone in target.

Consigli di usare Linkedin per un eCommerce?

Presto le pagine aziendali avranno anche le pagine prodotto (in roll out attualmente negli USA), con tanto di link esterno alla scheda prodotto e le stelline per la valutazione stile marketplace. Pertanto in quel momento sarà ancora più interessante. Al momento tutte le aziende dovrebbero comunque avere una pagina linkedin, se il loro target è presente sulla piattaforma. 

Ci puoi fare degli esempi di “post perfetto”?

Ovviamente era una provocazione, il post perfetto non esiste.

Il post perfetto è quello interessante per il network, che da un valore aggiunto!

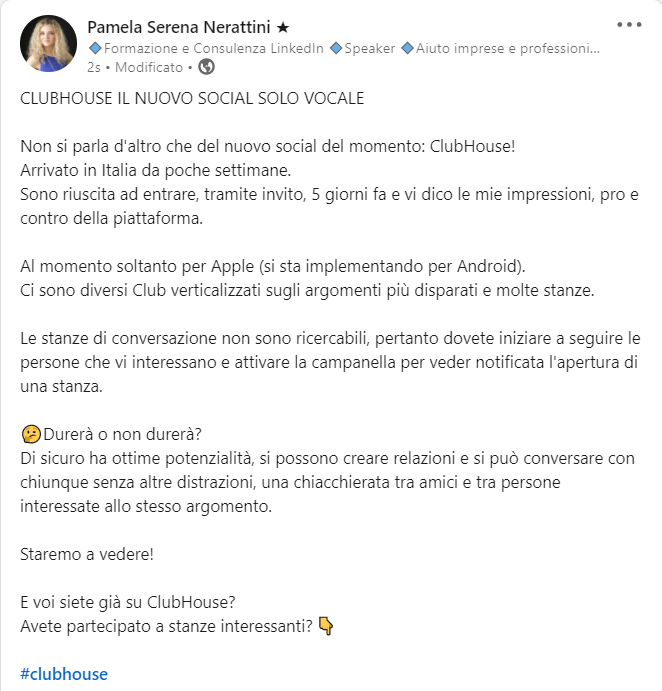
Tuttavia per quanto riguarda la struttura ecco un esempio:

Questo è un esempio di video condiviso che è diventato virale ed è stato messo in evidenza da LinkedIn stesso.

Innanzitutto dopo aver messo il link del video ed essere apparsa l’immagine, il link va cancellato.
Il testo è suddiviso in paragrafi in modo da dare spazio alla lettura.
Vi è un titolo, io uso il maiuscolo, ma è il mio stile, le persone però sanno già di cosa si parla.
Oltre ad aver dato informazioni utili e pertinenti, spero ;-), la fine è una call to action, ovvero chiedo alle persone di interagire e commentare ponendo una domanda.
Si termina con gli hashtag, in questo caso ne ho usato 1, ma si può arrivare a 3! La cosa fondamentale è rispondere alle domande della propria audience!

Inoltre non guardate solo il mio stile, ognuno ha il proprio, pertanto guardate i post nel vostro feed e capite quali attirano di più l’attenzione e perché.

Cosa sono gli attacchi brute force e perché non devi preoccuparti di loro

attacchi brute force

Che cos’è esattamente un attacco brute force? Il nome “forza bruta” evoca il titolo di un film d’azione di terza categoria. Ma per la maggior parte dei siti, un attacco brute force può essere molto serio.

Che cos’è un attacco brute force?

Un attacco brute force è esattamente quello che il nome stesso indica. Non esiste una logica particolare nell’individuare credenziali e password, è semplicemente un bot che va per tentativi iniziando con nome utente “A” e password “A” e da lì inizia a lavorare. Proverà pazientemente ogni combinazione di lettere e numeri fino a quando non troverà un login e una password che funzionano. Quando sono iniziati gli attacchi brute force, non erano molto più di questo, ma nel corso degli anni sono diventati più sofisticati, anche se nella sostanza rimangono dei bot.

Oggi esistono reti di bot che fanno questo lavoro. Una volta gli attacchi brute force provenienti da un singolo computer erano davvero facili da rilevare e bloccare. Quindi ora, per attaccare i siti e ricavare le credenziali, vengono messe in piedi reti con centinaia o migliaia di computer che lavorano insieme.

Inoltre, oggi esistono elenchi di password già utilizzate o parole che possono essere combinate insieme per creare una password. Una rete bot può provare a indovinare un login e una password migliaia di volte al secondo. Il tuo sito è tanto più sicuro quanto la password è complessa.

Oltre ad usare questi elenchi, gli hacker sono diventati ancora più furbi. Quando un sito viene violato e tutte le informazioni dell’utente vengono prese, le credenziali di quel sito vengono aggiunte alla lista delle credenziali da provare. Sanno che le persone non si preoccupano di creare login e password diversi nella maggior parte dei casi, quindi gli accessi per un sito sono probabilmente validi anche per altro.

[subscribe_cta]

Come si riduce l’efficacia di un attacco brute force?

Siti non ospitati su SiteGround

Se non sei ospitato su SiteGround, devi cercare qualche plugin di sicurezza e configurare i firewall. Nel nostro blog puoi trovare diversi articoli sulla sicurezza che possono fare al caso tuo. Avrai bisogno di:

Installare un firewall e configuralo correttamente.

Ci sono molti buoni plugin nella repository di WordPress che proteggeranno il tuo sito da attacchi brute force e da altri tipi di hack. Personalmente non ne consiglio uno in particolare, ma ti basterà guardare i migliori per valutazione per trovare quello giusto per te. Tutti i plugin migliori hanno un abbonamento mensile, ma è quello che serve per proteggere il tuo sito.

Richiedi password complesse per tutti gli utenti

Abbiamo già parlato di password in questo articolo, ma vale la pena ripeterlo. Le password complesse sono la tua prima linea di difesa. Ai tuoi utenti potrebbe non piacere, ma manterrà il tuo sito e i loro dati al sicuro.

Richiedi l’autenticazione a due fattori per tutti gli accessi

L’autenticazione a due fattori riduce al 100% gli attacchi brute force perché il login e la password sono solo 2/3 della procedura di accesso. Per l’ultimo “terzo” serve avere un telefono. Questa è la fine dei giochi per gli attacchi brute force.

Come per le password complesse, gli utenti di solito odiano l’autenticazione a due fattori. Puoi limitarla agli account amministratore, ma se un utente malintenzionato entra nel tuo sito, sei compromesso.

Implementa un criterio di rotazione che imponga nuove password ogni 90 giorni

Un altro metodo che gli utenti odiano, ma che è efficace nell’aiutare a prevenire attacchi brute force, richiede agli utenti di reimpostare le proprie password. Questa è un’altra cosa mal sopportata dagli utenti e se fai troppe cose (in nome della sicurezza) che gli utenti non apprezzano, potresti iniziare a perdere utenti. Quindi sta a te fare una scelta ben ponderata.

Suggerimento bonus: Fail2Ban

Oltre a questi suggerimenti, mi sento di consigliare WP-fail2Ban. Configurato correttamente (serve uno sviluppatore o un amministratore di rete per configurarlo correttamente) può essere uno strumento molto potente per prevenire un attacco brute force. Non è facile da configurare ma è molto potente. Fail2ban è open source e gratuito, mentre il plugin WP Fail2Ban ha una versione pro che vale il suo prezzo.

Di solito non consiglio plugin specifici, ma questo è unico. Ho la versione gratuita installata su tutti i miei blog che non sono ospitati su SiteGround e funziona meravigliosamente. Sto fortemente considerando l’aggiornamento alla versione pro.

ATTENZIONE: questo plugin richiede che Fail2ban sia correttamente installato, configurato e funzionante sul tuo server. Fail2ban stesso ha anche un paio di requisiti. Questo non è un plugin semplice da usare. Se non sei uno sviluppatore o non hai molta familiarità con Linux, chiedi aiuto.

Siti ospitati su SiteGround

Se il tuo sito è ospitato su SiteGround, puoi dormire sonni tranquilli. SiteGround ha una suite completa di strumenti integrati, incluso un sistema di intelligenza artificiale che rileva gli attacchi brute force provenienti da reti di bot. Questo non significa che il tuo sito sia sicuro al 100%, nessuno può raggiungere il 100%. Tuttavia, significa che gli attacchi brute force sono una cosa in meno di cui ti devi preoccupare.

Riassumendo

Gli attacchi brute force sono conosciuti e ben compresi. Esistono strumenti che puoi installare per ridurre i rischi legati a essi. Detto questo, la soluzione migliore è scegliere un hosting provider affidabile come SiteGround che se ne occupa al posto tuo, in modo che tu possa dedicare il tuo tempo a migliorare sempre più il tuo sito.