Nuove opzioni nell’interfaccia Let’s Encrypt

Da più di un anno, ci impegniamo affinché i certificati SSL siano accessibili e utilizzabili da chiunque. Siamo stati tra i primi a offrire i certificati Let’s Encrypt gratuiti. In seguito, abbiamo automatizzato il rilascio di SSL per tutti gli account. Successivamente, abbiamo aggiornato il nostro plugin per WordPress SiteGround Optimizer per permettere la configurazione di SSL WordPress con un clic . Ora siamo all’ultimo passaggio: il nostro ultimo aggiornamento per lo strumento Let’s Encrypt in cPanel ti consente di forzare tutto il traffico del tuo dominio attraverso HTTPS con un singolo clic, indipendentemente dall’applicazione che stai utilizzando. Continua a leggere per scoprire quali sono le nuove opzioni all’interno della nostra interfaccia Let’s Encrypt.

HTTPS Enforce

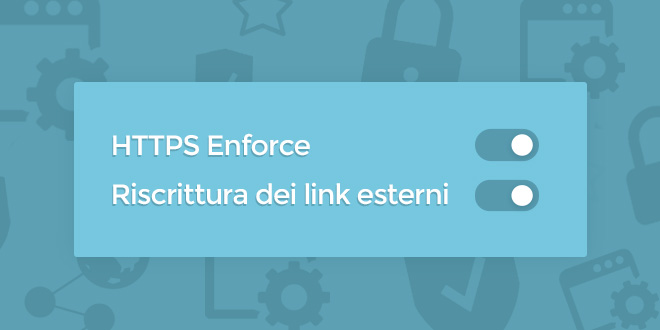
Il sistema che abbiamo sviluppato trova al volo le richieste al tuo dominio e sostituisce il protocollo utilizzato. Si tratta di un enforce a livello server, che non effettua nessuna modifica alla configurazione della tua applicazione e del tuo database. Si tratta di un modo fantastico con cui la grande maggioranza degli utenti può effettuare l’enforce HTTPS in tutta semplicità. Ovviamente, questi switch automatizzati possono fallire in alcuni rari casi. La regola generale è quella di controllare sempre se il tuo sito web e la tua area di amministrazione vengono caricati normalmente con https dopo lo switch. Se per qualche motivo la procedura non funziona, puoi semplicemente disabilitare HTTPS enforcer e tutto tornerà allo stato precedente, senza nessun danno per il tuo sito web.

[subscribe_cta]

Lo switch del tuo dominio a HTTPS potrebbe non essere sufficiente per vedere il tuo sito web contrassegnato come sicuro dal browser. Se stai caricando contenuto da una posizione esterna utilizzando un link http, il browser potrebbe mostrare un avviso di “Contenuto non sicuro” ai tuoi visitatori. Per risolvere questo problema, abbiamo fornito uno switch separato per riscrivere anche i link esterni. Abbiamo inserito la riscrittura dei link esterni come opzione separata, in quanto le risorse già utilizzate sul tuo sito web potrebbero non essere disponibili su HTTPS. In questo caso, potresti preferire caricarle con un avviso di contenuto misto, piuttosto che non caricarle affatto.

Quindi, qual è il miglior modo per passare a HTTPS?

Dipende dal tuo livello di esperienza.

Naturalmente, se ti senti abbastanza sicuro, il modo migliore per far funzionare il tuo sito web attraverso HTTPS  è quello di riconfigurare manualmente la tua applicazione, cambiando in https tutti i link delle risorse caricate. Così eliminerai ogni possibile problema. Tuttavia, è necessaria una certa conoscenza tecnica per completare correttamente l’attività, in quanto le risorse possono essere caricate dal database, da un plugin o dal tuo tema.

La seconda migliore opzione è disponibile per i nostri utenti WordPress: si tratta della stessa logica precedente, ma eseguita tramite plugin, il nostro SiteGround Optimizer. Richiede soltanto l’installazione del plugin.

La terza opzione consiste nell’utilizzare le nuove opzioni nell’interfaccia cPanel Let’s Encrypt. Si tratta del modo più semplice e veloce, e funziona benissimo per la maggior parte del sito web. Tuttavia, in quanto le impostazioni sono a livello server, ci potrebbe essere la possibilità che entri in conflitto con un’impostazione a livello di applicazione, se nel file htaccess sono già presenti alcuni codici difficili da modificare per i protocolli HTTPS/HTTP. Consigliamo questa opzione a chi non può utilizzare le due precedenti.
In che modo la nostra nuova IA anti-bot impedisce milioni di attacchi brute-force

Anti-bot-AI-660x330

Negli ultimi giorni stiamo gradualmente lanciando sui nostri server un nuovo sistema di prevenzione bot basato su intelligenza artificiale, sviluppato dai nostri specialisti DevOps. Stiamo già riscontrando sorprendenti risultati per quanto riguarda il funzionamento del sistema: ogni ora blocca tra 500.000 e 2 milioni di tentativi brute-force su tutti i nostri server. Di conseguenza, abbiamo impedito un numero imprecisato di potenziali accessi non autorizzati, ma ciò che è ancora più importante è che siamo riusciti a risparmiare un’enorme quantità di risorse server, che ora possono essere utilizzate dai nostri utenti per attività significative e legittime.

Perché i bot sono un problema?

Il traffico dannoso è un enorme problema, che probabilmente colpisce ogni singolo sito web online. Generalmente, questo traffico viene generato dai bot che cercano di ottenere l’accesso al tuo sito web tramite un attacco brute-force al suo login. I bot eseguono più tentativi di accesso, utilizzando combinazioni diverse di nomi utente e password. In realtà, se hai inserito una password complessa, le probabilità di successo di un accesso bot sono minime, tuttavia questa attività è ancora un problema serio. Nei tentativi di accesso, i bot utilizzano una quantità enorme di risorse del server (ad esempio, in un blog personale può superare di più volte il traffico legittimo creato dai veri visitatori umani). Anche se il volume dell’attività bot non è eccessivo – e non risulta quindi nella mancanza di erogazione del servizio (Denial of Service o DoS) – può comunque rendere il tuo piano di hosting più costoso, facendoti superare le risorse del tuo account: l’account deve gestire non solo il traffico legittimo dei visitatori, ma anche il traffico bot indesiderato.

[subscribe_cta]

Come funziona il nostro sistema?

L’intelligenza artificiale analizza i dati da più server

La difficoltà principale nella lotta contro l’attività dei bot è che sono molto intelligenti ed elusivi. Gli attacchi bot utilizzano IP e user agent differenti, e spesso la qualità dei dati provenienti da tentativi rivolti all’accesso di un singolo sito web, o perfino da un singolo server, non è sufficiente per determinare un bot di brute-force. Disponiamo da tempo di un sistema di prevenzione brute-force su tutti i nostri server, ma la nuova IA è molto più efficace, in quanto è in grado di raccogliere e analizzare simultaneamente i dati di tutti i nostri server. È inoltre possibile applicare automaticamente azioni per bloccare i bot indesiderati, in base ai risultati dell’analisi. La nostra IA monitora numerosi indicatori per individuare schemi di comportamento dannosi e bloccare il traffico negativo. Tra questi:

  • Tentativi di accesso non riusciti nelle applicazioni web più diffuse: WordPress, Drupal, Joomla, Magento, ecc.
  • Numero di connessioni simultanee a URL differenti
  • Differenti tipi di richiesta e vulnerabilità DDoS conosciute nelle applicazioni
  • Elenco dinamico di bad user agent aggiornato continuamente

Abbiamo introdotto pagine captcha impegnative

Una volta che il nostro sistema segnala come dannoso un determinato indirizzo IP o un user agent, viene immediatamente bloccato e gli viene richiesto di risolvere una pagina captcha. Il sistema impara continuamente a ridurre i falsi positivi. Se un visitatore umano raggiunge la pagina captcha e la risolve, l’indirizzo/agente relativo viene messo in white list. Se la pagina captcha persiste (ad esempio la vedi più di una volta per 24 ore), contatta la nostra assistenza.

Il servizio SiteGround è ora disponibile in italiano!

siteground-italia

Siamo molto entusiasti di annunciare che SiteGround offre ora il servizio in italiano. Dopo 13 anni spesi nella costruzione di un marchio internazionale, abbiamo iniziato gradualmente a offrire servizi locali in diverse lingue. Dato che l’Italia è il secondo mercato più grande di Siteground in Europa, ci è sembrato naturale potenziare la nostra offerta locale con i seguenti servizi:

Continue reading “Il servizio SiteGround è ora disponibile in italiano!”