Core Web Vitals: Cosa sono e come migliorarli (Guida)

Core Web Vitals: Cosa sono e come migliorarli

Tempi di caricamento lenti, elementi che non rispondono o spostamenti di pagina inaspettati possono frustrare gli utenti. Questo è il motivo per cui i Core Web Vitals sono diventati essenziali per ottimizzare il tuo sito e le tue possibilità di posizionarti più in alto nelle ricerche. 

Migliorando le prestazioni del tuo sito web su queste metriche, puoi fornire un’esperienza più fluida per il tuo pubblico. Ciò si traduce in un migliore posizionamento nei motori di ricerca, un maggiore coinvolgimento e più conversioni.

Cosa sono i Core Web Vitals?

I Core Web Vitals sono un insieme di parametri chiave di Google che misurano l’esperienza dell’utente in termini di prestazioni di caricamento, interattività e stabilità visiva di una pagina web. Raggiungere un buon valore per i Core Web Vitals è consigliato per il successo nella ricerca Google, in quanto aiuta a garantire un’esperienza utente veloce, reattiva e visivamente stabile. 

I tre Core Web Vitals sono:

  • Largest Contentful Paint (LCP) – misura le prestazioni di caricamento.
  • Interazione con Next Paint (INP) – tiene traccia delle interazioni dell’utente e misura il ritardo negli input.
  • Cumulative Layout Shift (CLS) – misura la stabilità visiva tracciando i cambiamenti di layout sulla pagina.

Google utilizza questi segnali di qualità come parte del suo algoritmo di ranking e migliorarli può aumentare la tua posizione nelle classifiche di ricerca.

Largest Contentful Paint  (LCP)
LCP

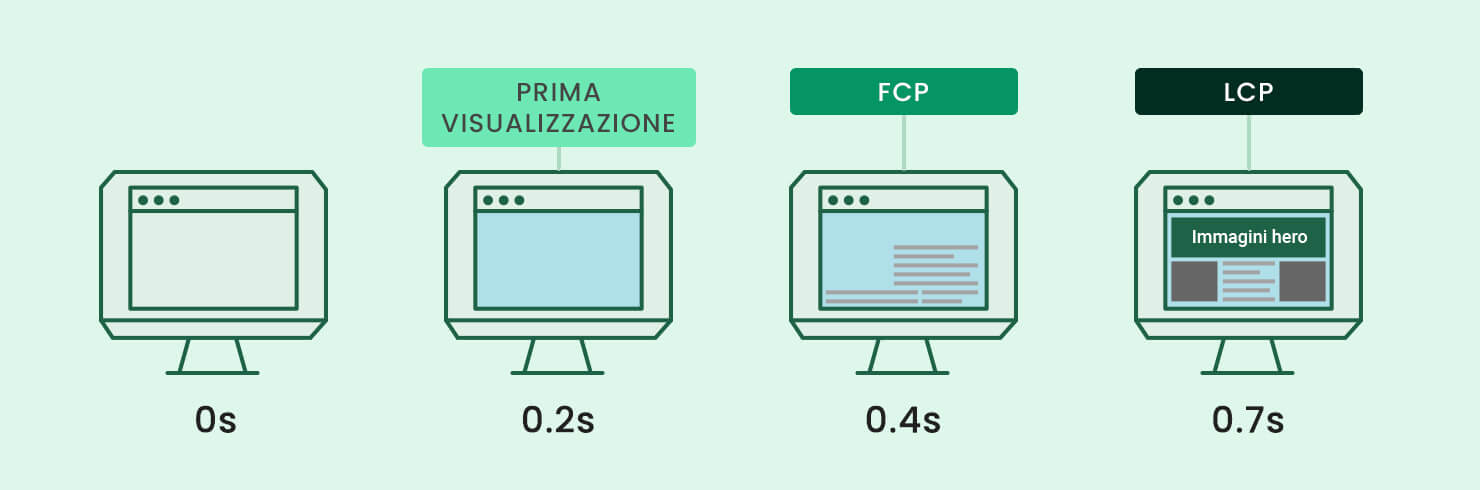
Il Largest Contentful Paint (LCP) misura quanto tempo impiega il più grande elemento di contenuto visibile su una pagina a visualizzarsi completamente. Potrebbe trattarsi di un’immagine, un video o un blocco di testo che occupa la maggior parte dello spazio sullo schermo. Questa metrica è importante perché fornisce una visione accurata della velocità di caricamento di una pagina web dal punto di vista dell’utente. 

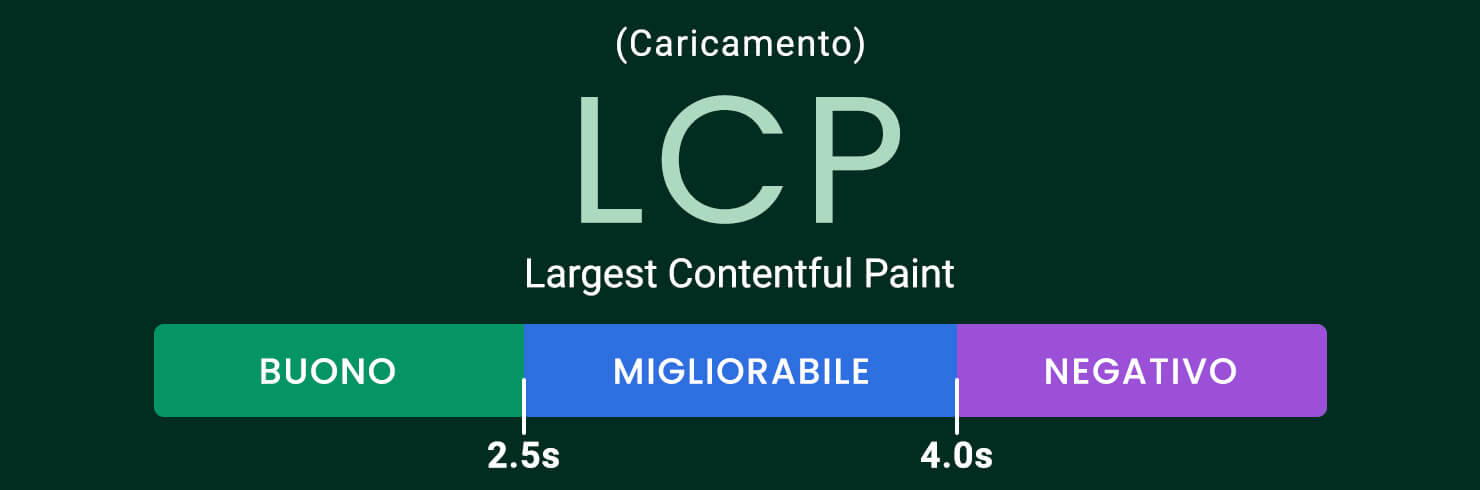
Ecco come Google definisce i punteggi LCP:
punteggio LCP
  • Good (Buono): 2.5 secondi o meno
  • Needs improvement (Migliorabile): Tra 2.5 e 4 secondi.
  • Poor (Negativo): Più di 4.0 secondi

Affinché il tuo sito web superi i Core Web Vitals, è necessario avere un punteggio LCP di 2.5 secondi o meno per il 75% di tutte le visualizzazioni delle tue pagine. 

Un LCP alto significa che i tuoi utenti stanno aspettando troppo tempo per caricare il contenuto più grande sulla pagina. Per i proprietari di siti web, questo significa tempi di rendering lunghi, che portano a grandi frequenze di rimbalzo e bassi tassi di conversione. 

I tre fattori più comuni che influenzano negativamente l’LCP sono:

  • Media di grandi dimensioni e non ottimizzati
  • Blocco del rendering JavaScript
  • Tempo di caricamento lento delle risorse 

Interazione con Next Paint (INP)

Google ha annunciato che INP (Interaction to Next Paint) sta ufficialmente sostituendo il FID (First Input Delay) come nuova metrica Core Web Vitals per la reattività. La sostituzione sarà effettiva a partire da marzo 2024.
INP

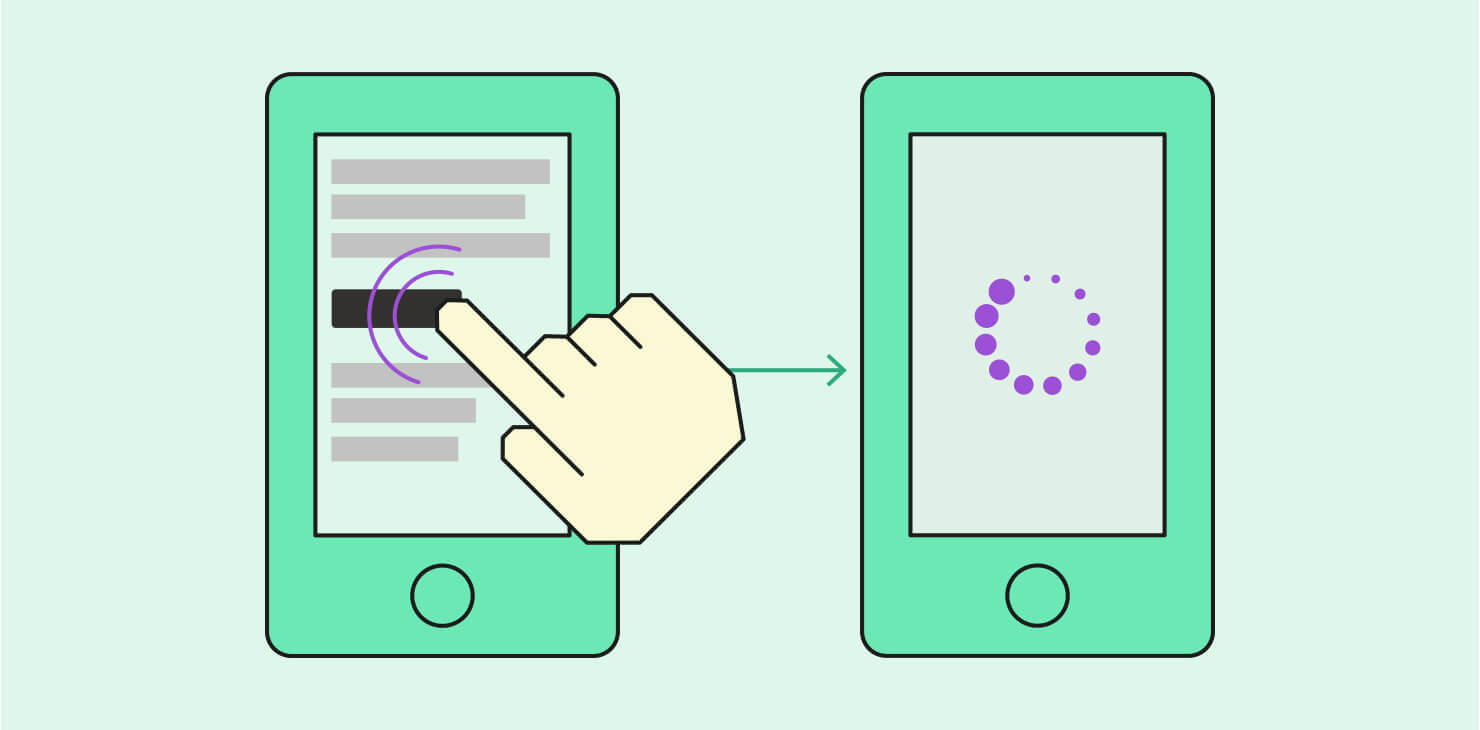
Interaction to Next Paint (INP) è una metrica delle prestazioni web per utenti reali che misura la reattività di una pagina web. Valuta il tempo impiegato dal browser per rispondere alle interazioni dell’utente, come click o tocchi dopo che la pagina ha terminato il caricamento. 

L’INP è progettato per catturare l’esperienza dell’utente, ovvero quanto velocemente e senza intoppi un sito reagisce agli input degli utenti. È un indicatore chiave dell’interattività e della reattività della pagina. 

A differenza del FID, che misura solo il ritardo per il primo input, l’INP considera la reattività dell’intera pagina durante la sessione dell’utente. 

Ecco come Google definisce i punteggi INP:
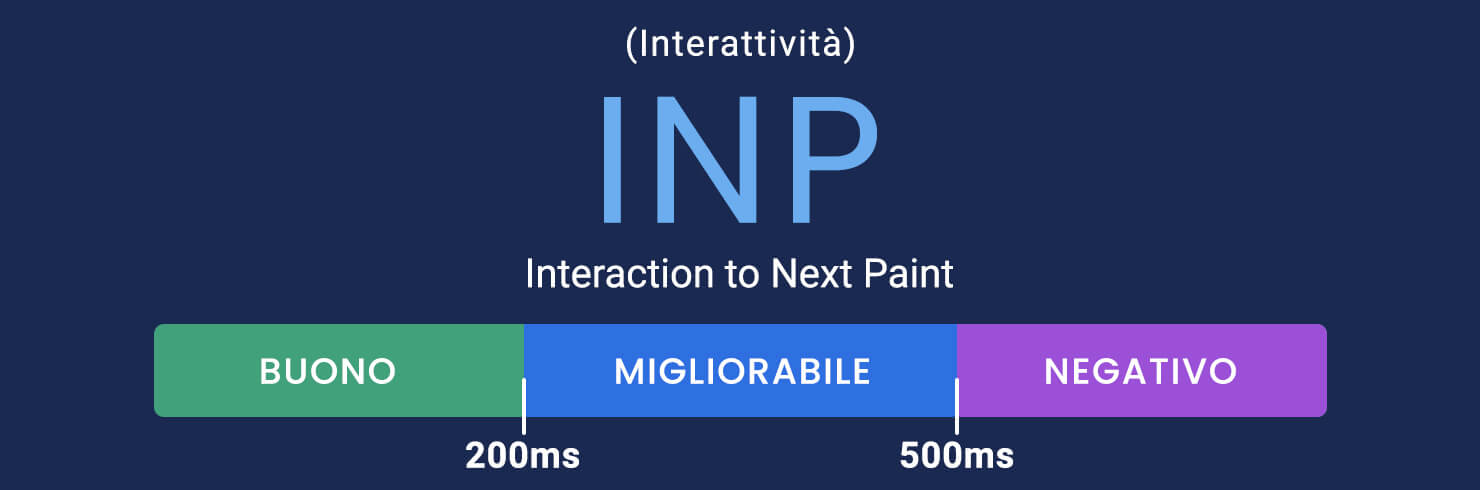
punteggio INP
  • Good (Buono): inferiore o uguale a 200 millisecondi
  • Needs improvement (Migliorabile): tra 200 millisecondi e 500 millisecondi
  • Poor (Negativo): più di 500 millisecondi

Un motivo comune per un cattivo punteggio INP sono i file JavaScript e CSS non ottimizzati. Ti mostreremo come misurare e migliorare l’INP in seguito.

Cumulative Layout Shift (CLS)

Quali sono per Google i criteri che incidono sull’esperienza dell’utente su un sito?

Esaminiamo rapidamente quali sono i quattro criteri di che incidono sull’esperienza con le pagine e che sono un fattore di posizionamento. Questi dovrebbero servire come punto di partenza per l’intero processo di miglioramento dell’esperienza utente come indicato da Google:
CLS

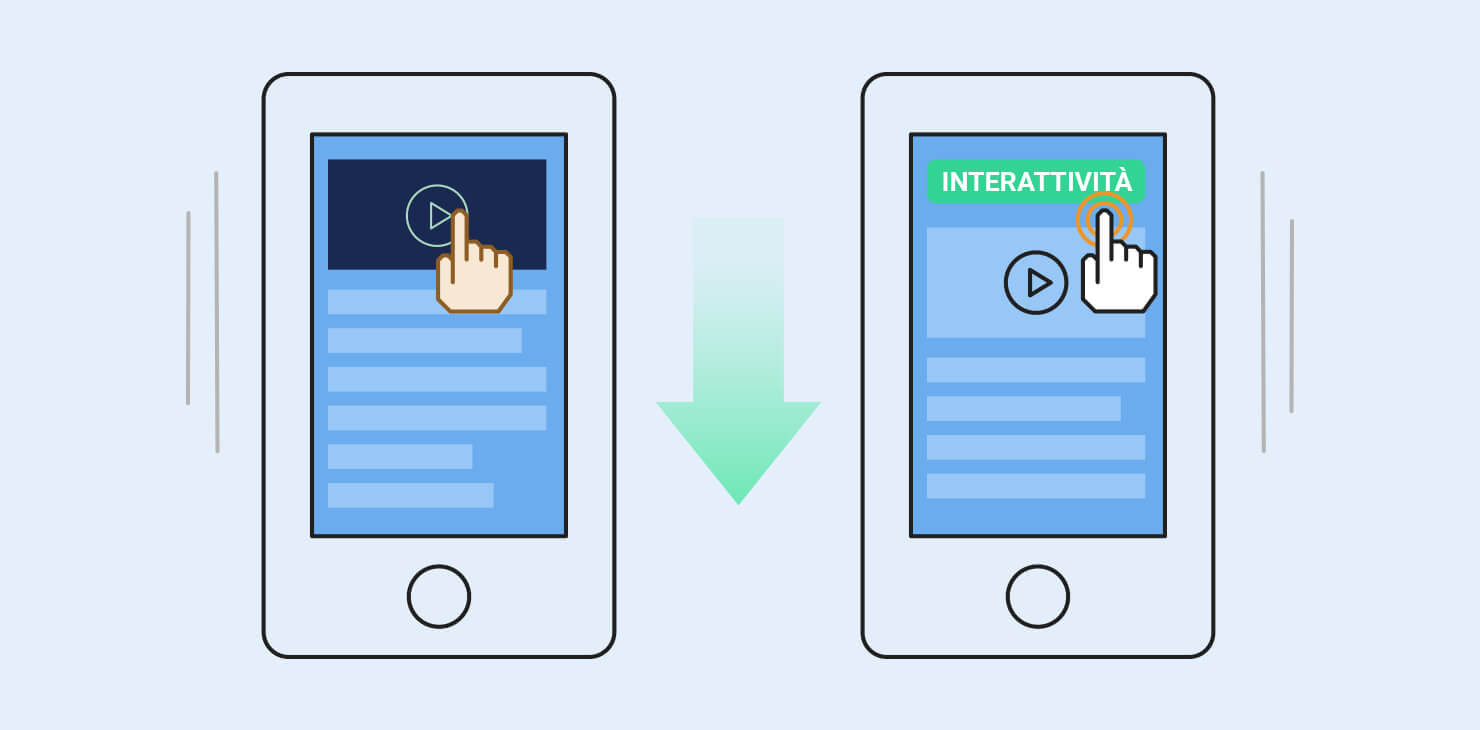
Il Cumulative Layout Shift (CLS) misura la stabilità visiva di una pagina tracciando cambiamenti di layout imprevisti. Questi cambiamenti si verificano spesso quando vengono caricati nuovi contenuti, come immagini senza dimensioni specificate o annunci inseriti dinamicamente. Un punteggio CLS alto indica che una pagina è instabile, e questo porta a un’esperienza frustrante per gli utenti. 

Ecco come Google definisce i punteggi CLS:
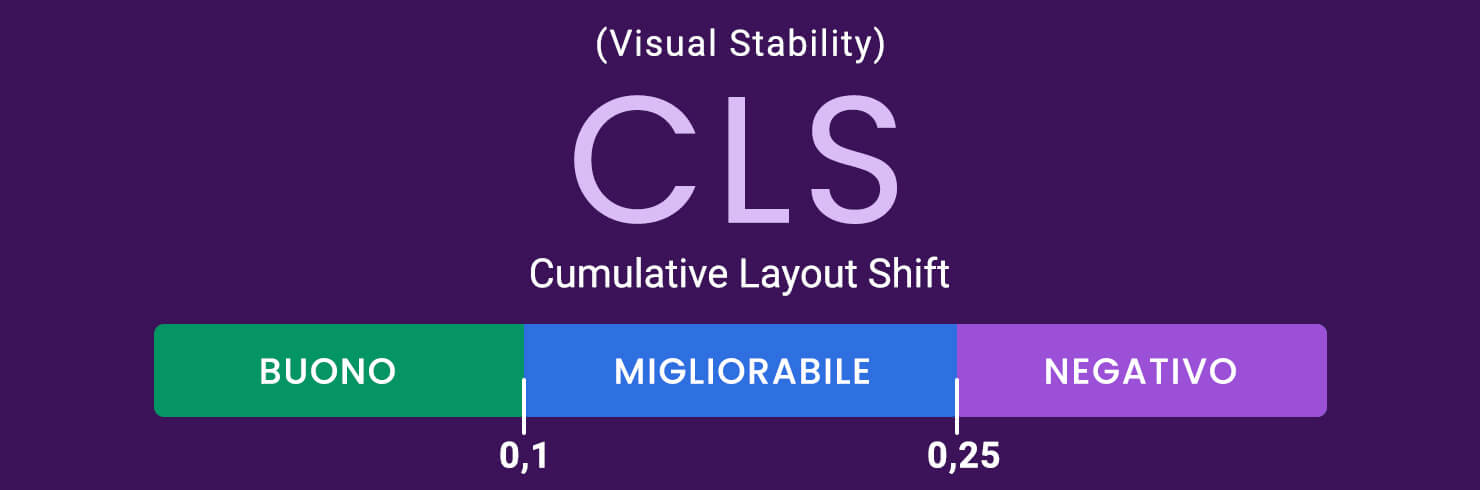
punteggio CLS
  • Good (Buono): inferiore o uguale a 0.1 secondi
  • Needs improvement (Migliorabile): inferiore o uguale a 0.25 secondi
  • Poor (Negativo): più di 0.25 secondi

Un punteggio inferiore o uguale a 0.1 secondi significa che i contenuti della pagina sono completamente statici durante il loro ciclo di vita. Un punteggio più alto significa che i contenuti si stanno spostando. Di solito, i cambiamenti di layout sono comunemente causati da:

  • immagini,
  • annunci,
  • incorporamenti,
  • iframe senza dimensioni,
  • contenuto inserito dinamicamente,
  • font web che causano flash di testo invisibile e flash di testo senza stile.

Come misurare i Core Web Vitals?

Sono disponibili diversi strumenti per misurare i Core Web Vitals, sia utilizzando dati reali dagli utenti che metriche di laboratorio (test simulati). Questi strumenti aiutano i proprietari dei siti a tenere traccia delle loro prestazioni dei Core Web Vitals e identificare le aree di miglioramento.

Strumenti per i dati sul campo 

I dati sul campo, noti anche come monitoraggio degli utenti reali (RUM), riflettono l’esperienza di navigazione degli utenti reali. Tiene conto degli utenti reali, dei vari dispositivi, delle diverse connessioni di rete e dei dati storici. Il risultato viene aggregato per l’intero dominio o per URL. 

Tieni presente che Google utilizza i dati sul campo per classificare il tuo sito. Pertanto, se desideri ispezionare la tua esperienza utente reale, è necessario utilizzare gli strumenti per i dati sul campo.

Google Search Console (GSC)

Google Search Console offre un rapporto Core Web Vitals che mostra le prestazioni del tuo sito su desktop e dispositivi mobili. Evidenzia le pagine interessate e le raggruppa in base alle prestazioni: Buono, Necessita di miglioramenti o Negativo.
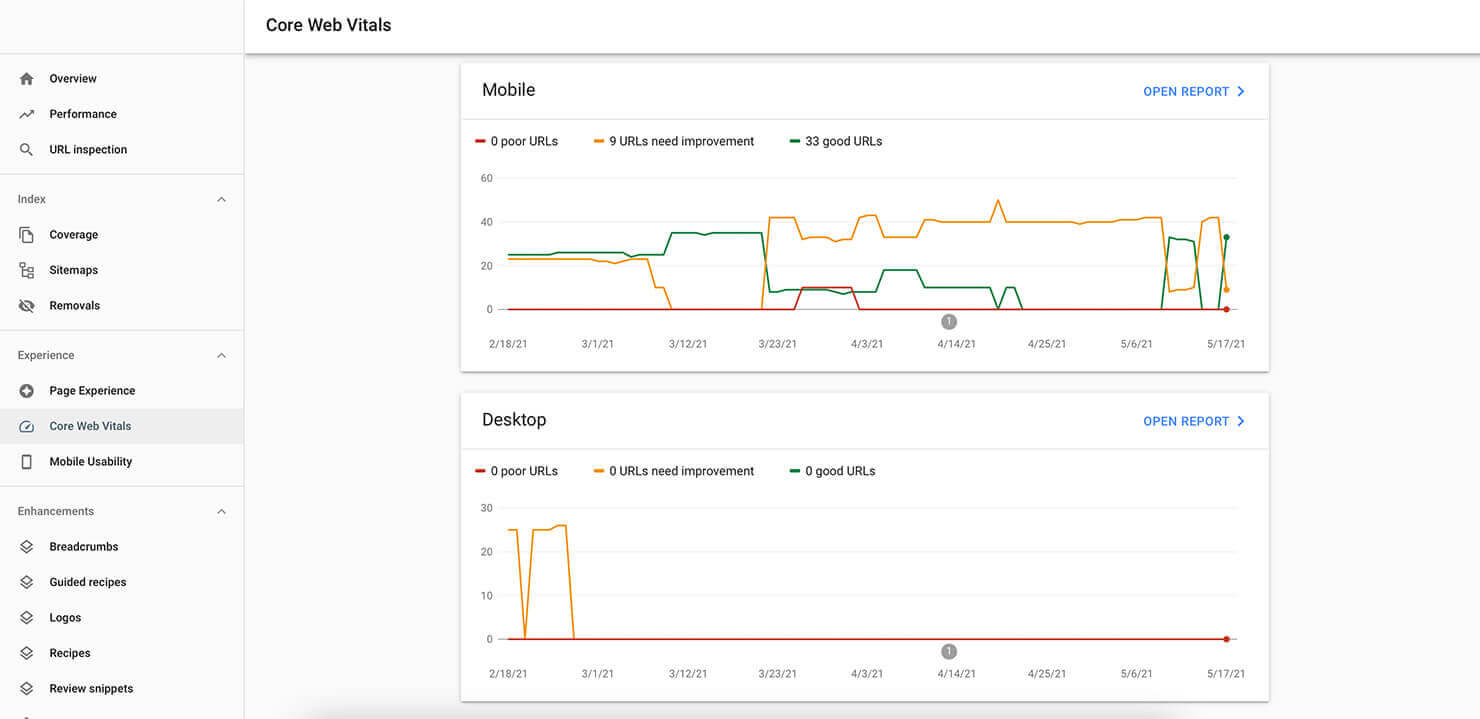
Google Search Console

PageSpeed Insights

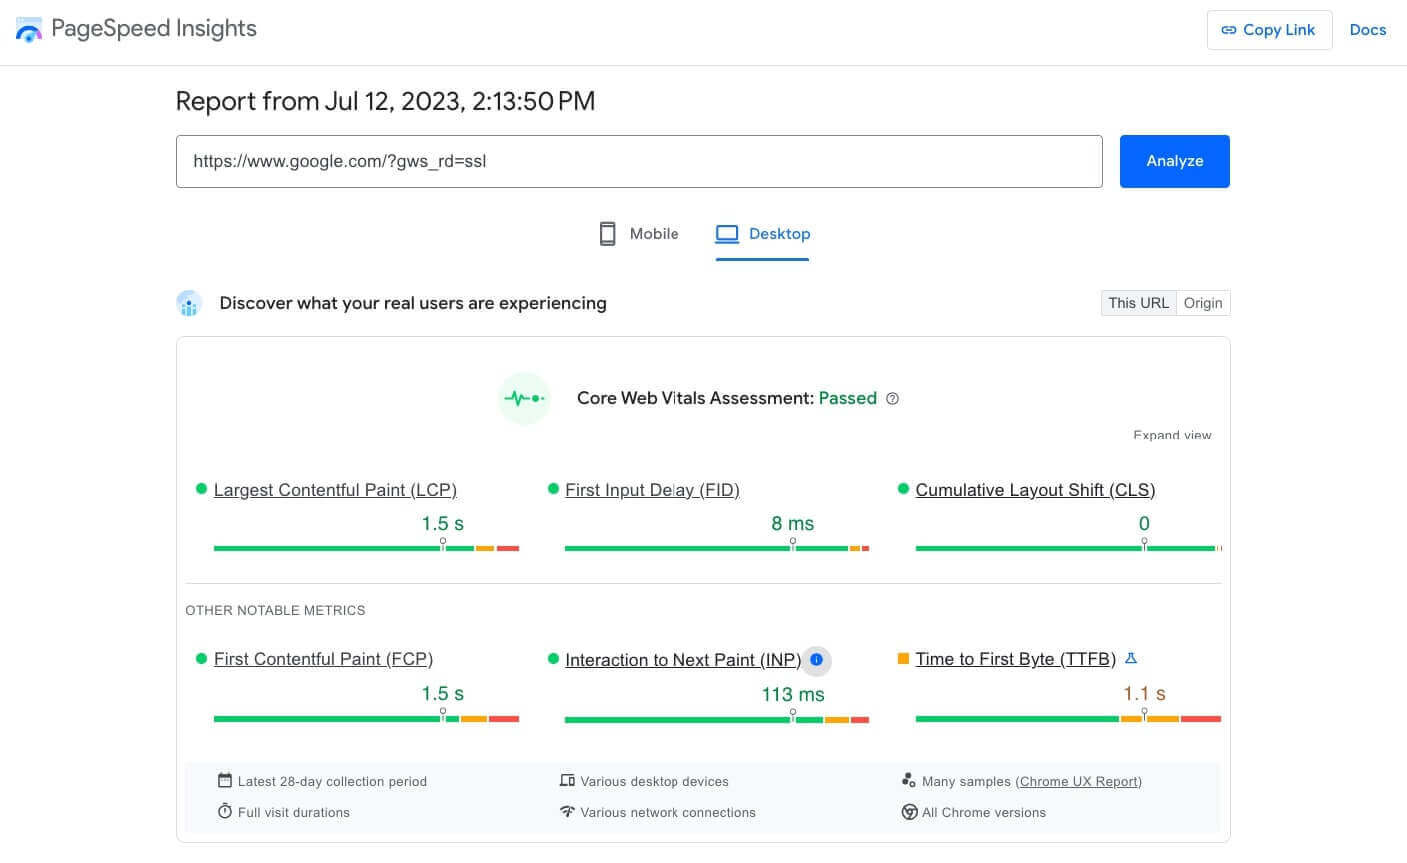
PageSpeed Insights analizza le singole pagine web e fornisce informazioni dettagliate sulle prestazioni dei Core Web Vitals. Offre suggerimenti per migliorare la velocità della pagina e le prestazioni del sito. 
PageSpeed Insights

Dovresti esaminare i punteggi sia per desktop che per dispositivi mobili, in quanto potrebbero differire. Nella parte superiore del report, in base ai Core Web Vitals del sito, PageSpeed Insights indica chiaramente se la tua pagina arriva alla soglia per offrire una buona esperienza.

Chrome UX Report  (CrUX)

Chrome User Experience Report (CrUX) fornisce dati reali sulle prestazioni degli utenti di Chrome. Mostra come gli utenti sperimentano il tuo sito su entrambi i dispositivi mobili e desktop. Il Chrome UX Report si concentra sulle prestazioni di caricamento del sito web. Misura i Core Web Vitals, metriche come Time to First Byte (TTFB) e molto altro ancora.

Estensione Chrome per i Core Web Vitals

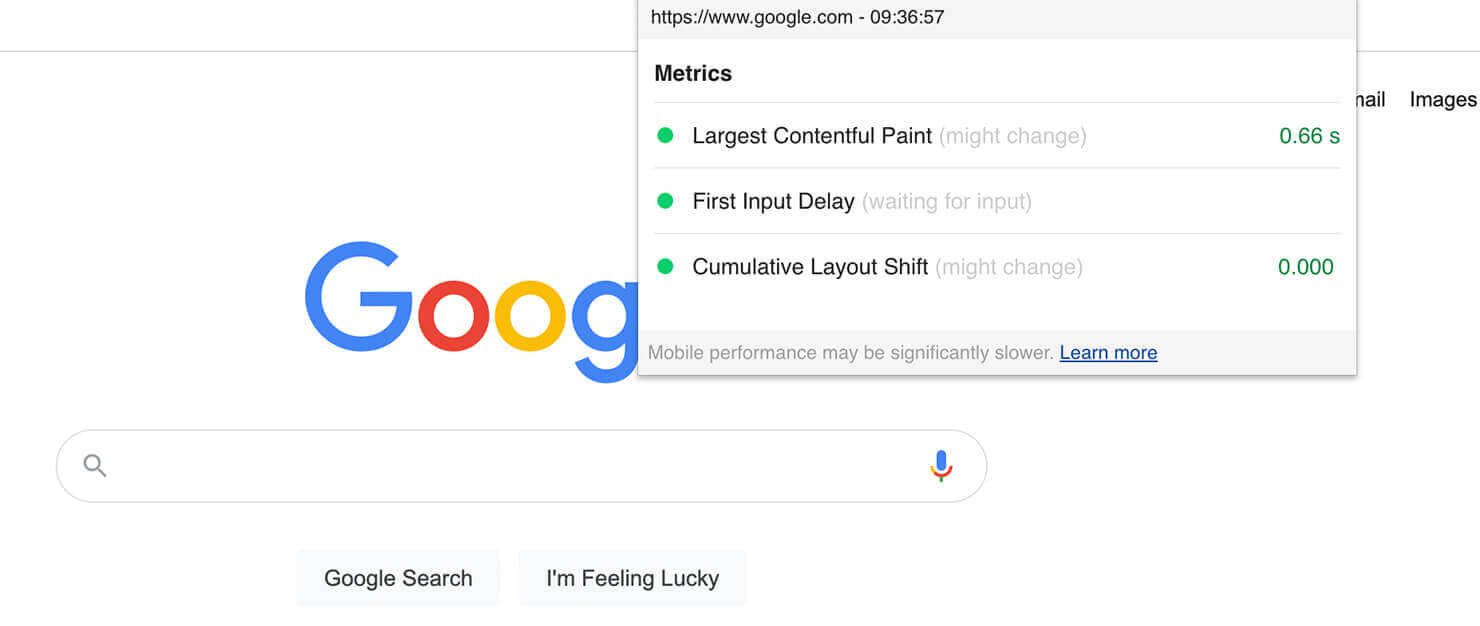
L’estensione Web Vitals ti consente di tracciare Core Web Vitals direttamente nel tuo browser Chrome mentre navighi sul tuo sito. È uno strumento gratuito che fornisce un feedback istantaneo sulle metriche Core Web Vitals.
Estensione Chrome per i Core Web Vitals

Web.dev

Web.dev offre uno strumento di misurazione gratuito per eseguire un controllo delle prestazioni sul tuo sito. Inoltre, puoi controllare le prestazioni del tuo sito in diverse aree e ottenere suggerimenti su come migliorare metriche come le prestazioni del sito, lo stato progressivo delle web app, l’accessibilità, le best practices e la SEO. Supporta anche le metriche dei Core Web Vitals.
Web.dev

Strumenti per i Lab Data

Questo si riferisce alla conduzione di test in un ambiente controllato per vedere come un potenziale utente si troverà sul tuo sito web. A differenza degli strumenti per i dati sul campo, gli strumenti per i lab data funzionano con dati simulati, con dispositivi predefiniti e specifiche di rete. Sono utili nella riproduzione e nel debug di possibili problemi di prestazioni del sito web, ma non forniscono informazioni sull’esperienza utente reale.

Lighthouse

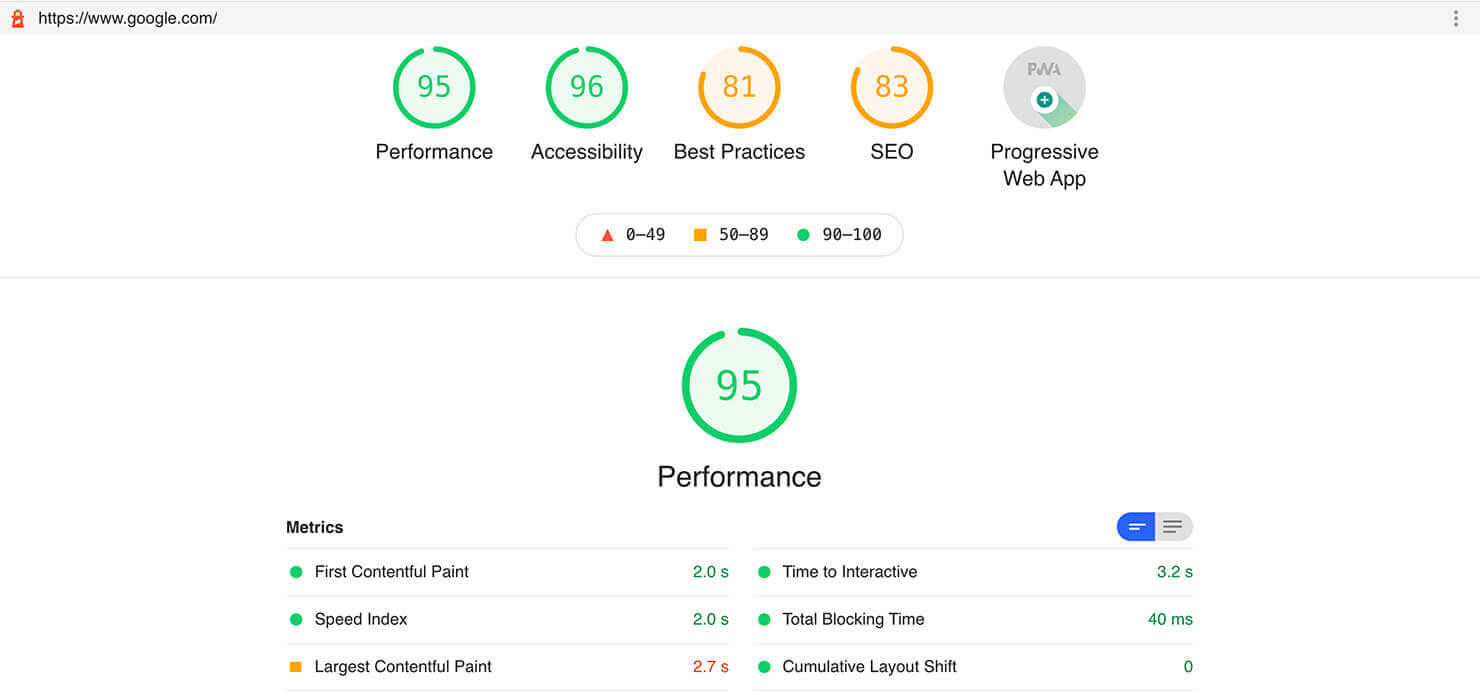
Lighthouse è uno strumento open source e automatizzato per il controllo del sito web che aiuta gli sviluppatori a diagnosticare problemi e migliorare la qualità delle pagine web.
Lighthouse

Uno strumento per i lab data come Lighthouse non può misurare l’Interaction to Next Paint (INP), perché richiede una reale interazione dell’utente. Tuttavia, è possibile monitorare il Total Blocking Time (TBT), che misura la quantità di tempo totale tra First Contentful Paint e Time To Interactive. Migliorando il tuo TBT, molto probabilmente migliorerai anche il tuo INP.

WebPageTest.org

Questo è uno strumento gratuito e open source che misura le prestazioni della velocità del tuo sito. Carica la tua pagina in un browser reale, aiutandoti a identificare le specifiche sezioni del sito che richiedono più tempo per essere caricate.
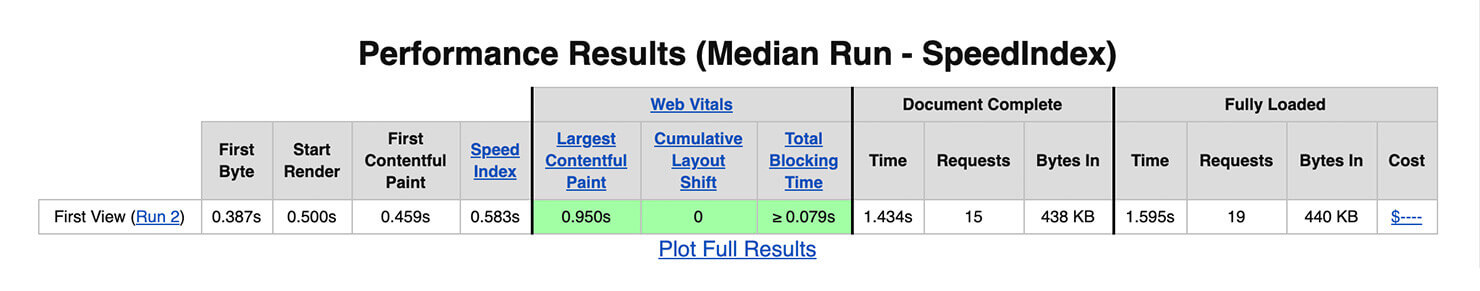
WebPageTest.org

Pannello delle Performance di Chrome DevTools

Con Chrome DevTools, hai l’opzione Performance, che include i Core Web Vitals. Il pannello Performance ha anche una sezione Experience da cui è possibile rilevare cambiamenti di layout imprevisti. Questo rende possibile identificare e correggere qualsiasi instabilità visiva e migliorare la metrica di spostamento del layout cumulativo. Per accedere al pannello delle Performance di Chrome DevTools, apri Google Chrome (utilizza la modalità di navigazione in incognito così che non vi sia la cache del browser) e premi Command + Option + I (Mac) o Ctrl + Shift + I (Windows, Linux) per aprire DevTools. 
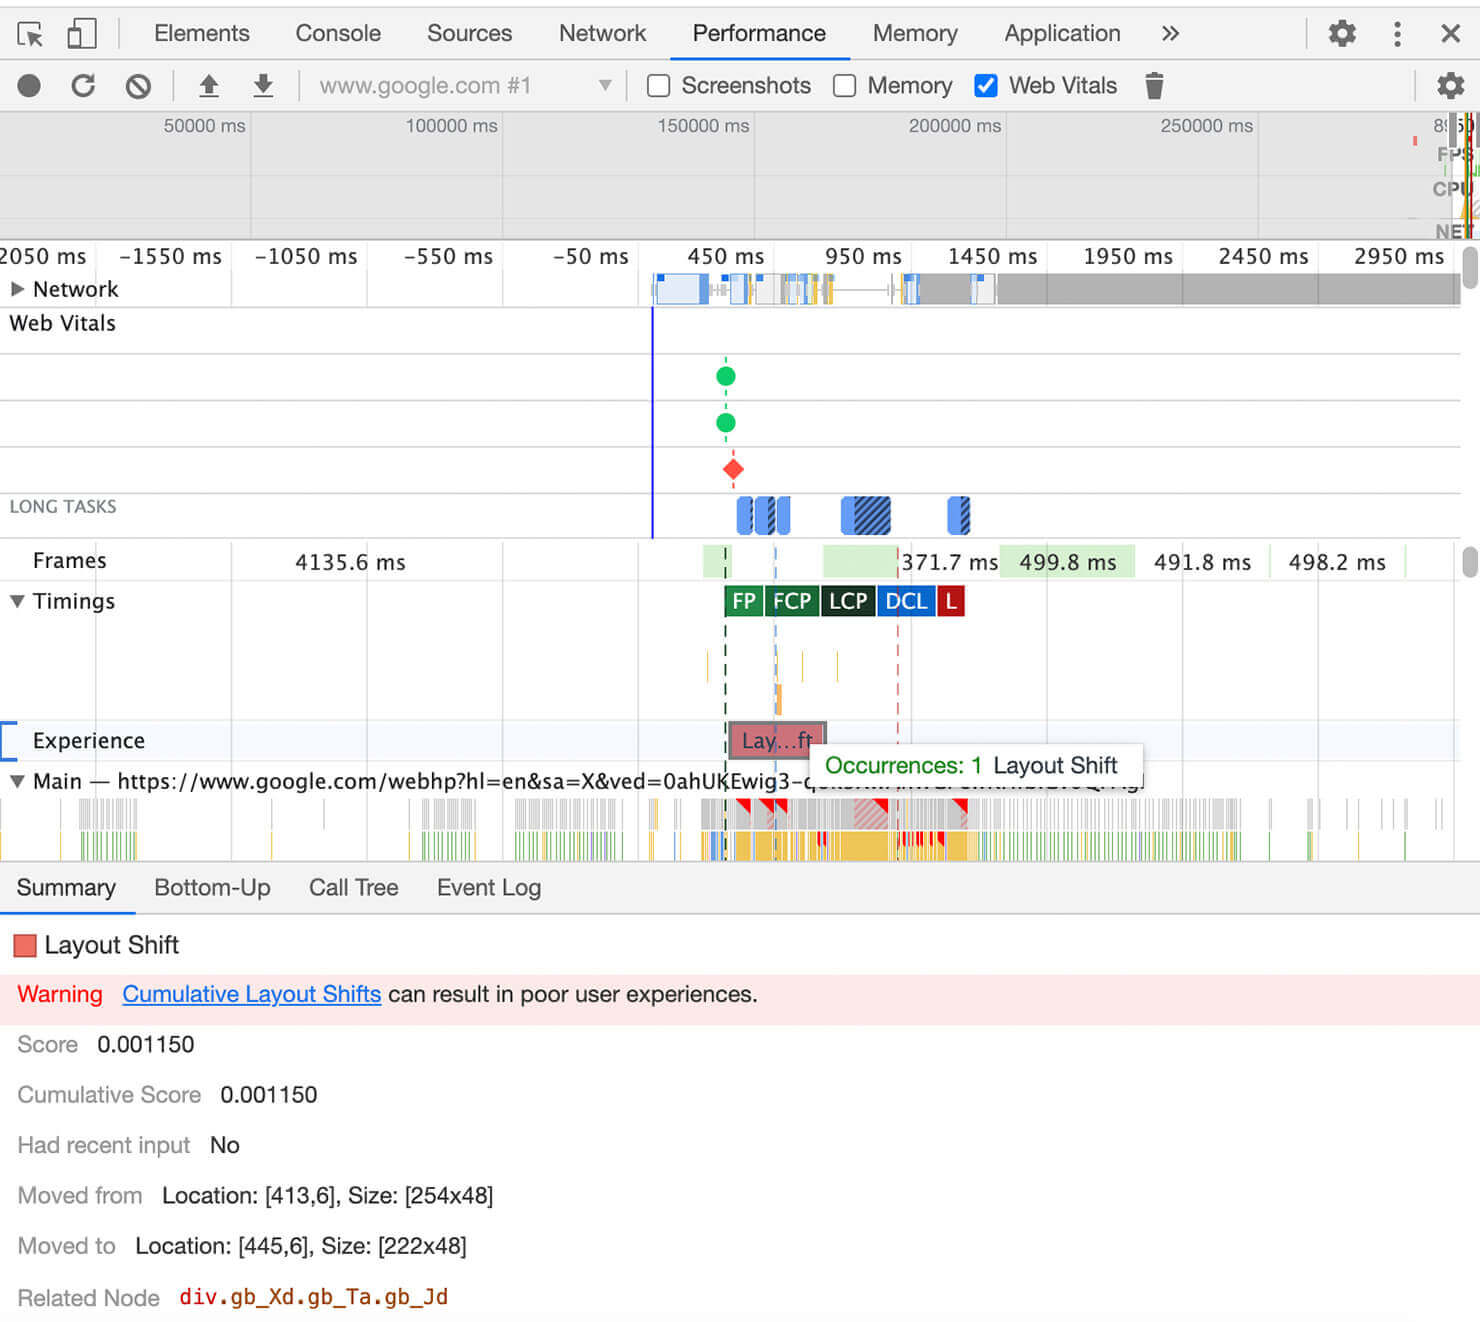
Pannello delle Performance di Chrome DevTools

Seleziona Layout Shift per visualizzarne i dettagli nella scheda Summary. 

Tieni presente che, a seconda dello strumento che utilizzi (in base ai dati sul campo o i lab data), le metriche dei Core Web Vitals potrebbero mostrare risultati diversi.

Come migliorare i Core Web Vitals

La buona notizia è che la maggior parte dei suggerimenti per migliorare i tuoi Core Web Vitals fanno sono gli stessi per l’ottimizzazione delle prestazioni del sito.

Come migliorare il Largest Contentful Paint (LCP)

Abilita la cache a pagina intera

Quando abiliti il caching a pagina intera, le pagine del tuo sito verranno archiviate sul server dopo il primo caricamento. Solo il primo visitatore caricherà l’intero contenuto della pagina dal database. Tutti gli altri otterranno l’output della pagina direttamente dalla memoria del server, rendendo il tuo sito molto più veloce e, in definitiva, migliorando la tua metrica LCP. 

I clienti di SiteGround sfruttano la nostra esclusiva soluzione di caching a pagina intera, chiamata anche Cache Dinamica, abilitata di default per tutti i siti. A seconda del tipo di sito, registriamo un caricamento della pagina fino a 5 volte più veloce.

Scegli un hosting veloce e affidabile

Uno dei motivi più comuni per un LCP negativo è un tempo di risposta del server lento. Innanzitutto, controlla il tuo Time to First Byte (TTFB), ossia quanto tempo impiega il browser a ricevere il primo byte di contenuto dal server. Più velocemente risponde il tuo server, migliori saranno le prestazioni del tuo sito web.

SiteGround offre un ambiente di hosting altamente ottimizzato, basato su Google Cloud. Abbiamo implementato un PHP ultraveloce unico, una configurazione personalizzata del database MySQL e un forte sistema di difesa contro potenziali minacce.

Usa una CDN

Oltre al server che ospita il tuo sito, puoi utilizzare una rete di distribuzione dei contenuti (CDN) per accelerare il tempo di caricamento delle pagine per tutti i tuoi visitatori. La CDN memorizzerà nella cache i tuoi contenuti su una rete globale di server e caricherà il tuo sito web da quello più vicino al visitatore, migliorando così l’esperienza con la tua pagina. 

SiteGround ha sviluppato la propria infrastruttura CDN per aumentare le prestazioni del sito web e la sicurezza per tutti i suoi utenti.

Ottimizza le immagini

Ottimizzare le immagini migliorerà il tuo punteggio del Largest Contentful Paint poiché spesso queste sono l’elemento più grande della pagina. 

Comprimi sempre le tue immagini e ridimensionale correttamente. Si consiglia di pubblicare immagini in formati di nuova generazione come WebP, per migliorare le prestazioni. 

Un modo efficace per ottimizzare i tuoi media è sfruttare il nostro plugin Speed Optimizer. Ha funzionalità per l’ottimizzazione dei media come la compressione delle immagini, la conversione in formato WebP e il lazy load dei media.

Ottimizza JavaScript e CSS

Ridurre CSS e JavaScript che rallentano il caricamento della pagina può migliorare il punteggio generale dei Core Web Vital e l’interazione dell’utente.

  • Rinvia i JavaScript

Mentre il browser sta caricando JavaScript, gli utenti non possono interagire con la pagina web. Ecco perché a volte puoi vedere il termine “Render-blocking JavaScript”. Rinviare i tuoi JavaScrips significa che il browser elaborerà e caricherà i file JS solo dopo aver analizzato il documento HTML. 

In altre parole, la visualizzazione del tuo sito web sarà molto più veloce perché non ci sarà nulla a bloccare il processo.

  • Minifica i file CSS e JS

Per una maggiore leggibilità, gli sviluppatori spesso lasciano caratteri come spaziatura, rientro o commenti nei file CSS e JS. Tuttavia, tutti questi caratteri nel codice non sono essenziali per il browser. 

La minificazione ottimizza il tuo codice rimuovendo tutti i caratteri non necessari, con conseguente miglioramento del tempo di visualizzazione e quindi siti web più veloci.

Come migliorare l’interazione con Next Paint (INP)

Rimuovi gli elementi di pagina di grandi dimensioni e attività lunghe

Ridurre le attività lunghe previene i ritardi nella risposta alle interazioni dell’utente. Un’attività lunga si riferisce a qualsiasi parte di codice JavaScript che impiega più di 50 millisecondi per essere eseguita. 

Elementi nella pagina di grandi dimensioni, come video o immagini di sfondo, possono rallentare l’esecuzione del codice e influire sull’INP. 

Invece di utilizzare un’immagine ad alta risoluzione per lo sfondo (ad esempio, un JPEG da 4MB), considera l’utilizzo di un’immagine WebP ottimizzata che riduce significativamente la dimensione del file (ad esempio, 400KB). Allo stesso modo, i video possono utilizzare il lazy load o essere sostituiti con immagini statiche per il caricamento iniziale, rinviando il supporto pesante fino a dopo l’interazione dell’utente.

Usa web workers

L’utilizzo di web workers consente di eseguire attività pesanti in background, in modo da non bloccare il thread principale. Ciò riduce i ritardi nell’input dell’utente e nel caricamento della pagina, ottimizzando il punteggio INP e le prestazioni complessive. 

Invece di eseguire attività di grandi dimensioni direttamente nel thread principale del browser (causando il blocco della pagina), l’elaborazione può essere scaricata su un web worker. Ciò consente all’utente di continuare a interagire con il sito senza alcun ritardo evidente, mentre l’attività in background viene completata.

Ottimizza i gestori di eventi

I gestori di eventi ottimizzati riducono il ritardo nell’input e migliorano la velocità del sito, contribuendo a migliorare le metriche dei Core Web Vitals. 

Ad esempio, quando un utente clicca su un pulsante, il gestore di eventi prima registra il click sul bottone e rinvia il calcolo a un tempo meno critico quando il thread principale del browser è inattivo. Ciò garantisce che l’interazione sia fluida e che l’utente non subisca ritardi.

Riduci gli script di terze parti

Si consiglia vivamente di rimuovere eventuali script di terze parti che non apportano alcun valore reale. Se il tuo sito include più script di terze parti per analisi, pubblicità o widget di social media, valuta se siano necessari. La rimozione di script non essenziali, come un widget di chat ridondante o un ad tracker che non viene utilizzato per il tuo pubblico principale, può migliorare significativamente sia il punteggio Largest Contentful Paint (LCP) che l’iterazione to Next Paint (INP).

Come migliorare il Cumulative Layout Shift (CLS)

Imposta degli attributi di dimensione

Impostare le dimensioni dell’attributo dirà al browser dell’utente esattamente quanto spazio ha bisogno quell’elemento. Usiamo un’immagine come esempio. 

Se non imposti gli attributi di larghezza e altezza per un’immagine, il browser non conoscerà la dimensione esatta che questa immagine occuperà fino a quando non verrà caricata completamente, il che può causare uno spostamento del layout. 

<img src=”image.jpg” width=”600″ height=”400″ alt=”Una vista panoramica delle montagne”>

Specificando larghezza e altezza, consenti al browser di calcolare le proporzioni dell’immagine e lo spazio appropriato. Questo ridurrà al minimo i Cumulative Layout Shifts.

Precarica i font

I font migliorano la leggibilità della tua pagina e trasmettono l’immagine del tuo marchio. Tuttavia, ogni font che utilizzi è una risorsa aggiuntiva che potrebbe rallentare il tuo sito web. Si consiglia di precaricare i font per evitare cambiamenti di layout e flash di testo invisibile. 

Per precaricare i font, devi utilizzare il tag <link rel=”preload”>  nella sezione <head> del tuo documento HTML. È necessario specificare l’ attributo as=”font” e includere crossorigin se il font viene caricato da una fonte esterna (come una CDN). 

In questo modo, migliorerai il tuo punteggio di metrica CLS. 

Il nostro plugin Speed Optimizer è stato sviluppato anche per aiutarti in quell’area. La funzionalità dedicata di Ottimizzazione dei font web migliora il tempo di visualizzazione con conseguente miglioramento delle prestazioni del sito.

Riserva dello spazio per gli annunci

Gli annunci hanno una natura dinamica che può portare a cambiamenti di layout imprevisti. Questo può avere un effetto negativo sul tuo punteggio CLS. Se non lasci da parte spazio sufficiente per gli annunci sul tuo sito, questi potrebbero apparire inaspettatamente e rovinare l’esperienza dell’utente.

Usa la proprietà transform CSS per le animazioni

I cambiamenti di layout durante le animazioni spesso interrompono l’esperienza dell’utente e possono influire in modo significativo sul punteggio CLS (Cumulative Layout Shift). Utilizzando la proprietà transform CSS per le animazioni, puoi evitare che gli elementi sulla pagina si spostino in modo imprevedibile. Le animazioni transform css, come scale o translate, aiutano a mantenere la posizione di altri contenuti sulla pagina. Questo porta a un’esperienza più stabile sul tuo sito.

Minimizza il contenuto inserito dinamicamente: 

I contenuti inseriti dinamicamente, come pubblicità, immagini o video che vengono caricati dopo la pagina web iniziale, spesso causano cambiamenti di layout. Questi spostamenti possono influire negativamente sul punteggio CLS (Cumulative Layout Shift). 

Per migliorare la stabilità visiva, è importante pre-allocare spazio per i contenuti caricati dinamicamente. Esistono diverse tecniche per questo, come impostare le dimensioni delle dimensioni nel tuo CSS, JavaScript o utilizzare le caselle di Aspect Ratio o i Segnaposto. Puoi trovare qui di seguito un esempio di impostazione delle dimensioni prima di inserire dinamicamente il contenuto con JavaScript:

<div id=”dynamic-content” class=”ad-container”></div>

<script>
    const adContainer = document.getElementById(‘dynamic-content’);
    adContainer.style.width = ‘300px’;  // Fixed width
    adContainer.style.height = ‘250px’; // Fixed height

    // Dynamically inject content
    adContainer.innerHTML = ‘<p>Ad will appear here</p>’;
</script>

Questo riduce al minimo l’impatto sull’esperienza dell’utente migliorando allo stesso tempo le metriche delle prestazioni relative al punteggio di spostamento del layout.

Perché i Core Web Vitals sono importanti?

I suggerimenti menzionati finora sono le migliori pratiche consigliate per l’ottimizzazione del sito web e influenzano anche positivamente i segnali di esperienza della pagina misurati dai Core Web Vitals di Google. 

Come proprietario di un sito web, è importante comprendere queste metriche. Questo può aiutarti a offrire un’esperienza positiva ai tuoi utenti, migliorare il posizionamento nei motori di ricerca e le prestazioni complessive della pagina web. 

È importante notare che l’algoritmo di ranking di Google viene continuamente aggiornato. Monitorare regolarmente i tuoi Core Web Vitals con strumenti come PageSpeed Insights o Search Console può aiutarti ad apportare le modifiche necessarie, mentre le aspettative degli utenti e gli algoritmi di ranking di Google si evolvono. In questo modo, stai impostando il tuo sito per un successo a lungo termine. 

Per ulteriori consigli dagli esperti sull’ottimizzazione del sito web, puoi scaricare il nostro ebook Ottimizzazione della velocità di WordPress e imparare come costruire un sito web ad alte prestazioni.

[37]

Aggiornato: Ottobre 2024
MySQL 8: upgrade riuscito di milioni di database ed esperienza cliente senza pari

dati sull'aggiornamento mysql 8

Siamo lieti di annunciare che abbiamo aggiornato con successo i nostri server a MySQL 8 e che più di 3 milioni di database lo utilizzano ora a pieno regime. Ancora più importante, questa massiccia transizione non ha richiesto alcuna azione da parte dei proprietari dei siti! Il nostro approccio unico a questa attività ci ha permesso di fornire ai clienti tutti i vantaggi della versione più recente di MySQL e allo stesso tempo di mitigare l’alto rischio di aggiornamento di una tecnologia vitale per il proprio sito web.

Mentre molti host cambierebbero la versione di MySQL e lascerebbero che i clienti ne affrontassero le conseguenze, per noi di SiteGround questo non è pensabile. Ci siamo impegnati a portare i vantaggi di MySQL 8 a tutti i nostri clienti e ci siamo preparati ampiamente per rendere l’adozione indolore e priva di rischi. Ciò significava testare e valutare configurazioni di innumerevoli applicazioni (Joomla, Drupal, WordPress e altri CMS, e tutte le loro estensioni e temi disponibili in diverse configurazioni) per prevedere le tonnellate di possibili problemi post-aggiornamento ed eliminarli in modo proattivo e rapido senza qualsiasi lavoro o seccatura per i nostri clienti.

Vediamo insieme come abbiamo realizzato ciò.

La sfida: l’aggiornamento a MySQL8 è rischioso e crea un carico di lavoro pesante per i proprietari di siti

Aggiornare MySQL per un sito web è sempre rischioso: gli aggiornamenti delle versioni principali di solito portano funzionalità veramente innovative, ma significa anche che le applicazioni e le configurazioni web esistenti potrebbero non essere compatibili con esse. Per questo motivo, di solito ci vogliono anni prima che vengano adottati su larga scala. Ad esempio, la prima versione di MySQL 8 è stata presentata per la prima volta nel 2018 e un anno dopo il suo rilascio aveva un tasso di adozione globale solo del 17%.

Se e quando passare a una versione MySQL più recente, è una decisione che richiede ai webmaster di valutare i potenziali problemi che potrebbero verificarsi rispetto ai vantaggi che comporta e di investire tempo e denaro nella risoluzione dei problemi post-aggiornamento. Ciò crea un enorme onere per i proprietari di siti.

È qui che le società di hosting potrebbero essere di grande aiuto – o meno – a seconda di come gestiscono i propri server e del livello di servizio che forniscono ai propri clienti. Tra i nostri concorrenti ci sono due approcci popolari per questi aggiornamenti su larga scala: abilitare la nuova versione di MySQL solo sui nuovi server che si attivano e, se i clienti attuali desiderano la nuova versione, devono trasferirsi sui nuovi server; oppure mettere sia il vecchio che il nuovo MySQL su un server, il che aumenterebbe l’utilizzo delle risorse del server e potrebbe in definitiva deteriorare le prestazioni dei siti ospitati su di esso.

Nessuna di queste opzioni è però l’ideale. In entrambi i casi, l’onere del rischio ricade sul proprietario del sito, poiché dovrà impegnarsi a rendere i propri siti compatibili con la nuova versione di MySQL. Il risultato probabile è che molti semplicemente non si aggiornerebbero, perdendo così prestazioni, sicurezza e altri vantaggi. Quel che è peggio, molti clienti continuerebbero a utilizzare una versione precedente di MySQL per così tanto tempo che diventerebbe vulnerabile e non sarebbe più supportata dagli sviluppatori ufficiali. Ciò metterebbe seriamente a rischio i loro siti web. Non è un piano ottimale.

L’approccio unico di SiteGround: milioni di database aggiornati automaticamente a MySQL 8 senza problemi per i clienti

In SiteGround la nostra filosofia è garantire che tutti i nostri clienti possano beneficiare delle ultime tecnologie, senza dover fare alcuno sforzo: nessun lavoro, nessun rischio, nessun investimento aggiuntivo, basta sceglierle e usarle. Quando offriamo un nuovo software come MySQL 8 che offre molteplici vantaggi, ci assicuriamo che tutti i clienti possano utilizzarlo in modo sicuro e semplice.

Questo è il motivo per cui il nostro approccio a questo aggiornamento è stato diverso dai competitor. Non abbiamo lasciato ai nostri clienti il ​​compito di capire come eseguire l’aggiornamento a MySQL 8; lo abbiamo fatto per loro e ci siamo fatti carico di tutto il lavoro per eliminare le incompatibilità e risolvere i problemi post-aggiornamento. Il processo di aggiornamento prevedeva la valutazione del livello di rischio, la ricerca di tutte le possibili incompatibilità e gli errori di aggiornamento, la risoluzione automatica dei problemi e la verifica manuale dei risultati. Di conseguenza, milioni di siti ora utilizzano MySQL 8 senza ulteriori grattacapi.

Ricerca approfondita e molteplici test per ridurre il tasso di errori nell’aggiornamento

Abbiamo iniziato effettuando una ricerca approfondita sulle incompatibilità di MySQL 5.7 (la versione di MySQL utilizzata in precedenza). L’obiettivo era scoprire quali problemi potrebbero fungere da potenziali ostacoli all’aggiornamento di un database a MySQL 8.

Successivamente, abbiamo copiato e isolato centinaia di server e avviato gli aggiornamenti di prova. L’obiettivo era identificare software e configurazioni problematici che si interrompono dopo la transizione, trovare soluzioni in anticipo e documentare attentamente tutti i risultati. Abbiamo utilizzato tutti questi dati per ridurre al minimo il tasso di errori di aggiornamento e per automatizzare la risoluzione dei problemi successivi.

Correzioni automatiche e rapide dei siti danneggiati

Basandosi su ricerche e test approfonditi, i nostri ingegneri hanno sviluppato un sistema intelligente che fungeva essenzialmente da meccanico esperto per il tuo sito web. È stato eseguito un controllo di compatibilità con MySQL 8 in base alla configurazione specifica dell’applicazione e alla struttura del database. Quando rileva incompatibilità, creava una patch immediatamente.

Di conseguenza, dopo l’aggiornamento, questo sistema automatico ci ha aiutato a rimuovere immediatamente errori e query interrotte per migliaia di siti e ci ha risparmiato tantissimo lavoro manuale, oltre al tempo di attesa per la risoluzione da parte dei clienti.

Correzione manuale di 7518 siti da parte dei nostri esperti (gratuita per i clienti)

I controlli automatizzati hanno svolto un lavoro straordinario, ma siamo andati oltre. Dopo l’aggiornamento di un server, i nostri tecnici aprivano praticamente tutti i siti ospitati su di esso per assicurarsi che fossero perfettamente funzionanti. Di questi, hanno identificato 7518 siti web con problemi, che hanno poi risolto manualmente a tempo debito dopo la migrazione.

804 siti provvisti di proroga temporale (a nostre spese)

Tutti i nostri controlli automatici e manuali ci hanno lasciato con un numero incredibilmente basso di siti rimasti incompatibili con la nuova versione di MySQL: inferiore allo 0,001% di tutti. Per questi clienti abbiamo fornito una configurazione server personalizzata in cui avrebbero potuto utilizzare MySQL 5.7 per altri due mesi, concedendo loro tempo sufficiente per risolvere significative incompatibilità delle query e prepararsi per la nuova versione. Crediamo che a ciascuno dei nostri utenti debba essere data la possibilità di ricevere il miglior servizio, quindi in questo momento abbiamo assorbito il costo di mantenimento della vecchia versione su server aggiuntivi.

Un efficiente programma di aggiornamento del server è stato ripagato dalla rapida risoluzione dei problemi

Una delle sfide interne durante il processo è stata quella di pianificare l’aggiornamento dei server in modo da avere abbastanza persone non solo per affrontare potenziali problemi, ma anche per completare l’aggiornamento con successo nel più breve tempo possibile. Sulla base delle nostre statistiche ricavate dai test di prova, abbiamo potuto prevedere quanti siti avrebbero avuto problemi per server e quindi sapere quanti server programmare e quanti tecnici inserire tra il personale in modo da poter risolvere rapidamente i problemi. Ad un certo punto, il nostro processo è stato così efficiente che ci ha consentito di aggiornare con successo fino a 180.000 siti in 24 ore!

Comunicazione tempestiva e onesta con i clienti

Quelli di voi che sono clienti da un po’ sicuramente sanno già quanto apprezziamo la trasparenza e la comunicazione chiara quando si tratta di eventi che hanno un impatto sui vostri siti web. Questo aggiornamento a MySQL8 non ha fatto eccezione. Abbiamo avvisato ciascun cliente almeno sette giorni prima della transizione, informandolo del giorno e degli orari in cui avremmo aggiornato i loro siti (sempre in orari non lavorativi in base al luogo dove si trovassero).

I numeri

La nostra massima priorità in questo processo di aggiornamento era che tutti i siti fossero perfettamente funzionanti come al solito dopo l’aggiornamento: nessun problema, solo i vantaggi del nuovo MySQL. Il risultato? Abbiamo registrato una percentuale di successo del processo di migrazione superiore al 99,99%

  • Con una solida pianificazione ed un’esecuzione precisa, abbiamo aggiornato con successo più di 3 milioni di database e li abbiamo resi completamente compatibili con MySQL 8 senza alcun lavoro richiesto ai nostri clienti.
  • Ci sono voluti solo 63 giorni di migrazione per raggiungere questo obiettivo per tutti i siti ospitati sulla nostra piattaforma, in modo totalmente gratuito. Il tutto assicurandoci che ogni singolo sito web fosse stato accuratamente controllato. E non dimentichiamoci di un mese o due che abbiamo investito nel lavoro di preparazione, inclusa ricerca, prove e automazioni.
  • Un team speciale di 34 persone ha lavorato per un totale di 1228 ore sull’aggiornamento vero e proprio, completando il processo con la massima efficienza e professionalità: ci sono voluti in media sette minuti per server per gestire e risolvere i problemi.

È stato un lavoro enorme su una scala immensa, soprattutto considerando l’alto livello che ci eravamo prefissati. Ma alla fine tutto il duro lavoro da parte nostra è stato ripagato assolutamente dal fatto che nessun intervento è stato richiesto ai nostri clienti. E questo di per sé, è per noi il traguardo finale che giustifica tutto lo sforzo.

Come rendere il tuo sito web più rispettoso dell’ambiente

immagine sulle emissioni di co2

La riduzione dell’impronta di carbonio è un impegno enorme su scala globale: Paesi e individui si uniscono per ridurre le emissioni di carbonio. Considerando quanto sia difficile ridurre le emissioni, potresti pensare che i tuoi sforzi quotidiani siano una goccia nell’oceano. Al contrario, ogni sforzo conta: ogni oggetto di plastica riciclato come ogni sito web reso più ecologico, contribuisce a questa lotta mondiale.

Hai letto bene: anche un sito web dovrebbe essere ecologico. Si potrebbe pensare che i siti web, essendo beni digitali, non lascino un’impronta di carbonio. Tuttavia, i siti web consumano grandi quantità di energia per essere caricati dagli utenti e apparire nei risultati di ricerca.

Ecco l’impatto che il tuo sito web ha sull’ambiente e come ridurre la sua impronta di carbonio.

Che impatto ha un sito web sull’ambiente 

Secondo le statistiche, un sito web medio produce 211 kg di emissioni di CO2 all’anno. Ciò equivale a 1055 km percorsi da un’auto. E questo per un solo sito web.

Secondo Statista, nel mondo ci sono quasi 2 miliardi di siti web che fanno di Internet il sesto consumatore di elettricità del pianeta. Di conseguenza, su scala globale, produce ogni anno circa il 2% delle emissioni globali di CO2, equivalenti a quelle dell’industria aeronautica.

4 modi per rendere il tuo sito web più green

Una volta calcolata l’impronta di carbonio del tuo sito web, puoi adottare alcune misure per ridurla ulteriormente. Dai un’occhiata alle azioni che seguono e pensa a come potresti implementare quelle non ancora messe in atto.

Scegli un fornitore di hosting green

Avere un partner di hosting green per il tuo sito web è il primo passo verso un sito ecologico. Se stai ancora cercando il tuo fornitore di hosting o vuoi verificare se il tuo provider offre servizi di hosting green, puoi semplicemente visitare il sito web e cercare le pratiche e le iniziative ecologiche, come l’utilizzo di fonti di energia rinnovabili (ad esempio energia eolica e solare) per alimentare i loro server, il riciclaggio o la riduzione dei rifiuti e altri impegni simili nei confronti dell’ambiente.

Perché è così importante? Ecco alcune statistiche che dimostrano quanto sia importante il ruolo del tuo provider di hosting nel creare e mantenere un sito web ecologico.

Un sito web medio produce 4,61 grammi di CO2 per ogni pagina visualizzata. Tuttavia, noi di SiteGround dedichiamo molto tempo e sforzi per ospitare siti web più ecologici. Di conseguenza, per i siti web ospitati presso di noi, ogni visita al sito equivale a circa 1,7 grammi di emissioni di CO2 – quasi tre volte più efficiente in termini di emissioni di carbonio rispetto alla media del settore. Ecco un assaggio di alcune delle cose che facciamo per raggiungere questo obiettivo:

  • 100% di energia

La nostra infrastruttura di data center è alimentata dalla piattaforma Google Cloud, che abbina il 100% dell’elettricità consumata dai server con energia proveniente da fonti rinnovabili. Questa strategia garantisce un’elevata ridondanza, una velocità ottimale del sito e la sostenibilità.

  • Data center vicini agli utenti finali

SiteGround utilizza più di 10 data center in tutto il mondo per ospitare i siti web dei nostri clienti. Più il server è vicino alla maggior parte dei visitatori del sito web, più velocemente il sito viene caricato dagli utenti e meno energia viene consumata.

  • I server funzionano con il più recente stack tecnologico

Ottimizziamo costantemente il software dei nostri server e sviluppiamo potenti strumenti per massimizzare l’efficienza e ridurre al minimo l’utilizzo delle risorse. Alcuni di questi strumenti sono la nostra CDN interna che memorizza nella cache i contenuti del sito su più server in diversi continenti, la configurazione PHP personalizzata che migliora il caricamento delle pagine fino al 30%, il SuperCacher che consente il caching dell’intera pagina per rendere i siti web fino a 5 volte più veloci.

ospita il tuo sito su un hosting green

Ottimizza le prestazioni del sito web

Se utilizzi già un provider di hosting green per il tuo sito web, questa è una solida base per avere un sito web ecologico. La prossima cosa a cui dovrai pensare è la velocità di caricamento del sito.

Un sito web lento consuma più energia per essere caricato. Se il tuo sito è lento, richiederà molta potenza di elaborazione da parte del server, per ogni visitatore che arriva e cerca di caricarlo. Quindi, il sito produrrà più emissioni di carbonio.

Migliorare i tempi di caricamento del tuo sito comporterà un minor consumo di energia, migliorerà innegabilmente l’esperienza d’uso dei visitatori, e, alla fine, ti permetterà di avere un sito web più ecologico. Ecco alcuni consigli pratici su come aumentare la velocità di caricamento del sito:

  • Ottimizzare l’uso delle immagini

Per migliorare la velocità di caricamento del tuo sito web, dovrai ottimizzare il modo in cui utilizzi le immagini sul sito. Innanzitutto, considera quali immagini utilizzi e riducile eliminando le non necessarie e/o concentrandole in singoli file. In secondo luogo, dai priorità e carica prima le immagini critiche: quelle che si trovano in alto nella pagina dovrebbero essere caricate per prime, mentre le immagini non critiche potrebbero essere caricate solo dopo quelle critiche o quando sono necessarie. Poi, comprimi il più possibile le immagini in termini di dimensioni, senza compromettere la loro qualità. Infine, ma non meno importante, sfrutta il caching per le immagini statiche, al fine di ridurre al minimo le richieste ridondanti degli utenti.

  • Sfrutta la cache del sito web

Per velocizzare ulteriormente il sito, sfrutta una delle tecnologie più potenti: la cache. Questa inoltre può essere applicata a diversi livelli del tuo sito: sul server e a livello di browser. La cache lato server riduce i tempi di caricamento del sito mantenendo una copia della pagina web sul server. I clienti di SiteGround sfruttano tre livelli di cache lato server: Nginx Direct Delivery per i contenuti statici, Cache Dinamica per i contenuti dinamici e Memcached (per il caching degli oggetti). La cache del browser, d’altra parte, può ridurre significativamente i tempi di caricamento del sito: quando un utente visita un sito web per più di una volta, il suo browser caricherà la versione in cache della pagina, memorizzata sul suo dispositivo.

  • Utilizza una CDN

Per velocizzare ulteriormente il tuo sito web, utilizza una rete di distribuzione dei contenuti (CDN). Una CDN distribuisce le copie del sito web agli utenti che si trovano in luoghi geografici diversi, caricando il sito da server che si trovano più vicini all’utente finale. I clienti di SiteGround utilizzano la nostra CDN gratuita costruita internamente che fornisce ai loro siti web una velocità di caricamento incredibile, non richiede alcuna configurazione da parte loro ed è facile da gestire. Tuttavia, esistono diversi prodotti e opzioni CDN a pagamento.

  • Ripulisci il tuo sito web dal peso superfluo

Il decluttering del tuo sito web dovrebbe essere comune come le pulizie di primavera di casa tua. Ci sono pagine, plugin, temi, reindirizzamenti, file, contenuti e altro ancora che rallentano il sito e ne aumentano l’impronta di carbonio. Ecco alcune cose da tenere a mente quando si ripulisce il sito web:

Innanzitutto, sbarazzati dei plugin e dei temi inutilizzati, perché la regola è semplice: “meno codice c’è, più veloce è il sito”. Poi, rimuovi i contenuti e i file obsoleti dal sito. Anche questi occupano spazio sul sito e lo rallentano ulteriormente. Infine, ma non meno importante, riduci i reindirizzamenti non necessari che influiscono sulla velocità del sito aggiungendo ulteriori passaggi al processo di caricamento della pagina: mantieni le tue pagine e i tuoi contenuti a portata di click. Per pulire ulteriormente il tuo sito, esplora altre tecniche nel nostro post sul blog.

Migliora la visibilità SEO

Anche se il tuo sito web è ospitato da un host green ed è ottimizzato per le prestazioni, ci sono altre misure che puoi adottare per renderlo ancora più ecologico.

Quando le persone cercano il tuo sito web sui motori di ricerca, questo richiede molta energia. In termini di gas serra, una ricerca su Google equivale a circa 0,2 grammi di CO2. Per mettere questo dato in prospettiva, un’auto media guidata per 0,6 miglia (1 km) produce tanti gas serra quante sono le migliaia di ricerche su Google.

Ecco perché se ottimizzi il tuo sito web per i motori di ricerca, gli utenti finali impiegheranno meno tempo a cercarlo, il che a sua volta si tradurrà in meno energia spesa per le richieste al server e, in definitiva, in un sito web più ecologico.

Vediamo le tre principali pratiche SEO che puoi adottare per migliorare la visibilità del tuo sito:

  • Ottimizza la struttura e la navigazione del sito

La struttura del tuo sito web è il modo in cui organizzi le pagine e i contenuti in (sotto)categorie. La navigazione, invece, è il modo in cui guidi gli utenti verso queste pagine e questi contenuti. Per ottimizzare la struttura e la navigazione del sito web, è necessario disporre di URL descrittivi con parole chiave pertinenti, di un menu di navigazione strutturato in modo logico e facile da seguire e di link interni che conducano ai propri contenuti e alle proprie pagine. Tutto questo ti aiuterà a creare una gerarchia del sito facile da usare, che a sua volta migliorerà il modo in cui i motori di ricerca effettuano il crawling del tuo sito e la sua visibilità nelle pagine dei risultati dei motori di ricerca.

  • Scegli parole chiave pertinenti

Le parole chiave sono quelle che gli utenti inseriscono nei motori di ricerca per trovare ciò che stanno cercando, e allo stesso tempo le parole chiave dicono ai motori di ricerca di cosa tratta il tuo sito web. Ecco perché è importante usare le parole con saggezza. Crea contenuti chiari e concisi che corrispondano a ciò che gli utenti cercano e si aspettano di vedere sul tuo sito. Ricerca e utilizza le parole chiave ricercate dal tuo pubblico, in modo che corrispondano al loro intento di ricerca. Utilizza anche sinonimi e varianti, per coprire una gamma più ampia di ricerche.

  • Verifica regolarmente il tuo sito web

Analizza regolarmente le prestazioni del tuo sito per assicurarti che sia ben posizionato e che offra una buona esperienza agli utenti. A questo scopo, puoi utilizzare diversi strumenti, come Google Analytics o vari strumenti SEO, che ti aiuteranno a monitorare e identificare le aree di miglioramento. Tra i problemi più comuni vi sono i contenuti duplicati, i link non funzionanti o la lentezza di caricamento.

Punta su un design facile da usare

Infine, il design del tuo sito web deve essere di facile utilizzo per rendere il sito più ecologico. Perché il design è così importante? Quando gli utenti approdano sul sito web e questo offre loro un’esperienza d’uso ottimale, si riduce il consumo di energia e quindi l’impronta di carbonio. Esploriamo alcune strategie di progettazione efficaci:

  • Design minimalista

Quando si parla di design di un sito web, meno è meglio. Assicurati di fornire agli utenti ciò che cercano in modo semplice. Evita le risorse non necessarie e le troppe immagini che distraggono gli utenti da ciò che stanno cercando. Includi solo elementi visivi che in qualche modo possano aiutare gli utenti a raggiungere il loro obiettivo finale sul tuo sito. Mantieni un design pulito per ridurre le dimensioni della pagina, il rendering del sito e quindi le emissioni di anidride carbonica.

  • Navigazione facile

Assicurati che la navigazione del tuo sito web e la ricerca di ciò che gli utenti stanno cercando siano facili e si svolgano in pochi passi (click). Aiuta gli utenti a trovare facilmente i tuoi contenuti strutturando i menu di navigazione, tenendo conto della loro esperienza d’uso. L’inclusione di link interni ai tuoi prodotti e servizi consentirà agli utenti e ai motori di ricerca di identificare facilmente le informazioni chiave. Una navigazione intuitiva fa sì che i visitatori impieghino meno tempo ed energia per trovare ciò che desiderano, svolgendo attività con passaggi ridotti e riducendo così le emissioni di anidride carbonica.

  • Compatibilità con i dispositivi mobili e desktop

Un altro aspetto dell’esperienza utente consiste nel garantire che i visitatori possano eseguire tutte le operazioni sopra descritte con la stessa facilità e rapidità su qualsiasi dispositivo utilizzato. Che visitino il tuo sito web da un dispositivo mobile o da un desktop, non dovrebbero avere problemi a navigare o a raggiungere ciò che stanno cercando. Inoltre, i dispositivi mobili utilizzano meno potenza di elaborazione rispetto ai dispositivi più grandi. Rendere il tuo sito web completamente responsive aiuta a ridurre il consumo di energia, a migliorare le prestazioni e a creare un’esperienza utente senza intoppi.

Per concludere

Avere un sito web ecologico è importante quanto le altre pratiche quotidiane sostenibili, come la riduzione dell’uso della plastica, l’utilizzo dei trasporti pubblici, il riciclaggio dei rifiuti e altre ancora.

Tuttavia, creare e mantenere un sito web ecologico richiede tempo e impegno. Ecco perché è importante avere al proprio fianco un partner di hosting green affidabile come SiteGround, per non essere soli nel viaggio verso un sito web ecologico.

Protezione dei siti WordPress da un SQL Injection nel plugin WP Fastest Cache

uno scudo che protegge WordPress

In SiteGround, adottiamo sempre misure proattive per identificare e affrontare tempestivamente potenziali vulnerabilità. Questo è stato il caso dell’ultima vulnerabilità critica per i siti WordPress che utilizzano il popolare plugin WP Fastest Cache. Aggiornando il plugin WP Fastest Cache alla versione 1.2.2 abbiamo risolto una vulnerabilità critica di SQL injection entro un’ora da quando è stata segnalata.

Comprendere la vulnerabilità

Il plugin WP Fastest Cache è ampiamente utilizzato per migliorare le prestazioni del sito generando file HTML statici. Tuttavia, è stato riscontrato che le versioni precedenti alla 1.2.2 di questo plugin presentavano una grave vulnerabilità di tipo SQL injection, segnalata la scorsa settimana. Questa vulnerabilità ha consentito agli hacker di inserire ulteriori query SQL nelle query esistenti, compromettendo potenzialmente la sicurezza del database del sito web.

Questa falla di sicurezza ha ottenuto un punteggio di 9,8 su 10, indicandone la natura critica. Di conseguenza, per noi era fondamentale agire immediatamente per proteggere i siti dei nostri clienti.

Aggiornamento del plugin per una maggiore sicurezza

Per salvaguardare i siti web dei nostri clienti, abbiamo aggiornato in modo proattivo il plugin WP Fastest Cache per conto loro. Il nostro team dedicato ha portato oltre il 98% degli utenti del plugin sui nostri server alla versione 1.2.2. L’aggiornamento di massa è stato completato in un’ora, eliminando di fatto il rischio critico di SQL injection.

Tuttavia, una parte molto piccola dei siti WordPress non ha ricevuto l’aggiornamento del plugin nonostante diversi tentativi. Se stai utilizzando il plugin WP Fastest Cache, controlla la tua versione corrente dalla dashboard di WordPress del tuo sito web. Ti consigliamo vivamente di agire immediatamente e aggiornare manualmente il plugin alla versione 1.2.2 o rimuoverlo del tutto dal tuo sito web. Con questo aggiornamento, garantiamo che i tuoi siti web siano protetti da potenziali exploit e accesso non autorizzato a informazioni sensibili.

Se stai cercando un’alternativa affidabile al plugin WP Fastest Cache, ti consigliamo di provare il plugin Speed Optimizer di SiteGround. È considerato affidabile da oltre 1.000.000 di webmaster ed è classificato tra i migliori plugin per le prestazioni dalla community di WordPress. È preinstallato di default per tutti i clienti SiteGround ed è completamente gratuito e disponibile su qualsiasi altro provider di hosting, se disponi di siti WordPress ospitati altrove.

Il nostro impegno per la sicurezza del sito

In SiteGround monitoriamo continuamente il panorama della sicurezza per potenziali vulnerabilità. Diamo priorità alla risoluzione dei problemi critici di sicurezza, anche in caso di plugin di terze parti, come la vulnerabilità SQL injection nel plugin WP Fastest Cache. Il nostro approccio proattivo nell’aggiornamento del plugin per i nostri clienti dimostra il nostro impegno nel fornire un ambiente di hosting sicuro.

Se hai domande o dubbi sulla sicurezza del tuo sito, il nostro team di supporto dedicato è disponibile per aiutarti. Siamo qui per garantire che il tuo sito WordPress rimanga sicuro e protetto.

[subscribe_cta]

Blocca gli attacchi HTTP sofisticati con la modalità “Sotto Attacco” della CDN SiteGround

immagine di un sito protetto

In qualità di provider di web hosting, in SiteGround ci impegniamo continuamente a offrire le soluzioni più avanzate e affidabili ai nostri clienti, con una forte attenzione alla sicurezza web. Nella nostra ultima serie Storie dell’orrore sui siti web per il #cybersecuritymonth, abbiamo anche raccolto storie vere di webmaster che hanno subito attacchi al sito web, che avrebbero potuto essere facilmente evitati con la nostra suite di servizi di sicurezza. Ora siamo entusiasti di annunciare una nuova opzione aggiunta alle nostre funzionalità di sicurezza: la modalità “Sotto Attacco”, parte della CDN di SiteGround.

I nostri servizi di hosting comprendono già una solida protezione dagli attacchi. La nostra protezione DDoS (Distributed Denial of Service) blocca efficacemente una percentuale significativa di traffico dannoso garantendo che i tuoi siti web rimangano accessibili e sicuri. Ma nonostante l’efficacia di tutti i sistemi di protezione e delle funzionalità di sicurezza dei nostri siti, alcuni attacchi HTTP sono più sofisticati e possono aggirare le soluzioni tradizionali. Per rafforzare ulteriormente le difese del tuo sito web contro queste minacce avanzate, abbiamo sviluppato la nuova modalità “Sotto Attacco”, ora parte del nostro servizio SiteGround CDN.

Cos’è la modalità “Sotto Attacco” di SiteGround

La modalità Sotto Attacco della CDN di SiteGround aggiunge un ulteriore livello di protezione contro il traffico HTTP potenzialmente dannoso. Se il tuo sito è sottoposto a un attacco HTTP, viene immediatamente sovraccaricato di richieste di traffico false, solitamente provenienti da bot, che lo rendono inaccessibile agli utenti reali.

Quando è attivata, la nostra funzione Sotto Attacco sottopone un CAPTCHA automatico alle visite al sito, verificando che si tratti di esseri umani e non di bot. Sfrutta JavaScript per eseguire calcoli matematici automatizzati nel browser del visitatore. Mentre questi calcoli vengono elaborati, i visitatori finali vedono per alcuni secondi un messaggio di caricamento. Una volta risolto il captcha, il sistema reindirizza automaticamente l’utente al sito web. Ciò significa che il tuo sito rimarrà accessibile ai tuoi utenti reali anche se è sotto attacco: il traffico legittimo potrà procedere verso il tuo sito, mentre noi bloccheremo il traffico bot falso.

Come abilitare la modalità Sotto Attacco

La nostra modalità Sotto Attacco è disponibile come parte del nostro piano CDN Premium. Se stai cercando un modo per migliorare ulteriormente la sicurezza del tuo sito web contro sofisticati attacchi HTTP, il nostro piano a pagamento ora offre questa funzionalità avanzata, insieme a una miriade di miglioramenti in termini di velocità e sicurezza.

Una volta utilizzato il piano Premium della CDN di SiteGround, abilitare la modalità Sotto Attacco è semplice. È attivabile per singolo nome di dominio dall’interfaccia di gestione Site Tools. Una volta abilitata, la modalità Sotto Attacco funziona per un periodo di 24 ore, dopodiché viene automaticamente disabilitata dal sistema.

Tieni presente che mentre la modalità Sotto Attacco è abilitata, alcuni strumenti di analisi di terze parti potrebbero non funzionare correttamente, poiché potrebbero non essere in grado di superare il captcha. Questo è il motivo per cui la funzione viene disattivata automaticamente dopo 24 ore.

La modalità Sotto Attacco della CDN di SiteGround si applica a tutti i visitatori del sito e a tutto il traffico verso il dominio. Ciò significa che tutte le richieste, dagli utenti reali, ai bot, alle richieste API provenienti da sistemi di terze parti, vengono messe in discussione, garantendo una protezione completa.

Conclusione

La modalità Sotto Attacco, la nostra ultima funzionalità di sicurezza nella CDN di SiteGround, testimonia l’impegno di SiteGround nel fornire una sicurezza superiore ai nostri utenti. Sappiamo come le minacce web si evolvono e innoviamo continuamente per offrire funzionalità che mantengano il tuo sito sicuro e accessibile. Resta sempre un passo avanti agli hacker con la modalità Sotto Attacco della CDN di SiteGround.

Risposta a HTTP/2 Rapid Reset: l’azione immediata di SiteGround contro una nuova vulnerabilità

Scudo con scritto HTTP 2

Nel dinamico mondo della sicurezza informatica, non è raro incontrare nuove sfide. Recentemente è stata scoperta una nuova vulnerabilità, denominata attacco “HTTP/2 Rapid Reset”. Dato che HTTP/2 è considerato un protocollo relativamente nuovo, vediamo ogni giorno modi più moderni e più intelligenti per eseguire attacchi. Ma quest’ultima vulnerabilità ha il potenziale di interrompere i servizi web su una scala senza precedenti.

Prima di entrare nei dettagli, analizziamo cosa significa questo per i proprietari di siti web.

Cos’è l’attacco HTTP/2 Rapid Reset?

HTTP/2 è un protocollo che aiuta il tuo sito web a caricarsi più velocemente e a gestire più visitatori contemporaneamente. HTTP/2 consente ai clienti di richiedere più risorse del sito web (file CSS, file JS, immagini, ecc.) con una singola query. Tuttavia, alcuni astuti hacker hanno trovato il modo di sfruttare questo meccanismo. Hanno sviluppato una tecnica per inviare una richiesta a un server e poi annullarla immediatamente, ripetendo questo processo a una velocità estremamente elevata. Questo flusso di richieste e cancellazioni può sopraffare un server, provocandone il rallentamento o addirittura il crash: un classico attacco Denial of Service (DoS). L’attacco sovraccarica non solo il web server che offre HTTP/2, ma anche tutti i backend coinvolti nella gestione delle richieste del sito web, come esecuzioni PHP, server delle applicazioni, consegna di file statici, etc.

Immagina un call center e una persona che compone il numero del call center e poi riattacca appena dopo che un operatore ha risposto alla chiamata. Gli operatori perdono tempo prezioso nella gestione delle chiamate finte e non possono gestire richieste legittime. L’intero call center si blocca e non è in grado di gestire le richieste effettive dei clienti. Questo è esattamente ciò che questo nuovo attacco stava causando a livello server.

La risposta tempestiva di SiteGround 

Noi di SiteGround cerchiamo sempre di essere un passo avanti in termini di sicurezza del sito web. Questa volta non ha fatto eccezione e siamo state tra le prime società di web hosting a risolvere questa vulnerabilità. Non appena è stato segnalato l’attacco HTTP/2 Rapid Reset, i nostri ingegneri sono entrati in azione. L’annuncio ufficiale è stato pubblicato il 10 ottobre 2023, con Google, Amazon e CloudFlare che annunciavano contemporaneamente il problema. Anche il software del web server che utilizziamo per tutti i server di hosting, Nginx, aveva pubblicato un post sul proprio blog.

Il nostro team di esperti di sicurezza ha lavorato instancabilmente per applicare patch a tutti i nostri web server entro un’ora dalla scoperta della vulnerabilità. Questa risposta tempestiva ha garantito che i siti web dei nostri clienti rimanessero sicuri e operativi, con interruzioni minime. E in questo momento, solo 24 ore dopo dopo, tutti i server di SiteGround (server di hosting e CDN) utilizzano il codice Nginx aggiornato che protegge tutti i siti che utilizzano i nostri servizi.

Conclusione

L’attacco HTTP/2 Rapid Reset è una minaccia seria, ma grazie alla nostra risposta tempestiva  e al nostro impegno per la sicurezza, i clienti di SiteGround possono stare tranquilli. Ti guardiamo le spalle e siamo sempre pronti ad affrontare qualunque nuova sfida si presenti sulla nostra strada. In SiteGround, la tua sicurezza non è solo una priorità: è una promessa.

[subscribe_cta]

Vulnerabilità Exim: un racconto di azioni tempestive e di clienti SiteGround tenuti al sicuro

uno scudo che protegge Exim

Immagina questo: essere a una festa, dare la buonanotte al proprio figlio, viaggiare in macchina: questo è ciò che stavano facendo tre dei nostri ingegneri della sicurezza quel fatidico sabato 30 settembre. All’improvviso, i loro telefoni hanno iniziato a squillare, interrompendo rispettivamente la musica della festa, il silenzio della cameretta dei bimbi e il ronzio dell’auto. È l’allerta di un problema critico di sicurezza con Exim, il server di posta utilizzato dal 56% di tutti i server di posta su internet, incluso quello di SiteGround. Nonostante le loro diverse situazioni, tutti e tre i nostri ingegneri della sicurezza hanno immediatamente interrotto i propri piani per gestire questa problematica – una testimonianza del nostro incrollabile impegno alla sicurezza.

Che cos’è Exim e perché dovremmo preoccuparcene?

Exim è come il postino del mondo digitale, responsabile della consegna delle tue email da un punto all’altro. Un problema con Exim potrebbe potenzialmente significare seri problemi per le tue email e non solo. Per darti un’idea delle dimensioni, Exim è il server di posta più popolare al mondo, utilizzato da oltre 342.000 server di posta. Si tratta di oltre il 56% di tutti i server di posta su internet. Naturalmente, è il software del server di posta su cui noi di SiteGround facciamo interamente affidamento per la consegna dei messaggi in uscita e della posta in arrivo per tutti i nostri clienti.

Dato che i servizi di posta elettronica sono una parte cruciale della nostra offerta di hosting, e sono utilizzati dalla maggior parte dei nostri clienti, lavoriamo costantemente per mantenere la sicurezza, l’erogabilità e l’affidabilità del nostro servizio email. Tutto inizia con un intenso processo di personalizzazione, che è il nostro approccio abituale a tutti software che utilizziamo, per assicurarci che soddisfino al meglio le esigenze dei nostri clienti, dandoci più controllo per mantenerli estremamente sicuri e sempre aggiornati.

Il problema di Exim e la risposta proattiva di SiteGround 

Il problema, contrassegnato come CVE-2023-42115, era in realtà una combinazione di sei diversi zero-day exploit contro Exim. Una vulnerabilità zero-day significa che tutti i server che utilizzano questa particolare configurazione sono immediatamente a rischio. Abbiamo ricevuto il report non appena è stato pubblicato e abbiamo immediatamente approfondito tutte e sei le problematiche per valutare il rischio per i nostri clienti.

La buona notizia è che, poiché personalizziamo pesantemente tutti i software sui nostri server, quelle particolari parti di Exim interessate non erano nemmeno utilizzate sui nostri server. Tuttavia, il nostro lavoro non si era fermato qui. Ecco un’analisi di tutti i problemi, del motivo per cui i clienti di SiteGround erano al sicuro e cosa abbiamo fatto per garantire che rimanessero tali.

Tre degli exploit di Exim segnalati riguardavano diversi tipi di autenticazione email, vale a dire SPA/NTLM e EXTERNAL. In poche parole, si occupano di dimostrare al server di posta chi sei e quindi di consentirti di inviare email. La nuova vulnerabilità significava che un utente malintenzionato poteva creare una richiesta speciale, utilizzare le falle di sicurezza nei meccanismi di autenticazione e ottenere l’accesso al server che esegue Exim. Inoltre, l’aggressore avrebbe potuto ottenere pieno accesso al server, non solo a Exim come server di posta, ma a tutti i dati che risiedono sul server. Sui server di SiteGround, tuttavia, non utilizziamo nessuno di questi metodi di autenticazione, quindi i clienti di SiteGround non sono stati compromessi.

Il quarto exploit era legato a un problema proxy ed era di natura molto simile, mentre il quinto problema risiedeva in una library chiamata “libspf2”, utilizzata per alcuni controlli relativi ai record SPF delle email. Dato che non utilizziamo proxy davanti ai nostri server di posta Exim su SiteGround, né utilizziamo questa library problematica, non siamo stati colpiti nemmeno da questo vettore di attacco.

L’ultimo problema riguardava il modo in cui le persone eseguono le ricerche DNS. Molte persone utilizzano semplicemente resolver DNS di terze parti e non possono essere sicuri che i resolver DNS convalidino i dati che ricevono. SiteGround utilizza i propri resolver DNS e convalidiamo i dati che riceviamo. Quindi anche questo non ci ha interessato.

Tutto sommato siamo stati fortunati, ma ci è voluto molto tempo per controllare e ricontrollare ognuno di quei fattori. E, naturalmente, siamo andati anche oltre.

Di solito, ci sono due modi per affrontare una vulnerabilità. Uno è valutare se e come questa ti tocca, e semplicemente lasciarla perdere se non interessa i tuoi sistemi. Ma il modo più intelligente per procedere è pensare al futuro e quindi, anche se una particolare vulnerabilità, o alcune di queste, non ti riguardano direttamente ora, è bene comunque essere proattivi nell’installazione di patch, nel caso in cui questa vulnerabilità si sviluppi e apra le porte a ulteriori exploit che potrebbero potenzialmente colpirti in una fase successiva.

Quindi questo è esattamente ciò che abbiamo fatto: nonostante i nostri server non fossero direttamente a rischio da nessuno dei vettori di questo particolare attacco, i nostri ingegneri non sono rimasti con le mani in mano. Oltre a controllare e testare meticolosamente tutti gli exploit per assicurarci che non influenzassero i server di SiteGround, non appena è stata rilasciata una nuova versione più sicura di Exim (versione 4.96.1), abbiamo immediatamente aggiornato tutti i nostri server di posta Exim. È il nostro modo per garantire la tua tranquillità e una testimonianza del nostro approccio proattivo alla sicurezza.

Per concludere

Ci auguriamo che questo post, dove appunto parliamo di un serio problema recente e reale con un software utilizzato dalla metà dei server su internet, ti aiuti a comprendere il nostro approccio alla sicurezza. Stai tranquillo, noi di SiteGround siamo sempre pronti a entrare in azione per risolvere qualsiasi potenziale problema che potrebbe interessare i tuoi dati. Ci impegniamo a mantenere i tuoi dati al sicuro e darti serenità. Se hai domande o dubbi, siamo qui per te. Grazie per essere rimasto con noi e facciamo un brindisi al tuo futuro sicuro e protetto con SiteGround.

[subscribe_cta]

#CyberSecurityMonth: Storie dell’orrore reali sui siti web e come evitarle

gruppo di ragazzi che raccontano storie dell'orrore intorno al fuoco

Ottobre, il mese delle zucche e di “dolcetto o scherzetto”, è anche ufficialmente il mese della sicurezza informatica. Quest’anno, in SiteGround siamo entusiasti di offrirti qualcosa che sottolinea l’importanza della sicurezza dei siti web, tanto da far rizzare i capelli.

Siamo entusiasti di annunciare la nostra campagna Storie dell’orrore sui siti web in cui abbiamo raccolto storie reali di incubi digitali causati dalla negligenza sulla sicurezza ma, per fortuna, risolti senza paura da SiteGround. Siti rovinati, caricamenti di file dannosi, frodi via email, bot ed ex dipendenti vendicativi sono solo alcuni dei protagonisti di queste storie. Le abbiamo vissute tutte in prima persona e tutte portano con se una morale. Ogni storia è un promemoria sulle potenziali minacce in agguato nell’ombra, pronte a sfruttare qualsiasi svista in tema di sicurezza. Lascia che questi racconti ti siano da di monito e ti ricordino l’importanza della sicurezza web e dell’utilizzo di tutti gli strumenti e i servizi di cui hai a disposizione per proteggere il tuo sito su SiteGround.

Festeggia il #CyberSecurityMonth, condividi la campagna Storie dell’orrore sui siti web per diffondere il nostro messaggio sull’importanza della sicurezza web e mantieni il tuo sito sicuro con gli strumenti e i servizi di sicurezza di SiteGround.

Ricorda: avere un sito web sicuro è il fondamento della tua presenza online!

Proteggere i dati dei clienti durante le stagioni di punta

ragazzo al computer che implementa protezioni ai dati

Dato che sempre più aziende vanno online, i dati personali dei clienti diventano ancora più importanti per gli hacker, che li sfruttano poi nel dark web. Con il Black Friday, il Cyber Monday e tutte le festività che stanno arrivando, come imprenditore, puoi aspettarti un aumento del traffico sul sito web e, con esso, un rischio maggiore di violazione dei dati.

Proteggere i dati dei clienti durante queste stagioni di picco dello shopping è fondamentale per la tua azienda in termini di fiducia e reputazione del brand, fedeltà e protezione dei clienti, conformità alle leggi e prevenzione da attacchi informatici.

Aumento delle minacce alla sicurezza informatica

La fuga di dati dei clienti è diventata purtroppo una delle maggiori minacce alla sicurezza del nostro tempo. Secondo Statista, a partire dal 2023, il costo medio globale per singola violazione dei dati ammonta a 4,45 milioni di dollari, con un costo medio che varia a seconda del settore. Il costo medio più elevato si registra nel settore sanitario, dove ogni perdita costa alla parte interessata 10,1 milioni di dollari.

Secondo i dati di Statista, nel 2022 la causa più comune di attacco informatico è stato il phishing via email. Alcune altre minacce comuni affrontate da rivenditori e consumatori includono malware e ransomware per siti web, violazioni di dati, furto di identità e molto altro.

Le implicazioni delle violazioni dei dati 

Tutti gli attacchi informatici sopra menzionati possono avere un enorme impatto negativo sulla tua attività. Vediamo alcuni motivi per cui la sicurezza dei dati è così importante:

  • Impatto sulla fiducia dei clienti e sulla reputazione del brand

Operare con le informazioni dei clienti significa che questi ti hanno affidato i propri dati personali. Se subisci una violazione dei dati, anche se non è per colpa tua, i tuoi clienti perderanno la fiducia nella tua attività. E questo porterà a una perdita dei clienti e dei profitti. Il danno alla reputazione del brand e le pubblicità negative sono poi gli altri danni a lungo termine.

  • Conseguenze legali e regolamentari

Una violazione dei dati costerà alla tua azienda non solo clienti, profitti e reputazione, ma anche grandi perdite finanziarie. Da un lato, puoi essere ritenuto responsabile per il mancato rispetto delle norme sulla privacy, che a sua volta può sfociare in una causa legale con conseguenze finanziarie, ovvero sanzioni normative.

Ad esempio, se raccogli informazioni personali di residenti nell’UE, la legge applicabile alla tua attività sarà il GDPR (General Data Protection Regulation). Se invece raccogli dati di consumatori residenti in California, USA, sarai soggetto alla California Consumer Privacy Act (CCPA), e così via. Tali regolamenti e leggi verranno applicati se i tuoi clienti risiedono in questi paesi, anche se la tua attività non ha sede lì.

Misure fondamentali per la protezione dei dati del cliente: Sistemi di sicurezza per i dati

Per evitare una violazione dei dati, implementa queste misure essenziali per proteggere i sistemi dei dati:

  • Mantieni i sistemi aggiornati 

Uno dei motivi più comuni per cui i sistemi dei dati vengono violati è la presenza di vulnerabilità nella sicurezza dei software, che vengono sfruttate dai criminali informatici. È importante monitorare i rilasci delle patch per i software che utilizzi e implementarli a tempo debito. Queste non solo aggiorneranno il tuo software, ma manterranno anche i tuoi dati al sicuro.

Quando utilizzi molti software diversi, questo potrebbe essere un lavoro noioso di per sé. I clienti di SiteGround che utilizzano WordPress sfruttano la nostra funzionalità di aggiornamento automatico di WordPress. Aggiorna automaticamente tutte le installazioni di WordPress, ospitate presso di noi, e garantisce che i siti WordPress dei nostri clienti siano sicuri e aggiornati.

  • Utilizza solidi controlli di accesso e tecniche di crittografia

Il tuo punto di accesso è un’altra fonte comune di vulnerabilità della sicurezza. Per aumentare la sicurezza e ridurre il rischio di violazione dei dati, utilizza uno strumento di gestione delle password che creerà, crittograferà e memorizzerà password intelligenti per te e i tuoi dipendenti, per tutti gli strumenti a cui accedi con una password. Uno strumento come questo si prenderà cura dei dati statici, ma ora diamo un’occhiata a cosa succede ai dati in transito.

Molto traffico può passare attraverso il tuo sito web, tra cui anche informazioni sensibili come credenziali di accesso e dettagli della carta di credito dei tuoi clienti. Per mantenere tutte queste informazioni protette, è necessario crittografarle. Un certificato SSL può facilmente crittografare tutti questi dati, ed è essenziale per la sicurezza del tuo sito web. I clienti di SiteGround, ad esempio, possono usufruire di certificati SSL gratuiti su ogni piano di hosting web che offriamo.

Misure di sicurezza potenziate e maggiore vigilanza durante le stagioni di punta dello shopping 

Anche se i passaggi sopra menzionati sono fondamentali per cominciare, ci sono alcune misure di sicurezza avanzate da seguire per gestire la protezione dei dati:

Implementare sistemi di rilevamento e prevenzione da intrusioni

È necessario che il tuo sito web venga scansionato regolarmente per potenziali minacce. Inizia implementando un software o un sistema di prevenzione antivirus e antimalware. Assicurati che lo strumento che scegli sia esaminato e approvato dal tuo team di sicurezza, e che il team ne abbia sempre il controllo. Questo consentirà a te e ai tuoi dipendenti di rimanere aggiornati con gli ultimi aggiornamenti e misure di sicurezza.

I clienti di SiteGround hanno l’opportunità di sfruttare il nostro servizio Site Scanner che aiuta a proteggere i propri siti web dal malware. Il nostro Site Scanner esegue costantemente una scansione delle pagine web per rilevare le minacce più recenti che potrebbero colpire un sito web, avvisa i clienti di tali potenziali minacce in una fase iniziale, e in modo tempestivo, fornendo anche gli strumenti di reazione nel caso in cui i siti siano sotto attacco.

Per gli utenti WordPress, abbiamo una soluzione di sicurezza completa: il nostro plugin gratuito Security Optimizer. È disponibile per tutti gli utenti WordPress (indipendentemente da dove siano ospitati) e fornisce loro tutte le misure di sicurezza di cui hanno bisogno per mantenere i propri siti sicuri. Il plugin protegge i siti a livello di applicazione (nasconde la versione di WordPress, disabilita l’editor di temi e plugin, ecc.), fornisce una protezione avanzata, come il blocco e la protezione delle cartelle di sistema, l’abilitazione della protezione XSS avanzata, rafforza la sicurezza dell’accesso e ha molte altre funzionalità.

Effettuare controlli di sicurezza regolari e monitorare il traffico di rete

Anche se implementi tutte queste misure di sicurezza, devi comunque monitorare regolarmente lo stato di sicurezza del tuo sito web. Dovresti controllare lo stato di sicurezza del tuo sito almeno una volta al mese, ma ciò potrebbe richiedere tempo, impegno e denaro. Come imprenditore, probabilmente hai molto da fare, quindi potresti prendere in considerazione l’idea di delegare questa attività.

I clienti di SiteGround ricevono report mensili gratuiti sulla sicurezza, consegnati direttamente nella propria casella di posta. Monitoriamo automaticamente i siti web dei nostri clienti e inviamo loro dei riepiloghi dettagliati, insieme a suggerimenti attuabili su cosa si possa migliorare per ridurre le minacce alla sicurezza, nel caso in cui vengano rilevate eventuali aree deboli sui loro siti web.

Collaborare con partner logistici 

Con tutte le misure di sicurezza potenziate in essere, bisogna poi pensare alla collaborazione con i partner logistici, cioè quei partner che forniscono i servizi di cloud computing, come ad esempio Google Cloud, AWS (Amazon Web Services) o Microsoft Azure. Una comunicazione e una collaborazione efficace sono la chiave per garantire una gestione sicura delle informazioni dei clienti lungo tutta la catena di fornitura. La collaborazione tra aziende è molto importante anche per ridurre i costi, migliorare la flessibilità e qualità del servizio.

Per raggiungere tutti questi obiettivi, si deve comunicare apertamente, condividere obiettivi comuni e avere fiducia nella partnership. Se la collaborazione avesse successo, ciò si tradurrebbe in diversi vantaggi, come una maggiore soddisfazione del cliente, una migliore gestione del rischio e persino un risparmio sui costi.

Per esempio, aziende come Amazon o Apple gestiscono dati sensibili dei clienti. Se non seguissero dei rigorosi standard di protezione dei dati dei clienti, vi sarebbe sempre la possibilità di potenziali vulnerabilità nelle catene di protezione dei dati. Nel 2019, Amazon Web Services ha dovuto affrontare una violazione dei dati, che ha interessato i nomi, i codici fiscali e i dati delle carte di credito di 100 milioni di clienti della banca CapitalOne. Un ex dipendente è stato giudicato colpevole di errata configurazione dei server di archiviazione cloud per l’accesso e il furto dei dati.

Quando le aziende collaborano strettamente con i propri partner logistici, possono garantire l’implementazione di misure di sicurezza cruciali (ad esempio crittografia, autenticazione a 2 fattori e altre ancora). Una comunicazione efficace e solide relazioni con i partner logistici sono fattori essenziali per delle ottime prestazioni e per la protezione della sicurezza dei dati.

Consapevolezza e formazione dei dipendenti 

Ora che hai protetto il tuo sito web su tutti i livelli, è importante assicurarti che anche i tuoi dipendenti siano aggiornati con le ultime misure di sicurezza, per prevenire punti deboli. Inizia educando i tuoi dipendenti sulle migliori pratiche di sicurezza. Per mitigare gli errori umani, effettua regolarmente controlli e corsi di formazione sulla consapevolezza della sicurezza. Educa i dipendenti sulle minacce alla sicurezza più comuni, come il phishing, per impedire agli hacker di rubare le loro credenziali e i loro dati personali.

Il nostro sito web può essere un buon punto di partenza con tantissime utili risorse per la sicurezza. Visita la categoria sicurezza sul blog di SiteGround per ottenere maggiori informazioni sugli argomenti relativi alla sicurezza dei siti web.

Comunicazione trasparente con i clienti

Un passo successivo fondamentale è avere una comunicazione trasparente con i tuoi clienti sulla tua politica sulla privacy e su come gestisci i loro dati.

È necessario avere una politica sulla privacy e pratiche di gestione dei dati per iscritto e molto chiare. I punti importanti da trattare includono chi può accedere ai dati dei tuoi clienti e in quali modi, nonché come verranno utilizzati i loro dati e come non dovrebbero essere gestiti.

Pubblica la politica sulla privacy sul tuo sito web aziendale e comunicala ai tuoi clienti, informandoli su come raccogli, archivi, utilizzi e proteggi la privacy dei dati. Tienili informati sulle ultime modifiche e aggiornamenti alla tua politica sulla privacy.

Educare i clienti allo shopping online sicuro

Essere un cliente durante le stagioni di punta dello shopping comporta anche minacce alla sicurezza. Per proteggere le informazioni personali, fai attenzione alle email di phishing, utilizza password complesse e aggiorna regolarmente i tuoi dispositivi e software.

Cosa puoi fare per proteggere le tue informazioni personali? Scopri come proteggere te stesso e i tuoi dati dal phishing e dalle truffe online nel nostro articolo dedicato.

Sviluppare un piano di reazione agli incidenti 

Nello sfortunato caso in cui si verifichi una violazione della sicurezza, è una buona idea disporre di un piano di risposta agli incidenti, sviluppato in anticipo. Elaborare dei passaggi approfonditi su come contenere una violazione dei dati o un incidente di sicurezza. Questo piano dovrebbe includere la notifica tempestiva dei clienti e/o dei dipendenti interessati e una cooperazione aperta con le autorità competenti in materia di sicurezza informatica. Quando si tratta di un incidente di sicurezza, la comunicazione è fondamentale. Assicurati che i tuoi dipendenti possano segnalare attività sospette al team di sicurezza della protezione dei dati (o al responsabile della protezione dei dati), nonché assicurati che i tuoi clienti siano informati in ogni momento di qualsiasi comportamento sospetto. Fai attenzione a ciò che condividi con i tuoi clienti e fornisci loro solo le informazioni essenziali di cui hanno bisogno.

Conclusione

Non possiamo sottolineare mai abbastanza quanto sia importante la protezione dei dati dei clienti. Garantire la protezione dei dati di sicurezza è fondamentale per la tua azienda, poiché mantiene alti la fiducia dei tuoi clienti, la reputazione del brand e il tuoi successo. Implementa le misure di sicurezza per la protezione dei dati che hai imparato da questo articolo per una stagione di acquisti sicura e di successo. Aggiungi un commento qui sotto per condividere con noi altre misure di sicurezza che hanno funzionato bene per la privacy dei tuoi dati aziendali o per dirci di più sulla tua strategia generale di protezione dei dati.

[subscribe_cta]

8 Passaggi per ridurre la frequenza di rimbalzo e aumentare il coinvolgimento dei visitatori

8 Passaggi per ridurre la frequenza di rimbalzo e aumentare il coinvolgimento dei visitatori

Secondo una ricerca di Kissmetric, il 40% degli utenti abbandonerà il tuo sito se impiega più di tre secondi per caricarsi. Con soli 3 secondi di ritardo puoi perdere quasi la metà dei visitatori del tuo sito web, aumentando la frequenza di rimbalzo, e diminuendo le conversioni e quindi i profitti. Ecco i nostri suggerimenti su come velocizzare il tuo sito web per mantenere bassa la frequenza di rimbalzo e alto il coinvolgimento dei tuoi utenti.

Cos’è la frequenza di rimbalzo e perché è importante

La frequenza di rimbalzo è la percentuale di visitatori che lascia la tua pagina web senza intraprendere alcuna azione, come cliccare su un link o effettuare degli acquisti. Quel che è improbabile che questi utenti ritornino in futuro su questa pagina web. Quindi mantenere basse le frequenze di rimbalzo è fondamentale per tutti i seguenti motivi:

  • Aumentare i tassi di conversione: quando riduci la frequenza di rimbalzo, avrai più clienti che ritornano, e questo può aumentare i tuoi tassi di conversione.
  • Migliorare la notorietà del tuo brand: se le frequenze di rimbalzo sono basse, significa che i tuoi visitatori sono interessati ai tuoi contenuti, il che porta a un migliore riconoscimento del tuo marchio.
  • Ottenere un migliore posizionamento SEO: avere frequenze di rimbalzo basse può migliorare il tuo posizionamento SEO su Google e altri motori di ricerca.

Quali fattori influenzano la frequenza di rimbalzo del tuo sito web

Una frequenza di rimbalzo elevata di solito significa che il contenuto e/o il design del tuo sito web non sono pertinenti o interessanti per i tuoi utenti, il che alla fine danneggerà i tuoi obiettivi di business. Ecco alcune delle cose principali che possono portare a frequenze di rimbalzo più elevate sul tuo sito web:

  • Tempi di caricamento della pagina lenti
  • Pagina non ottimizzata per i dispositivi mobili
  • UX della pagina web scadente
  • Struttura di navigazione disordinata
  • Contenuti di bassa qualità e/o irrilevanti
  • Link interni errati e/o mancanza di CTA chiare

Qual è una buona frequenza di rimbalzo e come capire quale è la tua

La frequenza di rimbalzo media dipende dal settore e dal tipo di sito web di cui disponi. Secondo Custom Media Labs, ecco i parametri di riferimento per considerare la frequenza di rimbalzo bassa o alta:

  • 20-45% per gli eCommerce
  • 25-55% per i siti B2B
  • 30-55% per siti di lead generation
  • 35-60% per siti con contenuti non eCommerce
  • 60-90% per landing page
  • 65-90% per blog e portali

Puoi monitorare e analizzare la frequenza di rimbalzo e altre statistiche importanti utilizzando strumenti come Google Analytics. Puoi anche passare a Google Analytics 4 per essere in linea con l’ultima versione.

Frequenza di rimbalzo vs frequenza di uscita

Esiste un’importante distinzione tra frequenza di rimbalzo e frequenza di uscita. Il tasso di uscita è la percentuale di persone che lasciano il tuo sito web da una determinata pagina web, dopo aver visitato un certo numero di pagine. Ad esempio, un visitatore può arrivare a un post nel blog sul tuo sito, e cliccare su un link interno a quel post che lo porta a un altro post. E poi può uscire dal secondo post e questo aumenterà il tasso di uscita di questa pagina del blog. Al contrario, la frequenza di rimbalzo significa che un visitatore ha chiuso la pagina stessa su cui era inizialmente arrivato.

Un tasso di uscita elevato non è necessariamente una cosa negativa. Ci sono due fattori principali da considerare quando si traggono conclusioni sul tasso di uscita: il tipo di pagina e il tempo medio trascorso sulla pagina. Ad esempio, se hai un negozio online e la tua “thank you page” (quella che appare ai tuoi visitatori dopo che hanno effettuato un acquisto) ha un alto tasso di uscita, va bene, perché significa che molte persone hanno completato un acquisto. Se invece si tratta di un altro tipo di pagina, ad esempio una landing page con i tuoi prodotti, in cui i visitatori trascorrono molto tempo ma il tasso di uscita è alto, allora questo potrebbe significare che hai alcuni problemi di UX su questa particolare pagina. Se il tasso di uscita dalla pagina di un post è elevato, ma anche il tempo medio sulla pagina è elevato, allora significa che i visitatori sono interessati ai tuoi contenuti ed è quindi un buon segno.

Come ridurre la frequenza di rimbalzo del tuo sito web

Una frequenza di rimbalzo elevata, tuttavia, è qualcosa di cui devi preoccuparti e devi agire per mantenerla più bassa possibile. Vediamo cosa tu, come proprietario di un sito web, puoi fare per ridurre la frequenza di rimbalzo:

1. Migliorare la velocità di caricamento della pagina 

Se il tuo sito impiega più di 3 secondi per iniziare a caricarsi, è probabile che i tuoi visitatori non aspetteranno: se ne andranno e si sposteranno su un altro sito web. Per evitare ciò, dovresti assicurarti che il tuo sito venga caricato il più velocemente possibile. Ecco alcuni suggerimenti base e avanzati su come ottimizzare le prestazioni del tuo sito:

Utilizza una CDN

Abilitare una rete per la distribuzione di contenuti (CDN) è un fattore importante che può velocizzare il tuo sito web. Una CDN conserva copie del tuo sito su server in diverse località in tutto il mondo. Per cui quando un utente richiede di visualizzare il tuo sito web, la CDN si assicura che il contenuto venga offerto ai tuoi visitatori da un server a loro vicino. Ciò consente al tuo sito di caricarsi più velocemente su richiesta dell’utente, in particolare per i tuoi visitatori internazionali.

SiteGround dispone della sua SiteGround CDN, sviluppata internamente e disponibile in versione gratuita e premium. È facile da utilizzare e garantisce tempi di caricamento delle pagine incredibilmente rapidi.

Abilita il caching per il tuo sito web

Il caching è una tecnologia potente che può velocizzare il tuo sito. Memorizza copie dei tuoi dati nella memoria del server che quindi fornisce questo contenuto ai tuoi utenti più velocemente. In questo modo, i tuoi utenti potranno accedere al tuo sito e ai tuoi file molto più velocemente, poiché non sarà necessario recuperarli di nuovo, essendo nella cache.

I clienti di SiteGround possono sfruttare la nostra potente tecnologia di caching, sviluppata internamente su tre livelli: NGINX Direct Delivery per il caching dei contenuti statici, Cache Dinamica per la memorizzazione in cache dei contenuti dinamici e Memcached per la memorizzazione degli oggetti (cache delle query del database). Tutti e tre attivati possono velocizzare i siti fino a 5 volte!

Ottimizza il codice e i media del tuo sito web

Per velocizzare ulteriormente il tuo sito web, puoi prendere in considerazione anche alcune altre tecniche. Innanzitutto, comprimere le immagini e i video di grandi dimensioni (senza comprometterne la qualità). Questo consentirà un caricamento delle tue pagine web più veloce e migliorerà le prestazioni complessive del tuo sito web. Poi, puoi assicurarti di combinare (unire più file in uno solo per ridurre il numero di richieste) e minificare (rimuovere tutti i caratteri non necessari) i file CSS e JavaScript. In terzo luogo, puoi rimuovere tutti i plugin non necessari dal tuo sito web, poiché lo rallentano. Anche se sono disattivati, possono comunque causare tempi di caricamento lenti, quindi assicurati di eliminarli completamente.

Utilizza una configurazione MySQL veloce

Se disponi di un database costantemente in crescita, il tuo sito dovrà gestire tutta una serie di richieste per recuperare dati da questo database su richiesta degli utenti. Ciò potrebbe causare pesanti query MySQL che rallentano significativamente il tuo TTFB (Time to First Byte) e influiscono sulle prestazioni complessive del tuo sito web.

Tutti i clienti di SiteGround beneficiano della nostra configurazione MySQL personalizzata, abilitata di default, che consente l’elaborazione simultanea di un gran numero di richieste e che quindi a sua volta riduce il numero di query lente di 10-20 volte.

Assicurati che PHP sia veloce

È fondamentale che il tuo sito funzioni con la versione PHP più recente e più veloce. Non solo, ma devi anche assicurarti che il tuo server web gestisca quella versione PHP nel modo più efficiente per migliorare le prestazioni complessive del tuo sito web.

I clienti di SiteGround hanno il vantaggio di usare la nostra configurazione PHP ultraveloce personalizzata (disponibile nei piani GrowBig e GoGeek) che utilizza meno memoria del server, e che a sua volta consente al server di elaborare un numero maggiore di query più velocemente. In questo modo, la nostra configurazione PHP ultraveloce riduce il TTFB e fa sì che le pagine web si carichino in media del 30% più velocemente rispetto a una configurazione PHP standard.

Tieni sotto controllo la velocità del tuo sito web

Infine, è fondamentale tenere d’occhio regolarmente la velocità del tuo sito web. Esegui regolarmente test di velocità sui tuoi siti con strumenti online almeno una volta al mese. Quando vedi risultati preoccupanti, agisci immediatamente per migliorare le aree pertinenti. Tuttavia, dato che questa è un’altra cosa di cui devi occuparti, tieni presente che potrebbe richiedere molto tempo, impegno e denaro.

I clienti di SiteGround hanno l’opportunità unica di ricevere report mensili gratuiti sulle prestazioni, direttamente nella propria casella di posta. I nostri report mensili sulle prestazioni forniscono ai nostri clienti informazioni utili sullo stato della velocità del proprio sito web in diverse categorie (ad esempio proporzione della cache, utilizzo della CDN, ottimizzazione di WordPress, etc.) in un formato di facile lettura, con inclusi suggerimenti utili per le aree che potrebbero richiedere miglioramenti.

Velocizza il tuo sito web WordPress 

Nel caso in cui il tuo sito web sia basato su WordPress, ci sono alcuni passaggi aggiuntivi che puoi eseguire per garantire che la tua applicazione WordPress venga eseguita il più velocemente possibile. Abbiamo riepilogato i migliori suggerimenti e trucchi per l’ottimizzazione della velocità del sito web WordPress sul nostro blog.

Puoi mettere in pratica la maggior parte dei suggerimenti e dei trucchi descritti con un unico plugin: il plugin SiteGround Speed Optimizer, gratuito e disponibile per tutti gli utenti di WordPress, indipendentemente dalla piattaforma di hosting. Il plugin offre molteplici funzionalità, suddivise nelle categorie più importanti per il tuo sito web: potente caching (per ridurre il TTFB del tuo sito), ottimizzazioni del frontend (per mantenere ottimizzati i font e file HTML, CSS e JavaScript del tuo sito web), ottimizzazioni dei media ( per ottimizzare i contenuti multimediali del tuo sito senza comprometterne la qualità) e ottimizzazioni dell’ambiente (per gestire l’utilizzo delle risorse del tuo sito e risparmiare larghezza di banda).

2. Ottimizzare il sito web per mobile

Un altro passo importante che devi compiere è rendere il tuo sito ottimizzato per i dispositivi mobili. Gran parte del traffico sul tuo sito proverrà da dispositivi mobili, quindi devi assicurarti che il tuo sito sia responsive. Controlla che i font, le immagini e i video di grandi dimensioni e altri elementi importanti funzionino bene sui dispositivi mobili. La versione mobile del tuo sito web dovrebbe essere facile da navigare per i tuoi utenti, fornendo loro i contenuti o le informazioni di cui hanno bisogno in modo rapido e conciso.

3. Progettare landing page accattivanti

Le landing page sono la prima cosa che gli utenti vedono quando arrivano sul tuo sito web. Rendile accattivanti, coinvolgenti e d’impatto. Mantieni le tue pagine di destinazione semplici, con contenuti mirati e CTA chiare. Dovrebbero essere navigabili e leggibili. Includi elementi visivi accattivanti e appropriati, come immagini e brevi video. Fai in modo che le tue landing page corrispondano alle esigenze del tuo pubblico. Se il tuo pubblico è diversificato, assicurati di creare più pagine per i diversi gruppi di utenti.

4. Avere una chiara struttura di navigazione del sito 

Quando il tuo pubblico visita il tuo sito web, deve avere un’esperienza utente piacevole per poterci tornare in futuro. Per raggiungere questo obiettivo, assicurati di rimuovere elementi che potrebbero infastidire i tuoi visitatori, se non sono assolutamente necessari per il successo del tuo sito web, come bot, popup, annunci pubblicitari e altri elementi di distrazione.

Un altro passaggio cruciale è analizzare le intenzioni dei tuoi utenti per progettare la pagina in modo che risponda alle loro esigenze. Tieni presente come sono organizzati i tuoi contenuti e gli elementi visivi sul sito web e se è facile per gli utenti navigare tra le diverse parti del tuo sito.

Puoi utilizzare GA4 per analizzare quali delle tue pagine hanno frequenze di rimbalzo elevate, quindi ottimizzare la loro struttura di navigazione e riorganizzare l’ordine dei contenuti.

[subscribe_cta]

5. Migliorare i tuoi contenuti 

La qualità dei contenuti del tuo sito potrebbe essere un altro fattore che fa andare via i tuoi visitatori. Concentrati sul miglioramento dei tuoi contenuti rendendoli più rilevanti per il tuo pubblico in primis. Le tre cose principali su cui dovresti concentrarti sono le seguenti:

  • Qualità: fornisci contenuti preziosi e di qualità che portino qualcosa in più ai tuoi lettori.
  • Pertinenza: scrivi contenuti con parole chiave pertinenti che non solo portino gli utenti ad arrivare sul tuo sito, ma li aiutino anche a trovare il contenuto che stavano cercando.
  • Leggibilità: mantieni i tuoi contenuti chiari, concisi e in un formato di facile lettura con sottotitoli, brevi paragrafi e font adeguati.

6. Avere CTA chiare

Per ridurre la frequenza di rimbalzo, puoi anche includere chiari inviti all’azione sul tuo sito web. Ciò non solo ridurrà la frequenza di rimbalzo, ma aiuterà anche a convertire i tuoi visitatori. Incoraggia il tuo pubblico a intraprendere l’azione che desideri che intraprenda, come cliccare su un link, effettuare un acquisto, scaricare una risorsa, e poi fare questo includendo CTA chiare nei punti pertinenti del tuo sito. Ecco alcuni suggerimenti rapidi per le tue CTA:

  • Rendi visibili le tue CTA nella pagina web: utilizza colori e design appropriati (ad es. bottoni).
  • Scrivi testi brevi e concisi nelle tue CTA che incoraggino i tuoi visitatori ad agire.
  • Posiziona le tue CTA in posizioni chiave nella pagina, ad esempio nella parte superiore della pagina o in un altro luogo altamente visibile.

Un’altra strategia collaudata per mantenere coinvolti i tuoi visitatori, e quindi ridurre la frequenza di rimbalzo, è inserire link interni nelle tue pagine web. Questi link dovrebbero portare ad altri contenuti pertinenti sul tuo sito web. Ad esempio, mentre i tuoi visitatori leggono un post del blog, fornisci loro un link a un altro post del blog che potrebbero trovare utile. Potresti anche fornire loro dei link a post o pagine pertinenti alla fine dell’articolo che stanno leggendo. In questo modo manterrai i tuoi visitatori più a lungo sul tuo sito web.

8. Implementare sondaggi di uscita

Ultimo ma non meno importante, puoi implementare sondaggi di uscita o popup di intento di uscita. Sono finestre che appaiono ai tuoi visitatori quando muovono il cursore del mouse per chiudere la finestra, cioè quando stanno per lasciare il tuo sito web.

Questi popup che appaiono “prima di andare via” potrebbero chiedere ai tuoi visitatori di dare un feedback su cosa potresti migliorare sul tuo sito web (ad esempio aggiungere opzioni di spedizione, offrire più prodotti, etc.) o dare loro un incentivo a rimanere sul sito web (ad esempio sconti, spedizione gratuita, iscrizioni a newsletter, eBook e altro in cambio del loro indirizzo email).

Ora, prima di “rimbalzare” su un altro articolo del nostro blog, lasciaci un commento qui sotto per condividere alcune altre strategie che si sono rivelate efficaci per te.