DNS centralizzato per un hosting più veloce, sicuro e semplice

DNS centralizzato hosting

Due anni fa, grazie all’introduzione del Site Tools, dicemmo che il nuovo pannello ci avrebbe permesso di introdurre diversi miglioramenti del servizio. Ad oggi, continuiamo a mantenere quella promessa! Dopo aver lanciato PHP Ultraveloce, la nuova configurazione di MySQL su hosting cloud e condiviso, le nuove funzionalità di SiteGround Optimizer e molto altro ancora, abbiamo anche rielaborato il nostro servizio DNS per renderlo più veloce, sicuro, flessibile e semplice da usare. Dai un’occhiata a quello che abbiamo fatto e in che modo influisce sui siti ospitati sulla nostra piattaforma.

In cosa consiste il nuovo servizio DNS?

Diamo prima una definizione: il DNS (domain name system) è ciò che consente a un dominio di aprire un sito web specifico. Questo sistema indica su quale di tutti i server nel Web è ospitato il tuo sito. Di solito, a ciascun server corrisponde un insieme specifico di 2 nameserver e 2 IP che dovrebbero essere aggiunti nel pannello di gestione del tuo dominio affinché il sistema funzioni. Ogni server ha anche un servizio DNS installato su di esso che elabora le query DNS e mostra il sito corretto quando un visitatore digita il tuo dominio nel browser.

Con il nuovo DNS centralizzato non abbiamo più bisogno del servizio DNS installato su ciascuno dei nostri server di produzione. Siamo ora in grado di spostare tutti i nostri servizi DNS su un cluster completamente separato di più server. Questo cluster è dedicato solo al servizio DNS ed è geograficamente distribuito in tutto il mondo grazie alla fantastica tecnologia di routing Anycast. Il DNS centralizzato ci permette anche di avere una sola coppia di nameserver e IP per tutti i server che SiteGround gestisce, e questi sono:

  • ns1.siteground.net
  • ns2.siteground.net

Quali sono i vantaggi del nostro nuovo servizio DNS

Risoluzione più veloce del dominio, caricamento del sito più rapido

Quando un visitatore cerca il dominio del tuo sito, la prima cosa che fa il browser è fare una ricerca DNS per vedere su quale IP il dominio si risolve e si connette al server con quell’IP. Con la precedente configurazione DNS, le richieste provenienti da un continente diverso da quello del tuo server venivano gestite un po’ più lentamente a causa della distanza fisica tra il visitatore e il server che risolveva il tuo dominio. Ora, con il DNS centralizzato che funziona in cinque diverse località geografiche e più istanze, la risoluzione è gestita dal nodo più vicino, risparmiando ritardi di rete e migliorando la velocità di caricamento del tuo sito.

Ridondanza migliorata

Poiché la nuova configurazione DNS si basa su più macchine geograficamente disperse, essa è estremamente resiliente. Ad esempio, se uno dei server DNS si interrompe, le richieste DNS verrebbero gestite dal nodo più vicino e funzionante. Questa configurazione protegge anche dagli attacchi DDoS, poiché se c’è una quantità elevata di traffico dannoso, esso viene distribuito tra più macchine DNS e diventa molto più difficile che un attacco abbia successo. Inoltre, il servizio DNS è super scalabile e nuove macchine possono essere aggiunte facilmente ogni volta che è necessario disporre di più risorse.

Se stai utilizzando il tuo dominio contemporaneamente per l’hosting SiteGround e per altri servizi (ad esempio i tuoi record MX sono puntati su Gmail), avere il servizio DNS ospitato in una posizione diversa dal tuo sito ha un ulteriore vantaggio: nel caso in cui il tuo server di hosting si interrompa, il tuo DNS continuerà a funzionare e i tuoi servizi esterni continueranno a funzionare.

[subscribe_cta]

Migrazioni tra i server

Spostare i dati fa parte del nostro lavoro. Che si tratti di trasferire il tuo account da un vecchio hardware a uno più recente, da cPanel a macchine con Site Tools o da un vecchio data center all’infrastruttura Google Cloud, le migrazioni continueranno sempre ad esserci. Ogni volta che migriamo i server, una delle sfide più grandi è la gestione delle zone DNS. Il nuovo server viene fornito con nuovi nameserver e, una volta che i siti vengono trasferiti, i domini devono essere puntati per utilizzare i nuovi nameserver. Abbiamo aggiornato automaticamente i nameserver per tutti i domini gestiti con il nostro pannello di controllo, ma i domini esterni hanno avuto bisogno di modifiche manuali da parte dei webmaster. In entrambi i casi, si verifica una propagazione DNS che ha un potenziale impatto sui tempi di inattività.

Con il nuovo DNS centralizzato sarà molto più semplice migrare ed eseguire aggiornamenti del server in futuro. Nella maggior parte dei casi, tali migrazioni non comportano alcun tipo di modifica delle impostazioni DNS, prevenendo così eventuali problemi causati dalla propagazione.

Più comodità e semplicità d’uso

Con il DNS decentralizzato, le persone che gestiscono più siti su server diversi devono tenere traccia di diversi set di nameserver e questo potrebbe risultare scomodo. Il nuovo DNS centralizzato semplifica i processi di gestione per i nostri clienti che hanno più siti web, poiché tutti i domini di tutti i siti ospitati sulla nostra piattaforma, indipendentemente dal loro account di hosting o server, ora possono utilizzare la stessa coppia di nameserver.

Quando sarà disponibile il nuovo servizio DNS?

Tutti i nuovi siti creati sulla nostra piattaforma stanno già utilizzando il nuovo servizio DNS. Per i siti più vecchi, stiamo ora iniziando un passaggio graduale al nuovo DNS centralizzato. Aggiorneremo automaticamente i nameserver per tutti i domini registrati con noi. Per i domini esterni utilizzati sul nostro sistema, informeremo i nostri clienti tramite email, confermando quando sarà possibile aggiornare le loro impostazioni DNS a quelle nuove. Il vecchio sistema DNS continuerà ad essere supportato per diversi mesi, fino al completamento della migrazione a quello nuovo.
Una vulnerabilità critica di WooCommerce prontamente affrontata

Woo_Vulnerability_blog-post-1200x600

La scorsa settimana, il team di Woo ha annunciato una vulnerabilità critica nel plugin di eCommerce più popolare per WordPress: WooCommerce. Come descritto nel loro post, gli update di sicurezza sono stati subito lanciati a tutti i branch per tutti gli utenti che non avevano disabilitato gli aggiornamenti. Il tutto è stato fatto in modo veloce ed efficiente. Inoltre, il team di Woo è stato estremamente collaborativo fornendo tutte le informazioni necessarie che ci hanno permesso di aggiungere in modo proattivo regole di sicurezza al nostro WAF (Web Application Firewall) per un ulteriore livello di protezione. Continua a leggere per saperne di più su tutte le azioni intraprese e sui risultati.

Aggiornamenti ramificati lanciati da Woo

A causa della gravità delle vulnerabilità scoperte, il team di WooCommerce ha lavorato 24 ore su 24 per applicare patch a tutti i principali branch di rilascio. Ciò significa che non devi passare da WooCommerce 4 a 5 per proteggerti. Questi aggiornamenti sono stati subito lanciati e, se non esplicitamente disabilitati, molto probabilmente il tuo Woo è già stato patchato. Tuttavia, ti consigliamo vivamente di fare un controllo! Tutte le versioni di WooCommerce precedenti all’ultima patch sono vulnerabili. Puoi controllare la tua versione e confrontarla con la pagina delle versioni di WooCommerce (https://developer.woocommerce.com/releases/). Ad esempio, se hai WooCommerce 5.5.2 dovresti semplicemente aggiornarlo al 5.5.1. Ciò risolverà il problema di sicurezza senza compromettere alcuna funzionalità.

Protezione WAF proattiva impostata da SiteGround

Per quanto riguarda la sicurezza, abbiamo sempre creduto che essere proattivi sia l’approccio migliore. Questa particolare vulnerabilità non ha fatto eccezione. Non appena siamo stati informati dal team di Woo, abbiamo agito immediatamente e abbiamo aggiunto una nuova regola di sicurezza al nostro Web Application Firewall (WAF), un elaborato sistema per la prevenzione degli exploit, in esecuzione su tutti i nostri server. Puoi pensare al firewall come a un insieme di regole che bloccano i tentativi di exploit. Siamo costantemente attenti alle informazioni relative ai problemi di sicurezza e siamo pronti ad agire aggiungendo regole di sicurezza, in modo che il nostro sistema possa bloccare tentativi malevoli. Il WAF non corregge una falla di sicurezza di un particolare sito, che può essere sistemata solo tramite un aggiornamento di sicurezza, ma impedisce agli hacker di sfruttare questa falla per ottenere l’accesso non autorizzato al tuo sito.

[subscribe_cta]

Potresti chiederti perché creare una regola WAF quando il team di Woo è stato così veloce per rilasciare una nuova versione di sicurezza. Lo facciamo per garantire che i clienti abbiano più tempo per reagire all’exploit. Infatti, sebbene la maggior parte degli utenti di WooCommerce abbia attivi gli aggiornamenti automatici, alcuni siti non vengono aggiornati per diversi motivi: aggiornamento non riuscito, disattivato o posticipato. Alcuni webmaster preferiscono gestire gli aggiornamenti in autonomia, principalmente perché vogliono essere sicuri che l’aggiornamento non interferisca con nessuna delle funzionalità del loro sito. Dopotutto parliamo di eCommerce che probabilmente fanno affidamento su molti plugin aggiuntivi come quelli per la spedizione, i pagamenti, il tracking e molto altro. Per queste persone le regole WAF forniscono il tempo necessario ad assicurarsi che tutte le loro funzionalità critiche funzionino con la nuova versione di Woo.

Nel complesso, la gestione di questa vulnerabilità di Woo mostra come gli sforzi combinati degli sviluppatori di plugin e del tuo hosting ripaghino. Anche in situazioni di emergenza i tuoi clienti sono al sicuro e gli affari continuano come al solito!

Un SFTP Multisito per domarli tutti

SFTP Multisito

Questa è un’estate particolarmente calda in SiteGround. Nuove funzionalità si presentano una dopo l’altra! L’ultima che abbiamo aggiunto alla nostra piattaforma è l’opzione per l’accesso SFTP Multisito con un’unica chiave SSH. Da oggi in poi le persone che gestiscono siti multipli sulla nostra piattaforma non dovranno più utilizzare una chiave SSH separata per ciascun sito per poter caricare i file tramite SFTP. L’Accesso SFTP Multisito può essere utilizzato per tutti i siti che gestisci o di cui sei un collaboratore all’interno di un’unica Area Cliente. 

L’accesso SFTP Multisito è super comodo

Questa funzionalità è particolarmente utile per chi gestisce molti siti sulla nostra piattaforma. Se gestisci siti multipli, ti aiuta a non perdere tempo a creare una chiave SSH separata per ciascuno dei siti a cui desideri accedere tramite SFTP. Inoltre, non dovrai più ricordare username e hostname diversi per ogni sito. D’ora in poi puoi autenticarti per una connessione SFTP a ciascuno dei tuoi siti usando lo stesso username e hostname. Il nostro sistema ti darà l’accesso SFTP a tutti i siti che sono stati legati alla tua chiave SSH Multisito.

L’accesso SFTP Multisito è altamente sicuro

Senza dubbio, l’accesso SFTP Multisito rende più semplice la gestione dei siti. Ma non preoccuparti, questa comodità non va a discapito della sicurezza. Come con l’opzione SFTP per sito singolo, il trasferimento di file è crittografato tra il tuo computer locale e il server remoto che ospita il tuo sito. Inoltre, usiamo un metodo di autenticazione molto più sicuro di quello standard, utilizzando chiavi SSH invece di semplici password. Le chiavi hanno innegabili vantaggi per la sicurezza: sono molto più lunghe e complesse, rendendo impossibili eventuali attacchi brute-force. Inoltre, la chiave stessa non viene trasmessa durante il processo di autenticazione. Le password invece, anche quelle generate da tool specifici, sono soggette ad attacchi brute-force e spesso si basano su una password principale memorizzata su un computer che potrebbe essere infettato. E, nel caso volessi aggiungere un ulteriore livello di sicurezza, hai la possibilità di limitare facilmente l’accesso SFTP Multisito della tua chiave SSH a un IP specifico. 

[subscribe_cta]

L’accesso SFTP Multisito è facile da impostare e gestire

Per utilizzare il nostro nuovo Accesso SFTP Multisito è sufficiente creare una chiave SSH principale tramite la tua Area Cliente. Durante l’impostazione iniziale della chiave puoi scegliere il sito a cui accedere con essa. Dopo aver attivato la chiave, ogni sito che crei o di cui diventi collaboratore verrà aggiunto automaticamente ad essa. L’elenco può essere modificato in qualsiasi momento nella tua Area Cliente. Maggiori informazioni sono disponibili nel nostro tutorial dettagliato sulla chiave SSH per SFTP Multisito. 

NOTA: ovviamente, per utilizzare il nostro nuovo servizio bisogna avere più di un sito nella propria Area Cliente. Nel caso disponessi di un unico sito, puoi accedervi tramite SFTP lo stesso, ma devi utilizzare la sua chiave SSH univoca, generata nel tuo Site Tools.

SiteGround Security – Il nostro nuovo plugin WordPress

SiteGround Security plugin WordPress

La sicurezza dei siti dei nostri clienti è sempre stata una parte estremamente importante dei nostri servizi di hosting. Gli esperti del nostro team di sviluppo da sempre si occupano di mantenere sicura la nostra infrastruttura di hosting e creano soluzioni di web security uniche. Siamo stati pionieri nello sviluppare sistemi di protezione a livello di server come l’isolamento dell’account, il monitoraggio dello stato del server, la creazione di un sistema anti-bot, etc. Sappiamo inoltre che la sicurezza di ogni singolo sito deve essere rafforzata non solo a livello di server, ma anche a livello di applicazione. Ecco perché forniamo servizi come aggiornamenti automatici, backup e WAF ai nostri clienti.

Oggi siamo felici di presentare un altro strumento che può migliorare notevolmente la sicurezza di qualsiasi sito WordPress: il nostro nuovissimo plugin SiteGround Security.

Il plugin SiteGround Security è gratuito per tutti ed è preinstallato su tutte le nuove installazioni WordPress ospitate su SiteGround. Offre agli utenti un modo semplice per proteggere un sito WordPress da attacchi dannosi e include strumenti utili per aiutare i proprietari di siti a reagire nel caso in cui si sospetti che il proprio sito sia stato compromesso. Continua a leggere per scoprire come rendere il tuo sito più sicuro con SiteGround Security.

Proteggi il tuo sito WordPress dagli attacchi

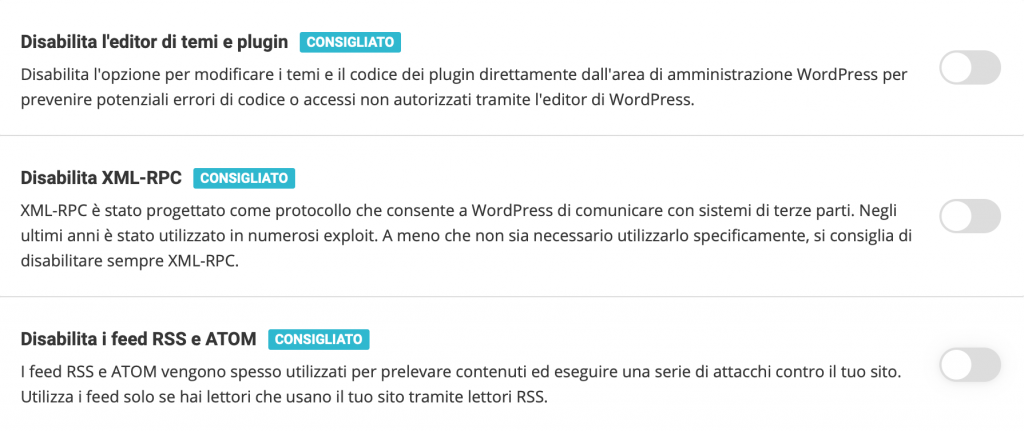
Nella sezione “Sicurezza del sito” del nostro plugin, sarai in grado di attivare facilmente diverse regole che rafforzano la sicurezza del tuo sito web e prevengono malware comuni, attacchi brute-force e altri problemi di sicurezza. Alcune di queste regole, come nascondere la tua versione di WordPress o eliminare il file readme.txt predefinito, renderanno più difficile per i crawler rilevare che stai utilizzando WordPress. Pertanto, il tuo sito non sarà facilmente identificabile come possibile vittima di un attacco quando viene riscontrata una vulnerabilità. Le altre regole in questa sezione sono la protezione XSS avanzata e la protezione delle cartelle di sistema.

Rafforza la sicurezza del tuo login

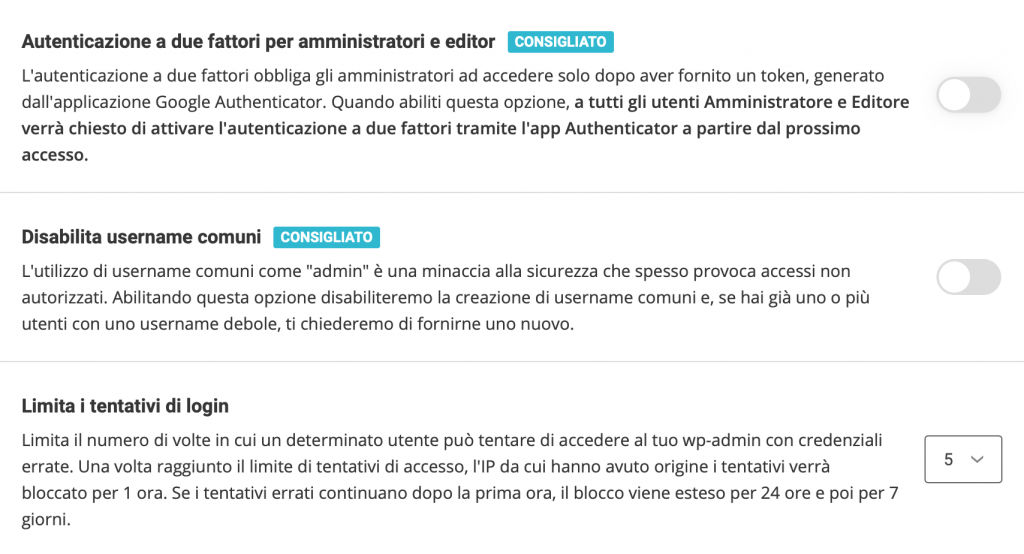
Nella sezione “Sicurezza del login” del nostro plugin, puoi attivare sistemi di protezione per il tuo login, evitando accessi non autorizzati. Uno dei metodi più consigliati per proteggere il login è l’autenticazione a 2 fattori e, con il plugin SiteGround Security, puoi facilmente attivarla per la tua area di amministrazione WordPress. In questa sezione puoi attivare alcune misure di protezione semplici ma molto efficaci, come la modifica dell’URL di login e il divieto di utilizzare “admin” come username. Puoi anche limitare il numero di tentativi di login da uno stesso IP e bloccare così gli hack che cercano di indovinare la tua password tramite attacchi brute-force.

Se poi vuoi intensificare ulteriormente la protezione del login di WordPress, puoi specificare gli IP da cui è possibile accedere alla tua pagina di login. Questa opzione deve essere utilizzata con cautela se si utilizza l’IP dinamico, in modo da non bloccare l’accesso a se stessi.

Inoltre, puoi specificare determinati periodi di tempo in cui il tuo login non sarà affatto accessibile. Ad esempio, se sai che nessuno si connette mai durante il weekend, puoi attivare la modalità “Assente” per sabato e domenica e nessuno potrà realmente accedere all’area di amministrazione in quei giorni.

Monitora il registro delle attività dell’area di amministrazione

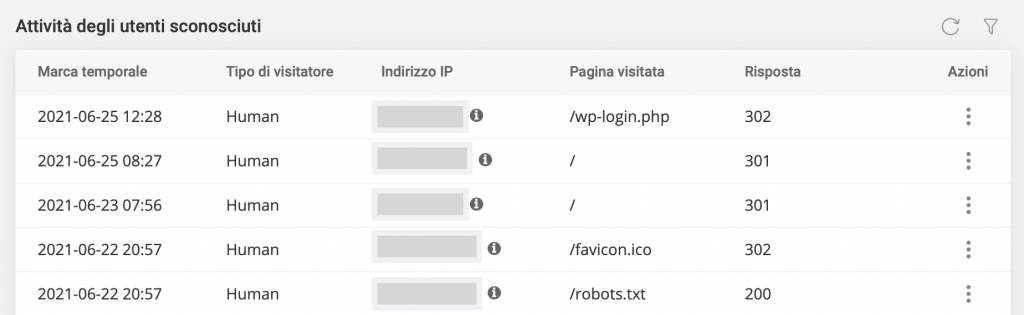
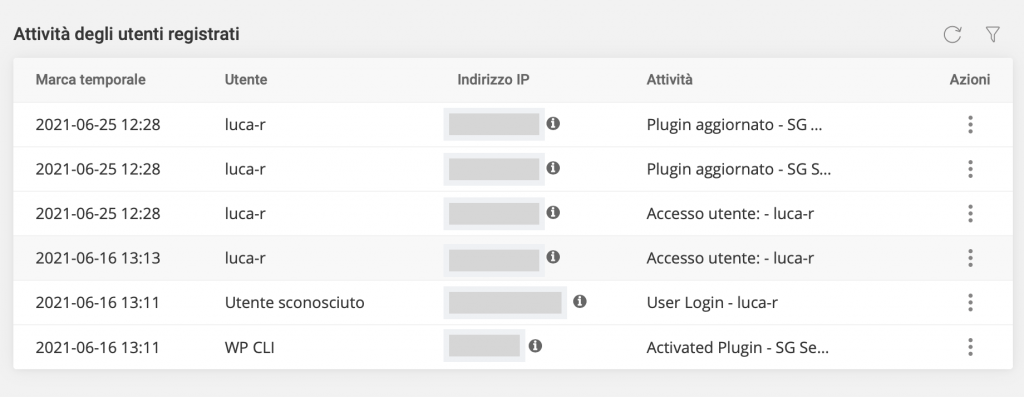
Una delle migliori funzionalità del plugin è il registro delle attività. Ti consente di individuare gli indirizzi IP errati che tentano di accedere al tuo sito e gli utenti registrati che svolgono attività che non dovrebbero. Ad esempio, puoi bloccare con un click gli IP che hanno numerosi accessi errati e allo stesso tempo scoprire quale utente ha cancellato quel post che non trovi più. Conserviamo il registro fino a 16 giorni indietro, quindi consigliamo di dargli un’occhiata ogni tanto, soprattutto se hai un sito trafficato e un buon numero di utenti con la capacità di modificare i contenuti.

[subscribe_cta]

Reagisci se sospetti che il tuo sito possa essere stato compromesso

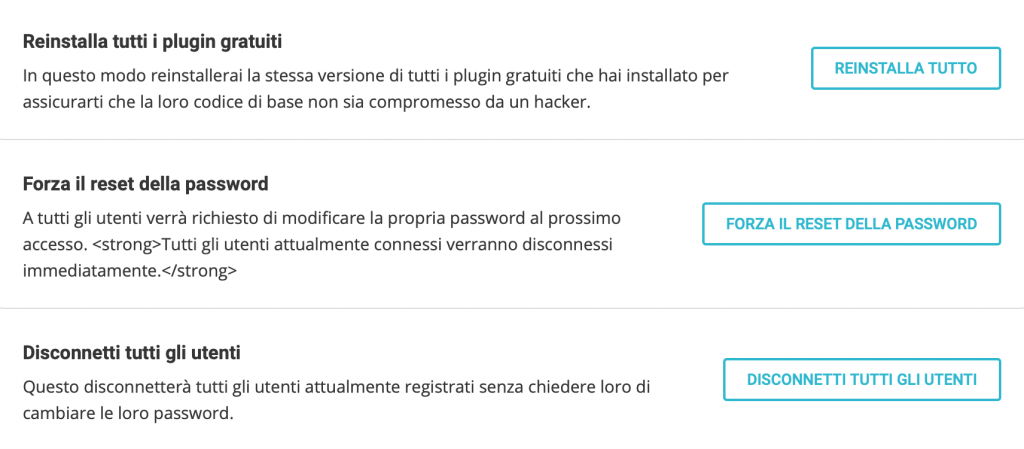
Nella sezione “Post-hack” del plugin, troverai una serie di azioni da seguire se ritieni che la sicurezza del tuo sito sia stata compromessa. Qui sarai in grado di disconnettere automaticamente tutti gli utenti e costringerli a cambiare le password. In questo modo, se un utente è stato compromesso, puoi interrompere le operazioni dannose derivanti dal suo account. Sarai anche in grado di reinstallare tutti i tuoi plugin. Ciò assicurerà che tu stia utilizzando una copia pulita di ciascun plugin invece di una possibilmente compromessa.

Tieni presente che, sebbene queste azioni post-hack siano utili, non sostituiscono una pulizia approfondita del sito che potrebbe dover essere eseguita da un esperto di sicurezza WordPress nel momento in cui ci sono segni che il tuo sito è stato violato.

Come avere il plugin SiteGround Security?

Il plugin SiteGround Security è disponibile come qualsiasi altro plugin WordPress gratuito. Puoi trovarlo nella repository ufficiale dei plugin di WordPress (https://wordpress.org/plugins/sg-security/) o installarlo direttamente tramite la tua area di amministrazione WordPress. Se ospiterai il tuo prossimo sito WordPress su SiteGround, l’utilizzo del plugin è immediato, poiché tutte le nuove installazioni di WordPress hanno il plugin SiteGround Security preinstallato con alcune funzionalità attivate di default.

Questo è il primo plugin rilasciato da noi il cui utilizzo è esteso a tutti, anche da persone che non sono ospitate da SiteGround. Detto questo, non abbiamo eseguito test completi con tutte le altre società di hosting, quindi potrebbero verificarsi problemi causati dalla loro particolare configurazione. In tal caso, non esitare a pubblicare un thread nel forum dei plugin nella repository di WordPress, faremo del nostro meglio per assicurarci che funzioni alla perfezione su tutte le piattaforme.

Politiche di sicurezza e ripristino di emergenza dei dati in SiteGround (sono appena state migliorate!)

sicurezza dati siteground

L’archiviazione e la sicurezza dei dati sono componenti chiave del nostro servizio di hosting. Questo è il motivo per cui sottoponiamo i tuoi siti a backup frequenti e manteniamo le copie a lungo per un possibile utilizzo futuro. Essendo nel settore da 17 anni, abbiamo assistito a diversi incidenti che hanno gravemente colpito o minacciato diversi hosting provider in tutto il mondo. Ci sono stati uragani nelle vicinanze di importanti data center, interruzioni di corrente a causa di particolari situazioni di emergenza e, di recente, abbiamo visto tutti come un grande data center in Francia è stato colpito da un incendio e tutti i dati, inclusi i backup, sono andati persi.

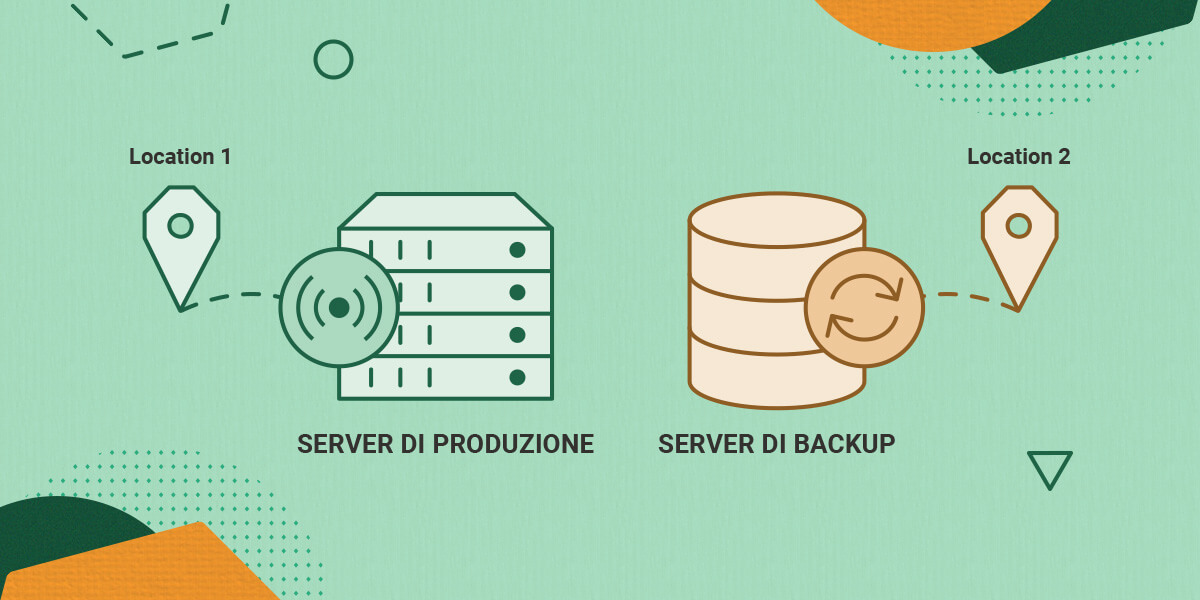
Ecco perché non abbassiamo mai la guardia, valutiamo periodicamente il rischio e lavoriamo sulle politiche di sicurezza per rendere la nostra strategia di emergenza sempre migliore. Ad esempio, abbiamo recentemente introdotto un nuovo algoritmo per i backup. Esso mantiene i backup dei tuoi account in un data center diverso da quello che ospita gli account online e, in caso di incidente, possiamo alimentare rapidamente il tuo sito da una diversa struttura.

Ora vogliamo farti una panoramica di come manteniamo al sicuro i tuoi dati e come li ripristiniamo quando necessario, in modo che tu possa essere certo che ci prendiamo cura in modo proattivo dei tuoi siti e delle tue informazioni.

Come teniamo al sicuro i tuoi dati?

  • Ridondanza e presenza continua dell’infrastruttura Google Cloud

Da quando abbiamo migrato la nostra piattaforma su Google Cloud, ci sentiamo più sicuri della ridondanza del nostro servizio. Google Cloud mantiene server cloud altamente ridondanti in diversi data center in tutto il mondo e ci consente di migrare facilmente i dati da una macchina virtuale all’altra o da un data center a un altro, indipendentemente dal continente. Ciò significa che, in caso di incidente con il tuo server live, è molto probabile che i tuoi file siano ancora sul cloud.

  • Backup giornalieri

L’infrastruttura basata sul cloud garantisce un ottimo livello di sicurezza dei dati, ma non garantisce al 100% che possa ripristinare i tuoi file quando necessario, motivo per cui abbiamo creato backup giornalieri gratuiti per tutti i nostri account. Non solo, ma conserviamo diverse copie di backup degli account che ospitiamo. In questo modo, anche se il nostro script di backup fallisce per qualche motivo, abbiamo copie precedenti a cui ripristinare e ciò migliora significativamente le possibilità di avere un backup quando ne hai bisogno. Nello specifico, per i piani StartUp, GrowBig e GoGeek conserviamo 30 copie, mentre per gli account cloud ne conserviamo 7 copie.

  • Backup archiviati in posizioni geografiche diverse [NUOVA FUNZIONE]

Per ridurre al minimo i danni causati da un guasto del server, abbiamo sempre conservato i tuoi backup su una macchina fisica diversa da quella che ospita i tuoi account, ma nello stesso data center. A partire dal mese scorso, tuttavia, abbiamo introdotto un fantastico miglioramento: ora conserviamo i backup del tuo account in una struttura fisica diversa da quella che ospita i siti online.

Abbiamo valutato la possibilità che non solo un server, ma un intero data center possa avere problemi causati da situazioni estreme come disastri naturali o incedi. Soprattutto il recente incendio che ha colpito un grande data center in Francia ha comportato enormi perdite di dati e questo ci ha portato a intraprendere azioni. Grazie alle strutture di Google Cloud, ora stiamo facendo quanto segue:

  • I server in Iowa (USA) hanno i backup su macchine in Virginia (USA)
  • I server a Londra (UK) hanno i backup su macchine a Eemshaven (NL)
  • I server a Francoforte (DE) hanno i backup su macchine a Eemshaven (NL)
  • I server a Eemshaven (NL) hanno i backup su macchine a Francoforte (DE)
  • I server a Sydney (AU) hanno i backup su macchine a Singapore (SG)

Questo servizio non è disponibile solo per gli account ospitati nel data center di Singapore.

[subscribe_cta]

  • Backup on-demand

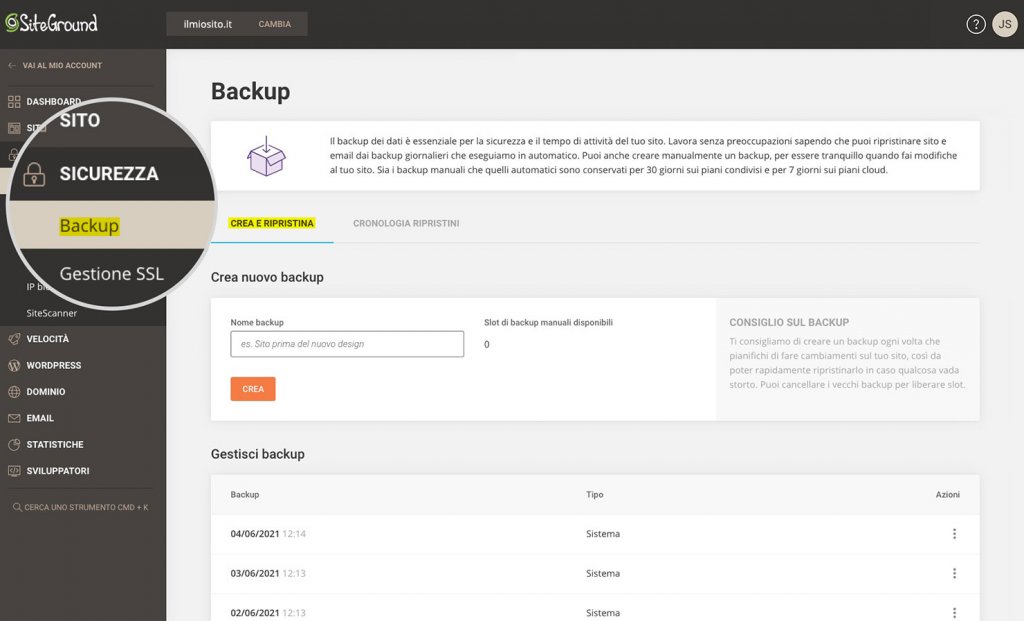
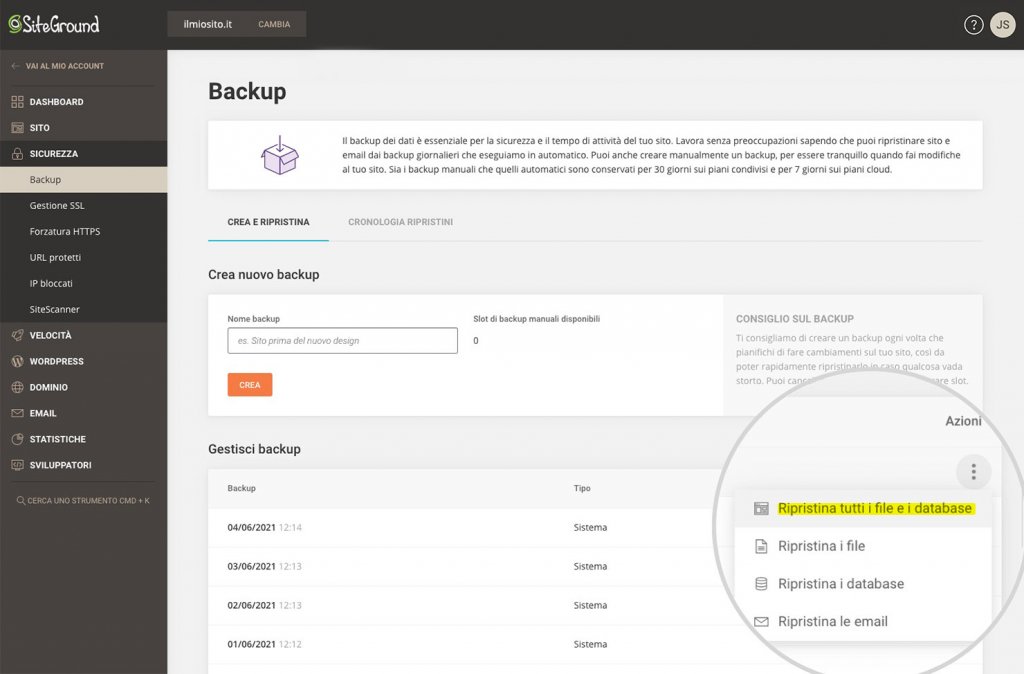
Poiché la probabilità di perdere dati e danneggiare un sito aumenta quando gli utenti tentano di fare modifiche sui propri siti, consigliamo vivamente di utilizzare il nostro strumento di backup on-demand disponibile nel Site Tools. Fai un backup subito prima di fare il deploy di nuovo codice, plugin, temi o altro sul tuo sito, in modo da poter ripristinare tutto in un click se qualcosa va storto. Fai che diventi una routine! Hai tutti gli strumenti a tua disposizione, vai e clicca sul pulsante “backup” prima di lanciare qualsiasi cosa!

Come si recuperano i dati in caso di incidente?

In caso di incidente, sia che si tratti di un danno causato dall’utente stesso, sia di un problema hardware più grave, i dati dell’account possono essere facilmente ripristinati dai backup disponibili. Ecco come:

  • Strumento di ripristino per una risoluzione veloce dei problemi

Tutti i nostri clienti hanno uno strumento di ripristino gratuito nel loro Site Tools, che dà accesso a tutte le copie di backup automatiche o manuali. Basta un click e puoi ripristinare la copia di backup più recente o quella che sembra non essere interessata da malware o errori umani.

  • Ripristino di emergenza per incidenti gravi

Gli incidenti accadono, indipendentemente da quanto cerchi di proteggerti. In caso di un arresto anomalo del server, di un’interruzione dell’alimentazione per un lungo periodo o di un disastro naturale, noi come host dobbiamo essere in grado di intervenire e trovare un modo per ripristinare i dati e ridurre al minimo i tempi di inattività. Ecco perché anni fa abbiamo sviluppato il nostro sistema di backup. Il vantaggio principale di questo sistema è che può migrare TB di dati in poche ore in quanto consente ripristini simultanei da più istanze di backup a più server di produzione.

Inoltre, saremo in grado di far girare il tuo sito su un server che si trova in un altro Paese o continente se questo è il modo più veloce per rimetterlo online!

Backup distribuiti geograficamente per una migliore protezione dei dati

backup distribuiti geograficamente

Siamo entusiasti di annunciare che a partire da questo mese abbiamo implementato un sistema per distribuire i backup geograficamente, che riduce al minimo il rischio di perdita dei dati e consente un rapido ripristino anche in caso incidenti gravi che potrebbe interessare un intero data center.

I backup vengono archiviati in un data center fisico diverso da quello che ospita l’account live

A partire da questo mese abbiamo iniziato a eseguire il backup degli account in un data center diverso da quello che ospita l’account live come segue:

  • I server in Iowa (USA) hanno i backup su macchine in Virginia (USA)
  • I server in Virginia (USA) hanno i backup su macchine in Ohio (USA)
  • I server in California (USA) hanno i backup su macchine in Oregon (USA)
  • I server in Texas (USA) hanno i backup su macchine in Sud Carolina (USA)
  • I server a Londra (UK) hanno i backup su macchine a Eemshaven (NL)
  • I server a Francoforte (DE) hanno i backup su macchine a Eemshaven (NL)
  • I server a Madrid (ES) hanno i backup su macchine in Eemshaven (NL)
  • I server a Eemshaven (NL) hanno i backup su macchine a Francoforte (DE)
  • I server a Sydney (AU) hanno i backup su macchine a Singapore (SG)

Al momento questo servizio non è disponibile per gli account ospitati a Singapore. I backup di questi account vengono eseguiti su diversi server all’interno della struttura di Singapore.

Protezione dei dati migliorata

L’archiviazione e la sicurezza dei dati sono una componente chiave del nostro servizio e ci sono molteplici fattori di rischio e minacce che consideriamo quando sviluppiamo soluzioni per la sicurezza dei dati. I più comuni sono gli errori umani, i guasti dell’hardware e gli attacchi hacker. Per queste situazioni, ci affidiamo ai nostri backup giornalieri che vengono archiviati su server diversi e indipendenti dall’account live. Esistono poi situazioni meno probabili, ma allo stesso tempo più dannose, come incendi, interruzioni di corrente o disastri naturali, che potrebbero avere effetti su un’intero data center. Ospitare i backup in una posizione geografica diversa significa migliorare le possibilità di salvaguardare i tuoi dati e riportarli online anche in caso di un incidente così grave.

[subscribe_cta]

Ripristino del servizio più rapido

Ora immagina che il tuo sito vada offline a causa di una interruzione di corrente e che il tempo di risoluzione del problema sia sconosciuto. Spesso questo significa ore di inattività. Oppure, immagina che un evento naturale distrugga la struttura che contiene i server, che di conseguenza andrebbero persi in modo irreparabile. Una situazione simile avvenne nel 2005 con l’uragano Katrina ed eventi di questo tipo sono in aumento in alcune zone del mondo a causa del cambiamento climatico. Oppure potrebbe scoppiare un incendio nel data center compromettendo i server, come successo di recente ai data center di un’azienda in Francia.

Grazie al nostro nuovo sistema, ora sarai ancora più tranquillo poiché i tuoi dati avranno sempre una copia di backup salvata, non più di 24 ore prima, in un altro data center. In caso di incidente, saremo in grado di riportare online il tuo sito dalla nuova location che sarà pienamente operativa. Pertanto, i backup distribuiti geograficamente non solo salvano i tuoi dati, ma ci consentono di ripristinare il servizio molto più velocemente di quanto qualsiasi “tempo di ripristino” possa prevedere.

Abbiamo considerato a lungo di attivare i backup distribuiti, tuttavia è diventato possibile farlo una volta che abbiamo iniziato a utilizzare l’infrastruttura di Google Cloud. L’uso di un unico fornitore per tutte le nostre location, con un’interrelazione super veloce tra i diversi data center e un’ampia rete di strutture in tutto il mondo, ci ha permesso di distribuire i dati attraverso regioni, paesi e continenti in un modo che prima era non era possibile.

Stesso livello di riservatezza dei dati

La nostra Privacy Policy e l’Accordo sul trattamento dei dati (DPA) continueranno ad applicarsi allo stesso modo anche alla luce dei nuovi backup distribuiti geograficamente. I dati dei nostri clienti saranno protetti come prima.

Sebbene confidiamo che nessun evento naturale influenzi in alcun modo i nostri data center, preferiamo essere preparati al peggio e fornire ai nostri clienti la massima protezione per i loro siti.

Ottimizzazione dell’utilizzo della RAM da parte di MySQL sul Cloud

Ottimizzazione RAM MySQL

Negli ultimi 6 mesi, in SiteGround ci siamo totalmente concentrati sulla velocità. Abbiamo potenziato le prestazioni dei siti ospitati su SiteGround fino a 5 volte lanciando le nuove configurazioni PHP Ultraveloce e MySQL e attivando la cache dinamica (cache a pagina intera) su tutti i siti. Come passo successivo di questo processo, abbiamo rivolto la nostra attenzione ai server cloud. Siamo felici oggi di annunciare che abbiamo implementato un nuovo algoritmo dinamico di allocazione della RAM che migliora ulteriormente l’utilizzo delle risorse di MySQL e permette ai siti che utilizzano database, ospitati sui nostri piani cloud, di essere più veloci.

Qual è il problema con MySQL?

MySQL può essere un vero piantagrane. Se non viene controllato, divora risorse e continua a chiederne di più. Se non ottiene ciò che vuole, inizia a rallentare i processi uno dopo l’altro e questo diventa un vero problema per app basate su database come WordPress. Quindi le impostazioni di MySQL sono la chiave per risolvere molti dei problemi di lentezza del sito. Ma i webmaster possono avere difficoltà a risalire alle origini del rallentamento delle prestazioni. Non si tratta solo di aggiungere più RAM. La RAM deve essere utilizzata in modo intelligente, così da consentire a MySQL di funzionare il più velocemente possibile, senza che consumi tutte le risorse disponibili.

Abbiamo sempre aiutato i clienti a valutare l’allocazione ottimale della RAM per MySQL, considerando i servizi in esecuzione sul sito e le specifiche disponibili. I problemi venivano risolti manualmente e caso per caso, ma ora abbiamo trovato un modo per automatizzare il processo e ridurre così il lavoro e le competenze richieste ai nostri clienti.

[subscribe_cta]

Cosa abbiamo fatto?

Abbiamo implementato una configurazione dinamica che dipende dalla quantità di memoria del tuo account Cloud. Ciò significa che le impostazioni di MySQL verranno regolate in base alle risorse disponibili. Non solo avvieremo nuove istanze Cloud con configurazioni predefinite, ma in caso di un evento di auto-scalabilità (o di un upgrade), la configurazione del server si adatterà per un utilizzo ottimale delle risorse senza intervento manuale. Ciò significa che le query del database verranno elaborate più rapidamente e l’utilizzo di I/O sarà inferiore. Infine, la RAM aggiuntiva verrà utilizzata in modo più efficiente e anche i siti in rapida crescita dovranno aggiungerla meno spesso, risparmiando sui costi dell’hosting.

Chi avrà il nuovo servizio?

Il nuovo sistema è già attivo su tutti i server Cloud! Non è necessario abilitarlo o configurarlo in alcun modo. Tieni d’occhio i miglioramenti delle prestazioni e facci avere un feedback. Più il tuo sito utilizza in modo intensivo i database (ad esempio i siti di membership, i negozi online, i forum, etc.), maggiore sarà il miglioramento!

SuperCacher per tutti e siti fino a 5 volte più veloci!

SuperCacher per siti fino a 5 volte più veloci

Era il 2012 quando annunciammo il nostro SuperCacher, la funzione che consentiva ai nostri clienti di attivare cache statica, cache dinamica e Memcached sui propri account. Da allora, abbiamo lavorato tantissimo per migliorare le sue funzionalità e oggi è uno degli strumenti per la velocità più potenti che abbiamo mai creato per i nostri clienti. Fino ad oggi, SuperCacher era principalmente usato per la cache statica (NGINX Direct Delivery), poiché essa è sempre stata attiva di default su tutti i nostri piani. Ma adesso, abbiamo scelto di fare un passo importante che porterà a un utilizzo massiccio degli altri due livelli di caching, aumentando in modo significativo la velocità dei siti che ospitiamo. Da oggi, la Cache Dinamica e Memcached saranno disponibili per tutti, anche sui piani StartUp, senza costi aggiuntivi.

Cache Dinamica attivata di default per tutti!

Siti dal 50% al 500% più veloci

Ricapitolando, la Cache Dinamica è una tecnologia che memorizza nella cache l’output HTML del codice PHP. Il linguaggio PHP viene utilizzato in modo che il contenuto dello stesso HTML venga modificato dinamicamente e in base a una serie di condizioni predefinite dallo sviluppatore. Quando si utilizza la cache, la prossima volta che viene richiesta una pagina, l’HTML verrà visualizzato dalla cache che si trova nella RAM del server, invece di sprecare risorse di CPU e I/O per leggere il file PHP dal disco. Grazie a questo meccanismo la pagina web si carica molto più velocemente. E per “più velocemente”, intendiamo il 50-80% più veloce rispetto ai siti che non la hanno attivata. L’impatto maggiore è visibile sui siti più pesanti, quelli con più prodotti e query. Una volta abilitata la cache, le pagine iniziano a caricarsi alla velocità consentita dalla rete, poiché la risposta della pagina viene restituita istantaneamente dalla memoria del server.

Cache WordPress e configurazione di altre applicazioni

Fino ad ora, la Cache Dinamica era disponibile sui piani GrowBig e superiori e doveva essere attivata dagli utenti tramite il nostro plugin SiteGround Optimizer. Ora rendiamo disponibile la cache su tutti i piani e la attiviamo di default su tutti i server. Pertanto, tutti i siti WordPress ospitati sulla nostra piattaforma utilizzeranno la cache immediatamente. Inoltre, i nostri clienti potranno anche configurare altre applicazioni per sfruttare la cache. Per istruzioni su come utilizzare la Cache Dinamica con alcune delle altre applicazioni più popolari, puoi fare riferimento ai nostri tutorial su SuperCacher.

Opzioni di gestione della Cache Dinamica

Come già accennato, la Cache Dinamica ora funzionerà con le installazioni WordPress da subito. Tuttavia, gli utenti WordPress otterranno migliori risultati attraverso i controlli per la Cache Dinamica presenti nel nostro plugin SiteGround Optimizer. Il plugin funge da “ponte” tra la nostra Cache Dinamica e l’applicazione WordPress. Ad esempio, SiteGround Optimizer dice al tuo server di pulire automaticamente la cache ad ogni modifica di contenuto rilevante e ti fornisce un’opzione per escludere del tutto gli URL dalla cache. Tramite il plugin è possibile anche disattivare la cache.

Se stai utilizzando un’altra applicazione, potrebbe essere necessario consentire l’utilizzo della cache dal suo backend per iniziare a sfruttarla, indipendentemente dal fatto che sia attivata da noi a livello di server.
Per quanto riguarda l’opzione Svuota Cache, se una modifica sul tuo sito non viene mostrata immediatamente, poiché la versione in cache è ancora disponibile, puoi sempre utilizzare il pulsante Svuota Cache dal tuo Site Tools.

Memcached disponibile su tutti i piani

Memcached è probabilmente il sistema di caching più popolare, utilizzato da migliaia di siti basati su database. Essa accelera i siti memorizzando nella cache i risultati delle query del database nella RAM del server. Pertanto, se il risultato della stessa query è nuovamente necessario, verrà prelevato istantaneamente dalla RAM, anziché generato di nuovo dal database, che di solito è un processo più lento e richiede più potenza di calcolo.

Memchaced è ora disponibile anche sui piani StartUp con Site Tools. Puoi attivarla dalla Velocità > Caching (opens in a new tab)” href=”https://it.siteground.com/tutorial/supercacher/memcached/” target=”_blank”>tab Memcached in Site Tools > Velocità > Caching. Tuttavia, tieni presente che devi anche configurare la tua applicazione per utilizzare questa cache, una volta attivata dalla nostra interfaccia. Per WordPress questo richiede solo un click nel nostro plugin sezione di gestione Memcached (opens in a new tab)”>SiteGround Optimizer > sezione di gestione Memcached. Per alcune delle altre applicazioni popolari, invece, puoi fare riferimento ai nostri tutorial su SuperCacher.

NOTA:
Le modifiche descritte interesseranno solo i nostri server con Site Tools. Tuttavia, nel caso in cui il tuo account sia ancora su cPanel, non ti preoccupare: entro la fine di marzo completeremo tutte le migrazioni da cPanel a Site Tools, quindi potrai sfruttare presto questi miglioramenti di SuperCacher.

Nuova configurazione MySQL per un’elaborazione più rapida delle query

Nuova configurazione MySQL

Due dei motivi più frequenti per cui un sito potrebbe risultare lento sono i processi PHP non ottimizzati e le pesanti query MySQL. Ottimizzare il codice è una parte cruciale della costante battaglia per una maggiore velocità. Tuttavia, le persone che ospitano i loro siti su SiteGround hanno sempre avuto un alleato affidabile al loro fianco in questa battaglia.

Per quanto riguarda gli script PHP lenti, abbiamo già annunciato il nuovo PHP Ultraveloce, che accelera l’elaborazione di questi script e le prestazioni dell’intero sito fino al 30%. Il naturale passo successivo per offrire un servizio super veloce è stato implementare una soluzione lato server relativo alle query al database lente. Già notiamo un calo di queste tra le 10 e le 20 volte per server!

Cosa sono le query MySQL lente e perché sono importanti?

Se gestisci un sito con un database, quando un visitatore entra nel tuo sito ci sono tonnellate di script che iniziano a funzionare, alcuni dei quali richiedono informazioni al tuo database. Ad esempio, se hai un negozio online e un visitatore sta cercando di acquistare un articolo, il tuo negozio dovrebbe verificarne la disponibilità nel database e visualizzare se è possibile ordinarlo. Questo controllo attiva una query MySQL. A seconda di come viene scritta la query, l’elaborazione da parte del server potrebbe essere piuttosto pesante e richiedere molto tempo.

Per chi gestisce il sito, queste query lente sono un problema perché portano a perdere clienti. Il tasso di abbandonano di un sito quando un visitatore deve attendere più di 2-3 secondi per il caricamento di una pagina è infatti molto alto.

Noi invece, in qualità di hosting provider, non vogliamo che i nostri server elaborino troppe query lente perché questo significa che la CPU e la RAM della macchina vengono bloccate e non possono essere utilizzate per altri processi.

[subscribe_cta]

Cosa abbiamo fatto?

La battaglia con le query MySQL lente è un processo continuo, che coinvolge sia il chi gestisce il sito, sia il provider. Questo è il motivo per cui abbiamo lanciato una nuova configurazione MySQL sui nostri server che adotta un approccio innovativo per distribuire la RAM del server e assegnarla a MySQL. La nuova configurazione consente di elaborare simultaneamente un numero molto più elevato di richieste parallele e questo ha un grande impatto sulla gestione di query MySQL pesanti. I risultati sono così incredibili che ancora adesso i nostri sistemisti continuano a non crederci: abbiamo diminuito le query lente da 10 a 20 volte!

Tutti i nostri ultimi upgrade di servizio come PHP Ultraveloce e la configurazione MySQL, sono possibili grazie a due cose: la piattaforma Google Cloud e il passaggio da cPanel a Site Tools. Da quando siamo passati a Google Cloud, abbiamo aggiornato i server aggiungendo più RAM. Il prezzo unitario della RAM non è più economico, ma lavorare sul cloud offre una migliore distribuzione di quelle risorse tra macchine diverse. E il fatto di non dover sottostare alle limitazioni imposte da software di terze parti come cPanel, ci dà maggiore libertà di innovare. I nostri DevOps si sentono totalmente liberi di sviluppare nuove tecnologie a vantaggio dei siti che ospitiamo!

Chi ne usufruisce?

Tutti i clienti ospitati sui nostri server condivisi con Site Tools hanno già la nuova configurazione di MySQL! Se hai notato un miglioramento delle prestazioni nell’ultima settimana è molto probabile che sia dovuto a questo.

Ciò significa che è meno probabile che tu debba chiederci di correggere una query lenta. Meno query lente + server più veloci = meno problemi per te!

Anche gli account Cloud otterranno la nuova configurazione MySQL entro la fine di febbraio 2021.

Ancora su cPanel? Prevediamo di migrare tutti gli account entro la fine di marzo, quindi tutto ciò che devi fare è aspettare ancora un po’.

Siti più veloci con l’algoritmo di compressione Brotli

compressione Brotli

Siamo lieti di annunciare che abbiamo implementato e attivato l’algoritmo di compressione Brotli sui nostri server con Site Tools in modo che i siti ospitati possano migliorare la velocità fino al 15-20%.

Cos’è Brotli?

Brotli è un algoritmo di compressione di nuova generazione, sviluppato da Google come successore di gzip. L’idea è semplice: una volta che la tua applicazione produce l’output HTML del tuo sito e l’output è compresso insieme a tutte le risorse che carica, i dati vengono trasmessi sul web. A quel punto il browser decomprime il contenuto prima di mostrarlo. Questo processo riduce significativamente la dimensione dei dati che vengono spostati dal server al visitatore, con un conseguente miglioramento della velocità di molto maggiore rispetto ai millisecondi che si perdono nel processo di compressione e decompressione.

Quanto è più veloce Brotli rispetto a gzip?

Il nuovo algoritmo Brotli comprime il sito in dimensioni più piccole e lo rende più veloce da trasferire. I file JavaScript compressi con Brotli sono circa il 15% più piccoli di quelli compressi con gzip. I file HTML sono più piccoli di circa il 20% e i file CSS hanno una riduzione delle dimensioni di circa il 16%. Questi numeri ovviamente differiranno a seconda dei file che hai.

Un test con TwentyTwenty , uno dei temi predefiniti di WordPress, ha prodotto 19584 byte di dati non compressi, 6003 byte compressi con gzip e solo 4863 byte quando sono stati compressi con Brotli! Ciò significa che si ottiene una riduzione delle dimensioni di oltre il 75% rispetto a contenuti non compressi e del 19,5% se utilizzato al posto di gzip.

[subscribe_cta]

Come si usa Brotli?

Abbiamo attivato Brotli su tutti i nostri server Site Tools e se il tuo account è ospitato su uno di questi, il tuo sito ne trarrà automaticamente vantaggio. Non devi fare nulla per averlo! 🙂 La maggior parte dei browser supportano già la compressione Brotli e inviano l’intestazione “accept-encoding: br” quando eseguono la richiesta, ottenendo il contenuto compresso con Brotli. I browser meno recenti che non lo supportano verranno serviti con dati compressi in gzip. Se i tuoi siti sono ancora ospitati su un server con cPanel, non preoccuparti: prevediamo che le migrazioni a Site Tools verranno completate entro la fine di marzo, quindi non dovrai aspettare molto per ottenerlo.