TLS 1.3 e OCSP Stapling – Due modi per rendere i siti HTTPS più veloci

TLS OCPS


Negli ultimi anni, la tendenza di passare alla navigazione crittografata tramite HTTPS è stata uno degli sviluppi più importanti su Internet. Con i certificati SSL gratuiti di Let’s Encrypt e Google, che promuovono apertamente il protocollo HTTPS rispetto al più diffuso ma meno sicuro HTTP, sempre più siti hanno iniziato a utilizzare i certificati SSL.

Noi di SiteGround siamo lieti di annunciare due recenti sviluppi in questo settore: i protocolli TLS 1.3 e OCSP Stapling, che renderanno i siti HTTPS ancora più veloci, sono già disponibili su tutti i nostri server. Continua a leggere per scoprire in che modo, le persone che utilizzano SSL, beneficeranno di queste innovazioni.

Continue reading “TLS 1.3 e OCSP Stapling – Due modi per rendere i siti HTTPS più veloci”

Parliamo di velocità del sito: Time to First Byte (TTFB)

TTFB blog post


Quando si vuole risolvere un problema con un sito lento, sono disponibili alcune metriche utili per determinare le cause e le soluzioni. Una di queste metriche è il Time To First Byte (TTFB), una misura utilizzata da tutti i tool che valutano le prestazioni dei siti. È una metrica importante per misurare la velocità con cui il tuo sito web inizia a caricare in una location specifica o con una particolare combinazione di impostazioni. Comprendere il TTFB può aiutarti a capire meglio come funziona la velocità del sito, cosa rallenta il tuo e come risolvere i problemi.

Cos’è il Time To First Byte (TTFB)?

Il TTFB misura il tempo trascorso tra il momento in cui un utente effettua una richiesta HTTP, come il caricamento di una pagina, e il momento in cui il primo byte viene ricevuto dal browser del client. Molti utilizzano questo dato per testare la velocità del server e, anche se effettivamente il metodo funziona, in realtà c’è molto altro da scoprire. Se il sito che stai tentando di caricare utilizza un Content Management System (CMS) come WordPress, il server deve eseguire tutti i calcoli richiesti per produrre contenuti. Il servizio PHP deve caricare il tuo database MySQL, ottenere il contenuto, calcolare l’output HTML appropriato e restituirlo al visitatore del sito.

Se hai un CMS lento, tutti questi passaggi possono richiedere tempo e potresti ricevere risultati TTFB negativi, come 1-3 secondi o più. Ciò non significa necessariamente che il server di hosting è lento o presenta problemi. Spesso significa che hai troppi plugin o estensioni, non stai utilizzando un sistema di memorizzazione nella cache o stai utilizzando una vecchia versione di PHP. Ovviamente la storia è diversa se si sta misurando una pagina HTML statica con un TTFB lento. In quel caso, dovresti iniziare a investigare sul server stesso, poiché non ci sono altri fattori che influiscono sulle prestazioni del tuo sito.

In che modo la cache dinamica influisce sul TTFB?

Avere la cache dinamica è come avere il tuo barista di fiducia che sa cosa darti invece che dovergli ripeter ogni volta l’ordinazione. Sa quale drink ordinerai e può iniziare a prepararlo appena entri nel locale, servendoti molto più velocemente. La cache funziona in modo simile, memorizza i dati richiesti all’apertura di una pagina, per poterli servire anche la prossima volta.

La nostra Cache Dinamica utilizza NGINX come reverse proxy. Ciò significa che tutte le elaborazioni dei servizi PHP e MySQL sono archiviati nella RAM del server. Quando un visitatore riceve una risposta in cache da noi, è come se caricasse una pagina HTML statica, solo più velocemente! È più veloce perché il contenuto viene servito dalla memoria e non dal disco rigido del server. Sebbene gli SSD siano super veloci, nulla è paragonabile alla RAM del server quando si tratta di velocità.

Se hai la cache dinamica ma il TTFB è ancora lento, ci sono due cose da verificare:

  • Stai misurando un risultato memorizzato nella cache? Il modo più semplice per verificarlo è eseguire il test più di una volta. È normale ottenere un primo risultato lento e risultati più veloci in seguito. Eseguire più test garantisce che stai misurando i risultati nella cache.
  • Stai misurando da una posizione geografica vicina? Se stai provando da una postazione remota, è normale che tu abbia una latenza di rete elevata. Se vuoi che il tuo sito sia veloce da una varietà di luoghi, prendi in considerazione l’implementazione di un CDN.

[subscribe_cta]

Tutte le pagine possono essere memorizzate nella cache?

Non tutte le pagine possono essere completamente memorizzate nella cache. Le pagine di checkout, i “carrelli” degli eCommerce e gli utenti registrati sono sono sottoposti a circostanze particolari. Ciò non significa che il TTFB debba essere lento. Il primo passo è assicurarsi di utilizzare PHP 7.1 o successivo. Noi abbiamo opcache abilitato di default e WordPress e gli altri CMS funzionano molto più velocemente. È possibile poi utilizzare il nostro servizio Memcached per migliorare il tempo impiegato dall’applicazione a ottenere dati dal server MySQL. Ultimo ma non meno importante, controlla i plugin che stai utilizzando. Quanti ne stai utilizzando? Sono di alta qualità? Quanto influiscono sul processo di rendering della tua pagina?

Il caching tende a camuffare siti mal costruiti nascondendo problemi di sviluppo. Se il tuo sito si carica velocemente senza cache, significa che ha un buon codice ed è “sano”. Non devi fare affidamento esclusivamente sul nostro Caching dinamico o sui tuoi plugin di cache per avere un sito web veloce.

In che modo il CDN influisce sul TTFB?

Come accennato in precedenza, il TTFB è influenzato dalla velocità della rete tra il server e il tuo browser (o lo strumento che si sta utilizzando per testare la velocità). L’utilizzo di un CDN può migliorare la velocità del tuo sito, se ha nodi vicino alla tua posizione geografica. Si noti tuttavia, che se si ha un CDN come CloudFlare abilitato, viene misurato il TTFB tra il tuo browser e il nodo CDN che serve la tua richiesta, non tra te e il server SiteGround. Se il CDN non ha ancora memorizzato nella cache il contenuto, deve prima chiamare il server SiteGround, ottenere i dati, distribuirlo e quindi servirlo. Ciò potrebbe causare ulteriore ritardo prima che il primo byte sia ricevuto.

Per evitare questo, assicurati di aver abilitato la cache per la tua CDN e controlla se ha un nodo vicino alla tua destinazione geografica. Vale la pena sperimentare con diversi fornitori di CDN nel caso in cui i visitatori si trovino in una parte del mondo che non è coperta da quella attuale.

WordPress Starter: crea il tuo sito in pochi click con SiteGround

wordpress starter siteground

Con WordPress puoi creare praticamente qualsiasi tipo di sito web. Con migliaia di temi e plugin, chiunque può accedere agli strumenti e alle funzionalità di cui ha bisogno per raggiungere i propri obiettivi. Ma per chi è alle prime armi, tutte le opzioni possono essere interessanti da esplorare. Succede dunque che, più che una fonte di ispirazione, l’ampio numero di strumenti tra cui scegliere, diventi un ostacolo.

Per risolvere questo problema, abbiamo sviluppato un plugin chiamato WordPress Starter, in modo da eliminare la confusione iniziale che si può avere durante la creazione di un nuovo sito WordPress. Il nostro plugin, infatti, guida l’utente attraverso un numero preciso di temi e di funzionalità (quelle più comuni) in modo da poter scegliere esattamente ciò di cui hai bisogno e dare vita al tuo sito più rapidamente.

[subscribe_cta]

Un sito ricco di funzionalità in pochissimo tempo

Quando crei un sito WordPress con SiteGround, il nostro sistema installa un nuovo sito con il tema predefinito Twenty Seventeen. Fino ad oggi, il nostro setup guidato si fermava qui.

Ora, tutte le nuove installazioni WordPress su SiteGround avranno incluse il nostro plugin WordPress Starter, per portare l’esperienza dell’utente a compiere un ulteriore passo avanti. Da adesso, quando accederai a un nuovo admin WordPress per la prima volta, verrai guidato attraverso un breve processo di creazione del sito che include la selezione di un tema con contenuti dimostrativi e l’aggiunta di funzionalità base.

Una volta selezionato quello che desideri, tutte le opzioni verranno installate e otterrai un sito completamente funzionante, subito pronto all’uso. Quindi puoi iniziare a personalizzarlo con i tuoi contenuti e i tuoi media.

Tutto inizia con il giusto design

Il primo passo da effettuare con WordPress Starter è la scelta di un tema, che rappresenterà l’aspetto vero e proprio del tuo sito. Tuttavia, in molti quando installano un nuovo tema si sforzano di ottenere lo stesso aspetto del sito di demo. Ecco perché diamo ai clienti un aiuto iniziale nella personalizzazione del proprio tema con placeholder facili da modificare. Il contenuto pre-inserito rende le pagine più intuitive da creare, in modo da utilizzare il tema al massimo delle sue potenzialità.

Scegli tra una lista di temi organizzati per categoria e settore. I temi sono stati progettati da OceanWP appositamente per SiteGround con immagini e contenuti dimostrativi che faranno risparmiare tempo nella creazione del proprio sito.

Il contenuto della demo su OceanWP è stato realizzato con la versione gratuita del page builder di Elementor, che molti proprietari di siti ritengono essere il più semplice plugin per la creazione di pagine WordPress. Noi installiamo di default la versione gratuita del page builder di Elementor, a meno che tu non decida di disattivarlo.

Aggiungere funzionalità in modo intelligente

Il passo successivo è l’aggiunta di funzionalità al tuo sito come moduli di contatto, calendari, un negozio online, la SEO e altri strumenti di marketing essenziali.
Se la funzionalità è già integrata nel tema o nel contenuto della demo, non ti chiederemo di nuovo se desideri aggiungerla. Ad esempio, se hai scelto un tema Portfolio, immaginiamo tu voglia anche una funzione Galleria. Il nostro obiettivo è limitare il numero di decisioni nel processo di creazione del sito, in modo da poter concentrarsi esattamente su ciò di cui hai bisogno.

L’utilizzo di WordPress Starter può anche aiutarti a cercare e valutare i plugin. Abbiamo selezionato i migliori plugin per le esigenze dei siti web più comuni in base alle nostre conoscenze ed esperienze.

Abbiamo collaborato con alcuni dei plugin più famosi, facili da usare e altamente apprezzati per offrire un’esperienza ancora più perfetta ai nostri clienti. Puoi scegliere tra WPForms, FooGallery, Yoast SEO, Monster Insights, The Events Calendar, Optin Monster, WP Google Maps, Jetpack e WooCommerce. Siamo grati per la loro collaborazione nel processo di sviluppo.

Una dashboard personalizzata

Sebbene la dashboard WordPress sia abbastanza flessibile e personalizzabile, può essere facilmente occupata da avvisi relativi a temi e plugin, pubblicità e altre informazioni. Ecco perché abbiamo deciso di sostituire la dashboard predefinita con una schermata pulita che consentirà di accedere rapidamente alle modifiche dei contenuti o alle impostazioni di qualsiasi plugin installato.

Il potere di REACT

Il nostro plugin WordPress Starter risulta essere veloce e intuitivo, grazie alla libreria Javascript che abbiamo utilizzato per il design dell’interfaccia: REACT. Amiamo le sue prestazioni, quindi abbiamo deciso di utilizzarla per l’interfaccia di installazione e per i nostri prossimi progetti WordPress!


Sei pronto a provare WP Starter? Dai vita a un nuovo sito WordPress direttamente dalla tua Area Utente e accedi al pannello di amministrazione. Ci piacerebbe avere un tuo feedback su questa nuova esperienza, ti basta scriverci nei commenti qui sotto! Tutti i suggerimenti sono più che benvenuti, poiché puntiamo a sviluppare sempre più questo strumento e renderlo ancora più utile per chi è alle prime armi.

Segui un tuo personale workflow per il setup? Nessun problema! Puoi facilmente uscire da WP Starter e tornare alla dashboard standard di WordPress tramite i link nella parte inferiore della nostra interfaccia.

PHP 7.2 RC disponibile su tutti i server SiteGround

Siamo entusiasti: PHP 7.2 sta arrivando! Si prevede che apporterà alcuni miglioramenti considerevoli a velocità, sicurezza ed efficienza. Come sempre, puoi contare su SiteGround: ti forniamo le tecnologie più innovative non appena arrivano. Abbiamo appena reso disponibile sui nostri server l’ultima release candidate di PHP 7.2: continua a leggere per sapere come testarla in sicurezza.

Poiché si trova ancora nello stato di release candidate, PHP 7.2 – sebbene siano già state sviluppate tutte le nuove funzionalità previste – non è completamente esente da bug. Inoltre presenta molti cambiamenti rispetto alle versioni PHP precedenti (vedi il changelog di questa versione RC). Ecco perché consigliamo fortemente di non usarlo in un ambiente di produzione: potrebbe mettere in pericolo il tuo sito web. Il miglior modo per “giocare” con esso in sicurezza è quello di:

Continue reading “PHP 7.2 RC disponibile su tutti i server SiteGround”

SiteGround Beach Fest – L’epico meetup del nostro team!

Beach Fest Team building

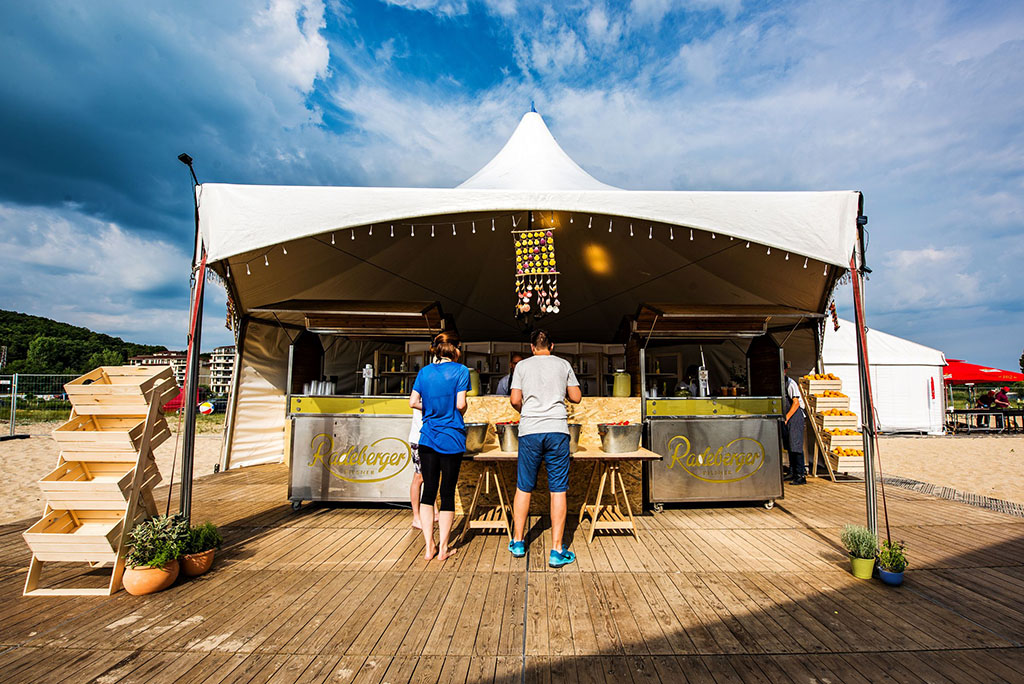
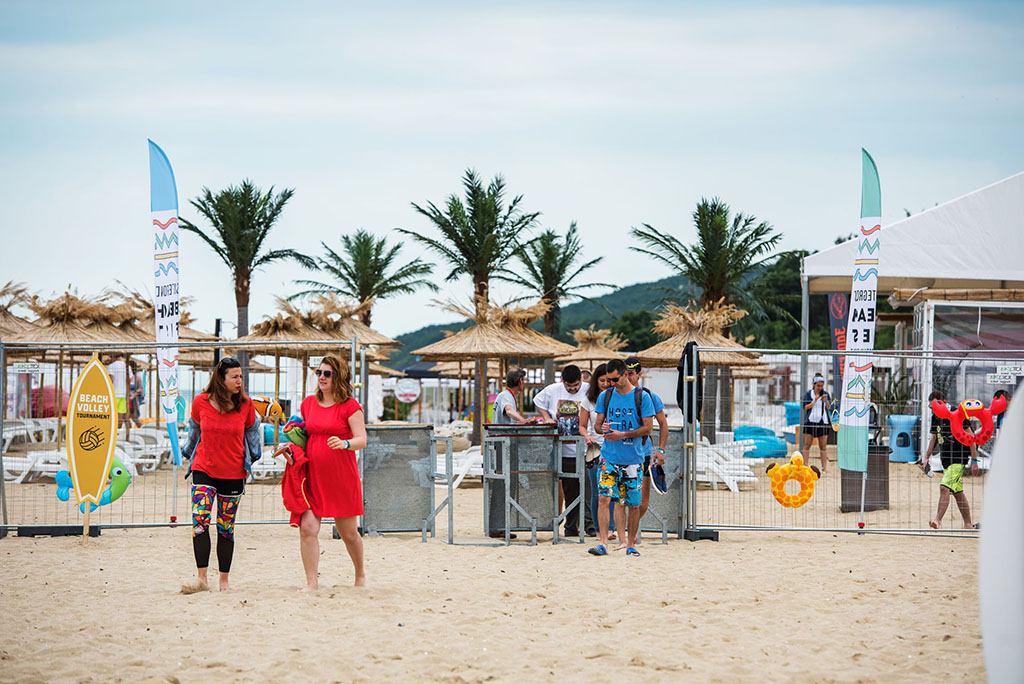
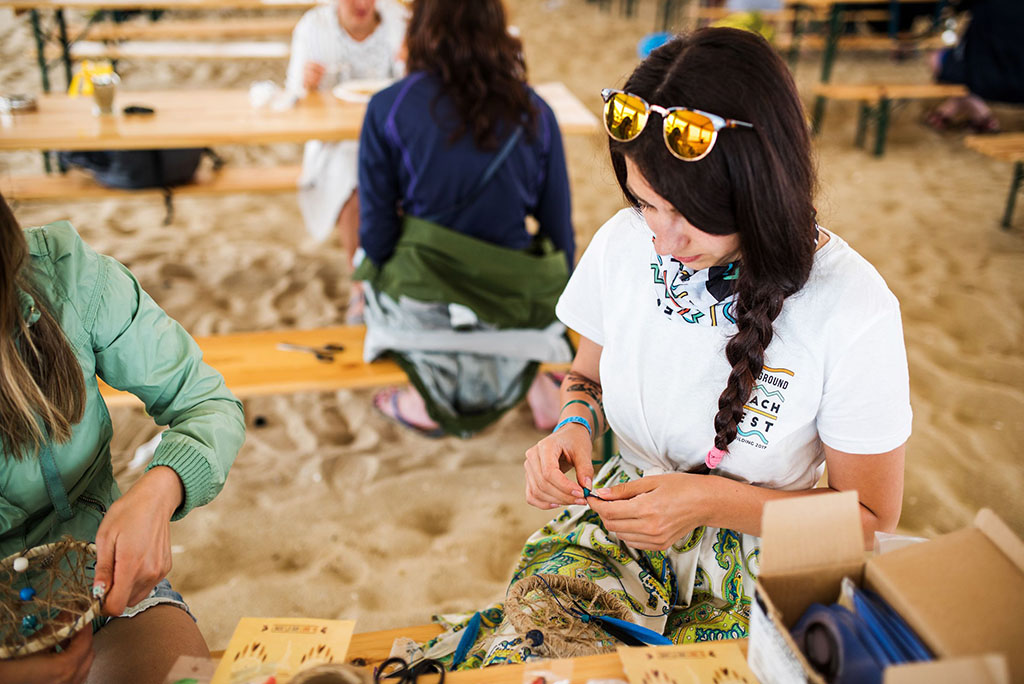
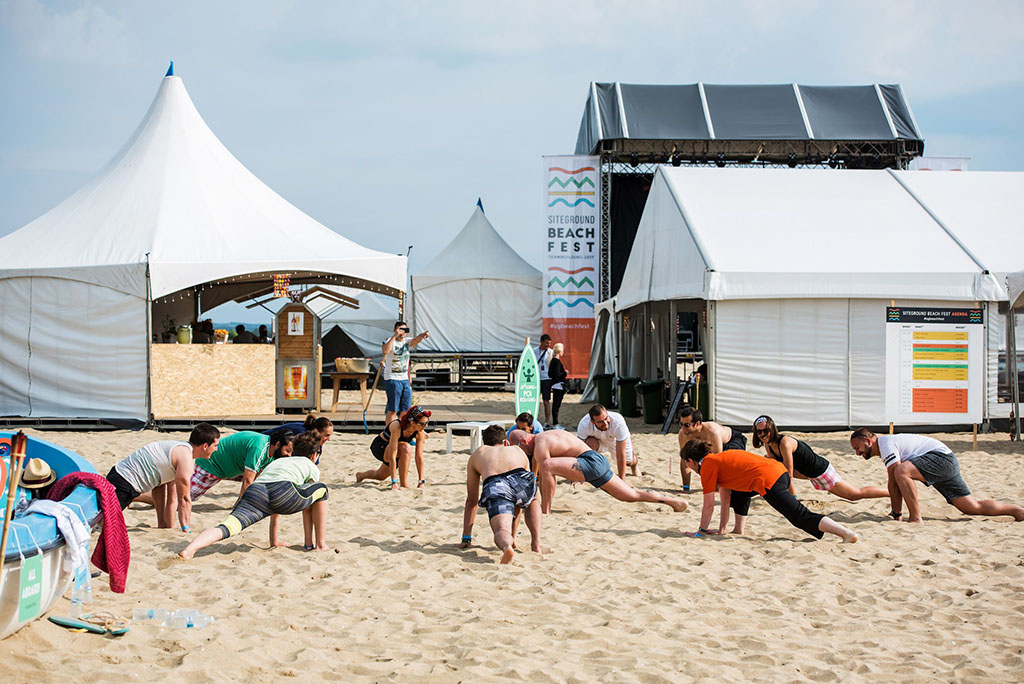
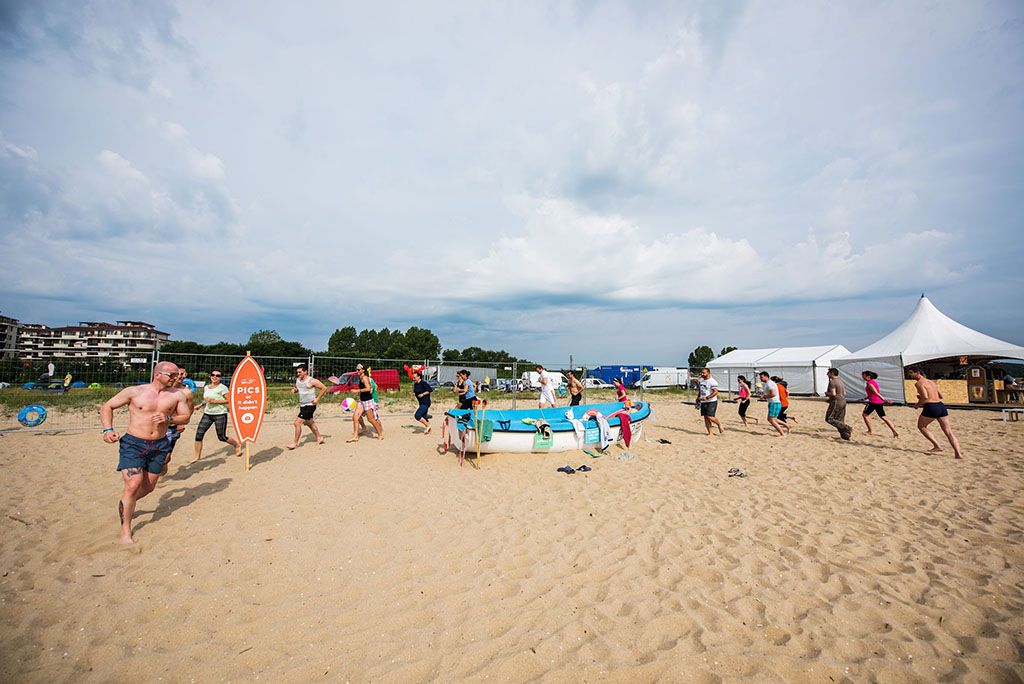
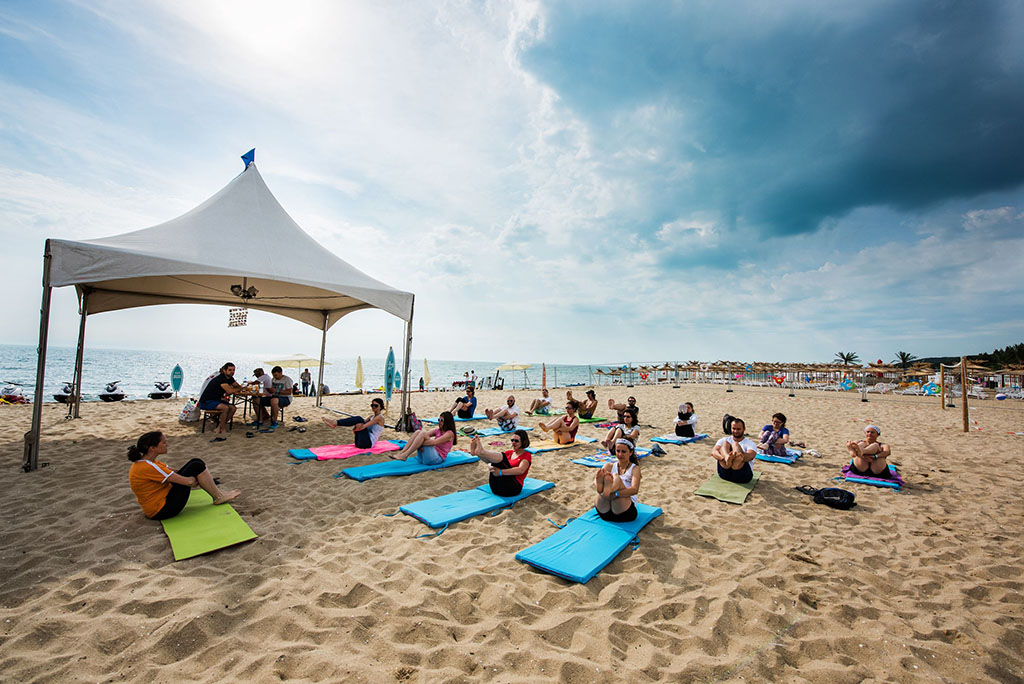
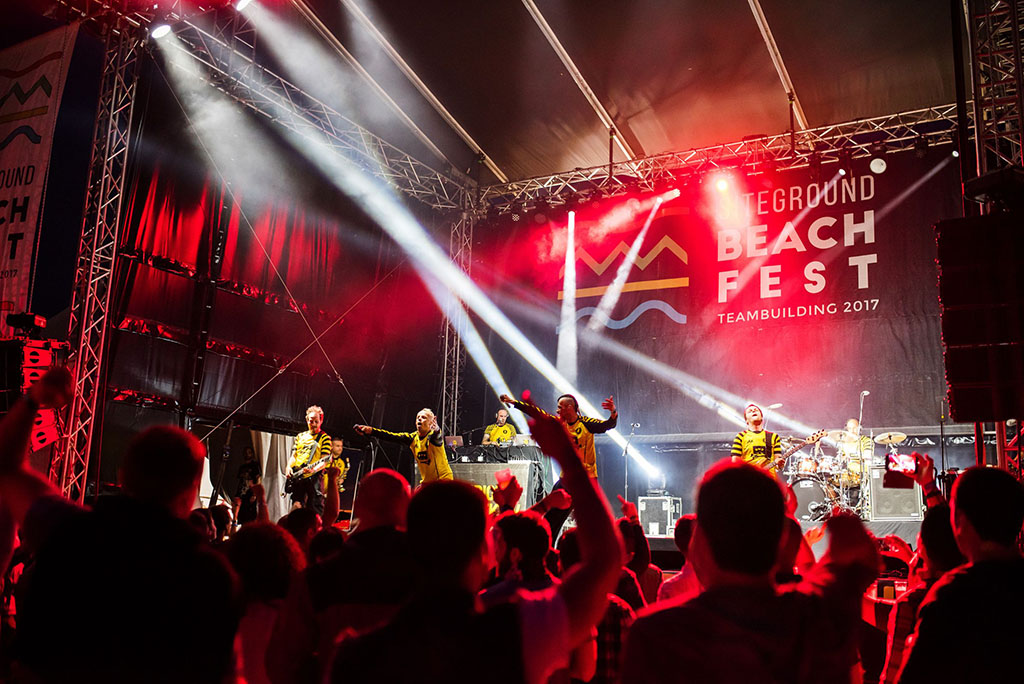
Il weekend di team-building è stato straordinario e unificante per tutti noi SiteGrounders! Dopo un 2016 di grande successo – in cui abbiamo quasi raddoppiato i nostri dipendenti per il secondo anno di fila – la nostra grande famiglia internazionale è cresciuta: più di 450 dipendenti in 11 Paesi che parlano più di 30 lingue. Abbiamo deciso di invitarli tutti a un weekend epico. Per abbattere le barriere geografiche e stringere legami con colleghi che di solito vediamo solo dietro ai monitor, abbiamo deciso di continuare la tradizione dello scorso anno e di organizzare il nostro Festival SiteGround, questa volta sulla spiaggia!

Creando il nostro festival da zero…

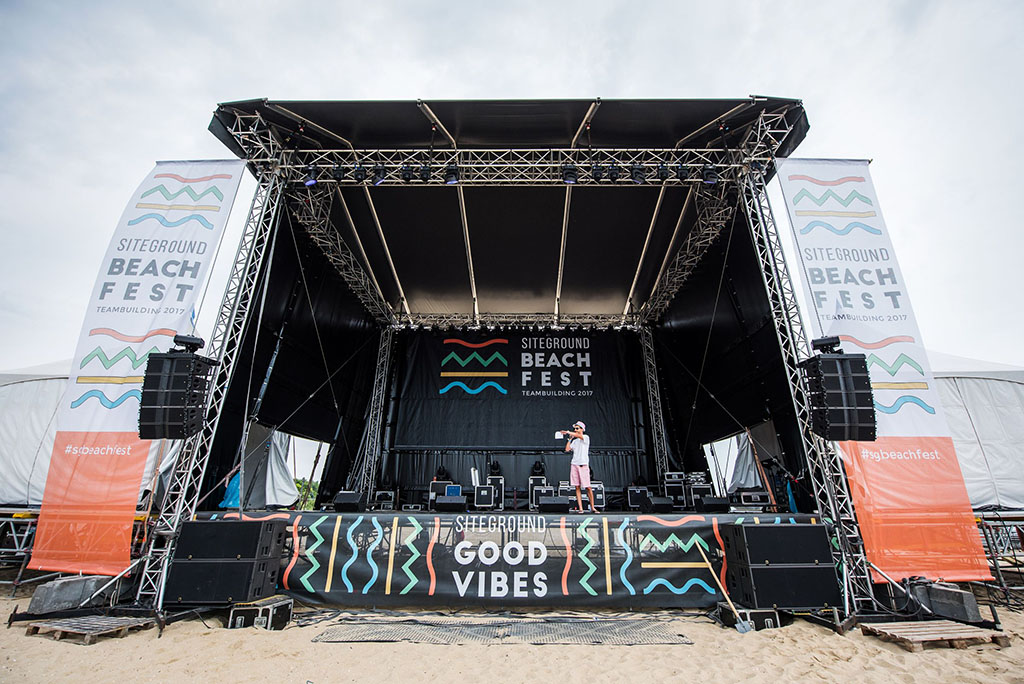
Il nostro meetup si è svolto in una splendida spiaggia sulla costa settentrionale del Mar Nero. Seguendo la nostra filosofia – creare e organizzare tutto da soli – il nostro team di eventi ha lavorato sodo per preparare tutto, a partire dalle attività di preliminari fino ai workshop durante l’evento, passando per la costruzione del palcoscenico – no, non stiamo scherzando! Ovviamente, le cose non sarebbero state possibili senza l’aiuto straordinario dei nostri partner di catering e di staging. Fortunatamente, questa volta siamo stati previdenti e abbiamo immortalato tutto con uno splendido time-lapse!

Il warm-up: la competizione fitness di SiteGround

Quest’anno le attività di team-building sono iniziate molto prima dell’evento stesso. Abbiamo organizzato una sfida di un mese per tutto il team, con l’unico scopo di condurre una vita più sana e attiva e allo stesso tempo divertirsi. Abbiamo incoraggiato le persone a formare team di 4 e a impegnarsi in almeno una delle seguenti attività: walking/running, ciclismo o perdita di peso. Per motivare i partecipanti, abbiamo messo in palio dei premi per il team con le migliori prestazioni in ogni categoria, abbiamo vietato il cibo spazzatura nei nostri uffici e abbiamo iniziato a riempire le cucine SiteGround solo con cibo sano o fatto in casa.

Sebbene fossero un po’ esitanti in un primo momento, è incredibile come possano diventare attive le persone quando si allenano insieme in team! I risultati complessivi della sfida sono stati assolutamente straordinari: il nostro team vincitore di ciclismo ha percorso 1590 km in meno di un mese, il nostro team vincitore di walking ha camminato 1200 km e i nostri campioni di perdita di peso hanno perso 26 chili, soltanto un chilo in più rispetto ai secondi classificati!

Sport, artigianato e arte

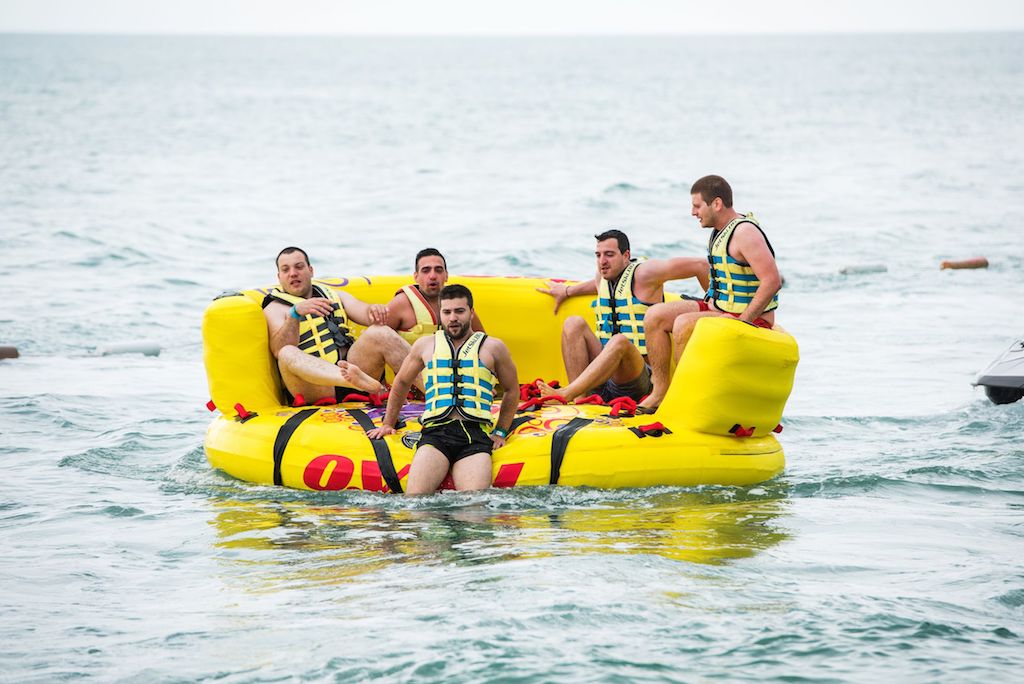
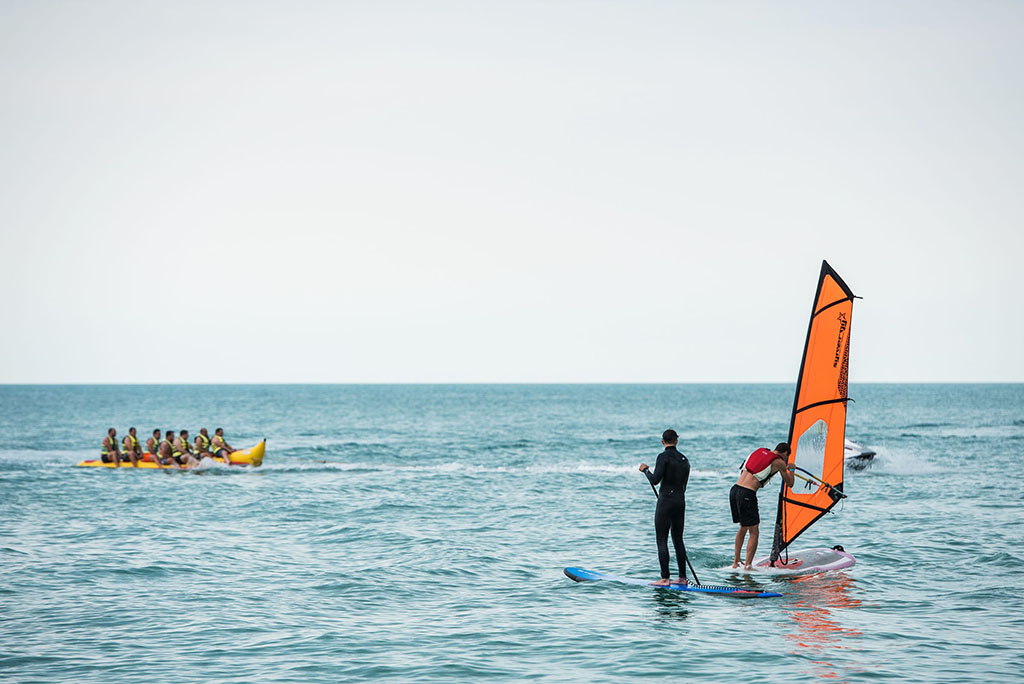
Anche se la sfida si è conclusa prima del meetup, non abbiamo perso l’ispirazione per una vita attiva! Per riunirci con i compagni di squadra di altri uffici e promuovere il nostro spirito aziendale, tutte le iniziative di SiteGround Beach Fest vertevano su cose che tutti i SiteGrounders amano: creatività, sport, condivisione di conoscenze e musica. Per ricaricare le nostre batterie e aumentare i nostri livelli di adrenalina, abbiamo vissuto avventure in acqua fantastiche, con jet ski, paddleboard e windsurf. Membri del nostro team hanno impartito lezioni di yoga e fitness improvvisate. Per i più competitivi, abbiamo organizzato un torneo di beach volley e un torneo di calcio: un modo divertente per rafforzare lo spirito di squadra, facendo il proprio meglio per il gruppo, imparando a contare sugli altri, anche se solo per gioco.

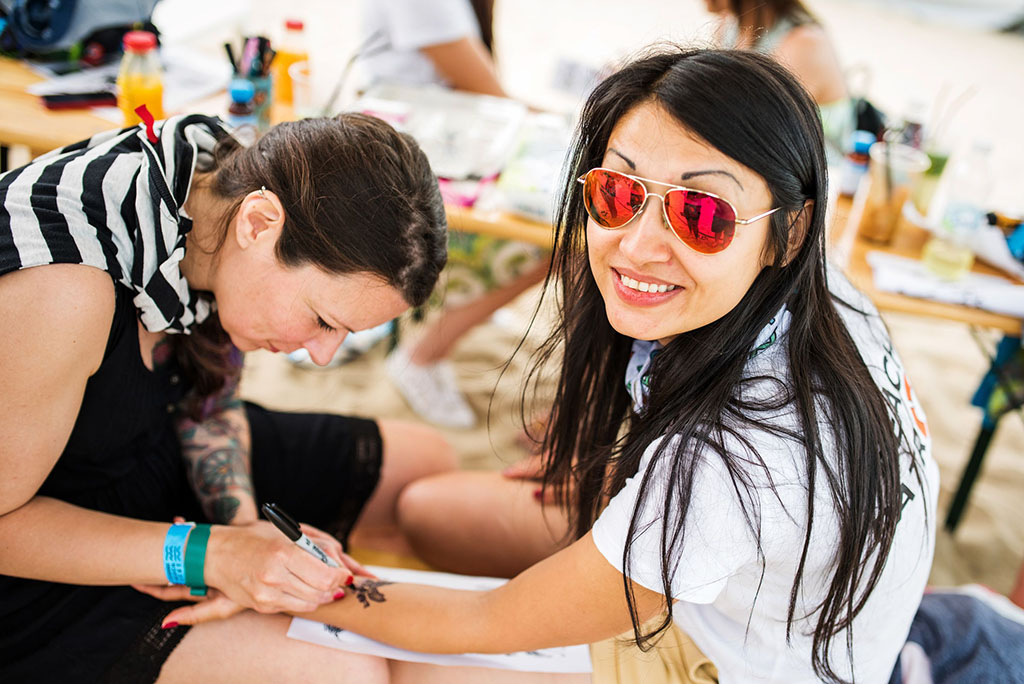
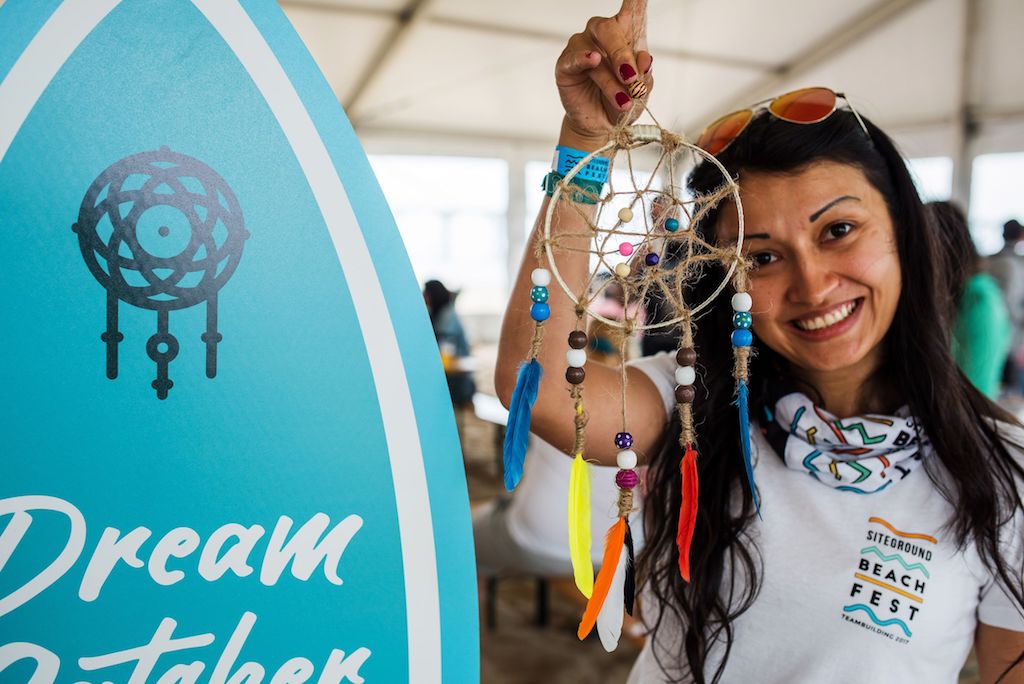
Senza dubbio, in nessun evento SiteGround possono mancare creatività e arte. Per intrattenere tutti i compagni di squadra utilizzando la creatività, abbiamo organizzato un workshop “acchiappasogni” speciale, sculture di sabbia, una postazione di body art e un corso di fotografia con smartphone.

[subscribe_cta]

Musica e divertimento per tutti

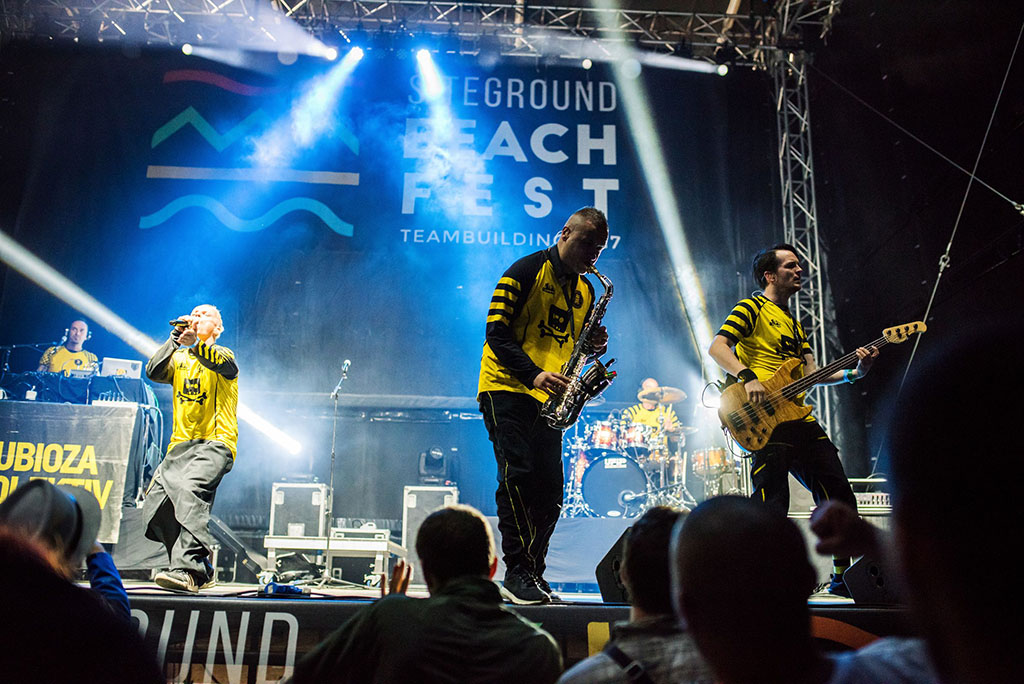
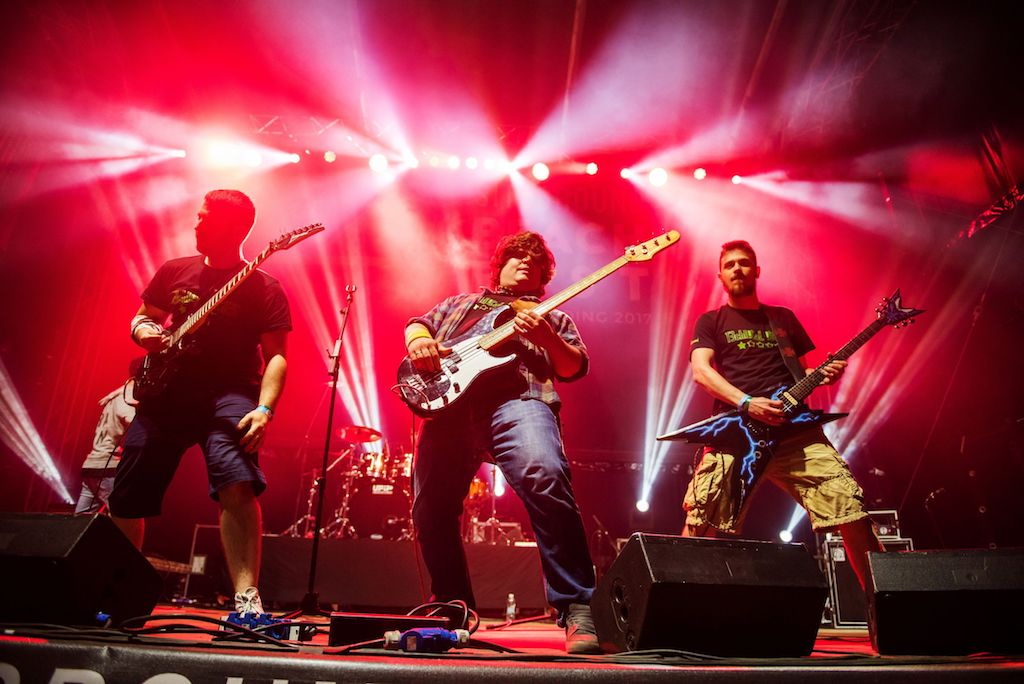
Anche se tutte queste attività sono state veramente divertenti, la parte più epica e memorabile del Beach Fest è stata la notte dei concerti. Quattro fantastici gruppi si sono esibiti davanti all’enorme famiglia di SiteGround, mentre saltavamo, ballavamo e cantavamo tutta la notte. Anche se gli artisti principali erano l’epico gruppo fusion hip-hop/rock/punk/reggae Dubioza Kolektiv, un’altra band era particolarmente vicina ai nostri cuori: le rockstar di SiteGround, i “Tecnical Issues”, interamente formati dai membri dei nostri team di assistenza clienti e team tecnico! Ovviamente, non abbiamo dimenticato la parte più importante della famiglia SiteGround: i nostri clienti. Ci siamo assicurati che i nostri servizi di assistenza clienti rimanessero inalterati durante l’evento: abbiamo creato una sala enorme con postazioni di lavoro, dove i nostri agenti di assistenza lavoravano con turni ridotti, per fornire supporto 24/7 ma riuscendo comunque a unirsi al divertimento una volta terminato il loro turno.

Abbiamo sempre ritenuto che una solida connessione tra compagni di squadra, contenti e motivati, fosse la chiave per un servizio di qualità. Ogni evento aziendale che organizziamo è un investimento con un chiaro ritorno: la felicità del nostro team e dei nostri clienti. Abbiamo deciso di condividere le belle vibrazioni che abbiamo sperimentato insieme e speriamo di contagiarti! Il modo in cui a SiteGround ci prendiamo cura uno dell’altro è sempre stato speciale… Speriamo di riuscire a tradurlo in parole, perché è questo che rende fantastico SiteGround!

Perché l’intestazione HTTP Vary può danneggiare il tuo sito web

vary-user-agent

Vary è un’intestazione HTTP potente che svolge un ruolo significativo nel funzionamento della cache del tuo sito web. Quando questa intestazione è impostata correttamente, assicura che i visitatori del sito web visualizzino il contenuto giusto, indipendentemente dal caching applicato. Tuttavia, se questa intestazione è impostata in modo non corretto, può eliminare completamente i vantaggi del miglior sistema di caching e causare un sovrautilizzo delle risorse. In questo articolo del nostro blog, voglio fare un po’ di luce sul modo in cui l’intestazione Vary influisce sul tuo sito ospitato su SiteGround e, in particolare, sul nostro sistema di caching, e mostrarti l’utilizzo consigliato dell’intestazione Vary per il tuo sito web.

Come funziona l’intestazione Vary?

Il ruolo dell’intestazione Vary è quello di indicare in quali casi dovrebbe essere mostrata una versione diversa del tuo sito web. Se l’intestazione Vary ha uno dei seguenti valori: User-Agent, Cookie, Referred o * (wildcard), può ridurre significativamente l’effetto del nostro sistema di caching. Ciò accade perché questi valori indicano che dovrebbe essere mostrata una versione diversa delle tue pagine in base al tipo di browser utilizzato (user-agent), che è presente un cookie unico o URL referral o, nello scenario peggiore, quando viene utilizzato *, che verrà mostrato un contenuto nuovo durante ogni singola visita, che equivale a disattivare completamente la nostra cache.

Vary: User-Agent

Diamo un’occhiata al modo in cui funziona il valore più comunemente utilizzato, User-Agent. Dice al nostro caching dinamico: “Ehi, dovresti memorizzare diverse cache per sistemi operativi e browser diversi”. Questo per evitare di mostrare, ad esempio, una versione desktop presente in cache a un visitatore che utilizza un dispositivo mobile. Tuttavia, considera che al giorno d’oggi la maggior parte dei siti web non mostra in realtà HTML diversi per le loro versioni mobili. È il CSS responsivo che fa tutto il lavoro pesante e mostra il tuo sito web in maniera diversa su smartphone e desktop. Pertanto, a meno che non utilizzi plugin come ad esempio WP Touch, o sai per certo di avere differenze nell’uscita HTML del tuo sito web in base ai browser dei visitatori, il tuo sito web non dovrebbe inviare l’intestazione Vary: User-Agent.

Senza impostare Vary: User-Agent, il nostro sistema di caching memorizzerà in cache il tuo sito web durante il primo caricamento e in seguito mostrerà la versione in cache durante le richieste successive – a meno che non aggiorni i contenuti o svuoti manualmente la cache. Con User-Agent attivato, il sistema manterrà copie diverse per ciascuna combinazione di sistema operativo e browser che visita il tuo sito web. Ciò significa che avrai una richiesta dinamica per la prima persona che carica il tuo sito web su Safari da desktop, uno per la prima persona che lo carica su Chrome da dispositivo mobile, uno per la prima persona che lo carica su Chrome da desktop… e così via.

Diciamo che svuoti la tua cache ogni 100 visite circa. Senza l’intestazione Vary: User-Agent inviata dal tuo sito web, il tuo sito web avrà solo una richiesta dinamica su 100. D’altra parte, con l’intestazione abilitata, a seconda del profilo dei tuoi visitatori, avrai 5-30 richieste dinamiche per le stesse 100 visite. Quindi lo stesso sito web utilizzerà 5-30 volte le risorse che sarebbero state necessarie con  l’intestazione disattivata.

Bot cattivissimi!

Odiamo il traffico malware e i bot maligni. Per noi, combatterli in ogni modo possibile si è rivelato uno sforzo costante. Sto citando i bot qui, perché se ricevi spam da essi, l’intestazione Vary: User-Agent potrebbe determinare il grado di successo del loro attacco e il grado con cui il crawling da parte dei bot influirà sulle prestazioni del tuo sito web.

Puoi considerare un bot come un browser che effettua azioni automatizzate sul tuo sito web. Può raccogliere dati per il proprio indice, cercare le vulnerabilità, provare a compilare e inviare moduli, ecc.  L’User-Agent del Bot è semplicemente una porzione di testo aggiunto dal suo creatore. Sistemi di crawling rinomati come il bot di Google sono impostati correttamente, mentre altri possono tentare di imitare il bot di Bing o il bot di Google o addirittura generare un user agent in maniera casuale.

Se il bot inizia ad eseguire il crawling del tuo sito web e disponi dell’intestazione Vary: User-Agent, ogni richiesta che fa al tuo sito web costituirà un elemento dinamico e consumerà le tue risorse. D’altra parte, se l’intestazione non viene utilizzata, mostreresti ai bot le richieste in cache direttamente dal caching dinamico.

Come visualizzare le tue intestazioni di risposta

Prima di tutto, dovresti controllare le intestazioni che il tuo sito web sta restituendo ai visitatori. Di solito, uso la scheda Network di FireBug nel mio browser, ma esiste un comodo checker online (http://www.webconfs.com/http-header-check.php) che puoi utilizzare anche tu. L’intestazione Vary presenta valori multipli e l’user-agent è semplicemente uno di essi. Se non disponi di un’intestazione Vary o quest’ultima include solo il valore Accept-Encoding (che aiuta il corretto funzionamento della compressione gZIP), non dovresti preoccuparti. Tuttavia, se visualizzi User-Agent o un qualsiasi altro valore (Cookie, Referrer o *), ti consigliamo di rimuoverli dalla tua intestazione.

[subscribe_cta]

Come configurare l’intestazione Vary

Generalmente, l’approccio migliore sarebbe quello di capire quale parte del tuo sito web la sta generando e riconfigurarla. Tuttavia, ciò potrebbe richiedere alcune capacità di risoluzione dei problemi e potrebbe non essere un compito molto facile. Quindi, se sei su WordPress, potresti controllare le tue intestazioni, e quindi sostituire la risposta con solo quello che desideri, aggiungendo le seguenti righe al tuo file function.php:

function replace_wp_headers($headers) {
$headers['Vary'] = 'Accept-Encoding';
return $headers;
}

add_filter(‘wp_headers’, replace_wp_headers);

In alternativa, è possibile provare a utilizzare le regole .htaccess per disattivare le intestazioni Vary non necessarie:

<ifModule mod_headers.c>
Header unset Vary
Header set Vary “Accept-Encoding”
</ifModule>

Facendo questo, rimuoverai tutte le intestazioni dal tuo sito web e lascerai solo quelle specificate nel tuo codice Accept-Encoding. Naturalmente, puoi aggiungere altre regole ma assicurati sempre di averne veramente bisogno: non c’è altro modo per ottenere il risultato che stai cercando!
Playlist 14 Anni di WordPress

È il periodo dell’anno in cui ci prepariamo per festeggiare un altro anniversario di WordPress. Domani, 27 maggio, WordPress compie 14 anni! Per lasciare un segno “alla maniera” SiteGround, per l’occasione abbiamo creato una playlist con una traccia di ogni musicista a cui sia mai stata dedicata una versione di WordPress a suo nome. Il mix ha fatto miracoli per la nostra produttività in ufficio, quindi abbiamo deciso di condividerlo con voi. Speriamo che renderà la vostra giornata migliore, se avete dovuto passarla a lavorare sul vostro sito web oppure a festeggiare. Godetevelo e ancora un buon 14 ° compleanno tutta la comunità di WordPress!
Nuove opzioni nell’interfaccia Let’s Encrypt

Da più di un anno, ci impegniamo affinché i certificati SSL siano accessibili e utilizzabili da chiunque. Siamo stati tra i primi a offrire i certificati Let’s Encrypt gratuiti. In seguito, abbiamo automatizzato il rilascio di SSL per tutti gli account. Successivamente, abbiamo aggiornato il nostro plugin per WordPress SiteGround Optimizer per permettere la configurazione di SSL WordPress con un clic . Ora siamo all’ultimo passaggio: il nostro ultimo aggiornamento per lo strumento Let’s Encrypt in cPanel ti consente di forzare tutto il traffico del tuo dominio attraverso HTTPS con un singolo clic, indipendentemente dall’applicazione che stai utilizzando. Continua a leggere per scoprire quali sono le nuove opzioni all’interno della nostra interfaccia Let’s Encrypt.

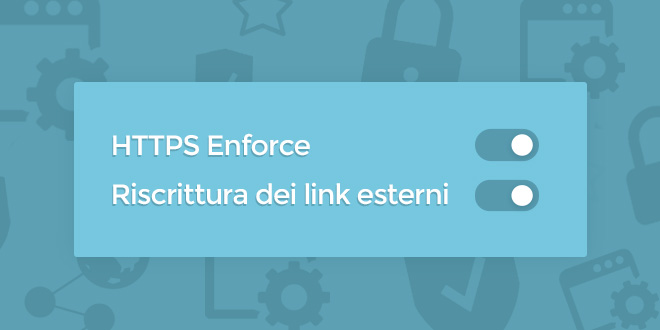
HTTPS Enforce

Il sistema che abbiamo sviluppato trova al volo le richieste al tuo dominio e sostituisce il protocollo utilizzato. Si tratta di un enforce a livello server, che non effettua nessuna modifica alla configurazione della tua applicazione e del tuo database. Si tratta di un modo fantastico con cui la grande maggioranza degli utenti può effettuare l’enforce HTTPS in tutta semplicità. Ovviamente, questi switch automatizzati possono fallire in alcuni rari casi. La regola generale è quella di controllare sempre se il tuo sito web e la tua area di amministrazione vengono caricati normalmente con https dopo lo switch. Se per qualche motivo la procedura non funziona, puoi semplicemente disabilitare HTTPS enforcer e tutto tornerà allo stato precedente, senza nessun danno per il tuo sito web.

[subscribe_cta]

Lo switch del tuo dominio a HTTPS potrebbe non essere sufficiente per vedere il tuo sito web contrassegnato come sicuro dal browser. Se stai caricando contenuto da una posizione esterna utilizzando un link http, il browser potrebbe mostrare un avviso di “Contenuto non sicuro” ai tuoi visitatori. Per risolvere questo problema, abbiamo fornito uno switch separato per riscrivere anche i link esterni. Abbiamo inserito la riscrittura dei link esterni come opzione separata, in quanto le risorse già utilizzate sul tuo sito web potrebbero non essere disponibili su HTTPS. In questo caso, potresti preferire caricarle con un avviso di contenuto misto, piuttosto che non caricarle affatto.

Quindi, qual è il miglior modo per passare a HTTPS?

Dipende dal tuo livello di esperienza.

Naturalmente, se ti senti abbastanza sicuro, il modo migliore per far funzionare il tuo sito web attraverso HTTPS  è quello di riconfigurare manualmente la tua applicazione, cambiando in https tutti i link delle risorse caricate. Così eliminerai ogni possibile problema. Tuttavia, è necessaria una certa conoscenza tecnica per completare correttamente l’attività, in quanto le risorse possono essere caricate dal database, da un plugin o dal tuo tema.

La seconda migliore opzione è disponibile per i nostri utenti WordPress: si tratta della stessa logica precedente, ma eseguita tramite plugin, il nostro SiteGround Optimizer. Richiede soltanto l’installazione del plugin.

La terza opzione consiste nell’utilizzare le nuove opzioni nell’interfaccia cPanel Let’s Encrypt. Si tratta del modo più semplice e veloce, e funziona benissimo per la maggior parte del sito web. Tuttavia, in quanto le impostazioni sono a livello server, ci potrebbe essere la possibilità che entri in conflitto con un’impostazione a livello di applicazione, se nel file htaccess sono già presenti alcuni codici difficili da modificare per i protocolli HTTPS/HTTP. Consigliamo questa opzione a chi non può utilizzare le due precedenti.

In che modo la nostra nuova IA anti-bot impedisce milioni di attacchi brute-force

Anti-bot-AI-660x330

Negli ultimi giorni stiamo gradualmente lanciando sui nostri server un nuovo sistema di prevenzione bot basato su intelligenza artificiale, sviluppato dai nostri specialisti DevOps. Stiamo già riscontrando sorprendenti risultati per quanto riguarda il funzionamento del sistema: ogni ora blocca tra 500.000 e 2 milioni di tentativi brute-force su tutti i nostri server. Di conseguenza, abbiamo impedito un numero imprecisato di potenziali accessi non autorizzati, ma ciò che è ancora più importante è che siamo riusciti a risparmiare un’enorme quantità di risorse server, che ora possono essere utilizzate dai nostri utenti per attività significative e legittime.

Perché i bot sono un problema?

Il traffico dannoso è un enorme problema, che probabilmente colpisce ogni singolo sito web online. Generalmente, questo traffico viene generato dai bot che cercano di ottenere l’accesso al tuo sito web tramite un attacco brute-force al suo login. I bot eseguono più tentativi di accesso, utilizzando combinazioni diverse di nomi utente e password. In realtà, se hai inserito una password complessa, le probabilità di successo di un accesso bot sono minime, tuttavia questa attività è ancora un problema serio. Nei tentativi di accesso, i bot utilizzano una quantità enorme di risorse del server (ad esempio, in un blog personale può superare di più volte il traffico legittimo creato dai veri visitatori umani). Anche se il volume dell’attività bot non è eccessivo – e non risulta quindi nella mancanza di erogazione del servizio (Denial of Service o DoS) – può comunque rendere il tuo piano di hosting più costoso, facendoti superare le risorse del tuo account: l’account deve gestire non solo il traffico legittimo dei visitatori, ma anche il traffico bot indesiderato.

[subscribe_cta]

Come funziona il nostro sistema?

L’intelligenza artificiale analizza i dati da più server

La difficoltà principale nella lotta contro l’attività dei bot è che sono molto intelligenti ed elusivi. Gli attacchi bot utilizzano IP e user agent differenti, e spesso la qualità dei dati provenienti da tentativi rivolti all’accesso di un singolo sito web, o perfino da un singolo server, non è sufficiente per determinare un bot di brute-force. Disponiamo da tempo di un sistema di prevenzione brute-force su tutti i nostri server, ma la nuova IA è molto più efficace, in quanto è in grado di raccogliere e analizzare simultaneamente i dati di tutti i nostri server. È inoltre possibile applicare automaticamente azioni per bloccare i bot indesiderati, in base ai risultati dell’analisi. La nostra IA monitora numerosi indicatori per individuare schemi di comportamento dannosi e bloccare il traffico negativo. Tra questi:

  • Tentativi di accesso non riusciti nelle applicazioni web più diffuse: WordPress, Drupal, Joomla, Magento, ecc.
  • Numero di connessioni simultanee a URL differenti
  • Differenti tipi di richiesta e vulnerabilità DDoS conosciute nelle applicazioni
  • Elenco dinamico di bad user agent aggiornato continuamente

Abbiamo introdotto pagine captcha impegnative

Una volta che il nostro sistema segnala come dannoso un determinato indirizzo IP o un user agent, viene immediatamente bloccato e gli viene richiesto di risolvere una pagina captcha. Il sistema impara continuamente a ridurre i falsi positivi. Se un visitatore umano raggiunge la pagina captcha e la risolve, l’indirizzo/agente relativo viene messo in white list. Se la pagina captcha persiste (ad esempio la vedi più di una volta per 24 ore), contatta la nostra assistenza.