I servizi di posta elettronica sono da sempre parte integrante delle offerte di hosting di SiteGround e i nostri clienti ci fanno molto affidamento. Ogni giorno elaboriamo centinaia di migliaia di email. E molte di esse vengono inviate come inoltri impostati sui nostri server dai nostri clienti. Garantire la corretta consegna di quest’email inoltrate può essere più impegnativo di quanto si pensi, perché la verifica del mittente non è così semplice come per le email dirette.
Con l’introduzione del nostro sistema di protezione antispam, ora abbiamo più opzioni per migliorare la gestione del nostro traffico email in uscita. Questo ci ha permesso di diventare una delle poche società di hosting a implementare l’SRS (Sender Rewrite Scheme) e quindi migliorare significativamente i tassi di consegna delle email inoltrate per i nostri clienti. Ecco i dettagli di come questa nuova funzionalità lavora e che vantaggi porta ai nostri utenti.
Perché le mail inoltrate sono più difficili da consegnare?
Di solito, quando c’è un’email in arrivo, il server di ricezione cerca di verificare se il server di invio è legittimo e se l’email dovrebbe essere accettata. Lo scopo di questo controllo è impedire a mittenti malintenzionati di raggiungere la tua casella di posta (ad esempio, un’email fraudolenta che finge di provenire dal nome di dominio della tua banca).
I nomi di dominio utilizzati per l’invio legittimo di email devono disporre di un record SPF (Sender Policy Framework) che definisca gli indirizzi IP o gli host autorizzati (o non autorizzati) a inviare messaggi per conto di quel dominio.
Nel contesto dell’inoltro delle email, abbiamo un mittente, che sta inviando un’email a un indirizzo di destinazione e, successivamente, questo indirizzo di destinazione inoltra il messaggio al suo destinatario finale. Ciò significa che il destinatario finale sta ricevendo un’email proveniente da un server “intermediario”, e questo, in base al suo record SPF, potrebbe non essere autorizzato a inviare messaggi per conto del dominio iniziale di invio.
In base alle politiche dei server riceventi, l’autenticazione fallita dell’SPF (Sender Policy Framework) può comportare il rimbalzo dell’email o la sua ricezione nella cartella Spam.
Come fa l’SRS a rendere più affidabile l’inoltro delle email?
Il meccanismo SRS fornisce una soluzione per l’inoltro che permette di evitare gli errori causati da SPF. Fa sì che le email inoltrate che sono legittime possano essere accettate con successo dal server di posta ricevente.
L’SRS riscrive alcuni dei metadati nei messaggi di posta elettronica dopo che passano dal server intermediario, “istruendo” il server di posta di destinazione a controllare il record SPF per il server di inoltro, e non per il dominio del mittente originale. In questo modo, il controllo SPF passerebbe perché l’indirizzo IP del server di inoltro corrisponderebbe all’indirizzo del mittente. Ecco un esempio reale di come funziona:
Immagina che la tua banca, ad esempio, invii un’email al tuo indirizzo email aziendale webmaster@tuodominio.com, che è ospitato su SiteGround. L’email proviene dall’IP della tua banca e il suo indirizzo email di provenienza è amministrazione@latuabanca.com. Poiché questi due valori corrispondono e il controllo SPF viene passato con successo, l’email viene consegnata a webmaster@tuodominio.com
Ora, immagina di voler inoltrare quest’email dalla tua email aziendale webmaster@tuodominio.com alla tua email personale nome.cognome@gmail.com
Senza l’SRS, Gmail vedrà un’email inviata da amministrazione@latuabanca.com ma proveniente da un indirizzo IP di SiteGround. Poiché questi due valori non corrispondono, non sono associati, il controllo SPF non verrà passato e Gmail molto probabilmente consegnerà l’email nella cartella Spam.
Se l’SRS è configurato correttamente, l’indirizzo “da” verrà modificato in webmaster@tuodominio.com in modo che corrisponda all’IP di SiteGround come suo host. Poiché questi valori corrispondono e sono associati, il controllo SPF verrà passato con successo e riceverai l’email dalla tua banca anche nella tua casella di posta personale.
Ciò rende l’SRS una parte importante della configurazione di ogni server di posta per mantenere l’efficienza e l’affidabilità dei servizi di inoltro delle email, assicurando che le comunicazioni importanti non vengano erroneamente contrassegnate come spam o rifiutate a causa dei controlli SPF.
Risultati dell’implementazione dell’SRS
Stiamo già osservando un impatto molto positivo sulla consegna delle email inoltrate dopo che l’SRS è stato implementato nei nostri server. I nostri dati mostrano lo 0% di errori da SPF per tutti i messaggi email inoltrati dai nostri server, dimostrando un’incredibile stabilità e affidabilità del nostro servizio di posta e migliorando la reputazione degli indirizzi del nostro sistema email. Inutile dire che tutto ciò giova direttamente anche alla reputazione delle email dei domini ospitati sui nostri server.
Riteniamo che l’SRS delle email sia il modo migliore per garantire servizi di posta elettronica seri e affidabili per quanto riguarda l’inoltro delle mail. Anche se è popolare principalmente tra i fornitori specifici di servizi email e non tanto nella maggior parte delle società di hosting, abbiamo fatto il possibile per aggiungere nei nostri server questo meccanismo super utile ed efficiente per migliorare ulteriormente l’esperienza di posta elettronica dei nostri clienti.
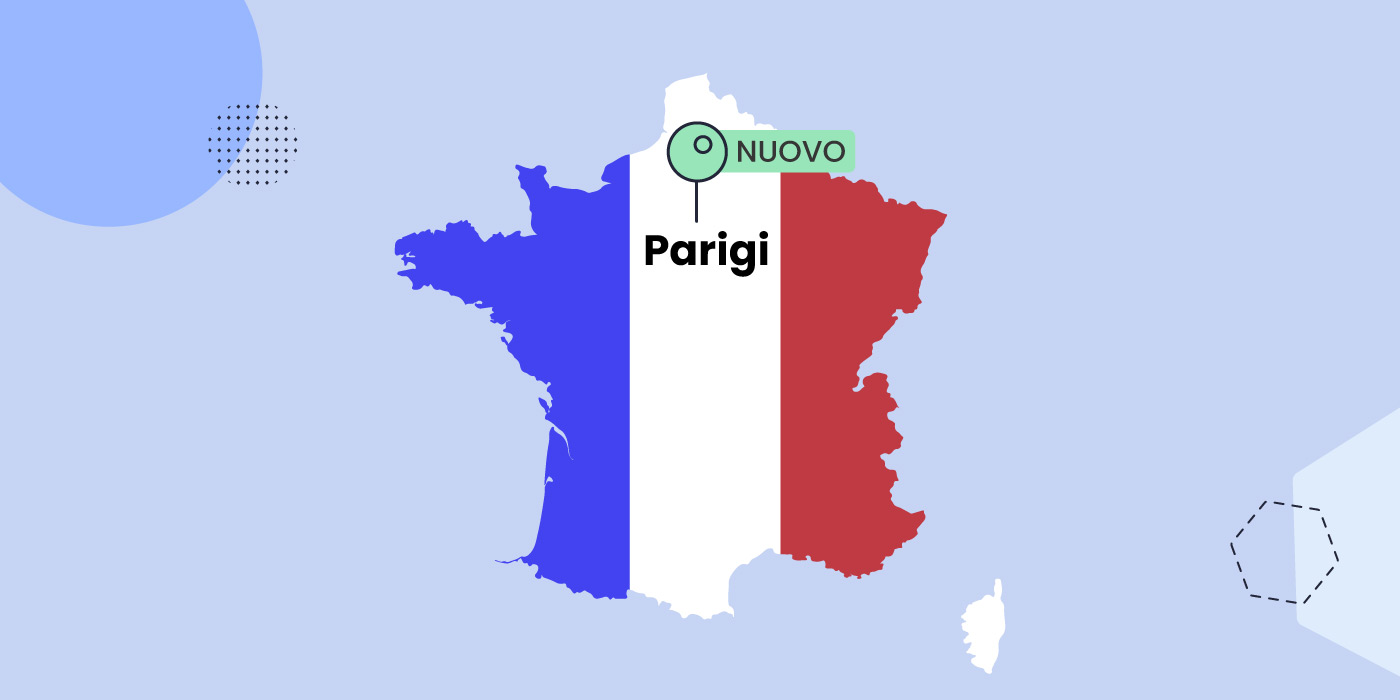
Siamo felici di annunciare che stiamo espandendo la nostra rete di data center e CDN con una nuova sede a Parigi, in Francia. Il nostro nuovo data center e il nuovo nodo CDN aumenteranno ulteriormente la velocità di caricamento per i visitatori francesi dei siti dei nostri clienti che ricevono traffico dalla Francia.
Nuovo data center a Parigi, Francia
Il nostro nuovo data center a Parigi, in Francia, fa parte della nostra infrastruttura di data center, alimentata dalla piattaforma premium Google Cloud. Garantisce elevata ridondanza, connettività veloce, sicurezza su più livelli e un servizio green. Riteniamo che il nostro nuovo data center migliorerà ulteriormente l’esperienza dei nostri clienti. Ecco come:
Quali sono i vantaggi del nostro nuovo data center
Il vantaggio principale del nostro nuovo data center a Parigi è che migliorerà la velocità di caricamento dei siti il cui traffico proviene principale dalla Francia. Avere il tuo sito ospitato su un server più vicino al pubblico del tuo sito principale riduce la distanza tra il tuo sito web e i suoi visitatori e quindi accelera i tempi di caricamento.
Questo ha un impatto positivo non solo sulla velocità del tuo sito web, ma anche sulla user experience per i tuoi visitatori. È più probabile che le persone rimangano sul tuo sito web, se si carica più velocemente, e che tendano a visitarlo di nuovo se hanno avuto una buona esperienza utente. Questo a sua volta porterà anche a tassi di conversione più elevati.
Come spostare i tuoi siti web nel nostro nuovo data center
Se desideri spostare uno qualsiasi dei tuoi siti esistenti nel nostro nuovo data center di Parigi, puoi ordinarne il trasferimento nella tua Area Cliente > Marketplace > Servizi di hosting > Rilocazione. Puoi trasferire i singoli siti, ospitati su un account di hosting condiviso o l’intero account di hosting Cloud, se utilizzi il servizio Cloud.
D’ora in poi, tutti i nuovi siti creati sui piani StartUp, GrowBig e GoGeek dai nostri clienti francesi saranno ospitati di default nel nuovo data center di Parigi per comodità.
Nodo CDN a Parigi, Francia
Il servizio CDN interno di SiteGround fornisce più nodi geografici in tutto il mondo al fine di ottimizzare la velocità di caricamento dei siti web dei nostri clienti. Stiamo ora lanciando un’altra sede: un nodo CDN a Parigi, che aumenterà in modo significativo la velocità di caricamento dei siti con traffico dalla Francia, sia lì che in tutto il mondo.
Se non hai ancora attivato il nostro servizio CDN per i tuoi siti web, procedi e abilitalo gratuitamente da Site Tools > Velocità > CDN.
Con il lancio del nostro nuovo data center e del nuovo nodo CDN a Parigi, ci auguriamo che i nostri clienti possano approfittare di un’esperienza di hosting ancora migliore.
Di recente abbiamo lanciato i nostri report mensili sulla sicurezza che ti forniscono informazioni preziose su ciò che stiamo facendo per proteggere il tuo sito ed evidenziano le misure di sicurezza che potresti aver trascurato. Dato che abbiamo notato un grande interesse per i report e dato che la velocità del sito web è importante tanto quanto la sua sicurezza, abbiamo deciso di fornirti un’altra utile funzione: i report mensili sulle prestazioni. Questi report ti informeranno in merito a diverse aree relative alla velocità del tuo sito web e ti aiuteranno a identificare ciò che potrebbe essere migliorato.
Cosa troverai nei report mensili sulle prestazioni
Ogni mese controlleremo automaticamente una serie di categorie di prestazioni per il tuo sito: proporzione della cache, utilizzo della CDN, velocità del data center e della rete, ottimizzazione di WordPress e molto altro ancora. Riceverai quindi, direttamente nella tua casella di posta, un report con i risultati dove saranno inclusi il punteggio totale delle prestazioni del tuo sito web, un punteggio per ciascuna categoria e consigli attuabili nel caso in cui alcune aree necessitassero miglioramenti.
Quali sono i vantaggi dei report mensili sulle prestazioni
Accesso semplice e regolare alle informazioni
Con i nostri report mensili sulle prestazioni riceverai regolarmente informazioni sullo stato del tuo sito direttamente via email. Essi includono informazioni su aree importanti che potrebbero essere difficili per i nostri clienti da controllare regolarmente in autonomia. Ad esempio, monitoreremo quale percentuale del tuo traffico viene servita ogni mese dalla cache (maggiore è la percentuale, più veloce è il tuo sito) e ti informeremo se questa proporzione non è ottimale.
Suggerimenti attuabili
Oltre a tutto ciò, riceverai dei suggerimenti utili nel caso in cui una qualsiasi delle categorie di prestazioni necessiti di miglioramenti. Ti faremo sapere come sfruttare al meglio ogni opzione di ottimizzazione disponibile sulla nostra piattaforma, con istruzioni chiare e semplici. Supponiamo di identificare che non stai utilizzando la nostra opzione di cache dinamica, o la nostra CDN o il nostro plugin di ottimizzazione di WordPress. In quel caso, ti notificheremo in merito e ti forniremo informazioni sul perché dovresti utilizzarli e come attivarli.
Struttura semplice
Sarai in grado di esaminare rapidamente i risultati e individuare i suggerimenti in modo davvero facile grazie alla semplice struttura a colori. Otterrai anche un punteggio complessivo per il mese sia in punti che in percentuale, nonché un confronto di cosa è cambiato rispetto al mese precedente.
Come ricevere i report mensili sulle prestazioni
Questa funzione è totalmente gratuita e disponibile se sei il proprietario di almeno 1 sito web attivo.
Inizieremo gradualmente a inviare in modo proattivo i report a tutti i nostri clienti, ma puoi iscriverti oggi stesso per essere tra i primi a riceverli.
Registrati per ricevere il tuo report dalla tua Area Cliente -> Preferenze di notifica -> Report mensili sulle prestazioni. I report verranno inviati via email tra il 15 e il 25 di ogni mese e conterranno le informazioni relative agli ultimi 30 giorni. Puoi visualizzare informazioni dettagliate sull’abbonamento, contenuti e calcolo del punteggio nel nostro articolo dove spieghiamo come funzionano i report sulle prestazioni.
Iscriviti ora per ricevere importanti informazioni sulla velocità del tuo sito web direttamente nella tua casella di posta.
La velocità di caricamento di un sito può avere un impatto importante sul posizionamento nei motori di ricerca, sulle frequenze di rimbalzo e sulle conversioni. In qualità di fornitore di hosting, siamo in grado di contribuire al successo del tuo sito aiutandolo a caricarsi più velocemente. Ecco perché in SiteGround implementiamo costantemente nuove tecnologie per migliorare la velocità e le rendiamo non solo più potenti, ma anche più facili da usare per i nostri clienti.
Uno dei nostri prodotti più recenti, che garantisce siti più veloci per i nostri clienti, è la nostra CDN. A pochi mesi dal suo lancio è già utilizzata da centinaia di migliaia di domini. Abbiamo visto che il servizio ha un notevole impatto positivo sulle prestazioni dei siti dei nostri clienti e stiamo anche ricevendo un flusso costante di feedback positivi dagli utenti.
Per migliorare ulteriormente il servizio, abbiamo appena implementato la versione 2.0 della CDN SiteGround. Sfrutta la potenza del routing anycast e dei nodi perimetrali della rete Google e quindi aumenta la velocità di caricamento del sito in media del 20%, fino ad arrivare al 100% per i visitatori che si trovano in alcune parti specifiche del mondo.
Perché la CDN 2.0 è più veloce?
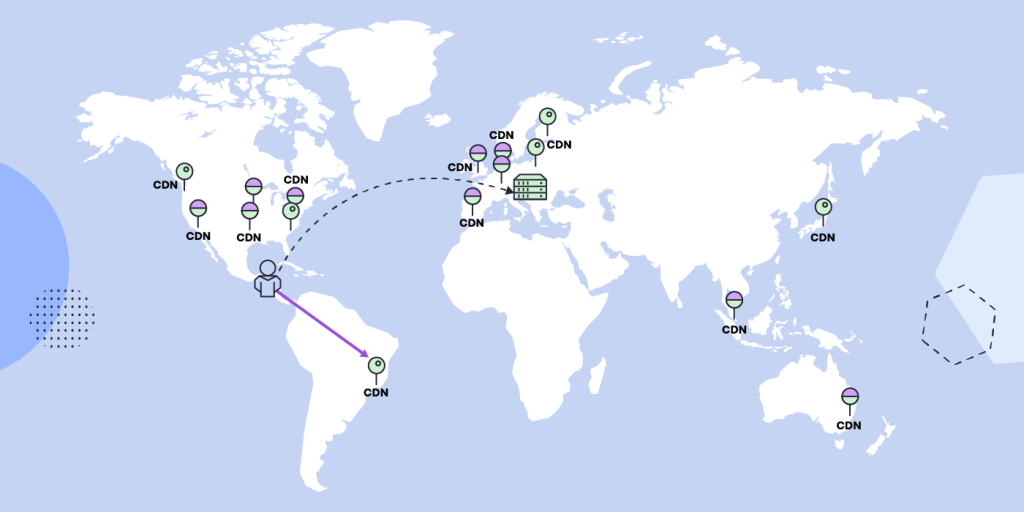
Come probabilmente già saprai, l’idea della CDN (Content Delivery Network) è di conservare una copia del tuo sito in più posizioni chiamate Punti di Presenza (PoP in inglese) in tutto il mondo. Quando i visitatori del tuo sito web si trovano lontano dal server originale che ospita il tuo sito, la CDN consente loro di vedere una versione del tuo sito dal PoP più vicino. Pertanto, il tempo necessario affinché i dati raggiungano i tuoi visitatori è più breve rispetto al server originale e il tuo sito si carica più velocemente. Più il tuo visitatore è vicino a un PoP, minore è il tempo necessario per caricare il tuo sito.
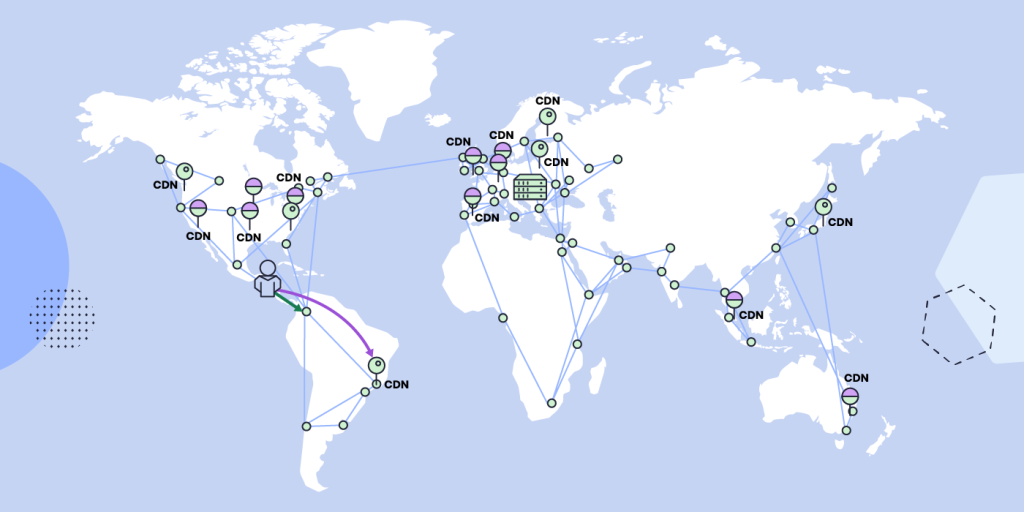
Ma oltre alla distanza geografica tra il visitatore e il PoP ci sono, ovviamente, altri fattori che influenzano la velocità con cui si raggiunge il PoP. C’è differenza se i dati viaggiano attraverso la rete pubblica o attraverso la (molto più veloce) rete di Google Cloud. Nella nostra configurazione CDN iniziale ogni PoP aveva il proprio indirizzo IP univoco e richiedeva al sistema DNS centrale di calcolare la distanza tra utenti e PoP, determinando il miglior instradamento attraverso la rete pubblica. Ora nella CDN 2.0 abbiamo implementato un livello anycast che garantisce che gli indirizzi IP rimangano gli stessi per tutti i nostri PoP. In questo modo eliminiamo i calcoli a livello DNS e le richieste dei clienti vengono instradate automaticamente alla location più vicina della rete Google. Una volta che la richiesta raggiunge il nodo perimetrale, entra nella rete interna di Google molto più velocemente e raggiunge quasi istantaneamente il PoP della CDN SiteGround più vicino. Quindi ora più i tuoi visitatori sono vicini ai nodi perimetrali della rete, più velocemente si carica il tuo sito.
La grande notizia è che la rete interna di Google Cloud ha già 176 nodi perimetrali in tutto il mondo, il che significa che la maggior parte dei visitatori è sempre molto vicina ad uno di essi. Inoltre, ogni volta che Google aggiunge nuovi nodi di questo tipo, renderanno naturalmente più veloce la nostra CDN in nuove regioni.
Quali sono i vantaggi della CDN 2.0?
Siti più veloci e migliore TTFB
Grazie all’implementazione del routing anycast e al fatto che siamo in grado di sfruttare la straordinaria velocità della rete Google, ora milioni di visitatori dei siti che utilizzano il nostro servizio CDN avranno una migliore esperienza e caricheranno i siti richiesti più velocemente .
Il Time to First Byte (TTFB) è la misura del tempo impiegato da un browser per ricevere il primo byte di dati di risposta da un web server dopo aver effettuato una richiesta. Quando si confrontano i tempi di risposta del primo byte da più di 50 località, il miglioramento del TTFB è in media di circa il 20% e fino al 100% nelle regioni più lontane dai PoP della CDN SiteGround.
Una CDN più affidabile
La CDN 2.0 è supportata dal bilanciamento del carico tra Regioni, incluso il failover multiregione automatico che consente loro di reagire istantaneamente ai cambiamenti di utenti, traffico, rete, integrità del back-end e altre condizioni correlate. Questo aiuta a garantire che il contenuto rimanga disponibile, anche nel caso in cui uno qualsiasi dei PoP della CDN sia irraggiungibile.
Come ottenere la CDN 2.0?
A partire dalla metà di febbraio, passeremo gradualmente sia gli utenti della CDN gratuita che gli utenti della CDN Premium di SiteGround alla nuova versione del servizio. Il processo non richiederà alcuna azione da parte del cliente e sarà completamente automatizzato. Se non stai ancora sfruttando la nostra CDN, è un ottimo momento per aggiungere la CDN al tuo sito attraverso la tua Area Cliente.
Ogni giorno tutti noi passiamo molto tempo a gestire le varie email che riceviamo e l’ultima cosa di cui abbiamo bisogno è un mucchio di messaggi spam nella nostra casella di posta. La protezione dallo spam è sempre stata una parte importante del nostro servizio di posta elettronica e, nel nostro impegno per migliorarlo costantemente, stiamo ora introducendo un nuovo sistema sviluppato internamente da noi. È progettato per ridurre al minimo la quantità di email spam consegnate nella tua casella di posta, poiché impara costantemente dai tuoi comportamenti di lettura delle email. È uno strumento creato appositamente per i nostri clienti e che funziona in armonia con il nostro ambiente di hosting.
Efficiente e facile da usare per i nostri clienti
Meno spam nella tua casella di posta
Sulla base dei numerosi anni passati a gestire servizi di posta elettronica, abbiamo creato un sistema che decide con un’elevata precisione quali messaggi siano legittimi e dovrebbero raggiungere la tua casella di posta, quali siano sospetti e dovrebbero essere consegnati nella cartella Posta indesiderata e quali siano decisamente pericolosi e non dovrebbero raggiungere affatto la tua email e venire invece bloccati.
Il tuo comportamento di lettura delle mail addestra il sistema
Le tue azioni naturali, mentre lavori con le email, addestreranno il nostro sistema. Ogni volta che sposti un messaggio nella o dalla cartella Posta indesiderata, ne migliorerai la precisione. In base alle tue azioni, il sistema aggiungerà la tua personale percezione di ciò che è spam, oltre alle proprie regole di base. Pertanto, il tuo feedback verrà preso in considerazione in automatico, senza la necessità di utilizzare un’interfaccia di gestione dello spam.
Interfaccia semplice per consentire e bloccare i mittenti
Inoltre, se desideri comunicare direttamente al sistema di protezione antispam come trattare un determinato mittente, puoi utilizzare la nostra interfaccia per bloccare o consentire specifici mittenti. Aggiungendo un indirizzo email o un intero dominio alla lista dei Bloccati o Consentiti, indichi come desideri che questo mittente venga trattato dal sistema.
Migliore controllo e scalabilità più semplice
Potremo soddisfare le necessità dei nostri clienti
Utilizzando un sistema proprietario possiamo soddisfare più facilmente le esigenze specifiche dei nostri clienti e introdurre nuove funzionalità e miglioramenti più velocemente. Ad esempio, abbiamo notato che la vecchia configurazione rendeva difficile per i nostri utenti scoprire quando un’email legittima non veniva consegnata ma contrassegnata come spam dal sistema. Ciò succedeva perché il messaggio veniva inserito in una cartella di quarantena in uno strumento separato che non fa parte della normale gestione della posta elettronica dell’utente. Con la nuova soluzione siamo stati in grado di risolvere questa problematica utilizzando la cartella Posta indesiderata.
Potremo gestire meglio il picco di utilizzo delle email
Gestendo il sistema di protezione antispam come parte integrante della nostra infrastruttura, possiamo scalarlo facilmente. Quindi anche se c’è un forte aumento del traffico globale delle email, possiamo aggiungere senza problemi le risorse necessarie per la valutazione dei messaggi in eccesso. Perciò la consegna delle email non subirà ritardi per i nostri clienti, indipendentemente dal picco di utilizzo imprevisto.
Come iniziare a utilizzare la nuova protezione dallo spam?
Tutti i clienti SiteGround hanno le nostre funzionalità di protezione antispam abilitate di default.
Sai quanto è sicuro il tuo sito e se il suo livello di sicurezza cambia nel tempo? Ti sei mai chiesto quanti attacchi effettivi al tuo sito vengono mitigati? Vuoi sapere se ti sei perso qualcosa di semplice che potrebbe proteggere il tuo sito dagli incidenti?
Ora, con i report mensili di sicurezza di SiteGround, puoi ottenere tutte queste informazioni e molto altro ancora, direttamente nella tua casella di posta. Registrati e inizia a ricevere un report mensile operativo che dettaglia ciò che SiteGround sta facendo per salvaguardare il tuo sito ed evidenzia le misure di sicurezza che potresti aver trascurato.
Cosa c’è nei report mensili di sicurezza?
Ogni mese eseguiremo controlli di sicurezza automatizzati per il tuo sito web che coprono protezione da malware, certificati SSL, exploit software, attacchi brute-force e altre aree di sicurezza. Sulla base dei nostri controlli, riceverai un riepilogo comprensibile dei risultati, incluso un punteggio di sicurezza totale del sito, un punteggio dettagliato per ogni controllo di sicurezza e suggerimenti utili se alcune aree richiederanno la tua attenzione. I report mensili di sicurezza saranno il tuo punto di riferimento per ottenere una panoramica dello stato di sicurezza del tuo sito web.
I vantaggi dei report mensili di sicurezza
Informazioni sulla sicurezza del sito in un unico posto
L’esecuzione manuale dei controlli di sicurezza del sito può richiedere molto tempo, impegno e denaro che la maggior parte dei proprietari di siti web non può sostenere. Con i report mensili di sicurezza, SiteGround gestirà il lavoro pesante per te, eseguendo tutti i controlli di sicurezza necessari e consegnando report di facile utilizzo direttamente nella tua casella di posta. In questo modo puoi tenere tutto sotto controllo senza alcuno sforzo.
Formato di facile lettura
Con il nostro design intuitivo, puoi scorrere rapidamente il report e identificare facilmente le aree che richiedono la tua attenzione, se presenti. Tutto quello che devi fare è seguire i nostri semplici codici colore: verde – quando tutto va bene; giallo – necessita di miglioramenti; rosso – necessita decisamente di attenzione. Riceverai anche un punteggio complessivo per il mese e informazioni su come è cambiato rispetto al mese precedente.
Consigli pratici quando necessario
Se abbiamo identificato un’area della sicurezza del tuo sito che potrebbe essere migliorata, il report includerà istruzioni facili da seguire su cosa si può fare. Ad esempio, se rileviamo che non hai un certificato SSL installato sul tuo sito, ti fornirà un link alle informazioni su come configurarlo.
Tranquillità nel sapere che il tuo sito è protetto
Iscrivendoti ai nostri report mensili di sicurezza, puoi monitorare facilmente ciò che facciamo regolarmente per proteggere il tuo sito web. Ogni mese vedrai informazioni come: quanti attacchi alla vulnerabilità del software sono stati prevenuti, a quanti IP dannosi è stato impedito di raggiungere il tuo sito, su quanti backup puoi contare, etc. Assicurarsi che il tuo sito sia sicuro è una parte enorme del nostro lavoro come host e con i report puoi tenere d’occhio questo processo.
Come ottenere i report mensili di sicurezza?
A partire dal prossimo anno inizieremo gradualmente a inviare in modo proattivo i report a tutti i nostri clienti. Tuttavia, puoi ricevere i report in anticipo se ti iscrivi subito ed essere tra i primi a riceverli a partire da Gennaio 2023.
I report vengono inviati all’inizio di ogni mese per i siti che sono attivi da più di 30 giorni e hanno i loro domini puntati su SiteGround. Puoi visualizzare informazioni dettagliate su abbonamento, contenuto e calcolo del punteggio nel nostro articolo Spiegazione dei report di sicurezza.
Iscriviti oggi e dormi sonni tranquilli, sapendo che tutte le informazioni rilevanti sulla sicurezza del sito sono a portata di mano.
Quando cambi il tuo hosting provider, a volte non si tratta solo di spostare il tuo sito e di puntare il dominio al nuovo server. Se utilizzi anche dei servizi di posta elettronica come parte del tuo piano di hosting, la parte più impegnativa del processo potrebbe essere il trasferimento dei tuoi indirizzi email, e relativi messaggi, senza perdere dati o avere interruzioni nelle tue comunicazioni aziendali. Per affrontare questa sfida, per coloro che preferiscono avere tutto ospitato in un unico posto, abbiamo appena introdotto il nuovo strumento Email Migrator. Ti consente di trasferire il tuo servizio email ai nostri server di posta in modo rapido, semplice e sicuro.
Perché abbiamo sviluppato Email Migrator?
I clienti di SiteGround che si trasferiscono da altri provider di hosting possono già utilizzare il nostro strumento di trasferimento automatico gratuito. Email Migrator semplifica ulteriormente questo processo, rendendo possibile il trasferimento dei servizi di posta elettronica in pochi click, anche per gli utenti meno esperti. Inoltre, lo strumento ti aiuta a mantenere intatte le tue comunicazioni email e a trasferirle il tutto in modo sicuro sui nostri server.
Quali sono i benefici di Email Migrator?
Oltre a semplificare il trasferimento delle tue email a SiteGround e avere quindi tutto in un unico posto sicuro, il nostro Email Migrator ha un paio di altri vantaggi aggiuntivi:
Interfaccia intuitiva per un facile avvio della migrazione 🏗️
L’interfaccia dello strumento ti guida attraverso i pochi passaggi necessari per avviare il processo.
Trasferimento sicuro e affidabile 🛡️
Sposteremo le tue email in modo sicuro, garantendo privacy e protezione dei dati.
Migrazione veloce 🚀
Abbiamo sviluppato lo strumento in modo che la procedura non richieda troppo tempo. Tuttavia, il tempo esatto necessario dipenderà da vari fattori, come la dimensione della casella di posta, la velocità del server remoto e altro ancora.
Mantenere la struttura dell’account email in fase di migrazione 📧
Trasferiremo il tuo account email per te, includendo cartelle, messaggi e allegati.
Nessun duplicato 📑
Faremo in modo che non vengano creati duplicati durante il processo di migrazione.
Processo automatizzato 🪄
Non è richiesto alcun intervento manuale da parte tua, poiché la migrazione avviene in background. Dovrai, tuttavia, configurare i sistemi che sfuggono al controllo di SiteGround: puntare i tuoi record MX per far arrivare le nuove email al nostro server e riconfigurare il tuo client di posta elettronica per iniziare a ricevere i messaggi dal nostro server.
Come trasferire le tue email con Email Migrator
Per trasferire le tue email, devi effettuare alcuni semplici passaggi in Site Tools > Email > Email Migrator. Leggi le istruzioni dettagliate su come trasferire le tue email e migra senza pensieri le tue email su SiteGround!
Email Migrator è fondamentalmente l’ultimo pezzo del puzzle che ti consente di avere tutto in un unico posto. Il trasferimento di tutti i servizi su SiteGround ti consente di gestire facilmente sia il tuo sito web che la posta elettronica da un unico luogo. Non solo hai tutto in un unico posto, ma puoi contare sulla nostra comprovata esperienza sia nel web hosting che nei servizi di posta elettronica.
In un precedente articolo abbiamo spiegato come preparare il tuo sito web per affrontare i picchi di traffico del Black Friday. Ora che sei pronto per gestire il traffico in arrivo, sai quanto di questo è traffico reale e quanto invece è generato da bot? Secondo Statista, nel 2022 oltre il 40% del traffico internet proviene da bot e una parte significativa di questo è generato da bot dannosi. Questo tipo di traffico danneggia il tuo business online e può portare a perdite monetarie e di conversione. Vediamo nel dettaglio cos’è il traffico generato da bot, perché la maggior parte di esso è così dannoso e come evitarlo durante il periodo più trafficato dell’anno.
Che cos’è il traffico bot e perché dovrebbe essere ridotto al minimo
Il traffico generato da bot è qualsiasi traffico non umano che arriva a un sito web o a un’app. Parte di questo traffico è buono, quando per esempio proviene da crawler SEO (come i Google crawl bot), bot commerciali, di monitoraggio o feed bot. Inutile dire che tutti questi non causano danni al tuo sito. D’altra parte, i bot dannosi si muovono con intenti ostili. Questi possono lasciare commenti spam, backlink, strani annunci pubblicitari, raccogliere informazioni private, riutilizzare i tuoi contenuti, eseguire attacchi DDoS e altre attività dannose.
In che modo il traffico dei bot dannosi influisce sul tuo sito web
Il traffico da bot dannosi può portare varie conseguenze al tuo sito web e alla tua attività, causando molteplici danni:
Danni alla sicurezza e all’accessibilità del sito
Il traffico di questo tipo di bot danneggia la sicurezza e l’accessibilità del tuo sito. Ad esempio, queste enormi quantità di traffico verso il tuo sito sono un modo per gli hacker di causare un attacco DDoS. Durante un tale attacco, il traffico è così massiccio che il server in cui è ospitato il tuo sito non può gestirlo. Ciò può rendere il tuo sito lento o non raggiungibile per i tuoi utenti.
I bot dannosi sono anche la forza principale dietro a un attacco brute-force, ossia un attacco che mira a indovinare le tue credenziali provando numerose combinazioni di lettere, numeri e simboli. Se un tale attacco ha successo, gli hacker possono ottenere l’accesso al tuo account e/o alle tue informazioni private.
Problemi di velocità del sito
L’attività dei bot dannosi può rendere il tuo sito web molto più lento o addirittura non disponibile ai tuoi visitatori, influenzando la loro esperienza complessiva. Per far si che i tuoi visitatori rimangano più a lungo sul tuo sito e si trasformino in clienti, dovrebbero avere un’eccellente esperienza utente. E un ruolo importante in questo ha la velocità di caricamento del tuo sito, che deve essere il più veloce possibile.
Caos nelle metriche analytics e posizionamento SEO
Il traffico da bot dannosi può anche danneggiare le tue metriche di analisi e le classifiche SEO. Ad esempio, avere troppo traffico da bot può rendere inaccessibile il tuo sito e causare errori 503 (sito temporaneamente non disponibile). Questo ha un impatto negativo diretto sul posizionamento SEO. Inoltre, i bot dannosi possono influenzare le tue metriche di analisi, causando visualizzazioni di pagina e frequenze di rimbalzo anomale ed elevate, improvvisi cali/aumenti della durata delle sessioni e false conversioni. Tutti questi fattori potrebbero confonderti come proprietario del sito e potresti non essere in grado di dare un senso ai tuoi dati analitici.
Come riduciamo il traffico da bot dannosi in SiteGround
In SiteGround adottiamo diverse misure a vari livelli per ridurre l’attività dei bot dannosi verso i siti web ospitati nei nostri server, così puoi stare più tranquillo.
Sistema IA anti-bot avanzato e migliorato
Il nostro sistema IA anti-bot ha bloccato con successo milioni di tentativi brute-force al giorno. Di recente l’abbiamo ulteriormente migliorato, ottenendo il 95% di traffico negativo in meno. La sua caratteristica principale è analizzare e riconoscere i pattern nel traffico per fermare alla fine i tentativi di attacchi brute-force. Con ogni nuovo tentativo brute-force, la conoscenza del sistema si espande e migliora nella prevenzione da attacchi futuri. Di recente, abbiamo aggiornato il sistema con una funzione di convalida del traffico che blocca i bot non umani più dannosi, riducendo al minimo il numero di attacchi brute-force. Attualmente, il sistema blocca un’enorme percentuale di traffico da bot dannosi verso i nostri server, permettendo una maggiore capacità per il traffico legittimo verso i tuoi siti web.
In combinazione con il nostro sistema di sicurezza di livello Enterprise, queste ottimizzazioni di sicurezza a livello server bloccano la maggior parte del traffico da bot dannosi e garantiscono la protezione del sito web su scala globale. Lascia che i numeri parlino da soli: il 99,99% del traffico negativo viene bloccato prima ancora che raggiunga il tuo sito web.
WAF intelligente a livello server
Gli attacchi degli hacker di solito aumentano durante la stagione del Black Friday. Una singola vulnerabilità, plugin o tema obsoleto in WordPress possono essere facilmente utilizzati per causare ingenti danni durante il periodo più movimentato dell’anno. È qui che viene in soccorso il nostro Web Application Firewall intelligente. I nostri esperti di sicurezza monitorano attentamente i bollettini di sicurezza e l’attività del server h24 e, in caso di exploit segnalati, aggiungono immediatamente regole WAF personalizzate (patch) al firewall del nostro server per proteggere il tuo sito da hack e violazioni dovute a plugin obsoleti e altre vulnerabilità. Il nostro approccio proattivo alla sicurezza ci consente di reagire molto più velocemente, spesso prima che gli sviluppatori di plugin, temi o app abbiano avuto la possibilità di rilasciare un aggiornamento ufficiale. L’esempio più recente di questo si è presentato il mese scorso, con due precedenti importanti non molto prima: una vulnerabilità in un plugin trovata e risolta il giorno 0 e una vulnerabilità del kernel Linux corretta entro poche ore dal rilevamento.
Protezione DDoS
Per affrontare potenziali attacchi DDoS da bot dannosi, disponiamo di un sistema di meccanismi hardware e software per proteggere i tuoi siti:
Un firewall hardware che filtra il flood di traffico
Un firewall software locale con funzioni più complesse e monitoraggio del traffico
Un limite al numero di connessioni che un host remoto può stabilire
Un controllo per un numero elevato di tentativi di accesso non riusciti da parte degli host e il loro filtraggio, se presente
Sistema di monitoraggio del server h24
Oltre a tutti i sistemi di monitoraggio e prevenzione e ai controlli presenti, il nostro team di sistemisti monitora i nostri server h24 per eventuali problemi di sistema e, in caso ve ne siano, possono reagire rapidamente per salvare la situazione.
Come identificare se hai traffico da bot dannosi in arrivo sul tuo sito
Adesso probabilmente ti chiederai quali siano alcuni segni e sintomi di traffico dannoso da bot che ti possano aiutare a identificare se il tuo sito sia in pericolo. Ecco alcuni campanelli dall’allarme e dei modi per prevenirli:
Controlla le statistiche del traffico del tuo sito
Dovresti controllare le statistiche del traffico, in particolare gli indirizzi IP e le fonti del traffico. Per esempio, un numero elevato e regolare di visite dallo stesso indirizzo IP o un aumento del traffico da altre Regioni o Paesi, da cui prima non avevi (molto) traffico, potrebbero essere un’indicazione di traffico da bot dannosi. In qualità di cliente di SiteGround, puoi controllare facilmente le statistiche del traffico in Site Tools > Statistiche > Traffico.
Tieni d’occhio i comportamenti insoliti degli utenti
Ricordati di monitorare regolarmente il comportamento dei tuoi utenti. Nel caso in cui ci siano un aumento dei commenti spam sotto i tuoi post, strane registrazioni di utenti e/o un aumento dei tentativi di accesso bloccati, questi sono tutti segnali d’allarme che potresti ricevere traffico da bot dannosi sul tuo sito. Gli utenti di WordPress, che hanno installato il plugin gratuito SiteGround Security, possono monitorare il proprio sito e la pagina di login alla ricerca di visite non autorizzate e tentativi brute-force dal menù Activity Log. Inoltre, possono facilmente bloccare IP e visitatori sospetti.
Fai regolarmente test di velocità
Probabilmente lo fai già, ma se non lo fai, è una buona idea iniziare a fare regolari test di velocità del sito web. A tale scopo, puoi utilizzare una serie di strumenti diversi per misurare la velocità del tuo sito, come Google PageSpeed Insights, Pingdom, GTMetrix e altri che generano risultati per tutte le principali metriche di velocità.
Nel caso in cui sul tuo sito web WordPress sia installato il plugin gratuito SiteGround Optimizer, puoi eseguire un test di velocità direttamente dal plugin, nella sezione Speed Test. Lo strumento utilizza Google PageSpeed, fornisce informazioni sul livello di ottimizzazione in oltre 20 aree diverse e suggerimenti per l’ottimizzazione.
Se risulta che il sito stia riscontrando problemi di caricamento della pagina, approfondisci il problema per scoprirne le ragioni. Potrebbe non essere necessariamente legato a bot malevoli, ma questo è in genere uno dei principali motivi alla base della bassa velocità.
[46]
Come filtrare tu stesso il traffico da bot dannosi in SiteGround
Parte del traffico che raggiunge i tuoi siti web può sembrare legittimo, anche se non lo è. Per fortuna, ci sono diversi modi e servizi gratuiti che offriamo per permetterti di filtrare da solo il traffico buono da quello cattivo:
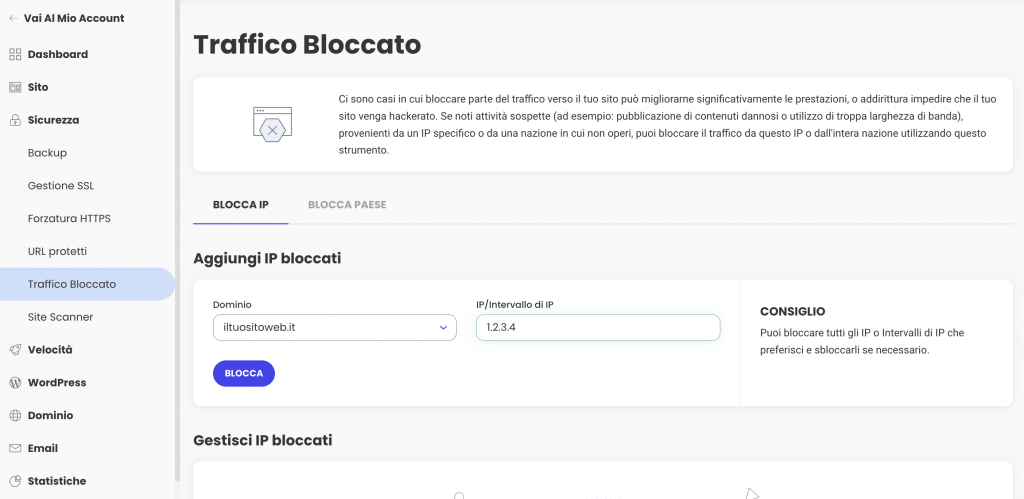
Entrambe le opzioni ti consentono di bloccare facilmente il traffico sospetto o dannoso verso il tuo sito web. Se vuoi impedire a un indirizzo IP specifico di accedere al tuo sito, perché, ad esempio, vedi che sta utilizzando troppa larghezza di banda, vai semplicemente inSite tools > Sicurezza > Traffico bloccato, scegli il dominio per il quale vuoi bloccare l’accesso, quindi aggiungi l’indirizzo IP (o un intero intervallo di IP) e infine clicca su “Blocca”.
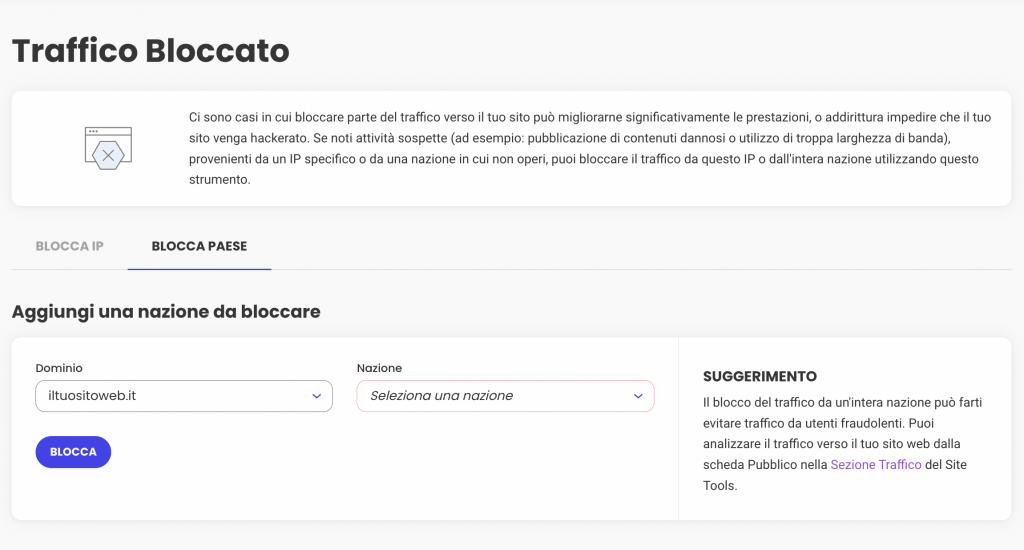
Allo stesso modo, se noti che ricevi attività anomale da un Paese in cui di solito non operi o da cui non hai clienti, puoi facilmente bloccare il traffico da esso in pochi click. Devi andare in Site Tools > Sicurezza > Traffico bloccato > Blocca Paese. Lì, scegli il dominio per il quale desideri bloccare l’accesso, scegli il paese che desideri bloccare nel menù a tendina Nazione e infine fai clic su “Blocca”.
Queste due opzioni ti aiuteranno non solo a bloccare il traffico da bot dannosi in arrivo al tuo sito, ma possono anche migliorare significativamente le prestazioni del tuo sito riducendo il traffico indesiderato e dando al tuo sito una maggiore capacità di gestire il traffico reale.
Migliorare la capacità del tuo sito per gestire più richieste
Nel caso in cui tu abbia identificato che il tuo sito riceve ancora del traffico da bot dannosi che non può essere facilmente filtrato o rimosso, puoi ridurne l’impatto negativo migliorando la velocità e le prestazioni del tuo sito web, il che consentirà in generale una maggiore capacità per gestire qualsiasi tipo di traffico. Ecco come farlo:
Abbiamo sviluppato un potente sistema di caching per aiutarti a memorizzare nella cache il maggior numero possibile di contenuti del tuo sito. Il contenuto memorizzato nella cache viene servito molto più velocemente ai visitatori e quindi migliora la capacità del tuo sito di gestire il traffico. Il nostro sistema comprende tre opzioni di caching, tutte disponibili inSite tools > Velocità > Caching: NGINX Direct Delivery per la memorizzazione di contenuti statici, come immagini e file CSS, Cache Dinamica per il contenuto dinamico da archiviare nella RAM del server e Memcached per l’archiviazione di dati e oggetti in memoria (ideale per siti web che utilizzano database).
Utilizza gli altri nostri servizi di ottimizzazione
Facciamo il possibile per migliorare le prestazioni dei tuoi siti e puoi utilizzare le nostre soluzioni Premium per ottenere il massimo. Ecco tre principali soluzioni che possono velocizzare il tuo sito:
La nostra SiteGround CDN sviluppata internamente non richiede alcuna configurazione, è facile da gestire con pochi click e, soprattutto, consente di caricare il tuo sito in modo incredibilmente veloce per i visitatori da tutto il mondo. La sua versione Base è completamente gratuita e fornisce al tuo sito tutte le funzionalità essenziali per gestire il traffico internazionale da varie località.
Un altro strumento di velocità sviluppato internamente è il plugin gratuito SiteGround Optimizer per i siti WordPress. Offre molte diverse opzioni di ottimizzazione (media, frontend, ambiente) che possono essere abilitate in pochi click.
Ultimo, ma non meno importante, la nostra esclusiva configurazione PHP ultraveloce che rende le tue pagine fino al 30% più veloci e consente al server di elaborare le visite al tuo sito web più velocemente.
In conclusione
Mentre la maggior parte delle persone è impegnata a vendere e acquistare beni e servizi durante il periodo del Black Friday, i bot dannosi sono più attivi che mai, “visitando” i siti web e causando ogni tipo di potenziale problema. Se non affrontati in tempo e nel modo corretto, possono danneggiare tutto il lavoro fatto per ottenere visite, fiducia e vendite.
C’è un detto tra le aziende tecnologiche secondo cui se non puoi permetterti di pagare per la sicurezza, non puoi permetterti neanche di gestire una violazione della sicurezza. Le conseguenze di una violazione possono essere piuttosto costose in termini di perdita di dati, coinvolgimento umano, costi per il ripristino dell’attività, danni alla reputazione e molto altro. Ecco perché le grandi aziende spendono milioni di dollari per proteggere i propri dati e dedicano molto tempo all’implementazione e al mantenimento di procedure di protezione dei dati e strategie di sicurezza. Naturalmente, le piccole imprese non possono permettersi tutto questo e di solito hanno un budget limitato dedicato alla sicurezza. Ecco quando e dove l’utilizzo dei servizi di hosting diventa fondamentale.
Sebbene i provider di hosting non possano essere gli unici responsabili della sicurezza del tuo sito web, quelli buoni possono fare molto per aiutarti a rimanere al sicuro e prevenire il peggio. Qui in SiteGround, abbiamo sviluppato un sistema di sicurezza centralizzato di livello Enterprise, per proteggere i siti, le applicazioni e i dati dei nostri clienti. La sua complessità è cresciuta nel tempo e descriverlo per intero sarebbe un compito enorme, ma in questo post ti daremo un accenno su come analizziamo e filtriamo il traffico web che arriva ai tuoi siti e come preveniamo ogni giorno centinaia di milioni di attacchi ai siti che ospitiamo.
Elementi efficaci per la sicurezza
Tutti i nostri server hanno un software di sicurezza essenziale installato su di essi e sistemi impostati per funzionare localmente per ogni server: un firewall per il traffico di rete, WAF, IDS/IPS (sistemi di rilevamento/prevenzione delle intrusioni come la prevenzione degli attacchi brute-force), analisi HTTP approfondita di metadati, protezione DDOS e molto altro. Questi sono mezzi classici ed efficaci per filtrare il traffico dannoso e prevenire attacchi brute-force, iniezioni di malware, denial of service e altro. Sotto la gestione competente dei nostri ingegneri DevOps e sistemisti, questi sistemi vengono costantemente migliorati e nell’insieme filtrano circa 1 TB di traffico nocivo e oltre 300 milioni di richieste dannose sui nostri server ogni giorno!
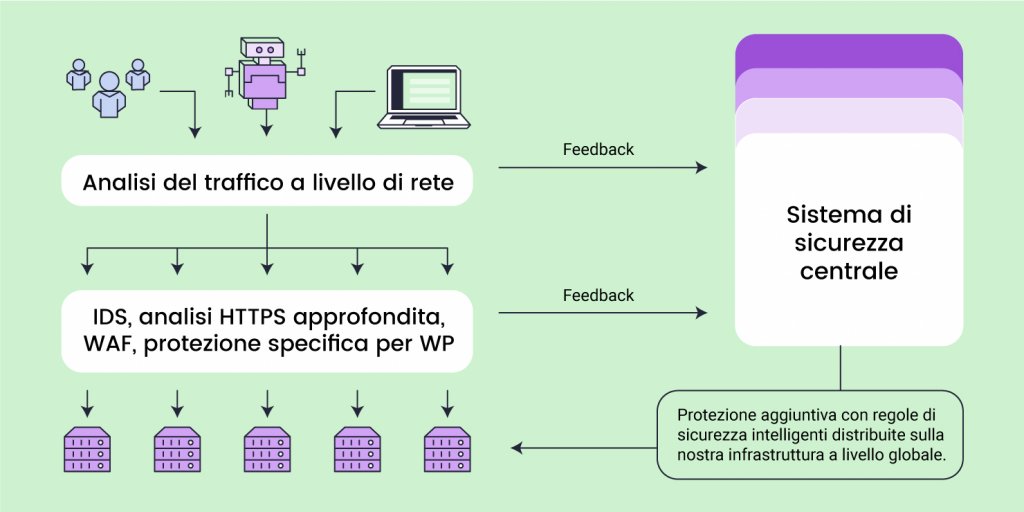
Ma se tali sistemi funzionano in modo autonomo, solo a livello di server, si verificano i seguenti problemi: nel caso in cui un hacker minacci il server A, anche se i singoli sistemi di sicurezza del server possono proteggere la macchina, non possono impedire all’hacker di tentare lo stesso attacco ai server B, C, etc. Per garantire che tutti i nostri server siano sempre protetti, abbiamo creato il nostro sistema di sicurezza centralizzato che raccoglie e analizza costantemente i dati da tutti i singoli sistemi di sicurezza dei server e distribuisce regole di sicurezza intelligenti che vengono applicate a tutte le macchine per proteggerle.
Analisi centralizzata dei big data
Il nostro sistema di sicurezza centralizzato si basa sui big data che riceve da tutti gli altri sistemi a livello di server e analizza le varie fonti di attacco, rileva modelli di comportamento e blocca gli attacchi a livello globale sull’intera piattaforma.
Feed dei dati del Web Application Firewall
Come accennato in precedenza, ogni server ha un WAF, la cui responsabilità principale è proteggere le applicazioni web come WordPress, Magento, Joomla, Drupal e altri da una varietà di attacchi come il cross-site scripting (XSS), la SQL injection e altro. Nel momento in cui veniamo a conoscenza di una minaccia alla sicurezza (vulnerabilità del software), i nostri ingegneri scrivono una nuova regola per correggerla e la aggiungono ai nostri WAF locali.
Ogni richiesta che non viene eliminata a livello di rete viene filtrata dal server WAF. Se la richiesta rientra nei parametri di una regola WAF, il WAF invia informazioni a riguardo al sistema di sicurezza centralizzato. Il sistema centralizzato registra e analizza tutte le richieste che innescano le regole WAF su tutti i nostri server (ad esempio il loro IP e altri metadati). Se rileva uno schema, come richieste multiple su più server provenienti dallo stesso indirizzo IP, il sistema centralizzato bloccherà quell’IP e distribuirà una regola a tutte le macchine nella nostra infrastruttura. A seconda del caso specifico e della regola, il sistema potrebbe limitare le richieste da un IP sospetto, che verrebbero contestate dal captcha, oppure potrebbe limitare completamente il traffico da questo verso uno qualsiasi dei nostri server per un periodo specifico (ore, giorni, settimane o anche permanentemente).
Modelli di traffico per la prevenzione degli attacchi brute-force
Come parte della nostra strategia di prevenzione degli attacchi brute-force, abbiamo implementato sistemi di monitoraggio locali su tutti i nostri server. Monitorano i tentativi di accesso a tutte le applicazioni ospitate presso di noi e segnalano ogni tentativo fallito al sistema di sicurezza centralizzato. Il sistema riceve una notifica del tentativo insieme a tutte le informazioni di sicurezza rilevanti ad esso correlate, come indirizzo IP, numero di richieste, cronologia IP e altro. Ogni 60 secondi il sistema di sicurezza centralizzato esamina i dati aggregati e analizza il volume e la frequenza dei metadati ripetitivi alla ricerca di schemi di comportamento. Quando i modelli sono chiaramente identificati, il sistema crea regole di blocco che vengono distribuite a tutti i server.
Un esempio potrebbe essere un caso costituito da più tentativi di accesso non riusciti su uno o più server, provenienti dallo stesso indirizzo IP in un breve periodo di tempo (sono impostate soglie di tempo diverse per una maggiore precisione ed efficacia). In un caso come questo, il nostro sistema contrassegnerebbe l’IP e le future richieste provenienti da esso verso uno qualsiasi dei nostri server verrebbero contestate con un captcha.
Molti altri sistemi inviano dati al nostro sistema di sicurezza centralizzato
Ci sono molti altri modi in cui alimentiamo i dati del nostro sistema di sicurezza centralizzato, come monitorare i tentativi di accesso ai servizi a livello di server (come FTP, EXIM, Dovecot, etc), revisione del traffico XML-RPC dei siti WordPress, immissione di modelli di traffico diversi da sistemi di terze parti e altro ancora.
Più fonti di dati rilevanti inseriamo, più grande diventa il pool di dati, il che migliora significativamente la potenza analitica e l’accuratezza del sistema di sicurezza centrale. Nel tempo la capacità del sistema di prevenire efficacemente gli attacchi cresce sempre di più.
Protezione di livello Enterprise su scala globale
Per concludere, ecco alcuni numeri che possono aiutarti a capire la portata e l’effetto di ciò che fa il sistema di sicurezza centralizzato. Ogni giorno oltre 260 milioni di richieste vengono contestate con captcha e meno di 40.000 superano effettivamente la sfida. Abbiamo più di 50.000 IP attualmente contrassegnati come dannosi o sospetti e quasi la metà di essi è completamente bloccata dal raggiungere i nostri server. Il numero cambia ogni giorno, in quanto nuovi IP vengono segnalati e contestati a causa di attività sospette, mentre quelli segnalati in precedenza vengono cancellati dopo che la verifica è riuscita o dopo la scadenza del blocco.
Tutti questi numeri e il lavoro nell’insieme necessario per mantenere un sistema di sicurezza centralizzato efficace portano al numero che conta di più: il 99,99% del traffico dannoso viene bloccato prima che raggiunga il tuo sito web.
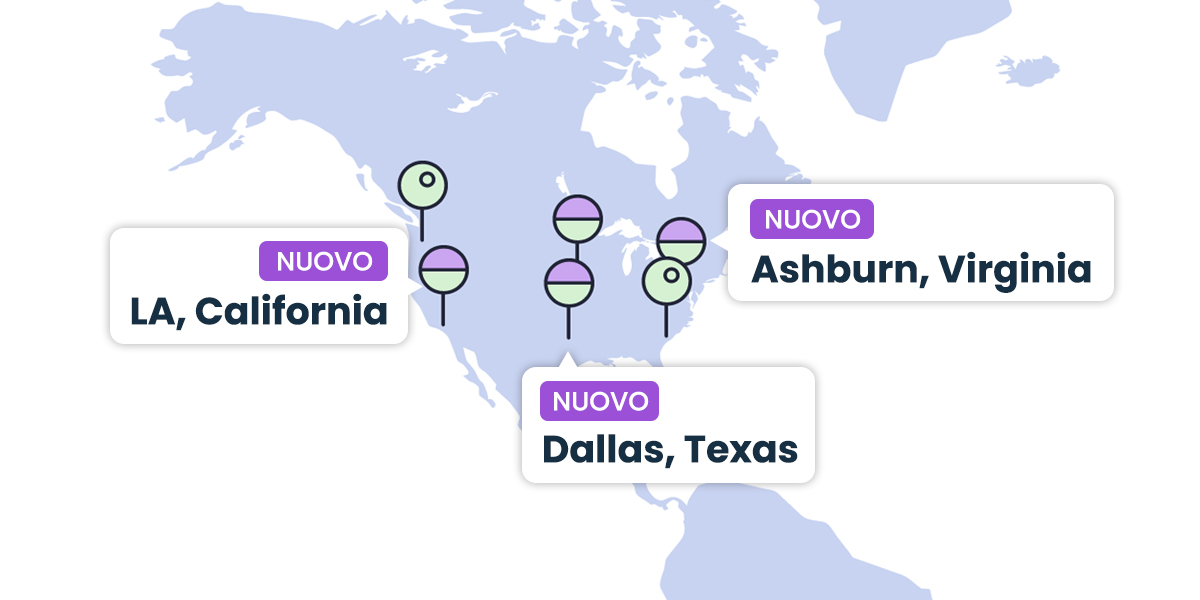
Siamo lieti di annunciare che abbiamo aumentato il numero dei nostri data center e dei nodi CDN negli Stati Uniti. I nostri clienti possono ora scegliere tra quattro data center con sede negli Stati Uniti per avere i loro siti ospitati il più vicino possibile ai loro visitatori. Inoltre, abbiamo sei punti perimetrali CDN con sede negli Stati Uniti, che aiutano a migliorare la velocità del sito web nella regione nel suo insieme per tutti i nostri utenti CDN.
4 Data Center negli USA
Con l’introduzione di tre nuovi data center, abbiamo ora quattro sedi negli Stati Uniti, tutte parte della moderna infrastruttura Google Cloud che garantisce elevata ridondanza, connettività veloce e sicurezza multilivello:
USA Nord a Council Bluffs, Iowa — ideale per i siti web che hanno visitatori prevalentemente dal nord degli Stati Uniti e/o dal Canada
NUOVO USA Sud a Dallas, Texas — ideale per i siti web che hanno visitatori prevalentemente dal sud degli Stati Uniti e/o dai paesi dell’America centrale e meridionale
NUOVO USA Est ad Ashburn, Virginia — ideale per i siti web che hanno visitatori prevalentemente dagli stati degli Stati Uniti orientali
NUOVO USA Ovest a Los Angeles, California — ideale per i siti web che hanno visitatori prevalentemente dagli stati degli Stati Uniti occidentali
Quando scegli quale delle nostre posizioni del data center è la migliore per te, dovresti prendere in considerazione da dove proviene la maggior parte del traffico del tuo sito. Nel caso in cui tu abbia un pubblico strettamente locale, è meglio che il tuo account di hosting sia posizionato nel data center più vicino al tuo pubblico.
Puoi controllare dove è attualmente posizionato un account di hosting esistente e ordinare una rilocazione, se pensi che ci sia un’opzione migliore per te, tramite l’Area Cliente > Marketplace > Servizi di hosting > Rilocazione.
6 punti perimetrali CDN negli USA
Siamo anche consapevoli del fatto che molti dei nostri clienti non ricevono traffico da un solo stato, ma da molti, ed è difficile scegliere la posizione del server di hosting più adatta. In questi casi, qualsiasi data center con sede negli Stati Uniti è una buona scelta come sede originale del tuo sito. Tuttavia, i migliori risultati di caricamento del sito si ottengono utilizzando la nostra CDN. La CDN fa in modo che una copia del tuo sito web sia accessibile da una posizione più vicina ai tuoi visitatori da tutti gli Stati Uniti e anche da tutto il mondo.
Abbiamo ora le seguenti sedi CDN negli Stati Uniti: Council Bluffs (Iowa, USA), Moncks Corner (South Carolina, USA), The Dalles (Oregon, USA), Los Angeles (California, USA), Ashburn (Virginia, USA) , Dallas (Texas, USA).
Invitiamo tutti i nostri clienti che ricevono traffico da diverse località geografiche ad attivare il servizio CDN. Questo può essere fatto in modo completamente gratuito tramite Site Tools > Velocità > CDN.