Da oggi, PHP 8.2 è la versione PHP predefinita sui server di hosting SiteGround. PHP 8.2 è disponibile sui nostri server già da un po’ di tempo, subito dopo il suo rilascio e da allora chiunque ha potuto utilizzarlo per il proprio sito tramite il nostro strumento di Gestione PHP. Ora lo stiamo rendendo la versione PHP predefinita, poiché è già considerato pienamente compatibile con tutte le applicazioni sulla nostra infrastruttura ed è la versione attivamente supportata dagli sviluppatori PHP ufficiali. I nostri clienti inizieranno a godere delle prestazioni e della sicurezza migliorate, nonché delle nuove funzionalità incluse in PHP 8.2 immediatamente.
I nuovi siti vengono ora creati su PHP 8.2
Tutti i siti appena creati vengono configurati automaticamente per utilizzare PHP 8.2. Ciò garantisce che i tuoi nuovi progetti trarranno vantaggio da questa versione PHP fin dall’inizio.
I siti esistenti CON il servizio PHP Gestito verranno gradualmente aggiornati da noi
Stiamo iniziando ad aggiornare tutti i siti che utilizzano il nostro servizio PHP Gestito a PHP 8.2. Ci impegniamo a garantire che questo processo si svolga nel modo più fluido possibile e forniremo tutte le informazioni e il supporto necessari durante la transizione.
Riceverai una notifica via email quando è previsto l’aggiornamento dei tuoi siti, dandoti tempo sufficiente per controllarli e testarli accuratamente, assicurandoti che siano compatibili con PHP 8.2.
Nell’ambito dei nostri servizi Expert Care potrai anche richiedere un controllo di compatibilità PHP da parte dei nostri esperti.
La tua attuale versione PHP rimarrà disponibile dopo l’aggiornamento, quindi potrai ripristinarla con un click tramite il nostro strumento di Gestione PHP se hai bisogno di più tempo per lavorare sulla compatibilità del tuo sito.
Anche i siti esistenti SENZA servizio PHP Gestito dovrebbero prendere in considerazione l’aggiornamento
Consigliamo vivamente ai clienti che non utilizzano il nostro servizio PHP gestito di eseguire manualmente l’aggiornamento a PHP 8.2. Le versioni PHP inferiori alla 8.2 non sono più supportate dagli sviluppatori ufficiali e comportano un rischio per la sicurezza e/o hanno raggiunto la fine del loro ciclo di vita, ovvero quando dobbiamo rimuoverle dai nostri server. La versione PHP più vecchia ora disponibile sui nostri server – PHP 7.3 – verrà rimossa nel 2025.
Perché passare a PHP 8.2?
PHP 8.2 offre numerosi vantaggi che influenzerebbero positivamente il tuo sito:
PHP 8.2 garantisce tempi di esecuzione più rapidi e un utilizzo ridotto delle risorse. Rispetto a PHP 7.4, che era l’ultima versione predefinita prima della 8.2, PHP 8.2 ha prestazioni significativamente migliori in base a tutti i test benchmark che abbiamo visto.
Offre l’accesso alle funzionalità e ai miglioramenti PHP più recenti, che puoi consultare nel nostro precedente articolo sull’argomento scritto dal PHP Evangelist Cal Evans.
Alcune delle nuove funzionalità, come le proprietà di sola lettura e la deprecazione delle proprietà dinamiche, finiscono per generare un codice più sicuro immediatamente, il che in definitiva significa avere un sito più sicuro.
È completamente compatibile con altri software ospitati sulla nostra piattaforma. Tutte le principali applicazioni come WordPress, Joomla, Drupal, etc. hanno già aggiunto il supporto per PHP 8.2.
È la versione principale supportata attivamente dagli sviluppatori core di PHP, il che garantisce che sia mantenuta sicura e ben aggiornata.
Alcune settimane fa abbiamo avviato l’aggiornamento a MySQL 8 sui nostri server. Questo è stato il risultato di un lungo processo di monitoraggio e test della compatibilità di questa versione con i siti dei nostri clienti, fino a quando non abbiamo concluso che MySQL 8 è altamente compatibile con le principali applicazioni ospitate sulla nostra piattaforma.
MySQL è un software fondamentale nel nostro stack, utilizzato dalla maggior parte dei nostri clienti per potenziare i propri database. Il suo funzionamento ottimale ha un grande impatto sulle prestazioni e sulla disponibilità complessive del sito web. Ecco perché il team di SiteGround dedica molte risorse per ottimizzare e personalizzare il nostro MySQL, puntando sempre a ottenere prestazioni migliori. Per raggiungere questo obiettivo, nel corso degli anni abbiamo introdotto varie personalizzazioni come la nostra esclusiva configurazione MySQL e pianifichiamo e testiamo attentamente qualsiasi nuovo aggiornamento della versione MySQL, assicurandoci che i vantaggi superino i potenziali danni che tale aggiornamento potrebbe comportare. Ora siamo certi che MySQL 8 sia ampiamente compatibile e che i nostri clienti possano trarre vantaggio in tutta sicurezza dalle prestazioni migliorate del database, dalla scalabilità e dalle ottimizzazioni di codifica che ne derivano.
Qual è il piano per l’aggiornamento MySQL?
Innanzitutto, vorremmo annunciare che tutti i nuovi siti creati sui nostri server condivisi e tutti gli account cloud appena creati ora vengono forniti con MySQL 8 di default.
In secondo luogo, è attualmente in corso il processo di migrazione a MySQL 8 dei siti condivisi esistenti. Una volta aggiornati i nostri server condivisi, inizieremo ad aggiornare anche le istanze Cloud. Il processo proseguirà nei prossimi mesi. Secondo il nostro programma, prevediamo di migrare tutti i nostri clienti a MySQL 8 entro la fine di giugno di quest’anno.
Per rendere la transizione il più semplice e agevole possibile, ti invieremo una email con almeno una settimana di anticipo per informarti in quali date esatte aggiorneremo il tuo sito web a MySQL 8. La procedura di aggiornamento viene eseguita a tarda notte quando il traffico verso il server è minimo. Potrebbe verificarsi una breve interruzione del servizio durante l’aggiornamento del software. Non è richiesta alcuna azione da parte tua in relazione alla migrazione.
Cosa c’è di nuovo in MySQL 8?
MySQL 8 introduce una varietà di nuove funzionalità e miglioramenti di vecchie funzionalità, tutti mirati a migliorare le prestazioni e la scalabilità complessive, nonché l’esperienza degli sviluppatori. Ecco alcuni dei più importanti.
Migliori prestazioni e scalabilità
MySQL 8 offre prestazioni e scalabilità migliori. I test di benchmark mostrano risultati migliori sia in termini di prestazioni che di scalabilità per MySQL 8 rispetto a MySQL 5.7. I test mostrano che MySQL 8 gestisce le operazioni di lettura/scrittura molto meglio e il numero di transazioni elaborate è molto più elevato.
Inoltre, i test mostrano che MySQL 8 utilizza l’hardware molto meglio rispetto a 5.7.
Ecco alcuni dei miglioramenti che lo rendono possibile:
Scalabilità dei carichi di lavoro di lettura/scrittura
MySQL 8 mostra prestazioni migliori in caso di lettura/scrittura intensiva e si osservano prestazioni più di 2 volte migliori con carichi elevati rispetto a MySQL 5.7.
Migliori prestazioni con carichi ad alto conflitto
Le prestazioni per i carichi di lavoro ad alto conflitto sono state notevolmente migliorate in MySQL 8. Un carico di lavoro ad alto conflitto si verifica quando più transazioni sono in attesa di un blocco sulla stessa riga in una tabella, causando code di transazioni in attesa.
In MySQL 8, questi burst vengono gestiti molto meglio in termini di transazioni al secondo e latenza. Ciò porta ad un migliore utilizzo dell’hardware (efficienza), poiché il sistema necessita di meno risorse di riserva e può quindi funzionare con un carico medio più elevato.
Partizionamento nativo/miglioramento del pool InnoDB
MySQL 8 supporta il partizionamento nativo per il motore InnoDB. Ciò ti consente di dividere tabelle di grandi dimensioni in partizioni più piccole. Ciò può migliorare le prestazioni delle query e ridurre i requisiti di archiviazione, soprattutto per le tabelle di grandi dimensioni. La nuova versione di MySQL introduce anche miglioramenti al pool InnoDB. Il pool è responsabile della memorizzazione nella cache dei dati e della riduzione delle operazioni di I/O.
Common table expressions (CTE)
Con l’ultima versione di MySQL 8, ora puoi sfruttare anche i vantaggi delle espressioni di tabella più comuni. Un’espressione di tabella comune (CTE) è un set di risultati che esiste solo temporaneamente durante l’esecuzione di un’istruzione che può essere successivamente utilizzata nella stessa istruzione.
Queste CTE consentono di creare query più complesse utilizzando blocchi più semplici, basati su tabelle temporanee. In altre parole, le espressioni di tabella comuni consentono l’utilizzo di set di risultati temporanei denominati.
Modifica del carattere predefinito
Il carattere predefinito in MySQL 8 viene modificato in utf8mb4.
Una delle differenze più notevoli tra utf8, utf8mb3 e utf8mb4 è il numero massimo di byte per carattere. Mentre utf8 e utf8mb3 possono memorizzare caratteri solo nel BMP (Basic Multilingual Plane) di Unicode, utf8mb4 può memorizzare caratteri nel piano supplementare. utf8mb4 supporta un’ampia gamma di caratteri, inclusi emoji e altri caratteri speciali.
Indici invisibili
Un’altra nuova funzionalità di MySQL 8 sono gli indici invisibili. In genere, gli indici vengono utilizzati da MySQL Query Optimizer per migliorare la velocità con cui i dati vengono recuperati, mentre gli indici invisibili sono quelli nascosti da MySQL Query Optimizer e consentono di testare la rimozione di un indice sulle prestazioni della query, senza effettuare alcuna verifica. cambiamento distruttivo.
Ad esempio, se stai lavorando con una tabella molto grande con pochi indici e desideri ottimizzarla ulteriormente rimuovendo determinati indici e aggiungendone di nuovi. Immagina di sapere che avrai bisogno di questi indici in futuro. Rimuoverli inizialmente potrebbe essere pericoloso, perché ricostruirli successivamente richiede molte risorse. Per evitare ciò, ora puoi semplicemente utilizzare indici invisibili: rendi invisibili alcuni di quelli esistenti, testa tutto ciò di cui hai bisogno con quelli nuovi e poi riportali indietro, quando necessario, rendendoli nuovamente visibili.
Perché ora è il momento giusto per migrare?
Poiché MySQL è una tecnologia così fondamentale, gli aggiornamenti importanti avvengono raramente e richiedono molto tempo per essere adottati universalmente. MySQL 8 è stato rilasciato per la prima volta nel 2018, ma ci sono voluti diversi anni prima che la maggior parte dei siti e le relative applicazioni diventassero compatibili con esso. Abbiamo monitorato costantemente il livello di compatibilità e abbiamo scelto l’orario di aggiornamento attuale, poiché abbiamo visto che ora il rischio di avere un impatto negativo su un sito web con l’aggiornamento è notevolmente diminuito. Da quando l’aggiornamento è iniziato qualche settimana fa, abbiamo già spostato centinaia di migliaia di siti su MySQL 8.
In SiteGround, adottiamo sempre misure proattive per identificare e affrontare tempestivamente potenziali vulnerabilità. Questo è stato il caso dell’ultima vulnerabilità critica per i siti WordPress che utilizzano il popolare plugin WP Fastest Cache. Aggiornando il plugin WP Fastest Cache alla versione 1.2.2 abbiamo risolto una vulnerabilità critica di SQL injection entro un’ora da quando è stata segnalata.
Comprendere la vulnerabilità
Il plugin WP Fastest Cache è ampiamente utilizzato per migliorare le prestazioni del sito generando file HTML statici. Tuttavia, è stato riscontrato che le versioni precedenti alla 1.2.2 di questo plugin presentavano una grave vulnerabilità di tipo SQL injection, segnalata la scorsa settimana. Questa vulnerabilità ha consentito agli hacker di inserire ulteriori query SQL nelle query esistenti, compromettendo potenzialmente la sicurezza del database del sito web.
Questa falla di sicurezza ha ottenuto un punteggio di 9,8 su 10, indicandone la natura critica. Di conseguenza, per noi era fondamentale agire immediatamente per proteggere i siti dei nostri clienti.
Aggiornamento del plugin per una maggiore sicurezza
Per salvaguardare i siti web dei nostri clienti, abbiamo aggiornato in modo proattivo il plugin WP Fastest Cache per conto loro. Il nostro team dedicato ha portato oltre il 98% degli utenti del plugin sui nostri server alla versione 1.2.2. L’aggiornamento di massa è stato completato in un’ora, eliminando di fatto il rischio critico di SQL injection.
Tuttavia, una parte molto piccola dei siti WordPress non ha ricevuto l’aggiornamento del plugin nonostante diversi tentativi. Se stai utilizzando il plugin WP Fastest Cache, controlla la tua versione corrente dalla dashboard di WordPress del tuo sito web. Ti consigliamo vivamente di agire immediatamente e aggiornare manualmente il plugin alla versione 1.2.2 o rimuoverlo del tutto dal tuo sito web. Con questo aggiornamento, garantiamo che i tuoi siti web siano protetti da potenziali exploit e accesso non autorizzato a informazioni sensibili.
Se stai cercando un’alternativa affidabile al plugin WP Fastest Cache, ti consigliamo di provare il plugin Speed Optimizer di SiteGround. È considerato affidabile da oltre 1.000.000 di webmaster ed è classificato tra i migliori plugin per le prestazioni dalla community di WordPress. È preinstallato di default per tutti i clienti SiteGround ed è completamente gratuito e disponibile su qualsiasi altro provider di hosting, se disponi di siti WordPress ospitati altrove.
Il nostro impegno per la sicurezza del sito
In SiteGround monitoriamo continuamente il panorama della sicurezza per potenziali vulnerabilità. Diamo priorità alla risoluzione dei problemi critici di sicurezza, anche in caso di plugin di terze parti, come la vulnerabilità SQL injection nel plugin WP Fastest Cache. Il nostro approccio proattivo nell’aggiornamento del plugin per i nostri clienti dimostra il nostro impegno nel fornire un ambiente di hosting sicuro.
Se hai domande o dubbi sulla sicurezza del tuo sito, il nostro team di supporto dedicato è disponibile per aiutarti. Siamo qui per garantire che il tuo sito WordPress rimanga sicuro e protetto.
In qualità di provider di web hosting, in SiteGround ci impegniamo continuamente a offrire le soluzioni più avanzate e affidabili ai nostri clienti, con una forte attenzione alla sicurezza web. Nella nostra ultima serie Storie dell’orrore sui siti web per il #cybersecuritymonth, abbiamo anche raccolto storie vere di webmaster che hanno subito attacchi al sito web, che avrebbero potuto essere facilmente evitati con la nostra suite di servizi di sicurezza. Ora siamo entusiasti di annunciare una nuova opzione aggiunta alle nostre funzionalità di sicurezza: la modalità “Sotto Attacco”, parte della CDN di SiteGround.
I nostri servizi di hosting comprendono già una solida protezione dagli attacchi. La nostra protezione DDoS (Distributed Denial of Service) blocca efficacemente una percentuale significativa di traffico dannoso garantendo che i tuoi siti web rimangano accessibili e sicuri. Ma nonostante l’efficacia di tutti i sistemi di protezione e delle funzionalità di sicurezza dei nostri siti, alcuni attacchi HTTP sono più sofisticati e possono aggirare le soluzioni tradizionali. Per rafforzare ulteriormente le difese del tuo sito web contro queste minacce avanzate, abbiamo sviluppato la nuova modalità “Sotto Attacco”, ora parte del nostro servizio SiteGround CDN.
Cos’è la modalità “Sotto Attacco” di SiteGround
La modalità Sotto Attacco della CDN di SiteGround aggiunge un ulteriore livello di protezione contro il traffico HTTP potenzialmente dannoso. Se il tuo sito è sottoposto a un attacco HTTP, viene immediatamente sovraccaricato di richieste di traffico false, solitamente provenienti da bot, che lo rendono inaccessibile agli utenti reali.
Quando è attivata, la nostra funzione Sotto Attacco sottopone un CAPTCHA automatico alle visite al sito, verificando che si tratti di esseri umani e non di bot. Sfrutta JavaScript per eseguire calcoli matematici automatizzati nel browser del visitatore. Mentre questi calcoli vengono elaborati, i visitatori finali vedono per alcuni secondi un messaggio di caricamento. Una volta risolto il captcha, il sistema reindirizza automaticamente l’utente al sito web. Ciò significa che il tuo sito rimarrà accessibile ai tuoi utenti reali anche se è sotto attacco: il traffico legittimo potrà procedere verso il tuo sito, mentre noi bloccheremo il traffico bot falso.
Come abilitare la modalità Sotto Attacco
La nostra modalità Sotto Attacco è disponibile come parte del nostro piano CDN Premium. Se stai cercando un modo per migliorare ulteriormente la sicurezza del tuo sito web contro sofisticati attacchi HTTP, il nostro piano a pagamento ora offre questa funzionalità avanzata, insieme a una miriade di miglioramenti in termini di velocità e sicurezza.
Una volta utilizzato il piano Premium della CDN di SiteGround, abilitare la modalità Sotto Attacco è semplice. È attivabile per singolo nome di dominio dall’interfaccia di gestione Site Tools. Una volta abilitata, la modalità Sotto Attacco funziona per un periodo di 24 ore, dopodiché viene automaticamente disabilitata dal sistema.
Tieni presente che mentre la modalità Sotto Attacco è abilitata, alcuni strumenti di analisi di terze parti potrebbero non funzionare correttamente, poiché potrebbero non essere in grado di superare il captcha. Questo è il motivo per cui la funzione viene disattivata automaticamente dopo 24 ore.
La modalità Sotto Attacco della CDN di SiteGround si applica a tutti i visitatori del sito e a tutto il traffico verso il dominio. Ciò significa che tutte le richieste, dagli utenti reali, ai bot, alle richieste API provenienti da sistemi di terze parti, vengono messe in discussione, garantendo una protezione completa.
Conclusione
La modalità Sotto Attacco, la nostra ultima funzionalità di sicurezza nella CDN di SiteGround, testimonia l’impegno di SiteGround nel fornire una sicurezza superiore ai nostri utenti. Sappiamo come le minacce web si evolvono e innoviamo continuamente per offrire funzionalità che mantengano il tuo sito sicuro e accessibile. Resta sempre un passo avanti agli hacker con la modalità Sotto Attacco della CDN di SiteGround.
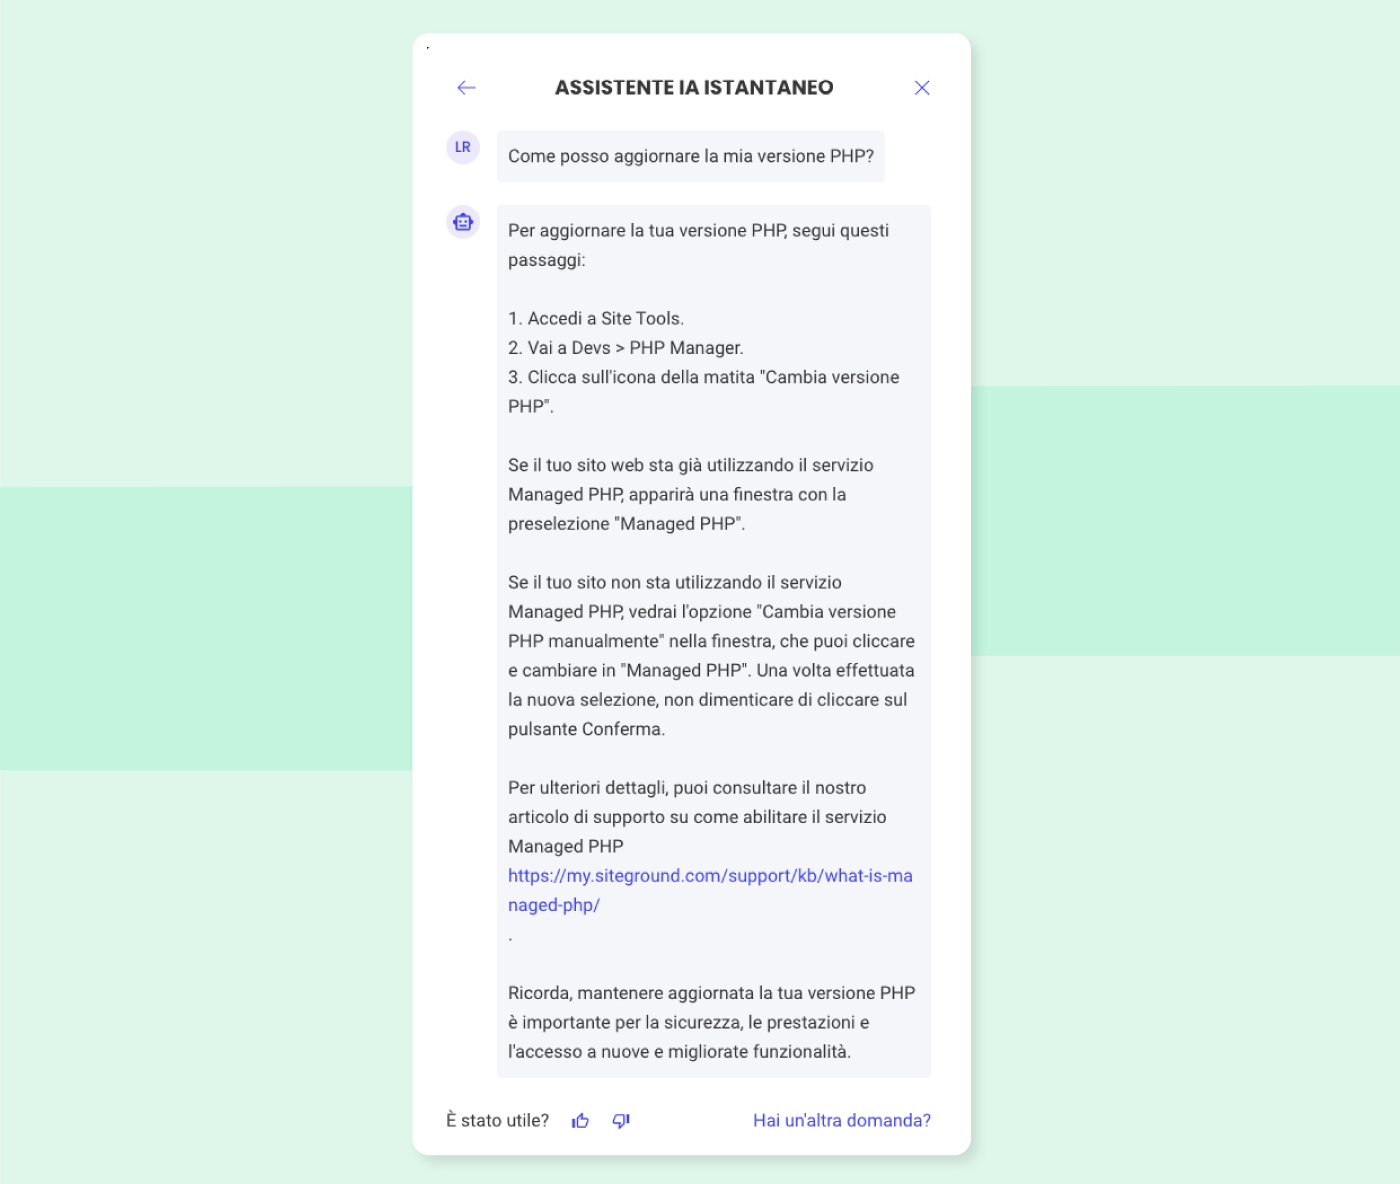
Nella corsa incessante per raggiungere una soddisfazione clienti senza pari, le aziende si evolvono continuamente. Noi di SiteGround abbiamo dimostrato di essere veri pionieri quando si tratta di innovazione. Ancora una volta, ci stiamo imbarcando in un’impresa rivoluzionaria destinata a ridefinire la tua esperienza di assistenza, con il nostro nuovo Assistente IA integrato nel tuo Centro Assistenza.
Il punto di svolta: l’IA istantanea nel tuo Centro Assistenza!
Sono finiti i giorni in cui facevi una domanda e venivi indirizzato a vari articoli per trovare quello più pertinente. Dai il benvenuto al nostro Assistente IA istantaneo! È basato su ChatGPT ma fortemente rielaborato dagli ingegneri IA di SiteGround, per fornire risposte accurate e rispondere alle richieste specifiche dei nostri clienti tramite un ampio spettro di domande frequenti e classificazione manuale delle risposte.
L’evoluzione dell’intelligenza artificiale nel percorso di supporto di SiteGround
Il nostro viaggio con l’IA è iniziato anni fa con una funzionalità di ricerca basata sull’intelligenza artificiale. Uno strumento fantastico, che ti indirizza facilmente agli articoli pertinenti all’interno della nostra vasta Knowledge Base. Ma ora stiamo migliorando questa esperienza con l’integrazione di ChatGPT di OpenAI. Il nostro Assistente IA non solo recupera tutti gli articoli rilevanti, ma consolida anche le informazioni per darti una risposta precisa, creata apposta per te! Immagina un mondo in cui l’intelligenza artificiale non si limita a trovare la risposta giusta, ma comprende la tua necessità realmente e ti risponde come se fossi in una conversazione. Questa è la nostra nuova realtà!
Precisione sbalorditiva, supportata da l’impostazione di specifici prompt da parte dei nostri ingegneri
Il nostro team specializzato in IA ha fatto tutto il possibile, assicurando che il nostro Assistente IA non risulti essere solo intelligente ma anche “brillante”. Utilizzando la potenza di GPT-3.5 e GPT-4.0, mettendo a punto i modelli di intelligenza artificiale e sfruttando i giusti prompt, garantiamo risposte rapide, precise e personalizzate per i nostri clienti. Ecco alcuni dati:
L’85% delle risposte del nostro Assistente IA ha centrato il bersaglio! Per essere più precisi: il 96% delle risposte generate dal nostro Assistente AI sono corrette, ma necessitano di un po’ più di rifinitura per corrispondere ai nostri standard elevati, al tono che vogliamo assuma e al livello di perfezione che stiamo cercando.
Questi numeri incredibili in soli pochi mesi di lavoro testimoniano l’importanza della messa a punto dei modelli, dei costanti e rapidi miglioramenti tecnici e dell’entusiasmo che il nostro team ha investito nella creazione di un ulteriore strumento pensato per semplificare la vita dei nostri clienti.
Chiedi, esplora e migliora la tua esperienza
Disponibile esclusivamente per i clienti SiteGround, puoi contattare il nostro Assistente IA in qualsiasi momento tramite la tua Area Cliente > Centro Assistenza > Assistente IA istantaneo. Ogni risposta è una miniera d’oro di informazioni, spesso corredata di link per un’analisi più approfondita. E tu puoi fare parte di questa evoluzione! Contiamo su di te per rendere il nostro Assistente IA ancora migliore: alla fine di ogni risposta, abbiamo fornito un sistema di valutazione rapido. Il tuo feedback è per noi importantissimo, perché ci aiuta a perfezionare il servizio.
Unisciti all’evoluzione dell’IA
La bellezza dell’intelligenza artificiale risiede nel suo potenziale di apprendimento ed evoluzione. Mentre lo usi, il nostro Assistente IA si affina, assicurandoti sempre la soluzione giusta, in un istante. Sulla base dei vostri feedback diretti, stiamo inoltre espandendo e migliorando ulteriormente la nostra vasta Knowledge Base: abbiamo aggiunto oltre 60 nuovi articoli dopo l’introduzione del nostro Assistente IA.
Immergiti subito in questa esperienza futuristica e prendi parte alla rivoluzione dell’intelligenza artificiale. Aspettiamo il tuo feedback! Con SiteGround il futuro non è domani, è oggi!
Nel dinamico mondo della sicurezza informatica, non è raro incontrare nuove sfide. Recentemente è stata scoperta una nuova vulnerabilità, denominata attacco “HTTP/2 Rapid Reset”. Dato che HTTP/2 è considerato un protocollo relativamente nuovo, vediamo ogni giorno modi più moderni e più intelligenti per eseguire attacchi. Ma quest’ultima vulnerabilità ha il potenziale di interrompere i servizi web su una scala senza precedenti.
Prima di entrare nei dettagli, analizziamo cosa significa questo per i proprietari di siti web.
Cos’è l’attacco HTTP/2 Rapid Reset?
HTTP/2 è un protocollo che aiuta il tuo sito web a caricarsi più velocemente e a gestire più visitatori contemporaneamente. HTTP/2 consente ai clienti di richiedere più risorse del sito web (file CSS, file JS, immagini, ecc.) con una singola query. Tuttavia, alcuni astuti hacker hanno trovato il modo di sfruttare questo meccanismo. Hanno sviluppato una tecnica per inviare una richiesta a un server e poi annullarla immediatamente, ripetendo questo processo a una velocità estremamente elevata. Questo flusso di richieste e cancellazioni può sopraffare un server, provocandone il rallentamento o addirittura il crash: un classico attacco Denial of Service (DoS). L’attacco sovraccarica non solo il web server che offre HTTP/2, ma anche tutti i backend coinvolti nella gestione delle richieste del sito web, come esecuzioni PHP, server delle applicazioni, consegna di file statici, etc.
Immagina un call center e una persona che compone il numero del call center e poi riattacca appena dopo che un operatore ha risposto alla chiamata. Gli operatori perdono tempo prezioso nella gestione delle chiamate finte e non possono gestire richieste legittime. L’intero call center si blocca e non è in grado di gestire le richieste effettive dei clienti. Questo è esattamente ciò che questo nuovo attacco stava causando a livello server.
La risposta tempestiva di SiteGround
Noi di SiteGround cerchiamo sempre di essere un passo avanti in termini di sicurezza del sito web. Questa volta non ha fatto eccezione e siamo state tra le prime società di web hosting a risolvere questa vulnerabilità. Non appena è stato segnalato l’attacco HTTP/2 Rapid Reset, i nostri ingegneri sono entrati in azione. L’annuncio ufficiale è stato pubblicato il 10 ottobre 2023, con Google, Amazon e CloudFlare che annunciavano contemporaneamente il problema. Anche il software del web server che utilizziamo per tutti i server di hosting, Nginx, aveva pubblicato un post sul proprio blog.
Il nostro team di esperti di sicurezza ha lavorato instancabilmente per applicare patch a tutti i nostri web server entro un’ora dalla scoperta della vulnerabilità. Questa risposta tempestiva ha garantito che i siti web dei nostri clienti rimanessero sicuri e operativi, con interruzioni minime. E in questo momento, solo 24 ore dopo dopo, tutti i server di SiteGround (server di hosting e CDN) utilizzano il codice Nginx aggiornato che protegge tutti i siti che utilizzano i nostri servizi.
Conclusione
L’attacco HTTP/2 Rapid Reset è una minaccia seria, ma grazie alla nostra risposta tempestiva e al nostro impegno per la sicurezza, i clienti di SiteGround possono stare tranquilli. Ti guardiamo le spalle e siamo sempre pronti ad affrontare qualunque nuova sfida si presenti sulla nostra strada. In SiteGround, la tua sicurezza non è solo una priorità: è una promessa.
Immagina questo: essere a una festa, dare la buonanotte al proprio figlio, viaggiare in macchina: questo è ciò che stavano facendo tre dei nostri ingegneri della sicurezza quel fatidico sabato 30 settembre. All’improvviso, i loro telefoni hanno iniziato a squillare, interrompendo rispettivamente la musica della festa, il silenzio della cameretta dei bimbi e il ronzio dell’auto. È l’allerta di un problema critico di sicurezza con Exim, il server di posta utilizzato dal 56% di tutti i server di posta su internet, incluso quello di SiteGround. Nonostante le loro diverse situazioni, tutti e tre i nostri ingegneri della sicurezza hanno immediatamente interrotto i propri piani per gestire questa problematica – una testimonianza del nostro incrollabile impegno alla sicurezza.
Che cos’è Exim e perché dovremmo preoccuparcene?
Exim è come il postino del mondo digitale, responsabile della consegna delle tue email da un punto all’altro. Un problema con Exim potrebbe potenzialmente significare seri problemi per le tue email e non solo. Per darti un’idea delle dimensioni, Exim è il server di posta più popolare al mondo, utilizzato da oltre 342.000 server di posta. Si tratta di oltre il 56% di tutti i server di posta su internet. Naturalmente, è il software del server di posta su cui noi di SiteGround facciamo interamente affidamento per la consegna dei messaggi in uscita e della posta in arrivo per tutti i nostri clienti.
Dato che i servizi di posta elettronica sono una parte cruciale della nostra offerta di hosting, e sono utilizzati dalla maggior parte dei nostri clienti, lavoriamo costantemente per mantenere la sicurezza, l’erogabilità e l’affidabilità del nostro servizio email. Tutto inizia con un intenso processo di personalizzazione, che è il nostro approccio abituale a tutti software che utilizziamo, per assicurarci che soddisfino al meglio le esigenze dei nostri clienti, dandoci più controllo per mantenerli estremamente sicuri e sempre aggiornati.
Il problema di Exim e la risposta proattiva di SiteGround
Il problema, contrassegnato come CVE-2023-42115, era in realtà una combinazione di sei diversi zero-day exploit contro Exim. Una vulnerabilità zero-day significa che tutti i server che utilizzano questa particolare configurazione sono immediatamente a rischio. Abbiamo ricevuto il report non appena è stato pubblicato e abbiamo immediatamente approfondito tutte e sei le problematiche per valutare il rischio per i nostri clienti.
La buona notizia è che, poiché personalizziamo pesantemente tutti i software sui nostri server, quelle particolari parti di Exim interessate non erano nemmeno utilizzate sui nostri server. Tuttavia, il nostro lavoro non si era fermato qui. Ecco un’analisi di tutti i problemi, del motivo per cui i clienti di SiteGround erano al sicuro e cosa abbiamo fatto per garantire che rimanessero tali.
Tre degli exploit di Exim segnalati riguardavano diversi tipi di autenticazione email, vale a dire SPA/NTLM e EXTERNAL. In poche parole, si occupano di dimostrare al server di posta chi sei e quindi di consentirti di inviare email. La nuova vulnerabilità significava che un utente malintenzionato poteva creare una richiesta speciale, utilizzare le falle di sicurezza nei meccanismi di autenticazione e ottenere l’accesso al server che esegue Exim. Inoltre, l’aggressore avrebbe potuto ottenere pieno accesso al server, non solo a Exim come server di posta, ma a tutti i dati che risiedono sul server. Sui server di SiteGround, tuttavia, non utilizziamo nessuno di questi metodi di autenticazione, quindi i clienti di SiteGround non sono stati compromessi.
Il quarto exploit era legato a un problema proxy ed era di natura molto simile, mentre il quinto problema risiedeva in una library chiamata “libspf2”, utilizzata per alcuni controlli relativi ai record SPF delle email. Dato che non utilizziamo proxy davanti ai nostri server di posta Exim su SiteGround, né utilizziamo questa library problematica, non siamo stati colpiti nemmeno da questo vettore di attacco.
L’ultimo problema riguardava il modo in cui le persone eseguono le ricerche DNS. Molte persone utilizzano semplicemente resolver DNS di terze parti e non possono essere sicuri che i resolver DNS convalidino i dati che ricevono. SiteGround utilizza i propri resolver DNS e convalidiamo i dati che riceviamo. Quindi anche questo non ci ha interessato.
Tutto sommato siamo stati fortunati, ma ci è voluto molto tempo per controllare e ricontrollare ognuno di quei fattori. E, naturalmente, siamo andati anche oltre.
Di solito, ci sono due modi per affrontare una vulnerabilità. Uno è valutare se e come questa ti tocca, e semplicemente lasciarla perdere se non interessa i tuoi sistemi. Ma il modo più intelligente per procedere è pensare al futuro e quindi, anche se una particolare vulnerabilità, o alcune di queste, non ti riguardano direttamente ora, è bene comunque essere proattivi nell’installazione di patch, nel caso in cui questa vulnerabilità si sviluppi e apra le porte a ulteriori exploit che potrebbero potenzialmente colpirti in una fase successiva.
Quindi questo è esattamente ciò che abbiamo fatto: nonostante i nostri server non fossero direttamente a rischio da nessuno dei vettori di questo particolare attacco, i nostri ingegneri non sono rimasti con le mani in mano. Oltre a controllare e testare meticolosamente tutti gli exploit per assicurarci che non influenzassero i server di SiteGround, non appena è stata rilasciata una nuova versione più sicura di Exim (versione 4.96.1), abbiamo immediatamente aggiornato tutti i nostri server di posta Exim. È il nostro modo per garantire la tua tranquillità e una testimonianza del nostro approccio proattivo alla sicurezza.
Per concludere
Ci auguriamo che questo post, dove appunto parliamo di un serio problema recente e reale con un software utilizzato dalla metà dei server su internet, ti aiuti a comprendere il nostro approccio alla sicurezza. Stai tranquillo, noi di SiteGround siamo sempre pronti a entrare in azione per risolvere qualsiasi potenziale problema che potrebbe interessare i tuoi dati. Ci impegniamo a mantenere i tuoi dati al sicuro e darti serenità. Se hai domande o dubbi, siamo qui per te. Grazie per essere rimasto con noi e facciamo un brindisi al tuo futuro sicuro e protetto con SiteGround.
Siamo entusiasti di annunciare che PHP 8.3 (Beta 3) è ora disponibile per i test su tutti i server SiteGround. Ancora una volta, grazie alla nostra esclusiva configurazione server con versioni PHP multiple, siamo in grado di fornire le ultime versioni PHP in modo sicuro a chiunque desideri testarle, quasi immediatamente dopo il rilascio beta ufficiale. Ciò significa che siamo ancora una volta tra le prime aziende ad offrire PHP 8.3 (Beta3) per i test sulla nostra piattaforma di hosting. 🎉🎉🎉
Continua a leggere questo articolo per sapere di più sulle nuove funzionalità dell’ultima versione di PHP
Nuove funzionalità
Esaminiamo alcune delle nuove funzionalità che PHP 8.3 Beta3 porta sul tavolo. Questa versione non sarà caratterizzata da cambiamenti radicali o aggiornamenti importanti, ma introduce alcune funzionalità chiave che potrebbero migliorare in modo significativo l’esperienza di sviluppo PHP.
gc_status() restituisce ulteriori informazioni GC
I daemon e i cron job di lunga durata sono sempre stati una parte debole di PHP in generale. Tuttavia, con PHP 8.3, la funzione gc_status() ora restituisce informazioni aggiuntive sulla garbage collection (GC). Si tratta di un miglioramento significativo per gli sviluppatori che devono gestire l’utilizzo della memoria negli script di lunga esecuzione. Maggiori informazioni su questa funzione possono essere trovate qui.
class_alias() supporta l’alias delle classi PHP integrate
Un’altra caratteristica interessante di PHP 8.3 è la possibilità di creare alias per le classi PHP integrate utilizzando la funzione class_alias(). Ciò consente agli sviluppatori PHP di collegarsi a classi integrate e sovrascrivere classi o dichiarazioni in esse contenute. Questa funzionalità apre un mondo di possibilità per estendere e personalizzare il comportamento delle classi PHP integrate.
Funzione json_validate()
Un’altra interessante aggiunta a PHP 8.3 è la funzione json_validate(). Questa funzione verifica se una stringa contiene JSON valido, fornendo un’alternativa più efficiente alle implementazioni userland che utilizzano json_decode(). La funzione json_decode() genera uno ZVAL (oggetto/array/ecc.) durante l’analisi della stringa, utilizzando memoria ed elaborazione che potrebbero essere salvate. La funzione json_validate() utilizza lo stesso parser JSON che esiste nel core PHP e viene utilizzato da json_decode(), garantendo che ciò che è valido in json_validate() sia valido anche in json_decode().
È possibile trovare il registro delle modifiche con tutte le modifiche al linguaggio e alla libreria in PHP 8.3 in https://wiki.php.net/rfc#php_83
Come testare PHP 8.3 (Beta3) sui server SiteGround
Ora, con un solo click nel tuo Site Tools > Sviluppatori, puoi sostituire l’attuale versione PHP utilizzata dal tuo sito web con PHP 8.3 (Beta3). È importante sottolineare il fatto che si tratta di PHP 8.3 nella sua versione Beta3. Ciò significa che è disponibile principalmente a scopo di test e come sempre ti consigliamo vivamente di non utilizzarlo nel tuo sito di produzione prima della data di rilascio stabile (23 Novembre 2023). Se vuoi testarlo su un sito esistente, imposta un nuovo sito a scopo di test, clona al suo interno il tuo sito di produzione e provalo lì: il nostro strumento di staging WordPress è perfetto per questo scopo. Quando hai finito, puoi semplicemente eliminarlo.
Mentre esplori il tuo nuovo ambiente di test, controlla i file di registro dopo ogni test. Assicurati che nulla fallisca e controlla se vengono visualizzati nuovi avvisi o errori.
Per concludere
PHP 8.3 Beta3 potrebbe non essere caratterizzato da aggiornamenti importanti, ma introduce una serie di funzionalità chiave che potrebbero migliorare in modo significativo l’esperienza di sviluppo PHP: miglioramenti alle classi di sola lettura, le nuove funzioni gc_status(), class_alias() e json_validate(), miglioramenti alla classe Randomizer aggiunta di recente, il rilevamento dello stack overflow e molto altro ancora. Non è definitivo, ma c’è abbastanza tempo per “giocare” con la nuova versione PHP 8.3 (Beta3) ed esplorare tutte le novità che potrebbe portare prima del rilascio ufficiale.
Ultimo ma non meno importante: ricorda, noi di SiteGround ci impegniamo a fornire ai nostri clienti la tecnologia PHP più recente e migliore rispetto agli altri. Resta sintonizzato per ulteriori aggiornamenti e buona programmazione con PHP 8.3 (Beta3)!
Sviluppare e mantenere una sicurezza efficace per un sito web è un processo costante che spesso viene trascurato dai proprietari dei siti a causa della sua complessità, consumo di tempo e costi. Come azienda di hosting, lo sappiamo bene. 18 anni di esperienza nell’hosting e nella protezione di milioni di siti web ci hanno insegnato che la sicurezza è assolutamente fondamentale per ogni attività online. Abbiamo assistito alle conseguenze devastanti che un hack può avere su un sito e abbiamo dedicato seri sforzi nel prevenire e ridurre al minimo gli effetti dei tentativi di attacco.
Nel corso degli anni, abbiamo ottimizzato la sicurezza della nostra piattaforma sviluppando sofisticati sistemi di sicurezza, introducendo una varietà di strumenti, plugin e funzionalità e analizzando e monitorando costantemente il traffico e i modelli per riconoscere potenziali minacce. Sebbene tutto ciò ci abbia reso uno dei provider di hosting più sicuri e affidabili al mondo, sappiamo che la sicurezza della piattaforma da sola non è sufficiente. Il coinvolgimento di webmaster e proprietari di siti è altrettanto importante per proteggere adeguatamente un sito web. Ecco perché abbiamo compilato un elenco delle funzionalità di sicurezza più essenziali da abilitare, che possono fare la differenza tra un sito web hackerato e la tranquillità.
Usa un SSL
Oggi un SSL è assolutamente essenziale per ogni sito web. Un certificato SSL crittografa la connessione tra i browser dei tuoi visitatori e il server del tuo sito web in modo che i dati trasmessi tra i due, come informazioni personali, dati della carta di credito, credenziali di accesso o altro, non possano essere intercettati dagli hacker.
Se hai un sito web aziendale o stai elaborando pagamenti online, puoi prendere in considerazione i nostri certificati Wildcard premium che vengono forniti con una garanzia sottoscritta di $10.000 e un sigillo dinamico del sito per creare credibilità e fiducia tra i tuoi visitatori.
Proteggi il tuo login
Le tue credenziali di login sono la porta di ingresso per il tuo account e le informazioni personali (e quando si parla di siti web, anche per il tuo dominio, sito ed email). Ci sono diverse cose che puoi fare per assicurarti che le tue credenziali di accesso siano sicure e protette e che solo tu o le persone che hai autorizzato abbiano accesso al tuo sito web:
Rafforza le tue password
Nonostante tutta la consapevolezza creata al giorno d’oggi sulle password deboli e sull’importanza di non condividere mai le credenziali di accesso con nessuno, una delle modalità di hackeraggio delle credenziali più comuni è indovinare o forzare password facili da decifrare. Avere una password lunga, composta da più caratteri e combinazioni di parole, lettere, numeri e simboli è un modo semplice e super efficace per mantenere i tuoi account al sicuro. Ricorda di utilizzare password diverse per siti e app diversi e non condividere mai le tue password con nessuno, non scriverle in luoghi accessibili pubblicamente come i post-it sul tuo computer!
Usa l’autenticazione a 2 fattori
Indipendentemente da quanto sia complessa la tua password, c’è ancora la possibilità per un hacker di ottenerla attraverso un attacco di brute-force, virus, malware o altro. Con l’autenticazione a 2 fattori abilitata, chiunque tenti di accedere ai tuoi dati deve superare un passaggio secondario. La 2FA aggiunge un altro livello di autenticazione, solitamente tramite un codice temporaneo generato dinamicamente (accessibile solo dal tuo telefono o email, a seconda delle impostazioni), che non può essere indovinato o violato e rende la protezione del tuo login a prova di proiettile!
Per l’Area Cliente di SiteGround, che è la porta di accesso ai tuoi domini e siti, puoi facilmente abilitare la 2FA da Area Cliente > Accesso e profilo.
Per l’accesso alla tua applicazione WordPress, puoi installare e attivare il plugin SiteGround Security e abilitare la funzione 2FA. Scarica il plugin qui o installalo direttamente dall’area di amministrazione di WordPress.
Monitora il tuo sito web
Esegui scansioni regolari in cerca di malware
Esistono numerosi modi in cui un sito web può essere infettato da malware: credenziali di accesso compromesse, plugin e temi infetti o contraffatti, software danneggiato e altro ancora. Un malware può avere un grave impatto sul tuo sito e sulla tua attività online. La migliore prevenzione è una piattaforma di web hosting sicura e un monitoraggio costante. Se sei un cliente SiteGround, puoi attivare Site Scanner, un servizio che esegue la scansione del tuo sito web su base giornaliera e ti informa di potenziali malware e altre minacce. Proprio di recente, Site Scanner ha aiutato a salvare migliaia di siti WordPress da un malware particolarmente dannoso.
Blocca il traffico sospetto
Ci sono casi in cui solo la persona che gestisce un sito può notare schemi specifici o attività sospette. Abbiamo fornito potenti strumenti di facile utilizzo per bloccare indirizzi IP specifici o interi paesi, consentendo ai nostri clienti di controllare chi accede al loro sito web e prevenire visitatori indesiderati.
Fai backup regolari del tuo sito
Sebbene i backup non ti proteggano direttamente dagli hacker, ti tengono al sicuro da altri eventi imprevisti: un aggiornamento del sito che potrebbe essere andato storto, un sito infetto che deve essere ripristinato a una versione pulita e qualsiasi altra situazione in cui una copia del tuo il sito web è tutto ciò che ti serve per riportarlo online. Sappiamo quanto spesso i backup possono salvare una situazione altrimenti terribile, quindi eseguiamo backup giornalieri automatici di tutti i siti ospitati presso di noi e li conserviamo per un massimo di 30 giorni. Puoi ripristinare facilmente il tuo sito web, file o database gratuitamente in pochi click da Site Tools > Sicurezza > Backup.
[subscribe_cta]
Prenditi cura del tuo WordPress
Essendo il CMS più popolare al mondo, WordPress è anche uno degli obiettivi più comuni per gli hacker. Sebbene tutti i consigli di cui sopra si applichino a WordPress, ci sono alcune cose aggiuntive che puoi fare per assicurarti che il tuo sito WordPress sia ben protetto da malintenzionati e da software dannoso.
Mantieni il tuo WordPress aggiornato
Mantenere aggiornato il tuo WordPress è essenziale per la sicurezza del tuo sito web. Se il tuo sito è ospitato con SiteGround, ce ne occupiamo noi per te. Tutti i siti WordPress ospitati da noi vengono aggiornati automaticamente all’ultima versione stabile di WordPress (solo dopo che l’abbiamo testata a fondo). Anche i plugin gratuiti vengono aggiornati automaticamente, a seconda delle impostazioni dell’utente
Aggiungi un ulteriore livello di protezione con un plugin di sicurezza affidabile
Esistono exploit e vulnerabilità specifici di WordPress che vengono gestiti meglio all’interno di WordPress stesso. Alcuni dei nostri migliori ingegneri di WordPress hanno sviluppato il plugin SiteGround Security (gratuito per tutti) che consiste in una serie di strumenti e funzionalità progettati per mantenere il tuo WordPress sicuro e protetto. Aiuta i proprietari di siti a disabilitare XML-RPC se non se ne ha bisogno, aggiungere la protezione XSS, proteggere le cartelle di sistema dall’inserimento di file dannosi con un solo click e molto altro.
Evita username comuni come “Admin”
Il tuo login è composto da due parti: un nome utente e una password. In molte occasioni il nome utente viene generato automaticamente dalla piattaforma in cui ti registri e non hai alcun controllo su di esso, ma in altre, come la tua applicazione WordPress, hai il pieno controllo sui tuoi nomi utente. Se non fosse che tutte le installazioni di WP vengono fornite con l’utente “Admin” per impostazione predefinita. E gli hacker lo sanno, il che significa che sono un passo più vicini all’accesso al tuo sito! Ecco perché ti suggeriamo di disabilitare tutti gli utenti Admin sui tuoi siti e di creare utenti con username diversi e permessi uguali all’Admin. Puoi disabilitare l’uso di Admin e altri nomi utente comuni con il plugin SiteGround Security gratuito.
Limita i tentativi di accesso
Un comportamento standard degli utenti non autorizzati è provare a indovinare la tua password (o nome utente e password) nel modulo di accesso effettuando più tentativi consecutivi. Puoi facilmente evitarlo limitando il numero di tentativi di accesso consecutivi non riusciti che possono effettuare. Dopo aver raggiunto il numero impostato, l’IP da cui accedono viene bloccato per 1 ora. Utilizza il plugin SiteGround Security gratuito per attivare questa funzione per i siti WordPress.
Usa un fornitore di hosting affidabile con un approccio centrato sulla sicurezza
Come accennato all’inizio, proteggere il tuo sito web è uno gioco di squadra e sulla nostra piattaforma la sicurezza dei tuoi siti web è la nostra priorità numero uno. Qui vogliamo ricapitolare alcune delle cose che facciamo e nel caso tu non sia un cliente SiteGround, potresti prendere in considerazione questi elementi essenziali di sicurezza come requisito per qualsiasi provider di hosting con cui lavori:
Web Application Firewall a livello server
Il web application firewall monitora il traffico e blocca agli hacker le opportunità di sfruttare molte falle di sicurezza comuni delle applicazioni. Sebbene esistano molte soluzioni come plugin WordPress o servizi di terze parti per soddisfare tale esigenza, un WAF a livello di server è della massima importanza poiché funziona con big data e in tempo reale. Questo è il motivo per cui il nostro team dedicato alla sicurezza monitora costantemente vari bollettini sulla sicurezza per rilevare exploit e vulnerabilità e crea immediatamente regole di sicurezza personalizzate, che aggiungono al nostro Web Application Firewall intelligente e gestito internamente. Protegge immediatamente tutti i siti ospitati da noi.
Prevenzione Brute-force
Siteground ha un sofisticato sistema di prevenzione brute-force basato sull’intelligenza artificiale che per anni ha fermato milioni di tentativi di brute-force al giorno (anche all’ora)! E mentre questo già di per sé è impressionante, di recente l’abbiamo reso ancora migliore. Dopo il recente aggiornamento del sistema, siamo riusciti a ridurre del 95% la quantità di traffico dannoso che raggiunge il tuo sito, riducendo così al minimo i tentativi di brute-force effettivi! Non è richiesta alcuna azione da parte dei nostri clienti, lo stanno già utilizzando 🙂
Protezione DDOS
Gli attacchi DDOS vengono spesso utilizzati dagli hacker per bloccare i siti per diversi motivi: richieste di riscatto, concorrenza economica o commerciale, motivi politici o semplice vandalismo. Abbiamo un sistema di meccanismi software e hardware che deviano gli attacchi DDOS, mitigano il loro impatto e alla fine li fermano. E la cosa migliore è che non devi fare nulla: proteggiamo tutti i siti ospitati sulla nostra piattaforma!
PHP gestito
Mantenere aggiornato PHP è essenziale per mantenere sicuro il tuo sito web. Le versioni precedenti di PHP sono spesso una porta di ingresso per vulnerabilità e malware e molti provider di hosting tendono a trascurarlo per rendere più semplice la gestione di PHP. Abbiamo sviluppato una soluzione PHP gestita e sicura che aiuta i nostri clienti a mantenere il loro PHP aggiornato all’ultima versione stabile di PHP.
Blocco del traffico su richiesta (Blocco IP e blocco su base geografica)
Ci sono casi in cui solo la persona che gestisce un sito può notare schemi specifici o attività sospette. Abbiamo fornito potenti strumenti di facile utilizzo per bloccare indirizzi IP specifici o interi paesi, consentendo ai nostri clienti di controllare chi accede al loro sito web e prevenire visitatori indesiderati.
Accesso intelligente all’area cliente e al Site Tools
Tutti gli account SiteGround sono protetti da un accesso intelligente, che abbiamo sviluppato per riconoscere comportamenti sospetti e imporre ulteriori verifiche del cliente quando viene rilevato uno schema irregolare. Il nostro sistema di accesso apprende dal tuo comportamento, ad esempio i dispositivi che utilizzi abitualmente o le posizioni da cui accedi spesso, e sa se un tentativo di accesso proviene da te o da un impostore. In quest’ultimo caso, viene introdotta una sfida, facile da superare per il vero proprietario dell’account e molto difficile per chiunque altro.
Report mensili di sicurezza
C’è un’altra cosa che spesso viene trascurata, ma è importante includerla nella strategia di sicurezza del tuo sito web. Devi assicurarti di monitorare regolarmente lo stato di sicurezza del tuo sito, ma questo può richiedere molto tempo, impegno e denaro. I clienti di SiteGround ricevono report mensili sulla sicurezza gratuitamente, direttamente nella propria casella di posta.
Eseguiamo controlli di sicurezza automatizzati dei siti dei nostri clienti e forniamo loro i risultati di riepilogo in un formato di facile utilizzo, insieme a suggerimenti attuabili su come ridurre il rischio di attacchi dannosi, se identifichiamo eventuali aree di miglioramento.
Questi sono gli strumenti essenziali per la sicurezza del tuo sito web. Se li hai tutti abilitati, siamo fiduciosi che il tuo sito web sia ben protetto, e puoi avere la tranquillità di aver fatto tutto il possibile per proteggere la tua attività online. Ci piacerebbe sapere quali di queste funzionalità stai già utilizzando e quali sono quelle che hai appena scoperto.
Fin dal primo giorno, in SiteGround ti abbiamo aiutato a creare siti web ad alte prestazioni per permetterti di raggiungere qualsiasi tuo obiettivo. Siamo stati dalla tua parte, ascoltando i tuoi feedback e migliorando costantemente i nostri servizi di hosting per offrire tempi di caricamento rapidissimi, la massima sicurezza e un’esperienza utente unica.
Ma vedi, avere un sito web, sebbene sia assolutamente essenziale, è solo l’inizio del tuo viaggio verso il successo online. Il pieno potenziale del tuo sito risiede nel rapporto con il tuo pubblico e in come riesci a coinvolgerlo. Per aiutarti a raggiungere questo obiettivo, siamo entusiasti di presentare il nuovo strumento di email marketing di SiteGround. Sviluppato pensando a offrire semplicità ed efficienza, questo nuovo servizio ti aiuterà a parlare direttamente al tuo pubblico, favorendo la crescita e il successo della tua attività.
Il potenziale di crescita dell’email marketing
L’email marketing offre risultati straordinari per professionisti e aziende di ogni forma e dimensione. È un modo collaudato e diretto per raggiungere efficacemente il tuo pubblico, generare credibilità, aumentare il riconoscimento del tuo brand, migliorare le vendite e aumentare il traffico del sito – solo per citare alcuni vantaggi. E noi lo sappiamo bene, usiamo l’email marketing da sempre. Ha superato la prova del tempo ed è emerso come la forma più affidabile di comunicazione online, superando anche i social media in termini di efficacia.
Conveniente e super efficace
L’email marketing ha dimostrato di essere uno strumento potente e conveniente per aumentare le vendite. Ma parliamo di numeri. Litmus, uno degli strumenti di analisi per email più utilizzati, riporta che il ritorno sull’investimento (ROI) medio per l’email marketing è di un incredibile 4.200%. Con un investimento iniziale minimo, puoi raggiungere un vasto pubblico e ottenere risultati sorprendenti. Tutto ciò di cui hai bisogno sono i tuoi contenuti e uno strumento di email marketing efficace, come quello di SiteGround.
Un canale diretto per parlare a clienti e lead
Quando si tratta di raggiungere il tuo pubblico di destinazione, l’email marketing è in prima posizione. Per darti un’idea, il 90% delle email arriva direttamente nelle caselle di posta dei destinatari programmati. Al contrario, secondo una ricerca di Forrester, è probabile che solo il 2% dei tuoi follower in Facebook veda il tuo post nel proprio feed. L’email apre una linea di comunicazione diretta con le persone che vogliono davvero avere tue notizie, e questo porta a un tasso di conversione medio del 66%, che è superiore a qualsiasi altro canale di marketing.
Una soluzione perfetta per qualsiasi progetto
L’email marketing può sembrare difficile, ma te lo promettiamo: è più facile di quanto pensi. Non devi essere un professionista nella creazione di contenuti: devi solo conoscere i tuoi obiettivi ed è quello in cui sei già bravo! Stai pianificando di condividere notizie su un nuovo prodotto con i tuoi clienti, suscitare interesse con un’offerta speciale o inviare una carrellata dei tuoi migliori post sul blog? L’email marketing è uno degli strumenti più efficaci da utilizzare. È perfetto per qualsiasi progetto e rende l’interazione con il tuo pubblico un gioco da ragazzi.
Non devi nemmeno essere un professionista nella creazione di contenuti: devi solo conoscere la tua attività! Sia che tu voglia parlare ai tuoi clienti del tuo nuovo prodotto o informare i tuoi lead di una promozione stagionale, l’email marketing è uno degli strumenti più efficaci da utilizzare.
Email Marketing di SiteGround, creato per il tuo successo
Lo strumento email marketing di SiteGround è stato progettato per essere incredibilmente intuitivo, quindi anche i principianti possono creare e inviare email professionali con estrema facilità. Lo strumento è disponibile immediatamente e integrato nell’Area Cliente di SiteGround in modo che i clienti di SiteGround possano gestire senza problemi il proprio sito e le campagne email in un unico posto. Ciò significa meno tempo speso a destreggiarsi tra più piattaforme e più tempo a concentrarsi su ciò che conta davvero: far crescere la propria attività.
Diamo un’occhiata più da vicino a ciò che lo strumento di email marketing di SiteGround ha da offrire.
Builder email progettato per stupire il tuo pubblico
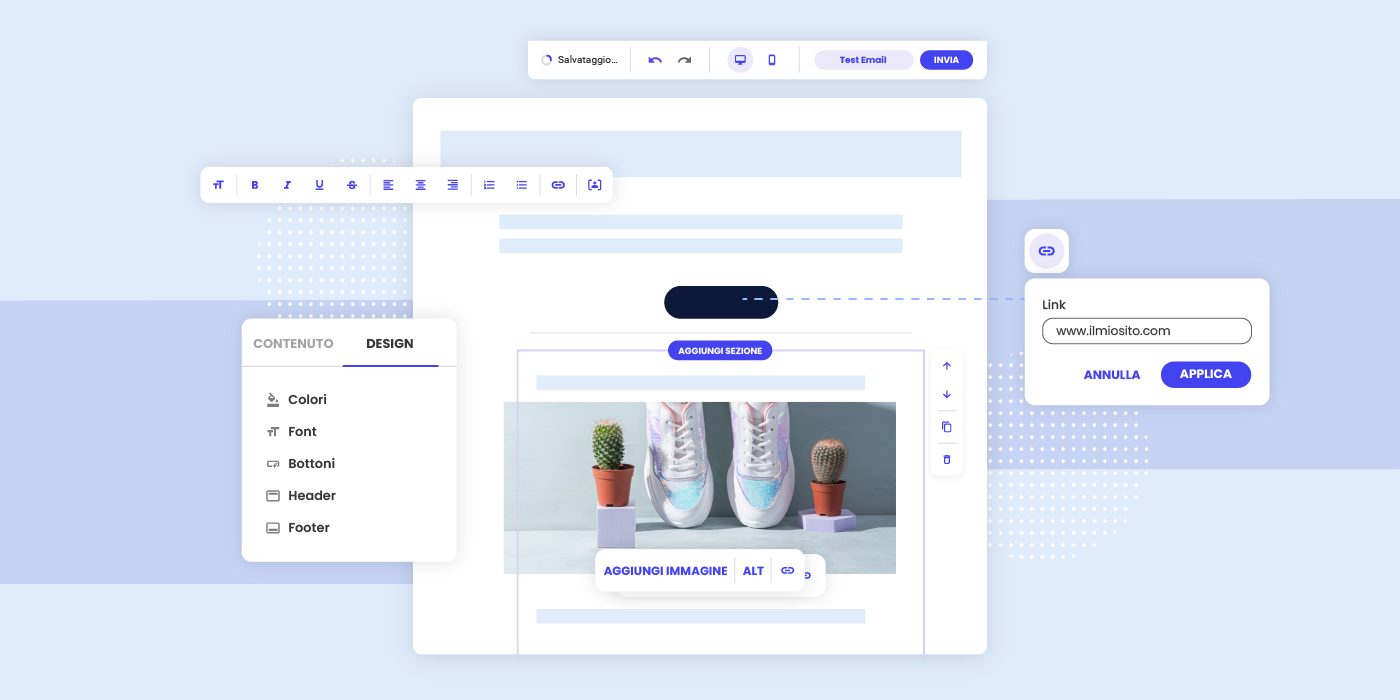
Crea facilmente email professionali con il nostro editor intuitivo. Puoi scegliere tra i nostri migliori layout o iniziare da zero, aggiungere i tuoi contenuti e renderli tuoi. Inoltre, la nostra responsiveness integrata garantisce che le tue email siano perfette da qualsiasi dispositivo, che sia desktop, smartphone o tablet.
Gestionale di campagne email pensato per far crescere la tua attività
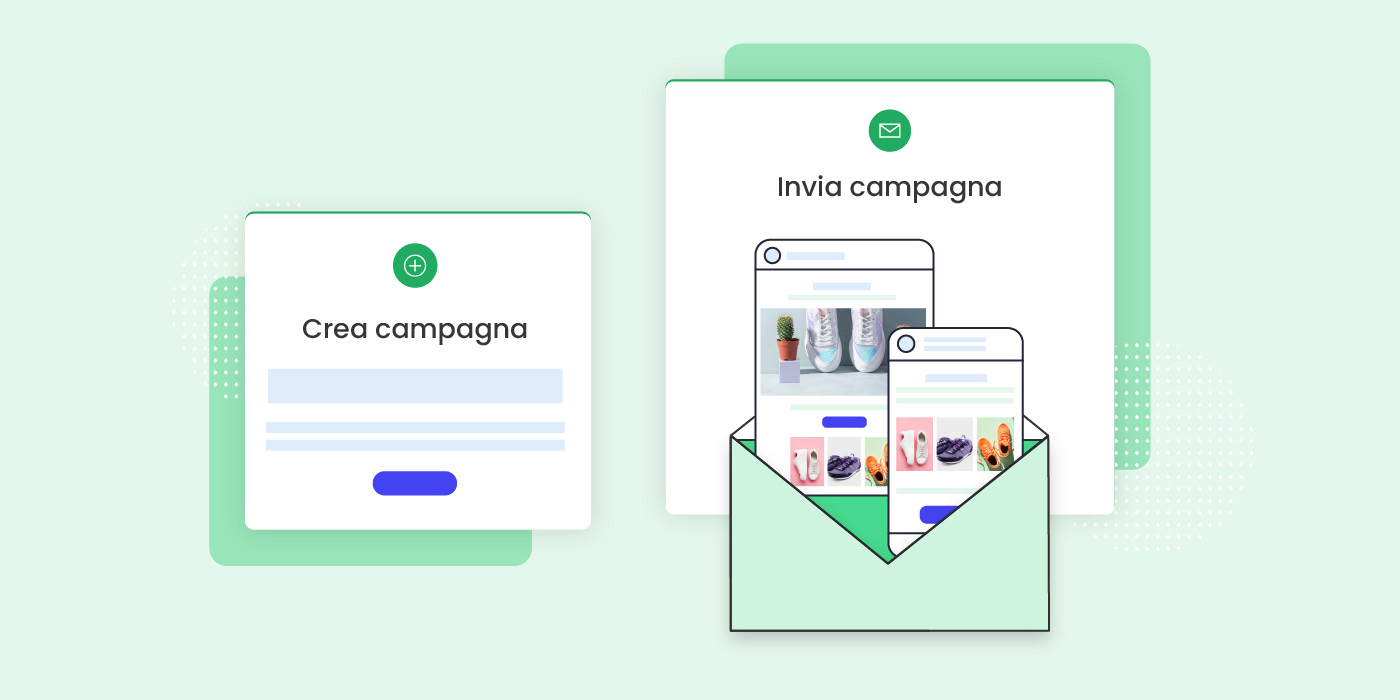
Lo strumento di Email Marketing di SiteGround rende la gestione delle campagne email facile ed efficiente. Crea campagne con un semplice click e utilizza il nostro intuitivo builder di email per creare il messaggio perfetto. Puoi scegliere tra raggiungere tutti i tuoi abbonati o puntare a gruppi specifici con etichette personalizzate e aggiungere un tocco personale con variabili di contenuto dinamico. Puoi anche visionare un’anteprima e testare la tua campagna prima di inviarla per assicurarti che tutto funzioni perfettamente.
Liste contatti create per ottimizzare il pubblico
Importa facilmente i tuoi abbonati con file CSV e crea gruppi di interesse per messaggi mirati. Hai il controllo completo sui singoli profili e puoi essere conforme al GDPR. In più, il nostro sistema rimuove automaticamente gli indirizzi email hard bounce per mantenere sana la lista dei tuoi contatti e migliorare le percentuali di apertura e di click.
Analitiche create per migliorare le conversioni
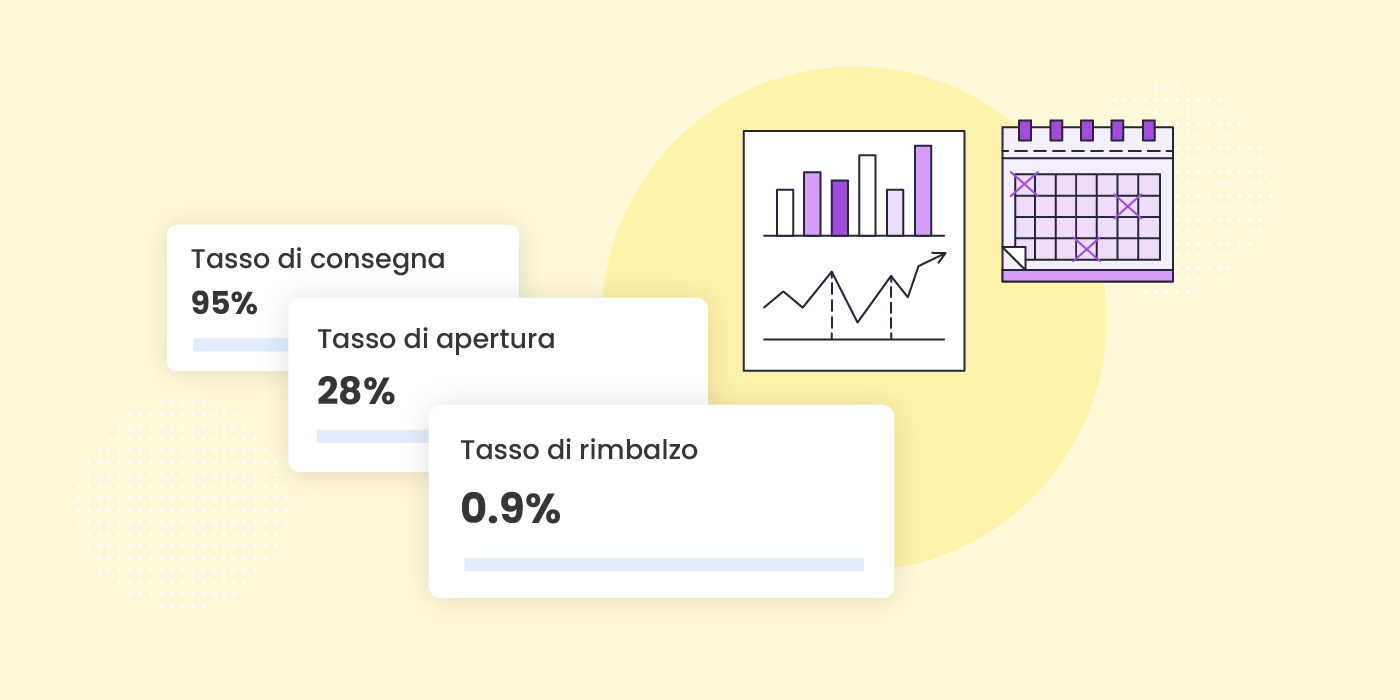
Comprendi l’efficacia della tua campagna e migliora i tuoi risultati attraverso le nostre analitiche integrate. Ottieni informazioni dettagliate su metriche importanti come il tasso di apertura, la percentuale di click, la frequenza di rimbalzo, le interazioni e molto altro ancora, per poter determinare quale sia l’approccio più efficace al tuo pubblico e aumentare quindi le conversioni.
Inizia oggi e sperimenta la potenza dell’email marketing
Non perdere l’occasione di aumentare il tuo successo online con l’Email Marketing di SiteGround. Provalo per un intero mese gratuitamente e guarda con i tuoi occhi i suoi incredibili risultati. Per iniziare la tua prova gratuita, accedi alla tua Area Cliente -> Marketplace -> Email Marketing. È tempo di sbloccare tutto il potenziale della tua presenza online e raggiungere la crescita che hai sempre sognato.