Cos’è il Phishing e come proteggersi

Phishing e come proteggersi

Con il rapido sviluppo della tecnologia, la complessità degli attacchi di phishing migliora. Più le persone diventano tecnologicamente avanzate, più avanzati saranno gli attacchi di phishing. Inoltre, ora che tutti trascorrono più tempo online, è aumentato anche il numero di attacchi in generale. Ecco la nostra breve guida su cosa fare per rimanere al sicuro dagli attacchi di phishing.

Cos’è il phishing?

Nato intorno al 1995, appena 4 anni dopo la comparsa del primo sito web, il phishing consiste nell’utilizzo di email e siti ingannevoli per ottenere illegalmente informazioni personali e aziendali dagli utenti. Tali informazioni – nomi utente, password, carte di credito – vengono successivamente utilizzate per rubare denaro o ulteriori informazioni.

La stessa parola “phishing” è una combinazione di “fishing” (pesca) e “phreaks”, il modo in cui gli hacker definivano se stessi. La pratica del phishing è considerata una forma di ingegneria sociale, ossia un metodo per manipolare le persone presentandosi falsamente nel contesto della sicurezza web.

Tipologie di phishing

Spear-phishing

Cos’è lo spear phishing? Lo spear phishing prende di mira una persona o un’organizzazione specifica piuttosto che utenti casuali. Questa truffa di solito mira a rubare dati o informazioni sensibili dalla vittima specifica, come password dell’account o informazioni finanziarie. Richiede una conoscenza specifica della vittima come alcuni dati personali. Gli hacker utilizzano queste informazioni (di solito in un’email) per fingere di essere un’azienda o una persona affidabile e acquisire i dati di cui hanno bisogno.

Spear phishing vs phishing

Entrambi sono attacchi che intendono rubare informazioni sensibili. Tuttavia “phishing” è il termine più generico per questo tipo di attacco, poiché si tratta fondamentalmente di qualsiasi tentativo di indurre le vittime a condividere dati sensibili.

Secondo la definizione, lo spear phishing è personalizzato verso una vittima specifica. Richiede più lavoro, tempo e informazioni per raggiungere il suo obiettivo ma, poiché i messaggi di spear phishing sono personalizzati, è più difficile identificare questi tipi di attacchi.

Il miglior modo per proteggersi dallo spear phishing è generalmente fare attenzione a come ci si muove online. Ecco alcuni suggerimenti da seguire per evitare lo spear phishing:

  • Fai attenzione a quali informazioni personali pubblichi su internet
  • Usa password complesse
  • Aggiorna regolarmente il tuo software
  • Fai attenzione quando apri le email e clicchi sui link

Phishing su Microsoft 365

Questi tipi di attacchi sono email di phishing che prendono di mira gli utenti di Microsoft 365. Una delle cose più comuni che gli aggressori di solito fanno è indurre le vittime a scaricare un file mascherandone l’estensione. Gli hacker usano uno speciale carattere Unicode, ossia l’override da destra a sinistra. Consente loro, ad esempio, di mascherare un file “.exe” in un file “.txt”. Di conseguenza, la vittima scarica il file “.exe” che immediatamente installa il software dannoso sul suo computer.

Whaling Phishing

Il whaling phishing “caccia alla balena” è un attacco altamente mirato. Questo tipo di attacco di phishing prende di mira individui particolari, come i dirigenti d’azienda. Tenta di incoraggiare le vittime a compiere un’azione particolare, solitamente correlata al trasferimento di denaro o alla divulgazione di informazioni specifiche. Le email di whaling phishing spesso prendono di mira grandi istituzioni finanziarie e sono più complicate delle email di phishing standard perché prendono di mira i dirigenti.

Queste e-mail di solito contengono informazioni personalizzate sull’azienda o sul dirigente, creano un senso di urgenza, rispettano il tono aziendale e incoraggiano a eseguire alcune delle seguenti operazioni:

  • Cliccare su un link che porta un malware
  • Trasferire denaro sul conto bancario dell’hacker
  • Fornire informazioni sull’azienda o sulla persona

Phishing vocale

Il phishing vocale è un attacco che induce gli individui a fornire importanti informazioni finanziarie o personali tramite telefono. Puoi diventare vittima di un attacco di phishing vocale su vari canali e dispositivi, come smartphone, telefono fisso, VoIP, etc.

Il messaggio di un tale attacco di solito informa la vittima di un’attività sospetta, correlata al suo conto bancario/carta di credito. Quindi l’hacker incoraggia la vittima a chiamare un numero di telefono e fornire informazioni personali o verificare il proprio account/identità .

Per proteggersi da un simile attacco, l’approccio migliore è chiamare l’istituto in questione tramite un canale di contatto valido di cui si è in possesso e assicurarsi che il proprio account non sia stato compromesso.

Compromissione dell’email aziendale

La compromissione dell’email aziendale è un messaggio email che sembra normale, richiede un’azione particolare e prende di mira un’azienda specifica. La richiesta nel messaggio riguarda solitamente il trasferimento di fondi sul conto bancario dell’hacker che:

  • Si finge il “fornitore abituale” che ha inviato una fattura da un nuovo indirizzo email
  • Si finge l’amministratore delegato dell’azienda
  • Si finge un dipendente dell’azienda
  • Si finge l’avvocato della società

Phishing sui social

Il phishing sui social media è correlato agli attacchi tramite social media come Facebook, Instagram, Twitter, LinkedIn, etc. Mira a rubare le tue informazioni personali o a prendere il controllo del tuo account social. Un tale attacco può anche comportare perdite finanziarie dovute all’ottenimento di dati per l’accesso ai conti finanziari. Per proteggerti da un attacco di phishing sui social media, segui queste semplici regole:

  • Non aggiungere/accettare estranei come amici
  • Non cliccare su link per aggiornare le tue informazioni personali
  • Non utilizzare lo stesso nome utente e password per tutti i tuoi account
  • Usa l’ultima versione del tuo sistema operativo

Come proteggersi dal phishing?

Poiché il phishing può davvero costarti molto, da prelievi illeciti a violazioni dei dati personali, è necessario prendere le dovute precauzioni di sicurezza. Abbiamo messo insieme un elenco delle cose che devi tenere a mente per rimanere al sicuro.

1. Presta attenzione al mittente e all’URL nelle email

Una delle truffe di phishing più comuni è quella di imitare un grande brand. Di solito viene inviata una email a nome del brand  in cui si dice che qualcosa che non va nel tuo account e, per questo, ti chiede di accedere “per risolvere il problema”. Di solito, l’aspetto dell’email è molto simile a quelle originali inviate dal brand ufficiale, tuttavia esiste un modo sicuro per distinguere il vero dal falso.

Devi controllare l’indirizzo email: i truffatori non possono creare indirizzi email con l’effettivo nome di dominio dell’azienda, quindi al posto di supporto@nomedelbrand.com, vedrai nomedelbrand@qualcosa.com. Guarda attentamente l’indirizzo email e non solo il nome che appare nel tuo client di posta elettronica!
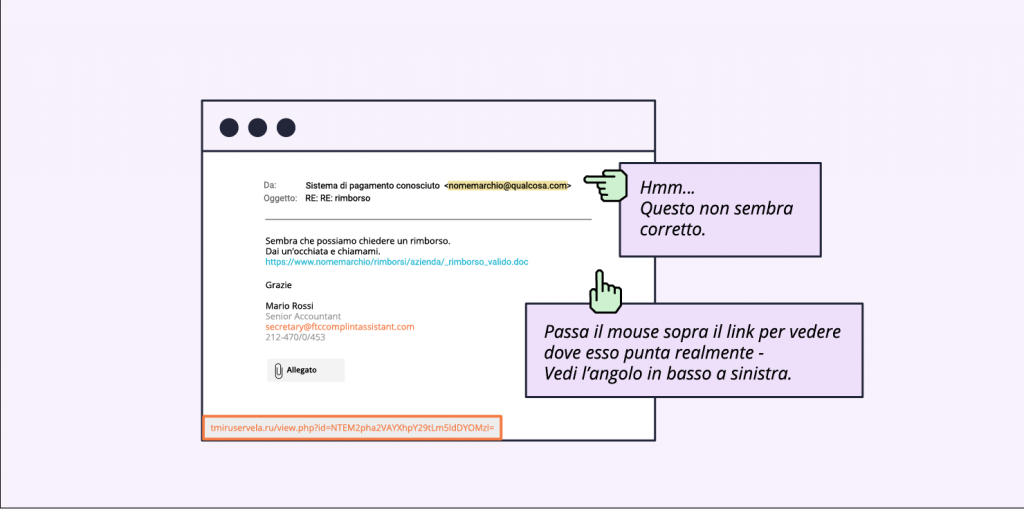
Dovresti anche controllare gli URL prima di cliccare. Questo può essere fatto semplicemente passando il cursore sull’URL fornito nell’email. Così facendo, verrà rivelato il dominio a cui punta, in modo da poter vedere a che indirizzo questa email vuole davvero portarti. Se non è il dominio ufficiale del brand, non cliccare sul link.

2. Evita di scaricare allegati che non stai aspettando

A volte le email di truffa sono mascherate da email commerciali, senza dover fingere di provenire una grande azienda. Con la mail, viene semplicemente inviato un allegato contenente un malware. L’email è spesso strutturata come un’offerta commerciale contenente file con tue informazioni riservate.

Se non conosci il mittente, non aprire alcun allegato. Se conosci il mittente, ma non ti aspetti nulla esso, o c’è qualcosa di sospetto, è meglio essere cauti. Chiama il mittente e chiedi se intendeva inviarti qualcosa, poiché a volte i truffatori entrano nelle caselle di posta elettronica delle persone e le usano per attacchi di phishing inviando spam ai loro contatti.
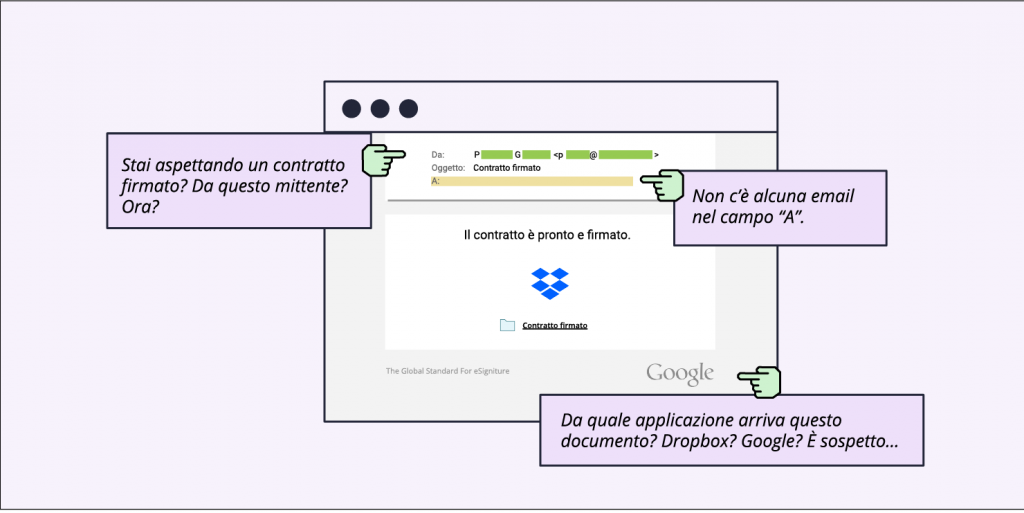
Il formato più comune per gli allegati è lo zip (di solito il .exe non è consentito), tuttavia, anche i file di Microsoft Office possono contenere virus. In generale, tieni d’occhio tutti i tipi di allegati.

[subscribe_cta]

3. Controlla sempre il sito su cui vieni indirizzato

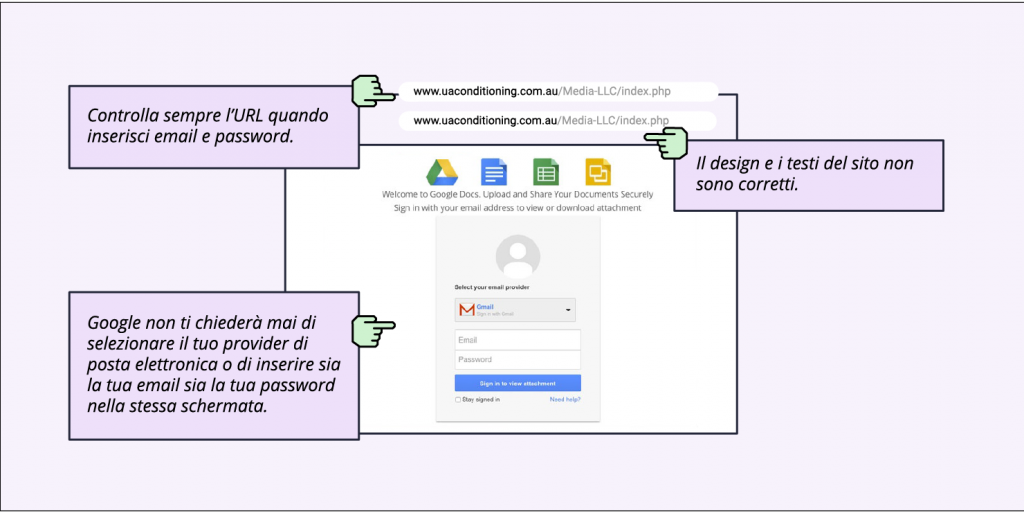
Se ti capita di cliccare su un link di phishing (di solito via email o tramite messaggio), esso ti reindirizzerà quasi certamente a un sito con una form. Lo scopo di questi form spesso è di raccogliere informazioni sensibili: nome utente e password.

Per essere sicuro di trovarti sul sito corretto e, prima di inserire qualsiasi dato, controlla l’indirizzo del sito web nella barra degli indirizzi del browser.

I truffatori possono creare un sito dal design simile a quello del sito originale, ma non possono utilizzare il loro dominio ufficiale o avere il nome del marchio nel dominio (supponendo che il marchio sia registrato). Quindi, spesso, questi domini possono avere nomi simili al brand, ma non saranno mai uguali a quelli originali e avranno simboli, lettere o parole aggiuntivi.

Di solito, i domini truffa sembrano completamente privi di senso e a volte anche il design e il testo sembrano strani, specialmente se si tratta di un marchio noto che vedi di frequente.

Ad esempio, quando accedi a Gmail, Google non ti chiederà mai di selezionare il tuo provider di posta elettronica o di inserire sia la tua email sia la tua password nella stessa schermata. Quindi la struttura che vedrai sui siti di phishing è progettata per assomigliare a quella originale, ma non lo è.
4. Ignora le richieste di denaro

Un altro tipo di truffa online che spesso viene usata è il chiedere denaro “mascherandosi”. Di solito il truffatore si presenta come una persona in difficoltà che chiede aiuto finanziario. Ti viene chiesto di inviare una piccola somma di denaro con la promessa di ottenere molto di più in cambio.

A volte queste truffe possono assumere la forma di estorsione. Popolare negli ultimi anni è stata un’email in cui si affermava che l’utente era stato registrato attraverso le propria webcam a guardare contenuti per adulti. Per questo si chiedevano soldi per non diffondere il contenuto video. Questa truffa ha fatto notizia perché molte persone ci sono cascate, spaventate dagli effetti di questa.

Ad ogni modo, se ricevi una richiesta di denaro in qualsiasi forma da parte di estranei, di solito è una truffa. Non distribuire mai denaro o informazioni finanziarie, indipendentemente dalla situazione che ti viene presentata.

Cosa devi fare se ricevi un’email di phishing?

Ogni volta che ricevi un’email, devi prestare molta attenzione all’indirizzo email, all’URL, all’ortografia, etc. Dopo averli verificati e aver identificato che l’email è in realtà un’email di phishing, devi seguire tutti i passaggi seguenti:

  • Non cliccare su alcun link, non aprire alcun allegato e non rispondere
  • Contatta il presunto mittente tramite il canale ufficiale per la comunicazione
  • Segnala l’email alla tua azienda, al provider di posta elettronica, all’ente governativo e all’organizzazione che avrebbe inviato l’email
  • Contrassegna il mittente come posta indesiderata o spam
  • Elimina l’email e rimuovila anche dal cestino

Come segnalare le email di phishing?

Come accennato in precedenza, è necessario segnalare l’email di phishing a più persone/istituzioni. Qui ti mostreremo come segnalare l’email sia al provider di posta elettronica che all’ente governativo.

Come segnalare email di phishing al tuo provider di posta elettronica

Prendiamo come esempio gli account Gmail. Accanto all’opzione “Rispondi” in Gmail, clicca sull’opzione “Altro” e seleziona “Segnala phishing”.

Se sei un utente di Outlook, devi selezionare il messaggio di posta elettronica di phishing dall’elenco dei messaggi e, sopra il riquadro di lettura, selezionare Posta indesiderata > Phishing > Segnalazione.

Altri provider di posta elettronica hanno opzioni simili di facile utilizzo per la segnalazione di email di phishing.

Come segnalare email di phishing a un istituto specifico

La Polizia Postale offre un portale apposito con un form da compilare per segnalare casi sospetti di phishing nel caso tu abbia o meno aperto il suo contenuto o cliccato su link sospetti. È anche importante contattare subito la propria banca nel caso sospetti di aver cliccato o aperto file fraudolenti, in modo che possano subito intervenire per evitare prelievi dai tuoi conti e carte.

Note conclusive

Ora che sai cos’è un attacco di phishing, sei molto più preparato a proteggerti da esso con i nostri consigli. Puoi esplorare ulteriormente il nostro blog per argomenti simili e, per esempio, scoprire come proteggere la tua reputazione proteggendo la tua posta elettronica.

Ricorda, tutto ciò che serve ai truffatori per fare danni seri è semplicemente un indirizzo email. L’uso consapevole di internet è fondamentale per proteggere la tua privacy e il tuo benessere sul web.
5 semplici passaggi per migliorare la sicurezza WordPress

migliorare la sicurezza WordPress

Gli hacker attaccano i siti in media ogni 39 secondi, secondo uno studio dell’Università del Maryland. Poiché oltre il 40% del Web utilizza WordPress, questo fa sì che proprio WordPress sia uno degli obiettivi principali degli hacker. Inoltre, essendo un software open-source al quale ogni sviluppatore può contribuire, possono esserci alcune potenziali vulnerabilità nel codice. Gli hacker sfruttano queste vulnerabilità e altri problemi facilmente evitati come username e password deboli, plugin obsoleti, etc.

Per fortuna, ci sono 5 semplici cose che puoi fare, senza l’aiuto di uno sviluppatore, per migliorare la sicurezza di WordPress.

Problemi di sicurezza e vulnerabilità più comuni di WordPress

Ma prima, diamo un’occhiata ad alcune delle vulnerabilità e dei problemi più comuni di WordPress che gli hacker tendono a sfruttare quando attaccano un sito web:

  • Software non aggiornato
    Un software non aggiornato è una delle prime cose che gli hacker cercano in un sito. Ecco perché devi sempre fare attenzione quando escono aggiornamenti.
  • Temi e plugin obsoleti
    Assicurati che tutti i tuoi temi e plugin rimangano aggiornati, in modo che eventuali bug vengano corretti con la versione più recente.
  • Attacchi di brute-force
    Puoi fermare gli attacchi brute-force in diversi modi, ad esempio utilizzando un plugin di sicurezza o mitigando gli attacchi grazie al tuo hosting provider.
  • Malware
    Impedisci l’iniezione di software dannoso nel tuo sito con mezzi come scanner e servizi di rimozione di malware.
  • Attacchi DoS o DDoS
    Un modo per evitare questo tipo di attacchi è disporre di un sistema di caching o di un sistema di mitigazione degli attacchi DDoS integrato nell’infrastruttura del tuo hosting.
  • Ambiente di hosting scadente
    Quando cerchi un servizio di hosting, assicurati che abbia una buona reputazione, una profonda conoscenza di WordPress e, soprattutto, che sia affidabile.

Migliora la sicurezza di WordPress in cinque semplici passaggi

Sei pronto ad affrontare queste vulnerabilità da solo? Per aiutarti, ho selezionato cinque semplici passaggi da seguire che renderanno il tuo sito WordPress più sicuro in pochi click:

1. Modifica il nome utente dell’amministratore

Questo è un gioco da ragazzi. Se stai ancora utilizzando admin, amministratore o qualcosa di veramente facile da indovinare come nome utente, FERMATI! Per compromettere il tuo sito, un utente malintenzionato ha bisogno di due cose, un nome utente e una password. Se utilizzi un nome utente predefinito, hai fornito la metà di ciò di cui gli hacker hanno bisogno. Meglio renderlo un po’ più complesso, non trovi?

Per modificare lo username dell’amministratore manualmente devi fare così:

  • Accedi utilizzando il tuo account Admin.
  • In “Utenti” clicca su “Aggiungi utente”.
  • Crea un nuovo account utente e scegli come ruolo Amministratore. Scegli il nome utente che preferisci TRANNE admin, amministratore o il tuo nome. (Sì, gli hacker probabilmente lo conoscono perché l’account Facebook della tua azienda è collegato).
  • Esci da WordPress e accedi di nuovo utilizzando il tuo nuovo account da amministratore.
  • Clicca su Utenti per vedere gli utenti e, sotto il tuo account da amministratore originario, clicca su “Elimina” Assicurati di selezionare “Assegna tutti i contenuti a” e seleziona il tuo nuovo account da amministratore, in modo da non perdere alcun contenuto.

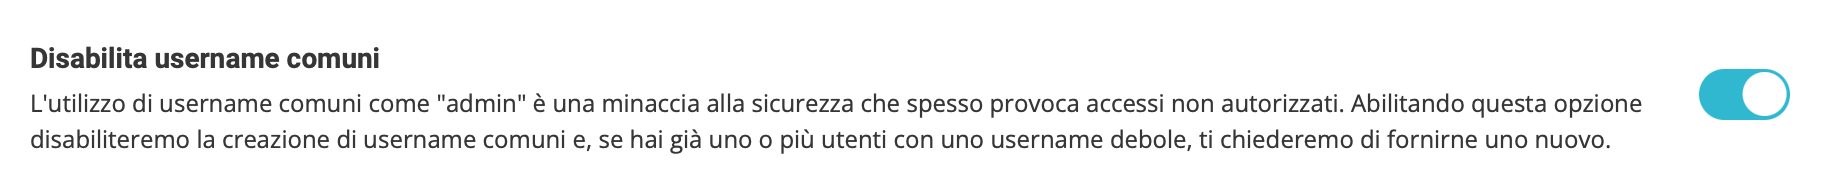
Se desideri disabilitare gli username comuni in un solo click, installa il plugin SiteGround Security. È uno strumento gratuito che ti offre opzioni semplici per proteggere il tuo sito e migliorerà notevolmente la sicurezza di WordPress. Usalo per disabilitare la creazione di nomi utente comuni e se hai già uno o più utenti con uno username debole, ti chiederà di fornirne di nuovi. Inoltre, quando attivato, apparirà un pop-up in cui potrai scegliere un nuovo nome utente e sostituire automaticamente quelli deboli esistenti.

[subscribe_cta]

2. Utilizza password complesse

Sì, tutti amano usare il proprio compleanno come password. Sai a chi piace questa cosa più di tutti? Agli hacker. Le password deboli sono facili da indovinare.

“My Little Pony II è il mio FILM PREFERITO! Lo vedrò sicuramente domani per il mio compleanno!”

Tutto ciò che hai pubblicato sui social media fornisce agli hacker un po’ più di informazioni con cui lavorare.

CONSIGLIO: l33tsp34k (Leet Speak) ossia la sostituzione di lettere con numeri, non inganna gli hacker.

Allora cosa funziona? Password complesse. Lunghe serie casuali di lettere e simboli sono fantastiche. Il problema con queste password è che tendiamo a scriverle da qualche parte poiché sono difficili da ricordare. Se perdi il foglio (fisico o elettronico) in cui li hai annotati, un hacker ha le chiavi del tuo regno.

WordPress ora ha una funzionalità che permette di generare una password complessa, ma non le richiede per forza. Ci sono plugin, tuttavia, che la faranno rispettare. Non ho l’abitudine di consigliare plugin di sicurezza per WordPress, ma se vai su wordpress.org/plugins e inserisci “strong password” ne troverai diversi tra cui scegliere.

Installa uno di questi plugin.

Se hai utenti regolari, amministratori, autori, etc, potresti voler utilizzare password complesse solo per gli account di alto livello, per evitare problemi di registrazione e accesso al tuo sito da parte degli utenti.

E se ti stai chiedendo come gestire password complesse senza scriverle da qualche parte, puoi utilizzare un gestore di password. Quelli più moderni funzionano sia su desktop che su mobile e sincronizzeranno i tuoi dati su tutti i tuoi dispositivi.

Scarica il nostro eBook gratuito sulla sicurezza WordPress

3. Utilizza l’autenticazione a 2 fattori

L’autenticazione a due fattori non è un nuovo concetto di sicurezza. Per decenni, le istituzioni finanziarie hanno fatto affidamento sulle chiavette token (piccoli dispositivi che hanno un display e producono costantemente codici numerici) come elemento aggiuntivo di sicurezza. 

Il concetto di sicurezza completo risponde a 3 livelli di autenticazione “Qualcosa che conosci, qualcosa che hai, qualcosa che sei”. Con l’autenticazione a due fattori rispondi a due di questi elementi. Quando accedi a un sito senza autenticazione, usi solo “qualcosa che conosci”: il login e la password. Indipendentemente da quanto pensi siano forti, c’è la possibilità che possano essere compromessi. L’autenticazione a due fattori aggiunge un livello ulteriore di sicurezza, il “qualcosa che hai”. 

Oggigiorno, invece di dover dare una chiavetta a ogni utente, abbiamo smartphone e software che possono sostituire quei vecchi sistemi. Se hai uno smartphone moderno (uno realizzato negli ultimi 5 anni) puoi utilizzare un’app che funziona come “qualcosa che hai”.

L’app per l’autenticazione a due fattori più comunemente utilizzata, anche se non l’unica, è Google Authenticator. È la più comune perché è gratuita. Prima di decidere di attivare l’autenticazione a due fattori, assicurati che Google Authenticator sia disponibile per il tuo telefono.

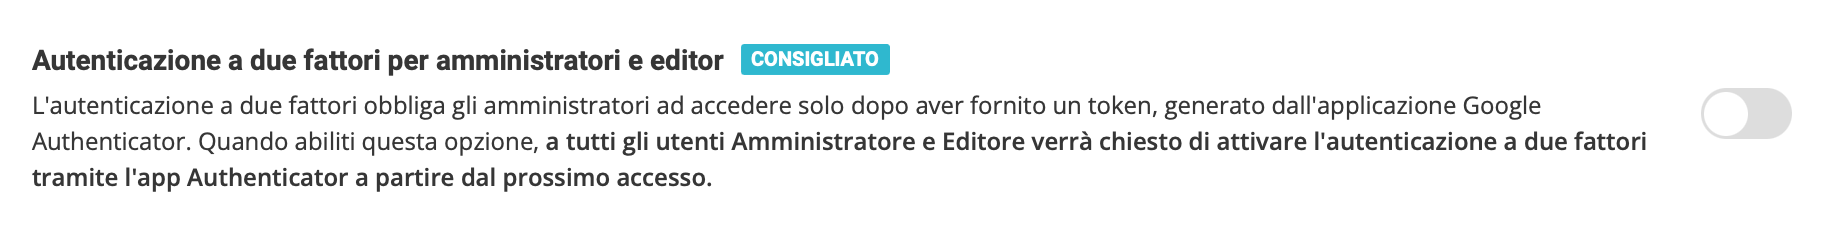
Se utilizzi già un plugin come SiteGround Security, hai tutto il necessario per configurare la 2FA. Devi solo abilitare questa opzione dalla dashboard del plugin e a tutti gli amministratori ed editor verrà chiesto di configurare la loro autenticazione a due fattori al prossimo accesso.

Una volta implementata la 2FA e dopo che l’utente cliccato sul pulsante di accesso, verrà indirizzato a una seconda schermata di accesso che richiederà il “token”. Se l’utente ha configurato correttamente la sua app, gli basterà aprirla e troverà il tuo sito al suo interno con un codice associato. Questo numero cambia ogni 30 secondi. Quando si digita il token e si preme il pulsante, il plugin verificherà che il codice corrisponda a ciò che l’utente ha digitato. In base a ciò consentirà o negherà l’accesso.

Tieni presente che alcuni sistemi di 2FA non si basano su app ma su messaggi di testo inviati al tuo telefono. Fai attenzione perché questi non sono del tutto sicuri, quindi è meglio evitarli.

4. Utilizza HTTPS

In realtà dovresti già utilizzarlo ma, nel caso non lo sapessi, un paio di anni fa Google ha affermato che, se un sito non esegue https, esso avrà di default un ranking inferiore rispetto ai siti che utilizzano https. SEO a parte, l’https mantiene tutto il tuo traffico crittografato e lontano da occhi indiscreti ed è una parte essenziale di qualsiasi strategia di sicurezza WordPress.

Se non usi SiteGround, devi sentire il tuo hosting provider per acquistare e installare un certificato sicuro. Poi devi dire a WordPress di cambiare il tuo URL in HTTPS.

Se invece utilizzi SiteGround, tutto ciò che devi fare è utilizzare il servizio Gestione SSL per ottenere un certificato gratuito Let’s Encrypt. Una volta che il pannello di controllo di SiteGround ottiene e installa il certificato per te, tutto ciò che devi fare è cliccare su “Applica HTTPS” e voilà, l’intero sito è ora crittografato.

5. Mantieni aggiornati i tuoi plugin

Non mi riferisco solo ai principali, intendo ogni plugin che hai installato sul tuo sito, ogni volta che c’è un aggiornamento. Perché è importante mantenere aggiornati i plugin?

Il motivo principale è ovviamente la sicurezza di WordPress. I buoni autori di plugin affrontano i problemi di sicurezza di WordPress quando vengono segnalati e rilasciano le patch il prima possibile. Se hai attivato l’aggiornamento automatico, non devi fare nulla, otterrai il nuovo codice. In caso contrario, non appena accedi e noti che ci sono aggiornamenti, vai su Plugin e individua gli aggiornamenti disponibili.

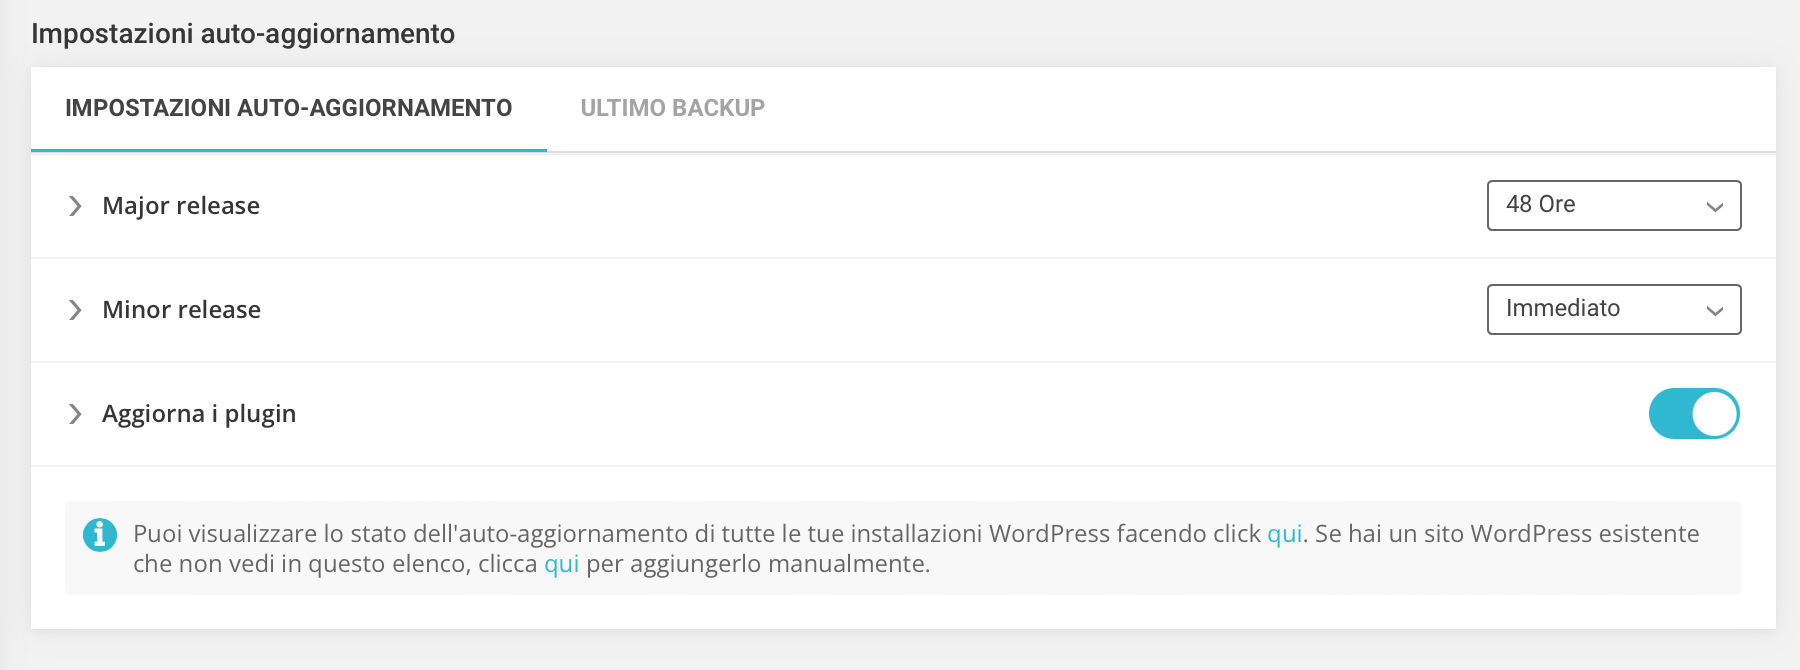
Se sei un cliente SiteGround, puoi sfruttare lo strumento di aggiornamento automatico di SiteGround per WordPress. Mantiene i tuoi siti WordPress sempre sicuri e aggiornati. Tra le altre cose, si prende cura anche dei tuoi plugin. Con questo strumento, puoi abilitare l’opzione di aggiornamento automatico dei plugin dalle impostazioni. Se abiliti questa opzione, per ogni aggiornamento di WordPress, SiteGround verificherà se anche i tuoi plugin sono aggiornati e, in caso contrario, li aggiornerà per te.

Se i tempi di inattività hanno ripercussioni sui tuoi guadagni, allora vale la pena dedicare del tempo per assicurarti di utilizzare sempre la versione più recente e che i plugin importanti sul tuo sito siano costantemente aggiornati. Gli aggiornamenti di sicurezza di WordPress devono essere tra le tue priorità principali.

Un ultimo step

  • Sì, è molto importante mantenere aggiornato WordPress
  • Sì, è molto importante mantenere aggiornati i temi
  • Sì, è molto importante mantenere aggiornati i plugin

Ma c’è un ulteriore passo da compiere. Da sempre, nel mondo open-source, gli sviluppatori a un certo punto interrompono il supporto della loro creazione e la abbandonano. A volte sono gentili e informano con anticipo le persone dei loro piani. In altri casi, il codice rimane lì e non viene aggiornato. Devi assicurarti che i plugin su cui fai affidamento siano in fase di sviluppo attivo.

Il modo più semplice per farlo è sapere chi c’è dietro il plugin. Se c’è un’azienda o un team dietro di esso, le probabilità che venga abbandonato è molto inferiore rispetto a se c’è un singolo programmatore.

Considerazioni finali

Il segreto della sicurezza web è che non si deve fare un unico grande intervento, ma tante molte piccole cose. Ogni layer di sicurezza che aggiungi al tuo sito rende un po’ più difficile l’accesso per gli hacker. Non devi avere un sito WordPress a prova di bomba per essere al sicuro, devi solo rendere difficile la vita ai possibili hacker, quanto basta perché non valga loro la pena di provarci. Gli hacker alla fine si stancheranno facilmente e passeranno a bersagli più facili – i siti di quei proprietari che non hanno letto questo articolo.

Proteggi la tua reputazione. Proteggi la tua posta elettronica.

protecting_emails_blog-post-1200x600-1

La reputazione online è oggi uno dei tuoi beni più preziosi. Per questo motivo, devi fare tutto ciò che è in tuo potere per proteggerla. Il problema è che più forte diventa la tua reputazione online, più i possibili hacker vorranno prenderne il controllo e usarla per i propri scopi. E questo avviene per lo più sfruttando le email.

L’email è a tutti gli effetti un sistema basato sulla fiducia. Io mi fido del server di posta che utilizzo per inviare le mie email. Lui si fida dei diversi server che lo aiutano a recapitare l’email. Il destinatario delle mie email si fida del proprio server di posta.

Agli inizi, l’email non seguiva necessariamente questo percorso: tu – tuo server – server del destinatario – destinatario. Internet era ancora fragile, quindi la posta elettronica era progettata per consegnare le email a qualsiasi server, confidando che quel server l’avrebbe consegnata, trattenuta fino a quando non poteva consegnarla o passata a un altro server per la consegna. La fiducia, tuttavia, ha un prezzo e una volta che gli hacker hanno capito che l’email era basata sulla fiducia, hanno iniziato a farci pagare quel prezzo.

Queste persone capirono che era possibile inviare email che sembravano provenire da chiunque su internet. Per questo, persone molto più intelligenti di me, iniziarono a lavorare per proteggere i sistemi di posta elettronica. Pensa a qualcuno capace di inviarti un’email che sembra provenire da tua madre e che quell’email contenga un link per mostrarti dei carinissimi cuccioli. Essendo tua madre a scriverti, di certo ti fideresti e cliccheresti sul link: così è nato Phishing.

Oggigiorno la posta elettronica è molto più sicura. Sono stati sviluppate tecnologie come Sender Policy Framework (SPF) e DomainKeys Identified Mail (DKIM). Questi sistemi aiutano a rendere sicure le email proteggendo direttamente chi invia le email da un determinato dominio. Se hai configurato SFP e DKIM, la maggior parte dei server di posta li riconoscerà e li utilizzerà per assicurare che le email che tu mandi siano effettivamente state mandate da te.

Il problema con SPF e DKIM è che non sono facili da configurare. Per configurarli, è necessario comprendere come funzionano i DNS e saper creare specifiche tipologie di record. Per questo motivo, in passato, l’utilizzo di questi sistemi non si è diffusa in modo importante.

[subscribe_cta]

Per fortuna oggi ci sono ottimi provider come SiteGround che configurano automaticamente questi servizi per te. Quando ospiti un dominio su un buon provider, non solo viene configurato il tuo sistema di posta, ma anche SFP e DKIM per proteggere le persone dalla ricezione di email fraudolente che sembrano provenire da te.

Se il tuo provider non imposta automaticamente DKIM e SPF per la tua email, non tutto è perduto. Sono disponibili diversi tutorial su internet e con un po’ di pazienza potrai configurarli da solo. Ci sono inoltre dei checker online che puoi usare per assicurarti di averlo fatto correttamente.

Oppure, se hai cose migliori da fare e non vuoi perdere tempo a comprendere il funzionamento dei DNS, puoi passare a un provider affidabile come SiteGround. A te la scelta.

Parliamo di GDPR. Che cos’è e come ci stiamo preparando ad affrontarla in SiteGround?

post sulle novità GDPR

Stiamo ricevendo sempre più richieste da parte dei clienti che chiedono se SiteGround sarà GDPR-compliant e come questo influirà sui nostri servizi. In questo post, spiegherò cosa abbiamo fatto per renderci conformi, cosa vuol dire essere GDPR-compliant, cosa puoi aspettarti da noi nel prossimo mese (prima del 25 maggio 2018) e come prepararti per il GDPR.

L’uso dei nostri dati personali da parte delle aziende è indiscutibilmente l’argomento più “caldo” in questo momento e pensiamo che nessuno dubiti dell’importanza di avere normative che prevengano abusi e migliorino la sicurezza di questi dati. Il Regolamento generale sulla protezione dei dati – GDPR, che entrerà in vigore il 25 maggio 2018, mira a fare proprio questo: regolare il modo in cui i dati personali degli individui, nel territorio dell’UE, vengono raccolti e utilizzati. Definisce quali sono i dati personali, ossia la maggior parte dei dati utente (nome, e-mail, username, indirizzo, numero di telefono, dati finanziari, età, dati comportamentali e altro), e obbliga chiunque ad agire in conformità con il regolamento qualora i dati appartengano a un individuo dell’UE. Non importa dove si trova la persona o l’ente che elabora i dati.

SiteGround ha iniziato a lavorare per diventare GDPR-compliant circa un anno fa e siamo felici che questa normativa venga finalmente applicata. Riteniamo che il GDPR sia uno strumento valido per gli utenti e positivo per la sicurezza generale di internet. Non di meno, esso è perfettamente in linea con i principi che da sempre SiteGround sostiene. Il nostro obiettivo, adesso, è quello di attuare le nuove regole e assicurarci che anche i nostri clienti le applichino alla lettera, indipendentemente dal fatto che siano Europei o meno.

Il GDPR permette agli utenti di essere maggiormente informati e avere il controllo

Il GDPR è davvero una grande cosa soprattutto dal punto di vista degli utenti. Quando un utente si registra per un servizio gratuito o a pagamento e fornisce i propri dati personali, il fornitore del servizio deve informare esplicitamente l’utente sulle modalità in cui verranno utilizzati i suoi dati personali prima di completare la registrazione. Se il fine è utilizzare i dati per scopi di marketing e profilazione, o venderli a terze parti, deve essere esplicitamente dichiarato. Gli utenti saranno in grado di dire NO a determinati tipi di utilizzo e dovranno dare il consenso ai Termini di Servizio e alla Politica sulla Privacy del fornitore, facendo così una scelta consapevole. Un grande vantaggio per gli utenti: maggiore controllo sui propri dati, meno violazioni della privacy, meno spam e soprattutto meno pubblicità invasiva!

La dura burocrazia attorno al GDPR

Il progetto GDPR mira a regolamentare le attività delle grandi aziende, come Google e Facebook, che elaborano quantità impressionanti di dati personali e li utilizzano per generare guadagni. Da adesso, con il nuovo regolamento, anche se una società utilizza i dati in modo completamente legittimo, dovrà comunque attuare modifiche alla propria privacy policy per dichiarare esplicitamente che tipo di utilizzo fa dei dati e automatizzare il modo in cui l’utente potrà accedere ai propri dati personali. L’unico svantaggio è che la conformità richiede tempo e costi da sostenere, pertanto consiglio di concentrarsi sul GDPR con priorità elevata.

Come si è preparato SiteGround per il GDPR?

In conformità con il GDPR, un’azienda di hosting come SiteGround ha due responsabilità: proteggere i dati personali che raccogliamo dai nostri clienti al momento della registrazione (nome, indirizzo email, password, dati di fatturazione) e i dati che i nostri clienti raccolgono dai loro clienti ospitandoli sui nostri server. Noi dobbiamo garantire che raccogliamo, archiviamo e lavoriamo i dati dei nostri clienti in modo legittimo e che i nostri clienti sono informati su come lo facciamo. Inoltre, dobbiamo fornire garanzie e trasparenza sul modo in cui memorizziamo e gestiamo i dati dei clienti dei nostri clienti, ospitati sui nostri server.

Anche se SiteGround ha sempre agito in conformità con i principi del GDPR, ci sono diversi punti su cui abbiamo lavorato per essere totalmente in conformità con le nuove norme. Di seguito trovate un elenco delle principali cose sulle quali stiamo lavorando.

1. Termini di servizio e aggiornamenti sulla privacy

Il GDPR dice che dobbiamo informare i clienti su quali dati vengono raccolti e dichiarare in che modo li useremo in seguito. La buona notizia è che noi raccogliamo solo un set minimo di dati personali di cui necessitiamo per fornire il servizio di hosting. Ad esempio, raccogliamo il tuo indirizzo fisico per la fatturazione e a fini fiscali. Raccogliamo i dati della tua carta di credito per esigenze di acquisto. Raccogliamo la tua email perché abbiamo bisogno di contattarti per quanto riguarda i tuoi ordini, lo stato dei servizi, importanti aggiornamenti sulle funzionalità e, se hai acconsentito a riceverle, inviarti newsletter e promozioni. Utilizziamo i cookie perché ci permettono di avere contenuti inerenti ai visitatori del nostro sito e a pubblicizzare i nostri servizi in base alle interazioni. Non utilizziamo nessuno dei dati raccolti per profilazione o vendita a terze parti.

In base ai requisiti GDPR, la nostra nuova informativa sulla privacy descriverà perché e come raccogliamo ed elaboriamo le informazioni personali e sarà a disposizione di qualsiasi cliente per rendere trasparente al massimo queste informazioni.

2. Clausole contrattuali standard e accordi scudo per la privacy UE-USA e Svizzera-USA

SiteGround è un gruppo di società, tutte con sede nell’UE, ad eccezione della nostra sede statunitense. In base al modo in cui sono organizzate le operazioni standard, i dati dei clienti dell’UE possono essere trasferiti e trattati dalla nostra società statunitense, ad esempio, puoi scegliere di ospitare il tuo sito nei nostri data center negli Stati Uniti o chattare con uno dei nostri rappresentanti del Customer Care negli Stati Uniti. In conformità con il GDPR, dobbiamo garantire che la nostra società statunitense offra lo stesso livello di protezione dei dati dell’UE, come richiesto dal GDPR, anche se è soggetta alla giurisdizione degli Stati Uniti. Il modo in cui regoleremo questo è attraverso clausole contrattuali standard*, che saranno incluse in tutti i contratti delle nostre società per garantire che il trasferimento dei dati sia conforme ai requisiti GDPR.

Inoltre, stiamo lavorando a una certificazione “scudo” per la privacy UE-USA e Svizzera-USA con il Dipartimento del Commercio tramite la quale si dichiara che aderiamo ai principi dello scudo per la privacy riguardanti la raccolta, l’utilizzo e la conservazione delle informazioni personali provenienti dai paesi membri dell’UE e dalla Svizzera. Questo è necessario per permetterci di ospitare in modo semplice i dati dei clienti dell’UE sui nostri server statunitensi qualora venisse richiesto o fosse necessario.

* Le clausole contrattuali standard sono condizioni standard fornite dalla Commissione Europea che possono essere utilizzate per trasferire dati al di fuori dell’Area Economica Europea in modo conforme alle nuove norme.

[subscribe_cta]

3. Allegati ai contratti con fornitori esterni

Alcuni dei servizi che vendiamo sono forniti da partner esterni: registrar di domini come Tucows e Open Provider, GlobalSign per i certificati SSL, Cloudflare per la CDN e altri ancora. Questi hanno bisogno dei dati dei clienti in modo che possano fornire i propri servizi.

Quello che stiamo facendo è far aderire i nostri partner agli obblighi di protezione dei dati e alle responsabilità per la protezione dei dati nello stesso modo in cui lo facciamo noi. Questo avviene aggiungendo, ai contratti con questi fornitori, degli allegati in cui viene definita la responsabilità di ogni entità, come da GDPR.

4. Miglioramenti delle procedure interne e del controllo dell’accesso

Dato che da 14 anni siamo tra le aziende che più hanno dato valore alla sicurezza, tutte le nostre operazioni sono state progettate sin dall’inizio seguendo i principi di sicurezza e privacy. Quello che stiamo facendo in linea con il GDPR è l’auditing e il miglioramento dei livelli di sicurezza con l’aggiunta di alcune nuove procedure (ove richiesto dal nuovo regolamento). Ad esempio, stiamo rafforzando i controlli sul personale e estendendo i nostri accordi di riservatezza e miglioriamo le nostre procedure di gestione della sicurezza e degli incidenti. Un’altra nuova procedura che abbiamo introdotto è: lavorare solamente con partner conformi al GDPR.

5. Preparare un nuovo accordo sull’elaborazione dei dati

Molti dei nostri clienti lavorano con i dati personali dei loro clienti: prendono ordini, raccolgono email tramite moduli di registrazione, utilizzano carte di credito e altro. Il cliente controlla i dati e il modo in cui essi vengono raccolti e utilizzati, ma SiteGround li memorizza sui propri server e quindi partecipa al loro trattamento. Il nuovo accordo sull’elaborazione dei dati disciplinerà il trattamento di tali dati da parte nostra; essi saranno usati solo ai fini della fornitura del servizio di hosting, della risoluzione di richieste tecniche e di altre funzioni secondarie, come sempre. Fornendo questo accordo ai nostri clienti, garantiamo essere un partner di fiducia impegnato a rispettare i principi di trasparenza e dimostriamo di adempiere i nostri obblighi ai sensi del GDPR.

6. Diritto all’oblio

Ai sensi del GDPR, ogni cliente può far valere il diritto all’oblio, vale a dire che tutti i dati devono essere cancellati e mai utilizzati nuovamente, salvo in determinate circostanze, che possono includere il dover continuare a elaborare le informazioni personali per adempiere a un obbligo legale. Un esempio è l’obbligo di conservare una copia di tutte le fatture per dovere finanziario e fiscale. Ora stiamo sviluppando una funzionalità che consente ai nostri clienti di cancellare i loro profili dopo che tutti i servizi saranno stati disattivati.

7. Diritto di accesso, aggiornamento, portabilità e ritiro del consenso

La nostra nuova Informativa sulla Privacy ti fornirà tutti i dettagli su come trattiamo i tuoi dati personali. Come cliente sarai anche in grado di vedere quali dati memorizziamo su di te, aggiornarli e scegliere se ritirare il tuo consenso al loro uso. Tutti i nostri clienti possono attualmente vedere le loro informazioni personali nella sezione I Miei Dettagli della loro Area Utente e sono in grado di modificarli. L’uso da parte nostra delle tue informazioni personali è necessario per fornire i nostri servizi come stabilito da contratto. Chiediamo il tuo consenso solo per inviarti informazioni di marketing e offerte promozionali e abbiamo introdotto di recente nuove preferenze che ti consentono di gestire il tuo consenso al loro utilizzo. Stiamo lavorando per essere in grado di fornirti una copia dei dati che ti riguardano in modo semplice, esportandoli su richiesta.

8. Il responsabile della privacy dei dati

Il GDPR afferma che è necessario assegnare un responsabile della privacy dei dati per assicurarsi che siamo conformi alle normative e alla gestione dei reclami. Stiamo portando in azienda un DPO (Data Protection Officer) e istruendo un piccolo gruppo di persone che saranno in grado di fornire assistenza in caso di richieste e casi di protezione dei dati.

Dove siamo adesso?

Tutte le cose di cui sopra e molte altre sono in arrivo. Molte cose sono già pronte, mentre altre sono ancora in lavorazione. Prima del 25 maggio 2018, una volta che sarà tutto pronto, elencheremo con precisione, a clienti e non, tutte le novità adottate.

Rilasceremo versioni aggiornate della nostra Politica sulla Privacy, dei Termini di Servizio e un accordo sull’elaborazione dei dati. In realtà non vi saranno grandi sconvolgimenti soprattutto perché, come detto a inizio post, SiteGround da sempre adotta principi di gestione dei dati in linea con la nuova normativa.

Spero che questo primo approfondimento vi sia stato utile, nelle prossime settimane sarete aggiornati con tutte le novità. Nel frattempo fatemi sapere se avete domande o dubbi riguardo l’argomento.