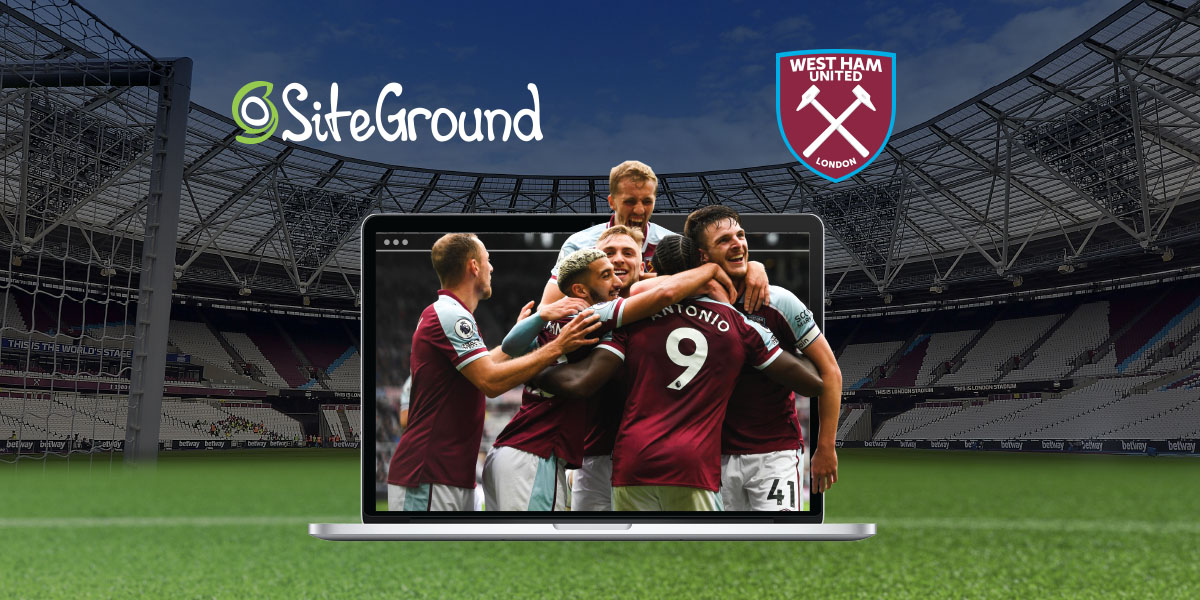
Uniendo fuerzas con el equipo de la Premier League West Ham United

SiteGround patrocina WestHam

Hoy es el primer día del patrocinio oficial de SiteGround de uno de los clubs de fútbol más queridos de Londres: el West Ham United, que forma parte de la Premier League inglesa. Para aumentar el entusiasmo de su racha ganadora, aquí hay algunos detalles sobre cómo comenzó este patrocinio y, lo más importante, por qué.

¿Por qué el fútbol?

En SiteGround tenemos muchos aficionados al fútbol. Incluso contamos con nuestro propio equipo, que regularmente se sitúa entre los 3 primeros de la liga local de fútbol de empresas relacionadas con la tecnología (sí, podemos ser geeks, ¡pero nos gusta el deporte!). Dado que siempre nos hemos centrado en apoyar las iniciativas que amamos y nos apasionan, un club de fútbol fue una elección natural, acogida y celebrada plenamente por nuestro propio personal. Además, el fútbol es un juego dinámico. Se trata de velocidad, de asegurar tu área y del esfuerzo que pones por adelantado, para que puedas ofrecer tu mejor rendimiento en el campo. Esto coincide perfectamente con los pilares principales de los servicios de hosting de SiteGround: velocidad, seguridad y soporte.

¿Por qué el West Ham United?

West Ham es un equipo que siempre se esfuerza por lograr el máximo rendimiento en beneficio y disfrute de los aficionados. Se originó en 1895 como el equipo de trabajadores de Thames Ironworks & Shipbuilding Company. Conocido como The Academy of Football, el club del este de Londres tiene un legado extremadamente fuerte y tradiciones profundamente arraigadas, y ha sido representado por algunos de los mejores jugadores de la historia del fútbol inglés. El Club compite en la Premier League, una de las ligas deportivas más prestigiosas del mundo, sinónimo de fútbol y profesionalismo de la más alta calidad. Es esta pasión compartida por la excelencia y una sólida experiencia en la entrega de resultados sobresalientes lo que nos hizo desear trabajar juntos.

Pero quizás lo más importante es que el West Ham United tiene un vínculo muy fuerte con sus fans. Es esta identidad única la que distingue a West Ham United y se parece mucho a la de SiteGround. Somos una de las pocas empresas de hosting web independientes que quedan con nuestros valores propios, aún guiados por el principio de siempre dar lo mejor de nosotros, en beneficio de nuestros clientes y nuestra comunidad. 

Muchas novedades están por llegar gracias a esta colaboración y los amantes del fútbol pueden prepararse para iniciativas interesantes. Síguenos en Twitter, Facebook e Instagram, porque estamos seguros de que nos espera una temporada emocionante, tanto en el terreno de juego como en la web.

Todos ganamos. ¡Nos vemos en el próximo partido!

Seguridad WordPress 100% con SiteGround

El primer webinar tras el parón veraniego lo dedicamos a la seguridad WordPress. En este #SGWebinar nos acompañaron Fernando Tellado, consultor WordPress y creador del blog ayudawp.com, y José Ramón Padrón, Country Manager de SiteGround en España.

Durante este webinar tendrás la oportunidad de aprender más sobre:

  • Las características de seguridad que debería ofrecer tu proveedor de alojamiento
  • La importancia de las actualizaciones de software
  • Copias de seguridad
  • Seguridad de archivos y de acceso
  • Qué hacer en caso de hackeo
  • Todos los detalles sobre el plugin SiteGround Security

Esperamos vuestros comentarios, ideas y/o sugerencias sobre este webinar (aquí o directamente en el video). Si os habéis quedado con ganas de más, os recomiendo echar un vistazo a la lista de Webinars sobre WordPress y suscribiros a nuestro canal de YouTube de SiteGround España.

¡Nos vemos en el siguiente webinar!

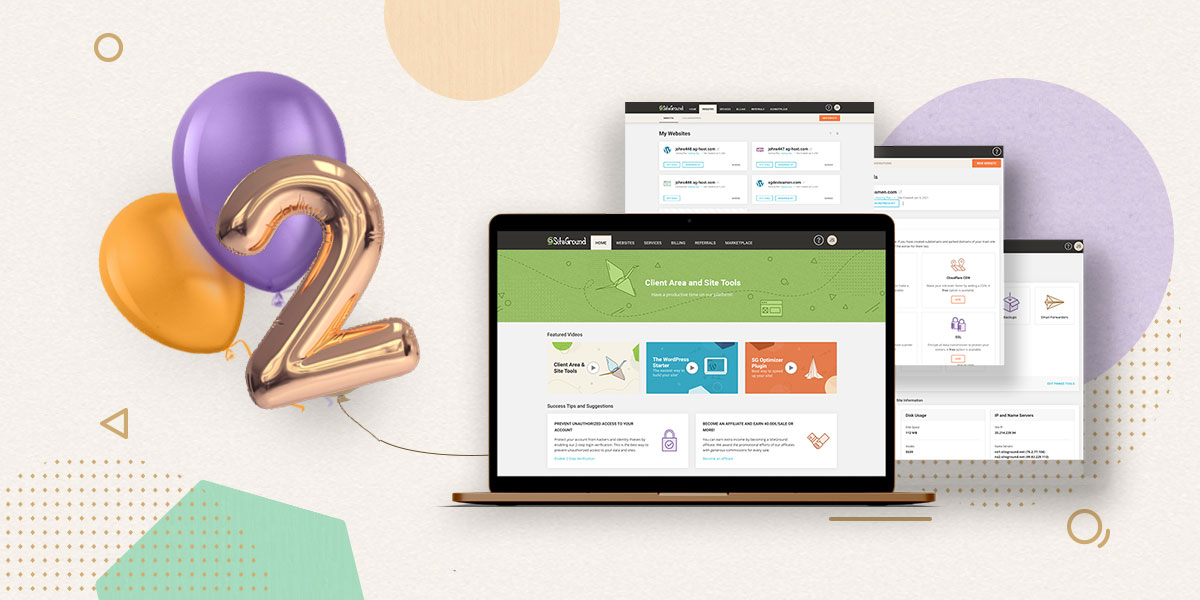
¡Nuestros Site Tools y área de clientes cumplen 2 años!

Site_Tools_Area_client_blog-post-1200x600

Hace exactamente 2 años lanzamos nuestros nuevos área de clientes y Site Tools. Fue un gran momento para nosotros, no solo porque completó un ciclo de desarrollo de software de 2 años y medio, sino también porque puso nuestras esperanzas en las infinitas oportunidades de mejora de servicio que se abrieron en el futuro. Para celebrar el aniversario de nuestras nuevas herramientas, decidimos recapitular cuáles de esas oportunidades convertimos en realidad y cuáles fueron las reacciones y el impacto de todas esas mejoras en conjunto. Ah, y hemos decidido que es hora de dejar de llamarlos “nuevos” al Área de Cliente y a Site Tools, ya que cualquier software que haya superado con éxito la marca de dos años y 5.000 correcciones de errores y solicitudes de funciones está oficialmente probado y más que probado, entrando en la madurez.

Renovación de nuestra configuración técnica para un servicio más rápido y redundante

Una vez que completamos el ciclo de desarrollo y perfeccionamos nuestros scripts de migración para transferir todas las cuentas existentes de la configuración y las interfaces del servidor anterior al nuevo, nuestros recursos de DevOps se dirigieron por completo a las mejoras de la plataforma. Los tres proyectos principales y más esenciales que completamos, que fueron posibles gracias a nuestra nueva infraestructura de servidor de Site Tools, se centraron en los componentes clave de nuestro servicio: servicios PHP, MySQL y DNS. Ningún sitio web podría ejecutarse en ningún servidor sin estos 3 (y el software del servidor web, por supuesto), por lo que establecen las bases de cómo funcionará tu sitio web incluso antes de que hayas seleccionado una aplicación o la hayas puesto en funcionamiento.

PHP ultrarrápido para una carga de páginas hasta un 30% más rápida

Ejecutar un servicio PHP no es un desafío. Muchos webmasters lo hacen en sus máquinas locales. Pero si deseas un PHP rápido, estable y seguro, al mismo tiempo que admita Apache y la variedad de reglas .htaccess definidas por una multitud de usuarios y aplicaciones que se ejecutan en una plataforma grande como la nuestra, las cosas se complican. Después de varias iteraciones, nuestro DevOps logró superar el mayor desafío de “velocidad sobre seguridad” y desarrolló un PHP increíblemente rápido con nuestro firewall de aplicaciones web y aislamiento de cuenta integrado, obteniendo mejores resultados de rendimiento sin comprometer la seguridad. Puedes leer el artículo completo sobre nuestro PHP ultrarrápido aquí.

Configuración de MySQL más rápida, sitios más rápidos

Dado que habíamos comenzado con lo esencial, era natural que volviésemos a evaluar cómo funcionaba MySQL después de que se optimizara PHP. MySQL es especialmente importante para el rendimiento de sitios web con grandes bases de datos, que suelen ser sitios de comercio electrónico, bastante extendidos en nuestros servidores. La nueva configuración de MySQL que diseñamos permite procesar simultáneamente un número considerablemente mayor de solicitudes paralelas. Esto afecta el manejo efectivo de consultas pesadas de MySQL y conduce a una reducción significativa en el número de consultas lentas en nuestra infraestructura.

Centralización del servicio DNS

Lo siguiente en la lista fue la reelaboración de nuestro servicio DNS (sistema de nombres de dominio). Básicamente, el DNS traduce los nombres de dominio en direcciones IP, para que las personas puedan abrir un sitio web en particular. Para hacer este proceso más rápido, más seguro y confiable, acabamos de presentar nuestro nuevo servicio de DNS centralizado que opera en 5 ubicaciones geográficas y en múltiples instancias. Los webmasters disfrutarán de una resolución de dominios más rápida, una mayor resistencia y disponibilidad del servicio DNS, una mejor protección contra los ataques DDoS y una administración de DNS simplificada, entre otras ventajas. Todo esto se traduce en sitios web más rápidos con mayor seguridad y facilidad de administración.

Colaboración y reventa simplificadas en nuestra plataforma

Una de las principales razones por las que no estábamos contentos con cPanel era que nos impedía crear nuestro propio sistema de control de acceso de la manera que creíamos que debía ser. Una de las cosas que lanzamos junto con los nuevos Site Tools y área del cliente fue un nuevo rol de usuario: el “Colaborador”, que ya está disponible en todos nuestros planes. Este rol de usuario hizo posible que nuestros clientes invitaran a sus diseñadores, desarrolladores y amigos a colaborar en sus sitios sin compartir inicios de sesión y sin crear riesgos de seguridad.

Con el tiempo, también hicimos posible agregar un “rol de cliente” a nuestros planes GoGeek y Cloud junto con la opción de crear paquetes de hosting personalizados en nuestros planes Cloud, especialmente útil para las personas que crean sitios web para sus clientes. El rol de Cliente es una forma más sofisticada de controlar el acceso que otorgas a tus colaboradores al definir a qué partes de Site Tools pueden acceder.

Accesibilidad web mejorada

Nuestro equipo también puso un gran esfuerzo en la integración de funciones que hacen que nuestro servicio sea más fácil de usar por todos, incluidas las personas con diferentes niveles de discapacidades motoras o visuales. Nuestro Site Tools viene con un tema de alto contraste, soporte para lectores de pantalla y manejo del teclado, más una fuente de lectura fácil que está diseñada para mejorar la legibilidad para los usuarios con dislexia, pero que puede ser utilizada por cualquiera que lo prefiera y le resulte más fácil de leer.

Nuevas herramientas y funciones útiles en Site Tools

Por supuesto, siguen llegando más herramientas nuevas y útiles ….

Acceso SFTP para múltiples sitios para una fácil administración de varias webs

Más recientemente, presentamos la opción de acceso SFTP multisitio con una única clave SSH que permite a los usuarios administrar múltiples sitios de manera fácil y segura. El acceso SFTP multisitio se puede utilizar para todos los sitios que poseen nuestros clientes o para los que se les ha agregado como colaboradores en un único perfil de cliente. Esta opción proporciona a los propietarios de varios sitios la comodidad y la seguridad de administrar más de un sitio.

Herramienta de búsqueda y reemplazo para una fácil administración de WordPress

Nuestro equipo introdujo una herramienta avanzada de búsqueda y reemplazo de WordPress diseñada para permitir a los administradores y desarrolladores de WordPress reemplazar todas las ocurrencias de una determinada cadena dentro de su código de WordPress con un solo clic.

Aplicación Webmail mejorada

Lanzamos una aplicación Webmail actualizada y mejorada. La aplicación permite a nuestros clientes proporcionar a sus usuarios acceso a todas las herramientas de correo electrónico relevantes que necesitan para administrar sus cuentas de correo electrónico individuales, como cambiar sus contraseñas o configurar respondedores automáticos, carpetas y reenviadores.

HTML en respuestas automáticas

Los usuarios de SiteGround ahora también pueden configurar el contenido de la respuesta automática para que se envíe como HTML. Pueden elegir si su correo electrónico de respuesta automática se envía como texto sin formato (predeterminado) o HTML. Esta opción está disponible para todos los temas y resoluciones tanto en la herramienta de respuesta automática en Site Tools como en Webmail.

Estamos orgullosos de haber introducido el Área del cliente, Site Tools y todas las mejoras respaldadas por resultados increíbles, pero lo que realmente nos motiva son las opiniones que recibimos de nuestros clientes. Gracias por tu continuo apoyo y tu negocio, ¡juntos esperamos seguir elevando el estándar de los servicios de hosting web!

Los funnels también son cosa de SEO

Lucía Rico, consultora SEO y de Marketing Online, formadora de empresas y emprendedores, y creadora de contenidos en luciayelseo.com, se encargó de enseñarnos cómo utilizar los funnels (o embudos) de venta en un contexto SEO para mejorar la experiencia de nuestros visitantes a la web y de esta manera aumentar las ventas.

En este webinar aprenderás más sobre:

  • Qué es un embudo de ventas
  • Qué es un customer journey
  • La creación de contenido SEO adaptado al embudo
  • Las diferentes intenciones de búsqueda
  • El embudo SEO

Puedes revisar la presentación de Lucía pulsando aquí.

Esperamos vuestros comentarios, ideas y/o sugerencias sobre este webinar (aquí o directamente en el video). Si os habéis quedado con ganas de más, os recomiendo echar un vistazo a la lista de Webinars sobre SEO y suscribiros a nuestro canal de YouTube de SiteGround España.

¡Nos vemos en el siguiente webinar!

DNS centralizado para un hosting más rápido, seguro y fácil de usar

Mirando atrás hace 2 años a nuestra promesa de lanzar una serie de mejoras en nuestro servicio y después de cambiar completamente a Site Tools, ¡seguimos cumpliendo! Después de lanzar PHP ultrarrápido, la nueva configuración MySQL en hosting compartido y en la nube, las nuevas funciones de SiteGround Optimizer y más, también hemos rediseñado nuestro servicio de DNS para hacerlo más rápido, más seguro, más flexible y fácil de usar que nunca. Echa un vistazo a lo que hemos hecho y cómo afecta a los sitios web que alojes en nuestra plataforma.

Qué hay debajo del capó de nuestro nuevo servicio de DNS

Primero hagamos un repaso rápido: el servicio DNS ( Domain Name System o Sistema de nombres de dominio) es lo que hace posible que un nombre de dominio abra un sitio web específico. Este sistema indica en cuál de todos los servidores de Internet está alojado tu sitio web. Por lo general, un conjunto específico de 2 servidores DNS y 2 IPs corresponden a cada servidor y deben añadirse en el panel de administración de tu dominio para que el sistema funcione. Cada servidor también tiene un servicio de DNS instalado que procesa las consultas DNS y muestra el sitio web adecuado cuando un visitante escribe tu dominio en el navegador.

Con nuestra nueva configuración de DNS centralizada, ya no necesitamos el servicio DNS instalado en cada uno de nuestros servidores de producción que alojan tu sitio web. Podemos mover todos nuestros servicios DNS a un clúster completamente separado de múltiples servidores. Este clúster está dedicado solo al servicio de DNS y está geográficamente disperso en todo el mundo gracias a la tecnología de enrutamiento de red Anycast. El DNS centralizado también nos permite tener un solo par de servidores DNS e IPs para todos los servidores que administra SiteGround, y estos son:

  • ns1.siteground.net
  • ns2.siteground.net

¿Cuáles son los beneficios de nuestro nuevo servicio de DNS?

Resolución de dominios más rápida y carga de sitios web más rápida

Cuando un visitante busca el dominio de tu sitio web, lo primero que hace el navegador es realizar una búsqueda de DNS para ver en qué IP se resuelve el dominio y se conecta al servidor con esa IP. Con la configuración DNS anterior, las solicitudes de búsqueda provenientes de un continente diferente al de tu servidor se gestionaban un poco más lentamente debido a la distancia física entre el visitante y el servidor que resuelve su dominio. Ahora, con el DNS centralizado que funciona en cinco ubicaciones geográficas diferentes y múltiples instancias, la resolución la gestiona el nodo más cercano, lo que ahorra retrasos en la red y mejora la velocidad de carga de tu sitio web.

Redundancia mejorada

Como la nueva configuración de DNS se basa en varias máquinas dispersas geográficamente, es altamente resistente. Por ejemplo, si uno de los servidores DNS falla, las solicitudes DNS serán gestionadas por el segundo punto más cercano, que está en funcionamiento. Esta configuración también protege contra ataques DDoS, ya que si hay una gran cantidad de tráfico malicioso, se distribuirá entre varias máquinas DNS y será mucho más difícil que un ataque de este tipo tenga éxito. Además de eso, el servicio DNS es escalable y se pueden agregar nuevas máquinas fácilmente siempre que se necesiten más recursos.

Si estás utilizando tu dominio simultáneamente para tu hosting en SiteGround y para otros servicios (por ejemplo, tus registros MX apuntan a Gmail), tener el servicio DNS alojado en una ubicación diferente de tu sitio web tiene una ventaja más. En caso de que tu servidor de hosting tenga una incidencia, tu DNS seguirá funcionando y tus servicios externos seguirán resolviéndose sin verse afectados.

[subscribe_cta]

Migraciones fluidas entre servidores

Es parte de nuestro trabajo mover datos, ya sea por transferir tu cuenta de hosting de un hardware antiguo a uno más nuevo, de un servidor con cPanel a servidores con Site Tools, o de un centro de datos antiguo a la infraestructura de Google Cloud, las migraciones son algo común en nuestro día a día. Cada vez que migramos servidores, uno de los mayores desafíos es el manejo de las zonas DNS. El nuevo servidor viene con nuevos nuevos servidores de nombres y, una vez que se transfieren los sitios web, los dominios deben ser apuntados hacia estos nuevos. Los hemos estado actualizando automáticamente para todos los dominios administrados a través de nuestros paneles de control, pero los dominios externos necesitaban un cambio manual por parte de los webmasters. En ambos casos, habría propagación de DNS con un posible impacto en el tiempo de inactividad. Con el nuevo DNS centralizado será mucho más fácil migrar y realizar actualizaciones de servidor en el futuro. En la mayoría de los casos, estas migraciones no implicarán ningún tipo de cambio de configuración de DNS, lo que evitará cualquier problema causado por la propagación.

Más comodidad y facilidad de uso para ti

Con el DNS descentralizado, las personas que administran varios sitios en diferentes servidores deben realizar un seguimiento de los diferentes conjuntos de servidores DNS, lo que puede resultar inconveniente. El nuevo DNS centralizado simplifica múltiples procesos de administración de sitios web para nuestros usuarios, ya que todos los dominios de todos los sitios web alojados en nuestra plataforma, independientemente de su cuenta de hosting o servidor, ahora pueden usar el mismo par de servidores DNS.

¿Cuándo estará disponible el nuevo servicio DNS?

Todos los nuevos sitios web creados en nuestra plataforma ya utilizan el nuevo servicio DNS. Para los sitios web creados anteriormente, estamos comenzando un cambio gradual al nuevo DNS centralizado. Actualizaremos los servidores DNS para todos los dominios registrados con nosotros automáticamente. Para los dominios externos utilizados con nuestro sistema, informaremos a nuestros clientes por email, confirmando cuándo será seguro actualizar sus configuraciones de DNS a las nuevas. El antiguo sistema DNS seguirá siendo compatible durante varios meses más, hasta que se finalice por completo la migración al nuevo.

Una vulnerabilidad crítica de WooCommerce afrontada con rapidez

Vulnerabilidad WooCommerce

La semana pasada, el equipo de Woo anunció una vulnerabilidad crítica en el plugin de eCommerce más popular para WordPress: WooCommerce. Como se describe en su publicación, las actualizaciones de seguridad se enviaron a todas las ramas de Woo para los usuarios que no las habían desactivado. Esto se hizo de una manera muy rápida y eficiente. Además, el equipo de Woo ha sido extremadamente cooperativo al proporcionar toda la información necesaria que nos permitió añadir reglas de seguridad de manera proactiva a nuestro WAF (Web Application Firewall) para una capa adicional de protección. Descubre a continuación todas las acciones tomadas y sus resultados.

Actualizaciones ramificadas impulsadas por Woo

Debido a la gravedad de las vulnerabilidades descubiertas, el equipo de WooCommerce ha trabajado más de 36 horas de forma continua para parchear cada rama importante de lanzamiento. Esto significa que no tienes que cambiar de WooCommerce 4 a 5 para protegerte. Esas actualizaciones se enviaron y, si no las has desactivado explícitamente, lo más probable es que tu WooCommerce ya haya sido parcheado. Sin embargo, te recomendamos encarecidamente que lo revises. Todas las versiones de WooCommerce anteriores al último parche son vulnerables. Puedes verificar tu versión y compararla con la página de lanzamientos de WooCommerce en este enlace: https://developer.woocommerce.com/releases/. Por ejemplo, si tienes WooCommerce 5.5.2, simplemente debes actualizar a 5.5.1. Eso solucionará el problema de seguridad sin romper ninguna funcionalidad.

Protección WAF proactiva establecida por SiteGround

En lo que respecta a la seguridad, en SiteGround siempre hemos creído que ser proactivo es el mejor enfoque. Esta vulnerabilidad en particular no fue una excepción. Tan pronto como el equipo de Woo nos informó al respecto, actuamos de inmediato y agregamos una nueva regla de seguridad a nuestro Web Application Firewall (WAF), un sistema elaborado para la prevención de exploits que se ejecuta en todos nuestros servidores. Puedes considerar el firewall como un conjunto de reglas que abordan los intentos de explotación. Estamos constantemente atentos a la información sobre problemas de seguridad comunes y actuamos rápidamente agregando reglas de seguridad, de modo que nuestro sistema pueda bloquear los intentos de aprovechar dichos problemas. El sistema WAF no reparará un agujero de seguridad de un sitio web en particular, que solo puede hacerse mediante la actualización con la versión de seguridad, pero evita que los atacantes lo utilicen para obtener acceso no autorizado a tu sitio web.

[subscribe_cta]

Quizás te preguntes por qué necesitas una regla WAF cuando el equipo de Woo es rápido en lanzar una nueva versión de seguridad. Lo hacemos para asegurarnos de que nuestros usuarios tienen más tiempo para reaccionar, durante el cual sus sitios web están a salvo del exploit. Si bien Woo actualiza automáticamente la mayoría de los usuarios de WooCommerce, algunos sitios web no se actualizan por varias razones: la actualización automática falló, se deshabilitó o se pospuso demasiado. Algunos webmasters prefieren administrar las actualizaciones ellos mismos, principalmente porque quieren asegurarse de que la actualización no interfiera con ninguna de las funciones de su sitio web. Después de todo, estamos hablando generalmente de tiendas online, confiando en muchos plugins adicionales para envíos, pagos, seguimiento, impuestos y mucho más. Para estas personas, las reglas de WAF brindan tiempo para asegurarse de que todas sus funciones críticas funcionan con la nueva versión de Woo.

En líneas generales, la gestión de esta vulnerabilidad de Woo muestra cómo los esfuerzos combinados de los desarrolladores responsables de plugins y tu empresa de hosting web dan sus frutos: incluso en situaciones de emergencia, tus clientes están seguros y el negocio continúa como de costumbre.

Cómo empezar a diseñar con Figma

Ana Cirujano, diseñadora visual y de interacción especializada en tipografía responsive, branding y desarrollo de proyectos web con WordPress, y profesora de diseño en 3ymedia School, fue nuestra invitada especial al último webinar en el que nos hablo más sobre “Cómo empezar a diseñar con Figma”.

Puedes ver la grabación completa del webinar a continuación:

Esperamos vuestros comentarios, ideas y/o sugerencias sobre este webinar (aquí o directamente en el video). Si os habéis quedado con ganas de más, os recomiendo echar un vistazo a la lista de Webinars sobre Marketing Digital y suscribiros a nuestro canal de YouTube de SiteGround España.

¡Nos vemos en el siguiente webinar!

Un acceso SFTP multisitio para gobernarlos a todos

Acceso_SFTP_Multisitio

Este verano está siendo especialmente caluroso en SiteGround porque aparecen nuevas funcionalidades una tras otra. La última incorporación a nuestra plataforma es la opción de acceso SFTP multisitio con una única clave SSH. A partir de ahora, las personas que administran varios sitios en nuestra plataforma ya no tendrán que usar una clave SSH separada para cada uno de sus sitios para poder cargar archivos de forma segura a través de SFTP. El acceso SFTP multisitio se puede utilizar para todos tus sitios o para los que has sido añadido como colaborador en un único perfil de cliente.

El acceso SFTP multisitio es muy útil

Esta función es especialmente útil para las personas que administran muchos sitios web en nuestra plataforma. Si eres uno de ellos, con nuestra nueva función, ya no perderás tiempo creando una clave SSH separada para cada uno de tus sitios web a los que deseas acceder a través de SFTP. Además, ya no necesitarás recordar diferentes nombres de usuario y nombres de host para cada sitio. A partir de ahora, puedes autenticarse para una conexión SFTP para cada uno de tus sitios web a través del mismo nombre de host central y nombre de usuario. Nuestro sistema te otorgará acceso SFTP a todos los sitios que se han agregado a tu clave SSH multisitio.

El acceso SFTP multisitio es altamente seguro

El acceso SFTP multisitio definitivamente hace que sea más fácil administrar varios sitios web. Pero ten la seguridad de que esta facilidad no se obtiene a expensas de la seguridad. Al igual que con nuestra opción SFTP de sitio único, cuentas con una transferencia de archivos cifrada entre tu ordenador local y el servidor remoto que aloja tu sitio. También utilizamos el método de autenticación mucho más seguro de las claves SSH en lugar de contraseñas simples. Las claves tienen una serie de beneficios de seguridad innegables: son mucho más largas y complejas, lo que hace que sea imposible que sufran un ataque de fuerza bruta. Además de eso, la clave en sí no se transmite durante el proceso de autenticación. Por otro lado, las contraseñas, incluso las generadas a partir de herramientas, son propensas a ataques de fuerza bruta y, a menudo, dependen de la misma contraseña maestra almacenada en un ordenador que podría estar potencialmente infectado. Y si deseas agregar una capa de seguridad tú mismo, tienes la opción de restringir fácilmente el acceso SFTP multisitio de tu clave SSH a una IP específica.

[subscribe_cta]

El acceso SFTP multisitio es fácil de configurar y administrar

Para utilizar nuestro nuevo acceso SFTP multisitio, solo necesitas crear una clave SSH maestra en tu área de cliente. En el momento de la configuración inicial de la clave, puedes elegir cuál de tus sitios actuales será accesible a través de él. Una vez que actives la clave, cada sitio nuevo que crees o en el que te hagan colaborador se agregará automáticamente a la clave. Puedes editar la lista de sitios accesibles a través de la clave en cualquier momento a través de tu Área de Cliente. Para obtener más información, consulta nuestro tutorial detallado sobre la clave SSH para SFTP multisitio.

NOTA: un requisito previo obvio para utilizar nuestro nuevo servicio es tener más de un sitio web administrado a través de tu perfil de cliente. Si solo tienes un sitio web, aún puedes acceder a él a través de SFTP, por supuesto, pero debes usar tu clave SSH única, generada a través del Site Tools del sitio.

SEO y analítica en YouTube – Webinar con Eva Olivares

Eva Olivares, co-fundadora de la agencia Dobleseo y YouTuber en Evacuinera fue nuestra invitada especial al último #SGWebinars en el que nos dio las claves SEO que podrás aplicar en tu canal de YouTube.

Durante el webinar tuvimos la oportunidad de aprender, entre otras cosas, más sobre:

  • Cómo hacer un keyword research para nuevos vídeos
  • Cuánto debería durar un vídeo
  • Cómo difundir los vídeos
  • Cómo utilizar YouTube Analytics
  • Herramientas SEO para YouTube

Puedes ver la grabación completa del webinar a continuación:

Esperamos vuestros comentarios, ideas y/o sugerencias sobre este webinar (aquí o directamente en el video). Si os habéis quedado con ganas de más, os recomiendo echar un vistazo a la lista de Webinars sobre Marketing Digital y suscribiros a nuestro canal de YouTube de SiteGround España.

¡Nos vemos en el siguiente webinar!

Protección mejorada contra las vulnerabilidades de WordPress con la preinstalación del plugin SiteGround Security

SiteGround_Security_preinstalado

Recientemente, hemos lanzado nuestro propio plugin de seguridad de WordPress, SiteGround Security, que tiene como objetivo proteger a los usuarios de WordPress contra las vulnerabilidades más comunes que afectan a los sitios web. Está disponible para que cualquiera pueda descargarlo y usarlo de forma gratuita, independientemente de la plataforma de hosting que utilice. Sin embargo, para asegurarnos de que los sitios web WordPress alojados en nuestros servidores estén bien protegidos a nivel de aplicación, hemos comenzado a preinstalar SiteGround Security en todas las nuevas instalaciones hechas en nuestra plataforma con algunas de las funciones habilitadas de forma predeterminada.

Configuración predeterminada de SiteGround Security contra vulnerabilidades comunes de WordPress

Configurar tu sitio web teniendo en cuenta la seguridad desde el principio te permitirá protegerlo fácilmente contra algunas de las vulnerabilidades más populares que existen. Para ayudarte a lograr ese objetivo, al preinstalar el plugin SiteGround Security, habilitamos las siguientes configuraciones:

La versión de WordPress está oculta de forma predeterminada

Los hackers suelen rastrear sitios web para obtener información sobre las versiones de software utilizadas. De esa manera, cuando descubren una vulnerabilidad en cualquiera de esas versiones, pueden acceder y piratear rápidamente muchos sitios de forma masiva utilizando esa información. Para la aplicación de WordPress, estos datos están disponibles abiertamente en 2 lugares: en una etiqueta HTML y en el archivo readme.html.

De forma predeterminada, nuestro plugin elimina la etiqueta HTML que muestra la versión de WordPress y recomendamos fuertemente que también elimines el archivo readme.html a través de la opción del plugin SiteGround Security.

Protección avanzada contra vulnerabilidades XSS habilitada

La vulnerabilidad de secuencia de comandos entre sitios web, conocida como XSS, permite que diferentes aplicaciones y plugins accedan a información en tu WordPress a la cual no deberían. Estos ataques se utilizan a menudo, por ejemplo, para recopilar datos confidenciales de los usuarios. De forma predeterminada, el plugin SiteGround Security habilita la protección contra XSS al añadir encabezados que indican a los navegadores que no acepten JS u otras inyecciones de código.

Protocolo XML-RPC desactivado para evitar muchas vulnerabilidades y ataques

XML-RPC es un antiguo protocolo utilizado por WordPress para comunicarse con otros sistemas. Se utiliza cada vez menos desde la aparición de la REST API. Sin embargo, está disponible en la aplicación y muchos lo utilizan para explotar vulnerabilidades, iniciar ataques DDOS y otros problemas. Es por eso que nuestro plugin SiteGround Security deshabilita esta línea abierta de acceso a tu aplicación de WordPress de forma predeterminada.

NOTA:

El plugin Jetpack y las aplicaciones móviles usan el protocolo XML-RPC. Si descargas Jetpack en algún momento, habilitaremos automáticamente el protocolo nuevamente. También puedes habilitarlo a través de la interfaz del plugin.

Feeds RSS y ATOM deshabilitados

Al igual que XML-RPC, los feeds rara vez se utilizan hoy en día, pero a menudo los hackers y los robots maliciosos los utilizan para manipular el contenido de tu sitio web. Por lo tanto, el plugin SiteGround Security los deshabilita de forma predeterminada y, a menos que realmente los necesites, te recomendamos mantenerlos deshabilitados.

Bloquear y proteger carpetas del sistema de forma predeterminada

Por lo general, cuando ocurre un exploit, los hackers intentan insertar y ejecutar archivos PHP en carpetas públicas para añadir puertas traseras y comprometer aún más tu cuenta. Por diseño, esas carpetas de WordPress de acceso público se utilizan para cargar contenido multimedia (imágenes, por ejemplo). A través del plugin SiteGround Security no prohibimos la carga de archivos, pero impedimos que los archivos PHP y los scripts maliciosos se ejecuten y causen problemas en tus sitios web. Esta función protege esas carpetas del sistema y evita que se ejecuten desde ellas secuencias de comandos potencialmente maliciosas.

Nombre de usuario “Admin” inhabilitado

El nombre de usuario predeterminado y uno de los más utilizados en todas las aplicaciones por sus propietarios es “Admin”. Los hackers lo saben y cuando deseen aplicar la fuerza bruta a un formulario de inicio de sesión, definitivamente lo intentarán usar. Es por ello que deshabilitamos este nombre de usuario por defecto.

Editor de temas y plugins deshabilitado

La edición de código a través del editor de plugins y temas plantea riesgos de seguridad directos tanto por posibles ataques de elevación de privilegios como por errores cometidos por un administrador habitual del sitio. Si deseas editar tus archivos, te recomendamos que utilices la herramienta ‘Administrador de archivos’ en Site Tools, o tu editor preferido a través de FTP o SSH (idealmente en una copia provisional de tu web). Para ayudarte a evitar malas prácticas y ataques, deshabilitamos el editor de temas y plugins de forma predeterminada.

Configuración de protección contra vulnerabilidades recomendada

Hay algunas configuraciones que puedes controlar desde el plugin SiteGround Security que no hemos habilitado de manera predeterminada porque necesitan tu permiso o representan un riesgo en la forma en que usas tu aplicación. Sin embargo, queremos animarte a que los habilites conscientemente, ya que también son herramientas de protección bastante potentes.

La verificación en dos pasos es imprescindible

Ya sabes que la verificación en dos pasos protege tu inicio de sesión de ataques de fuerza bruta y el robo de tus datos de inicio de sesión. Puedes conocer más sobre ello aquí y puedes habilitarlo fácilmente usando el plugin SiteGround Security.

Limitar los intentos de inicio de sesión

Cuando alguien intenta iniciar sesión varias veces con credenciales incorrectas, lo más probable es que intente adivinar tus inicios de sesión. Es por eso que te recomendamos fuertemente bloquear dichos intentos después de los primeros 3 o 5. Puedes configurar esto en la interfaz del plugin SiteGround Security y después de esos intentos de inicio de sesión incorrectos, el usuario se bloquea durante 1 hora la primera vez, luego 24 horas en el segundo intento y finalmente durante 7 días la tercera vez. Nuevamente, dado que si no conoces esta funcionalidad puede bloquearse fuera del área de administración de WordPress, no la habilitamos de manera predeterminada, ¡pero puedes hacerlo tú mismo/a fácilmente con un clic!

Próximamente, más herramientas contra las vulnerabilidades de WordPress

Continuamos con el desarrollo del plugin y pronto agregaremos muchas funciones nuevas. Supervisa el registro de cambios para ver las nuevas funciones añadidas con las próximas actualizaciones. No existe una hoja de ruta estricta que podamos compartir en este momento, pero algunas de las características que se aproximan son las URL de inicio de sesión personalizadas, los encabezados de seguridad de transporte estricta (​HSTS) y las opciones de X Frame que evitarán el robo de páginas. Como de costumbre, queremos ofrecer para todos las tecnologías que suelen ser difíciles de implementar y con una interfaz de fácil acceso sin tener que pasar horas investigando la sintaxis exacta de los encabezados necesarios u otro código.