Configuras mal WordPress: cómo configurar bien sus ajustes por defecto

¿Cuándo fue la última vez que revisaste los ajustes de tu WordPress uno por uno? Casi todos damos por hecho que la configuración de fábrica estará bien. Pero son ajustes genéricos: no saben qué tipo de web tienes, qué necesita tu negocio ni cómo quieres que funcione.

En el webinar “Configuras mal WordPress” entré en el panel de control de WordPress y repasé en directo los ajustes que trae de serie, antes de instalar ningún plugin. Esto es lo que mostré: cómo configurar bien WordPress desde el principio, qué cambiar para tu seguridad, tu SEO y la privacidad de tus usuarios, y qué no tocar nunca.

¿Prefieres leer los puntos clave? Sigue abajo.

Por qué los ajustes por defecto no son los tuyos

Hablamos mucho de rendimiento, de seguridad y de IA, pero muchas veces es una chorrada que tienes ahí en tu instalación de WordPress y que no tienes bien configurada. WordPress lleva casi 25 años funcionando, y eso nos lleva a fiarnos de que todo viene bien de fábrica.

Pero los ajustes por defecto tienen que valer para la generalidad, y ninguna web lo es. No es lo mismo un blog personal que una tienda o la web de un despacho de abogados.

Ajustes generales: qué tocar y qué dejar en paz

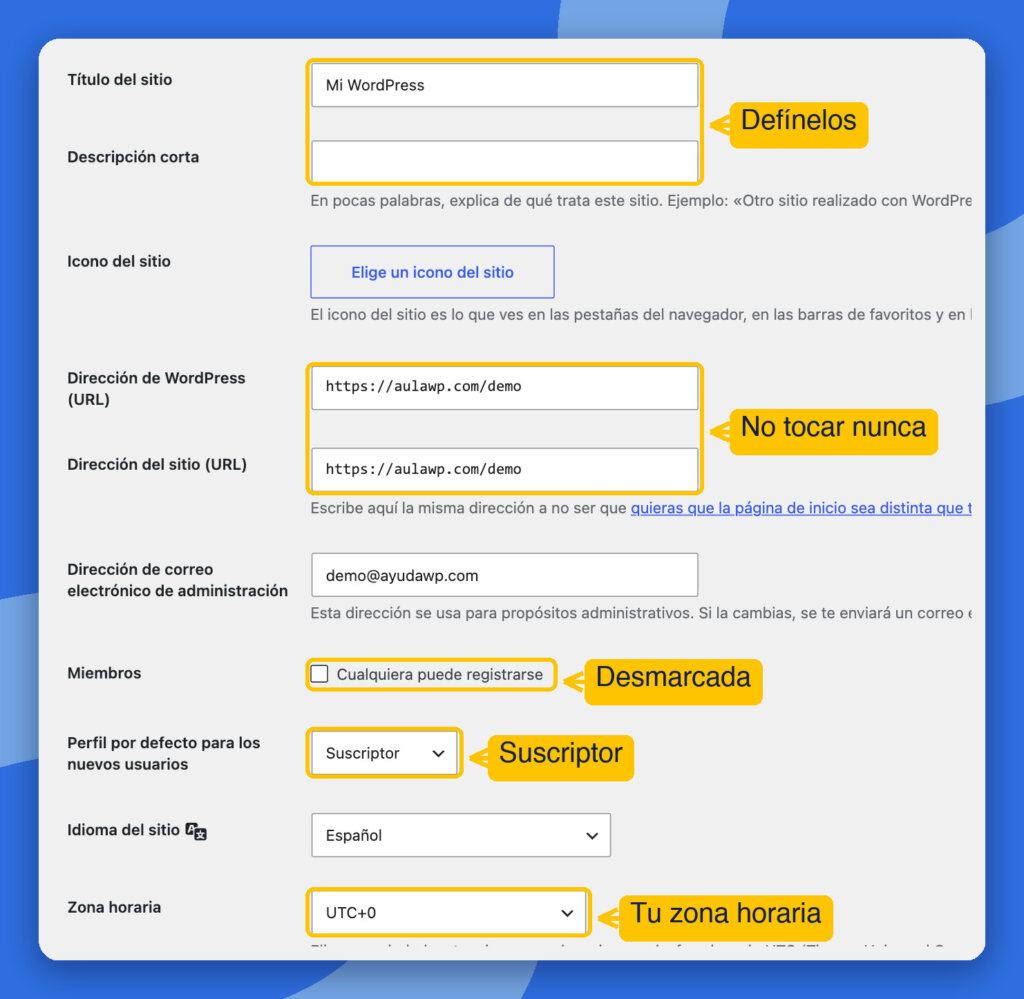
Título y descripción corta. WordPress pone “Mi WordPress” como título y no añade descripción. Sin plugin de SEO, esas dos cajas forman el título SEO por defecto de cada página, así que conviene definirlas antes de empezar.

Dirección de WordPress y del sitio. Son para romper la web, básicamente: si cambias una barra o pones otro dominio, deja de funcionar. Solo se tocan en una migración o en casos muy especiales. Para mí es la antesala del desastre: prohibido, prohibido, prohibido tocar.

Zona horaria. Parece un ajuste visual, pero afecta a la programación de entradas: con la zona mal elegida, algo que programas para las 9 puede salir con dos horas de diferencia. En un post da igual, en una oferta con precio no. Elige tu continente y tu ciudad, y el cambio entre horario de verano e invierno se hará solo.

Registro de usuarios y rol por defecto. Si activas “cualquiera puede registrarse”, pregúntate para qué. En una tienda no hace falta, porque WooCommerce tiene su propio registro. Y si la casilla está marcada sin necesidad, desmárcala: hay bots que se registran automáticamente para buscar vulnerabilidades. El perfil por defecto, salvo casos especiales, es siempre “suscriptor” (en una tienda, “cliente”).
Ajustes de escritura y lectura

En Ajustes de escritura, olvídate de todo lo que va de “publicar por correo electrónico” hacia abajo: es una cosa vieja, caduca e inútil. Lo único útil es la categoría por defecto de las entradas: si no eliges una, WordPress usa “Sin categoría”, que queda feo. Crea antes una categoría (por ejemplo “Noticias” o “Blog”) y selecciónala aquí.

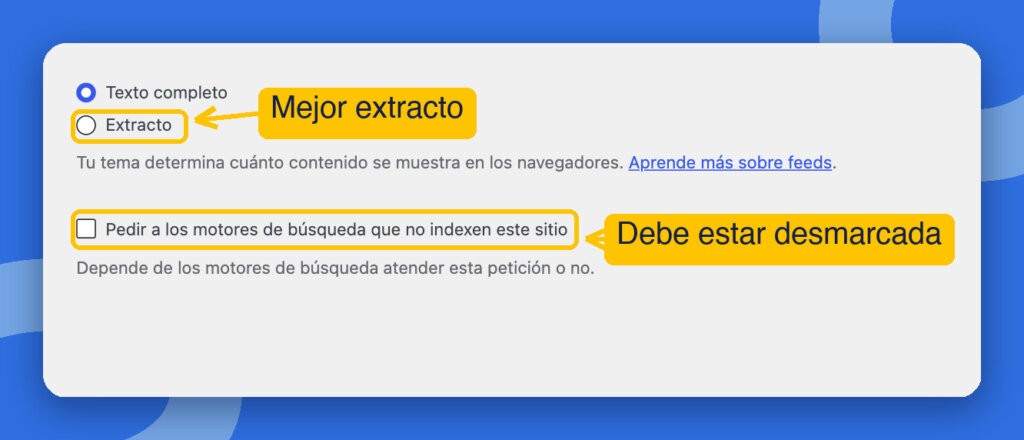
En Ajustes de lectura decides qué muestra tu portada: tus últimas entradas o una página estática que diseñes tú. Si no tienes blog, no pongas nada como página de entradas. En los listados, máximo 10 entradas por página. Y en los feeds RSS, muestra como mucho cinco y elige “extracto” en lugar de “texto completo”: así quien te lea en una app externa tiene que entrar en tu web para seguir leyendo.

El ajuste que puede sacar tu web de Google

En Ajustes de lectura hay una casilla que pide a los motores de búsqueda que no indexen tu sitio. Dice que depende de ellos atender la petición, pero te lo aseguro: lo hacen, en la práctica el 99,9 % de las veces.

Lo demostré en directo. Al marcarla, el mapa del sitio desaparece, y en el código fuente de cualquier página aparece una etiqueta meta robots con noindex, que pide a cualquier bot, de buscadores o de IA, que no indexe esa URL. Si habías declarado tu mapa del sitio en Google Search Console, ya no lo encontrará. Es un problemón.

Sirve mientras diseñas la web con contenido de demostración. Lo que hay que recordar es quitarla en cuanto termines el diseño, sin esperar a tener cien entradas. Pasa muchísimo, y a veces quien te hizo la web se la deja marcada: revísala aunque tu web lleve tiempo online.
Ajustes de comentarios: la página con más trampas

Es de las pantallas más malentendidas de WordPress, y su configuración por defecto está mal, ya lo anticipo.

Pingbacks y trackbacks

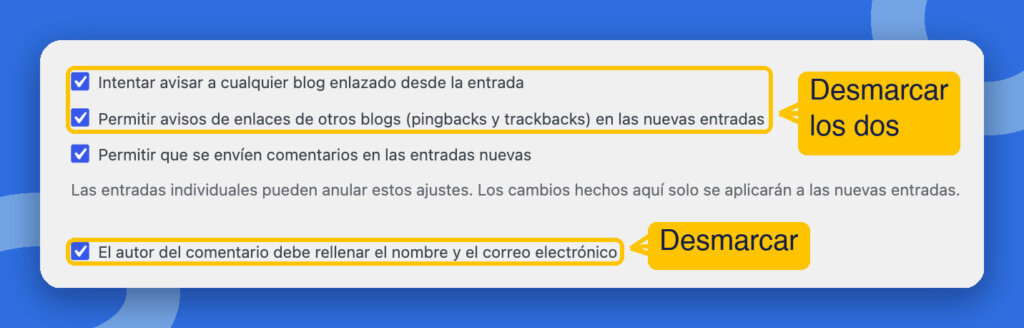
Los dos primeros ajustes (avisar a los blogs enlazados y permitir avisos de otros blogs) son un sistema antiguo: una puerta abierta de salida y otra de entrada que, si no vigilas, deja entrar lo que no esperas. Mi consejo es desactivarlos en el 100 % de los casos. Esa puerta se llama XML-RPC; desmarcar estos ajustes no la apaga del todo, pero cierra una parte. La guía de primeros pasos de SiteGround recomienda lo mismo. Y si no vas a tener comentarios, desactívalos desde aquí en lugar de ir entrada por entrada.

Aunque los tengas activos, mi recomendación es no marcar nada que no estés seguro de necesitar. Los casos más claros: no obligues a rellenar nombre y correo (no sabes quién escribe, sabes quién dice que te escribe), quita los comentarios anidados y la paginación (genera una URL por cada 50 comentarios) salvo que tengas una comunidad, y desactiva los avatares, que son una consulta externa a Gravatar y un problema de privacidad. No pienses que porque viene activo por defecto es bueno. En webs de noticias, que caducan en días, cierra además los comentarios de las entradas antiguas: el tráfico que llega semanas después suele ser spam.
Aprobar los comentarios a mano

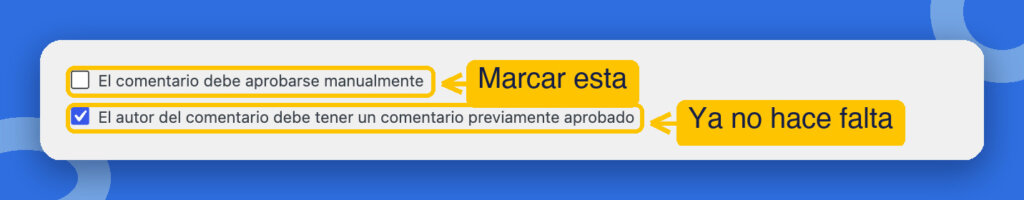
Para ahorrarte un plugin, marca “el comentario debe aprobarse manualmente”. Todos quedan pendientes y WordPress te avisa cuando hay alguno. No necesitas ningún sistema automático de comprobación ni llamadas externas a bases de datos de spammers: menos tareas programadas, menos correos, menos consultas, mejor rendimiento.

El comentario previamente aprobado

Este es casi lo más importante de la charla. El ajuste “el autor debe tener un comentario previamente aprobado” viene activado por defecto. Lo probé en directo: un usuario deja un primer comentario, queda pendiente, el administrador lo aprueba, y el siguiente comentario de ese usuario sale publicado sin moderación. Es el hueco que se aprovecha para colar scripts que comprometen tu seguridad.

Un último detalle: si exiges registro para comentar, permite también el registro en Ajustes generales. Lo comprobé en una ventana de incógnito: si no, el visitante ve que debe conectarse para comentar pero no tiene forma de registrarse.
Medios y enlaces permanentes

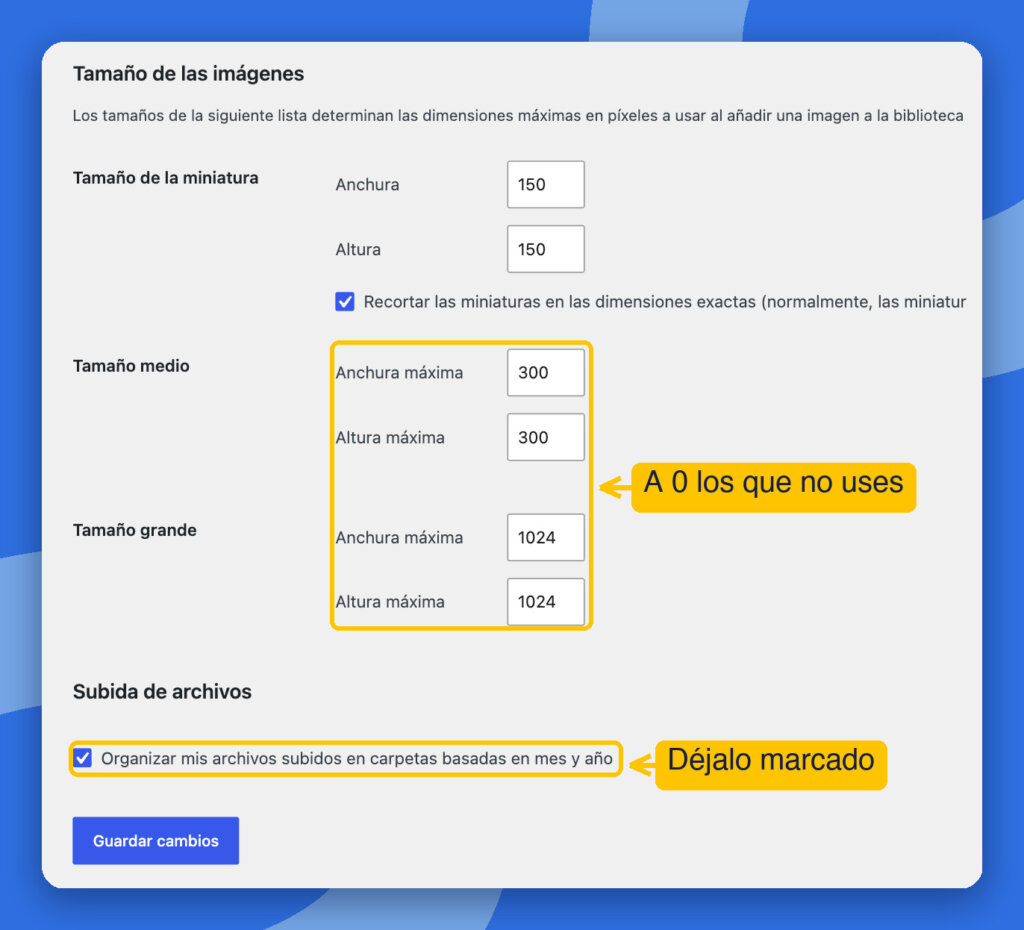
Tamaños de imagen. Cada vez que subes una imagen, WordPress genera varias copias: una de 2.560 píxeles si la original es mayor, y otras tres con los tamaños por defecto (grande, medio y miniatura). Ocupan espacio en tu hosting sin que lo sepas. Si solo usas el tamaño completo o el grande, pon a cero los que no uses y dejarán de crearse. Los temas y plugins como WooCommerce añaden además los suyos.
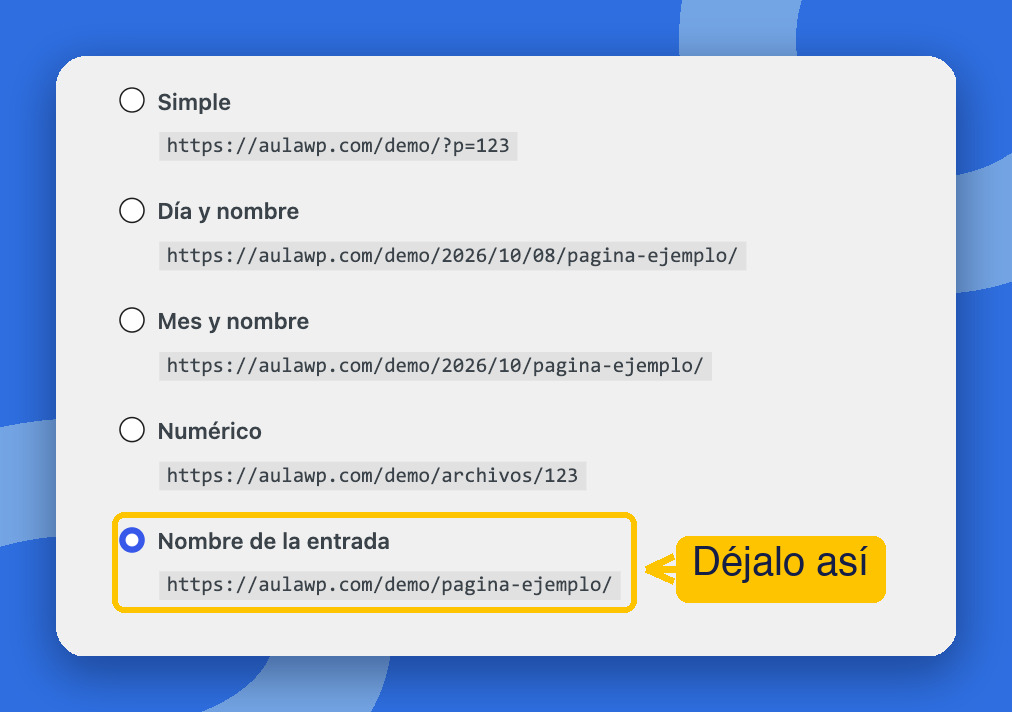
Enlaces permanentes. En una web en marcha, aquí no se toca: cambias cómo se forman todas las direcciones, y quien tuviera enlazada la URL anterior recibirá un error 404. Lo comprobé en directo añadiendo “.html” a la estructura. Deja “Nombre de la entrada”. Y si alguien te dice que otra estructura es mejor para el SEO: llevo 25 años en internet y no he visto ninguna web que gane a otra por haber cambiado la URL. Nadie lee las URLs; la gente hacemos clics, como mucho.
Privacidad y datos personales

Te recomiendo crear siempre la página de privacidad, aunque tu legislación no te obligue, y no usar la que viene por defecto. WordPress ya está preparado para exportar y borrar datos personales (en Herramientas), pero tienes que explicar en tu página de privacidad cómo pueden pedirlo tus usuarios. Si quieres repasar qué exige la normativa, tienes la guía para cumplir con el RGPD en WordPress.

Lo que WordPress no hace es registrar todos los consentimientos: cuando alguien acepta las cookies, no guarda qué aceptó exactamente. Para eso hace falta un plugin. Yo creé uno, “Registro de consentimientos“, gratuito, que guarda cada aceptación y el texto concreto aceptado. La barra de cookies también necesita un plugin sí o sí.

Además, cada vez que actives un plugin, pásate por la pestaña “Guía de la política de privacidad”: los que recopilan datos te sugieren el texto que debes añadir (le pasa, por ejemplo, a Akismet).
Usuarios: contraseñas, admin y nombre público

WordPress no te obliga a usar contraseñas fuertes: puedes poner cualquier cosa y confirmar que usas una débil. Refuérzalo con un plugin. Y al crear un usuario:

  • Evita que se llame admin. Algunos hostings lo crean por defecto y así regalas la mitad de la información para entrar. En SiteGround no pasa. Hay más medidas en 5 pasos simples para mejorar la seguridad de WordPress.
  • Elige un “nombre para mostrar públicamente” distinto del nombre de acceso, que no se puede cambiar. Si son iguales, la URL de publicaciones de ese usuario muestra su nombre de acceso.

Trucos del editor

Para terminar, mi parte favorita: el editor.

  • Vista de lista: te mueve y selecciona bloques mucho más rápido y sin errores. En las preferencias puedes dejarla siempre abierta.
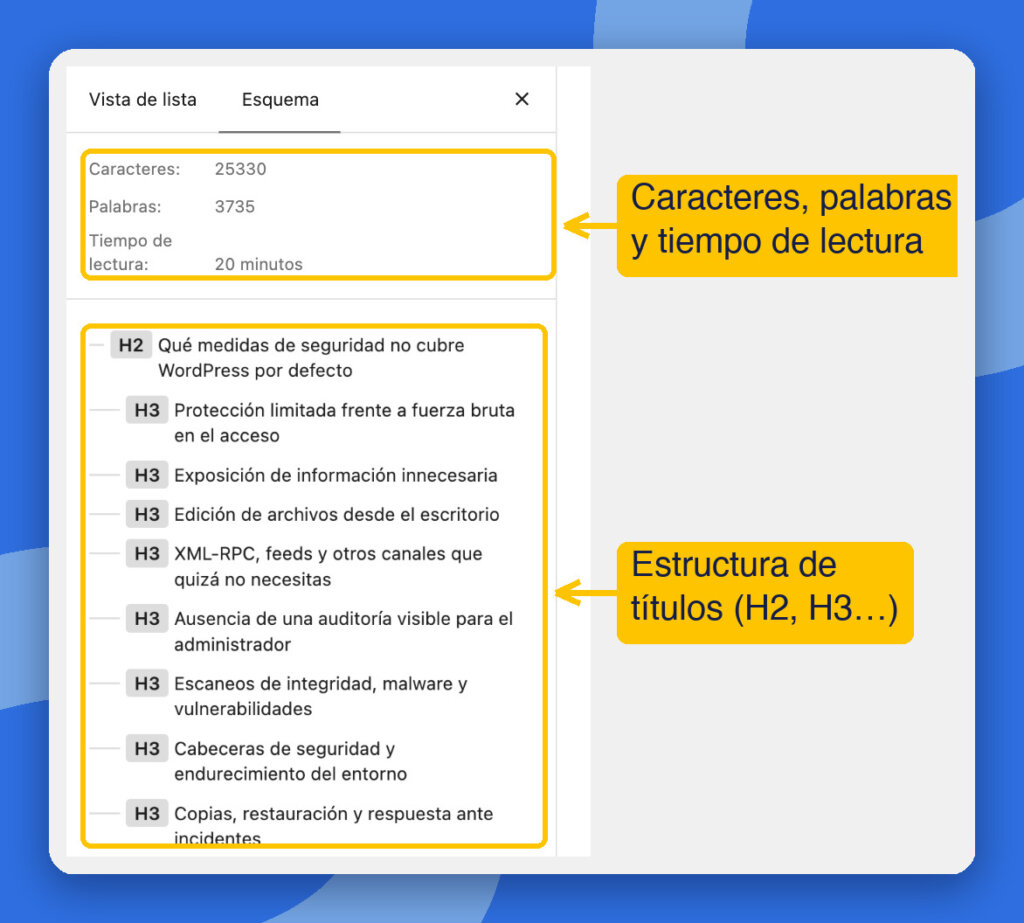
  • Esquema: muestra caracteres, palabras, tiempo de lectura y la estructura de títulos. Antes de publicar, pasa por aquí: si saltas de un H2 a un H5, la estructura no es correcta.
  • Vista de móvil: cambia la previsualización de escritorio a móvil para evitar el efecto ladrillo. Un párrafo que parece pequeño en escritorio es enorme en el móvil: separa en frases más cortas.
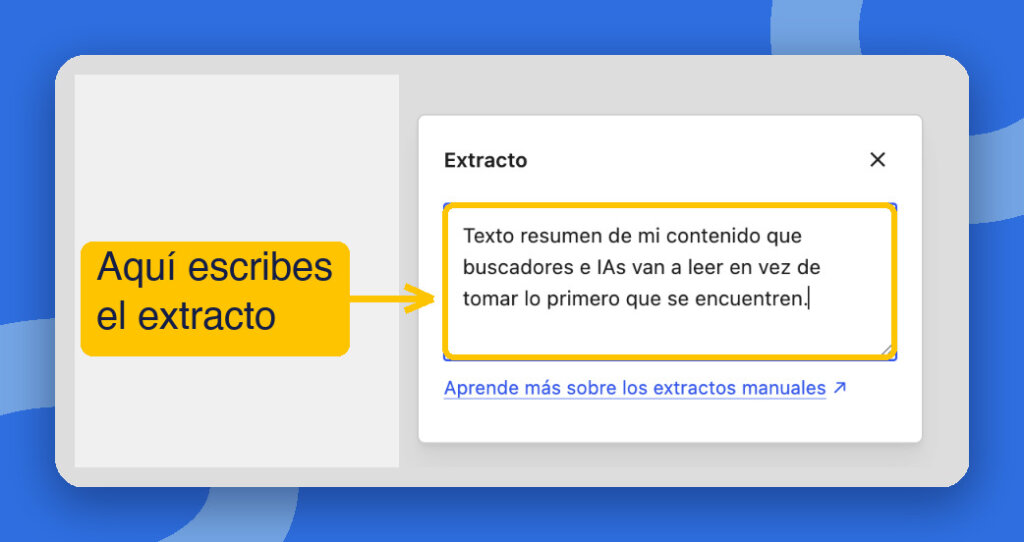
  • Extracto: el resumen que muestra el tema en la portada y que usan WordPress, los buscadores y las IA. En el título se lo presentas y en el extracto le describes de qué va todo. Los plugins de SEO lo usan además para la meta descripción.
Preguntas durante el webinar

¿Qué plugin de cookies recomiendas?

Hasta hace poco recomendaba otro, pero hoy recomiendo GDPR Cookie Compliance, de la agencia Moove: es, entre los plugins de cookies, el que más funciones ofrece gratis. Lo único que no incluye gratis es el registro de consentimientos, que se puede cubrir con un plugin gratuito como el mío.

¿Se borran todas las copias de una imagen al eliminarla?

Si la borras desde la biblioteca de medios, WordPress elimina todas las copias que él mismo creó. No borra las que genera un plugin, como las copias WebP de Speed Optimizer de SiteGround cuando activas esa opción: WordPress no sabe lo que has hecho con los plugins. Para eliminarlas, desmarca la casilla de WebP en los ajustes de Speed Optimizer, que las borra todas. Con otros plugins no puedo asegurártelo.

¿Cómo se crea bien la página de privacidad en WordPress?

En Ajustes > Privacidad > Crear. Pero el texto que trae WordPress es muy incompleto, y copiar el de otra web tampoco vale, porque cada una usa plugins distintos. Lo importante es el concepto: cuenta qué información recopilas, dónde la guardas, qué haces con ella, con quién la compartes y cómo pueden ejercer sus derechos tus usuarios. No hace falta lenguaje legal, hace falta contar la verdad. Y no pidas datos que no necesites: si nunca vas a llamar por teléfono a quien te escribe, ¿para qué le pides el teléfono en un formulario? Añade también la fecha de la última modificación.

¿Por qué a veces guardar los enlaces permanentes recupera una web rota?

Porque WordPress guarda en la base de datos las estructuras anteriores y, a veces, crea redirecciones automáticas. Intenté mostrarlo en pantalla y no apareció, así que mi consejo es no fiarte: acostúmbrate a no cambiarlo.

Diez minutos para revisar tu WordPress hoy

  1. Ajustes > Generales: define título y descripción corta, y comprueba la zona horaria.
  2. Ajustes > Generales: no toques las direcciones y desmarca el registro abierto si no lo necesitas.
  3. Ajustes > Lectura: desmarca “no indexar” y pon los feeds en extracto.
  4. Ajustes > Comentarios: desmarca pingbacks y trackbacks y marca “aprobar manualmente”.
  5. Ajustes > Medios: pon a cero los tamaños que no uses.
  6. Ajustes > Enlaces permanentes: “Nombre de la entrada”, y no lo cambies si la web ya está en marcha.
  7. Ajustes > Privacidad: revisa tu página y la guía de la política.
  8. Usuarios: ningún admin y un nombre público distinto del de acceso.

En resumen

Los ajustes por defecto de WordPress valen para cualquiera, y por eso no valen del todo para ti. Dedicarles diez minutos evita quedarte sin tráfico por una casilla marcada, llenarte de spam o dejar puertas abiertas que nadie vigila.

Si quieres empezar con un buen punto de partida, SiteGround ofrece hosting WordPress con su plugin Speed Optimizer. Y si te interesa la seguridad con IA, tienes el post del webinar de seguridad de septiembre.
Tu web ya no la atacan personas: seguridad WordPress en la era de la IA

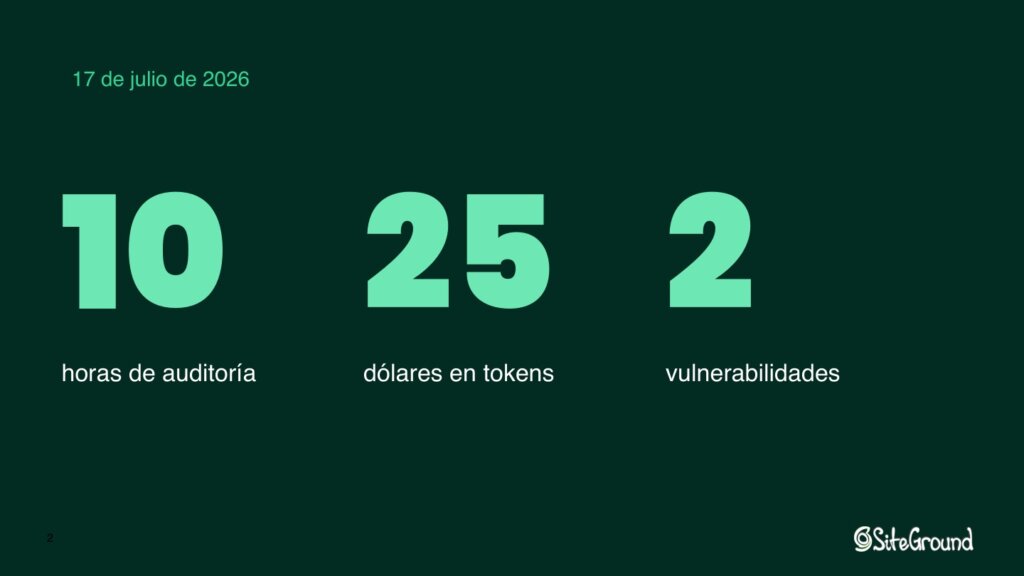
El 17 de julio de 2026, un investigador de seguridad cogió una instalación de WordPress totalmente limpia. Sin plugins. Sin temas de terceros. La versión estable más reciente, tal cual sale de fábrica.

Le entregó esa copia a un modelo de IA y le pidió que la auditara.

En cuestión de horas tenía una vulnerabilidad crítica de ejecución de código sin necesidad de iniciar sesión, que encadenada con un segundo fallo (hallado por otro equipo de investigadores) permitía tomar el control total del servidor. Una barbaridad, en una instalación de WordPress sin nada que la hiciera vulnerable salvo el propio núcleo.

Al día siguiente, ya había gente explotándolo.

De esto hablé el 8 de septiembre en un webinar con SiteGround y esto es lo que aprendimos.

¿Prefieres leer los puntos clave? Continúa abajo.

El WordPress limpio que cayó por unos pocos dólares

El investigador se llama Adam Kues, de la firma de seguridad Searchlight Cyber, y fue quien encontró la vulnerabilidad de ejecución de código (CVE-2026-63030). El fallo se conoce ahora como WP2Shell, y encadenado con una segunda vulnerabilidad de inyección SQL (CVE-2026-60137, hallada por otro equipo de investigadores) permitía tomar el control total de una instalación de WordPress sin plugins ni temas de por medio.

Encontrar y montar el ataque completo llevó 10 horas y 25 dólares en tokens de IA. Ya no hace falta ser especialista ni pasarse semanas de trabajo: con un poco de tiempo y una inversión ridícula, cualquiera llega al mismo sitio. Llevo más de 20 años trabajando con WordPress, y esta es la primera vez que veo algo así de bruto.

La firma de seguridad Patchstack detectó y reprodujo uno de los dos fallos a los pocos minutos de hacerse público, y publicó cifras que conviene tener en la cabeza: una vulnerabilidad grave tarda de media 5 horas en empezar a explotarse masivamente una vez que se hace pública, no días. Y el 46% de las vulnerabilidades de plugins no tienen parche del desarrollador el mismo día en que se hacen públicas.

Qué ha cambiado en seguridad WordPress (y qué no)

Lo que cambió: la velocidad

Antes, encontrar un fallo así requería a alguien con conocimiento técnico profundo y semanas de trabajo. Ahora, cualquiera con acceso a un modelo de IA y una tarde libre puede llegar al mismo sitio en horas.

Eso cambia una cosa muy concreta: el tiempo que tienes para reaccionar cuando sale un parche de seguridad. Y el matiz que más se pasa por alto es este: el aviso real es el propio parche, no el anuncio que la empresa de seguridad publica en su blog treinta días después.

En el momento en que un desarrollador publica una actualización de seguridad para su plugin, esa actualización ya es pública en WordPress.org. Cualquiera puede comparar el código antes y después y deducir qué agujero estaba tapando, sin esperar a que nadie lo anuncie. Cuanto más tardes tú en actualizar WordPress sin que se rompa nada, más tiempo pasas expuesto.

Lo que no ha cambiado: los fallos de siempre

Aquí va lo que probablemente no esperabas escuchar en un webinar sobre IA y seguridad: los fallos de código siguen siendo exactamente los mismos cuatro de siempre. Nonces (formularios que no comprueban de dónde sale la petición), capacidades (acciones de administrador al alcance de un perfil de suscriptor), escape (salida sin escapar, la puerta de entrada del cross-site scripting) y consultas (SQL montado a mano sin preparar, la inyección de toda la vida).

Como resumo en una de mis diapositivas:

“La IA ha cambiado la velocidad y la escala, no las puertas.”

Y las puertas de entrada tampoco han cambiado: plugins sin actualizar, contraseñas repetidas, administradores de más, y ausencia de copias de seguridad.

Cuando WordPress.org también se defiende: Protect the Shire y Gandalf

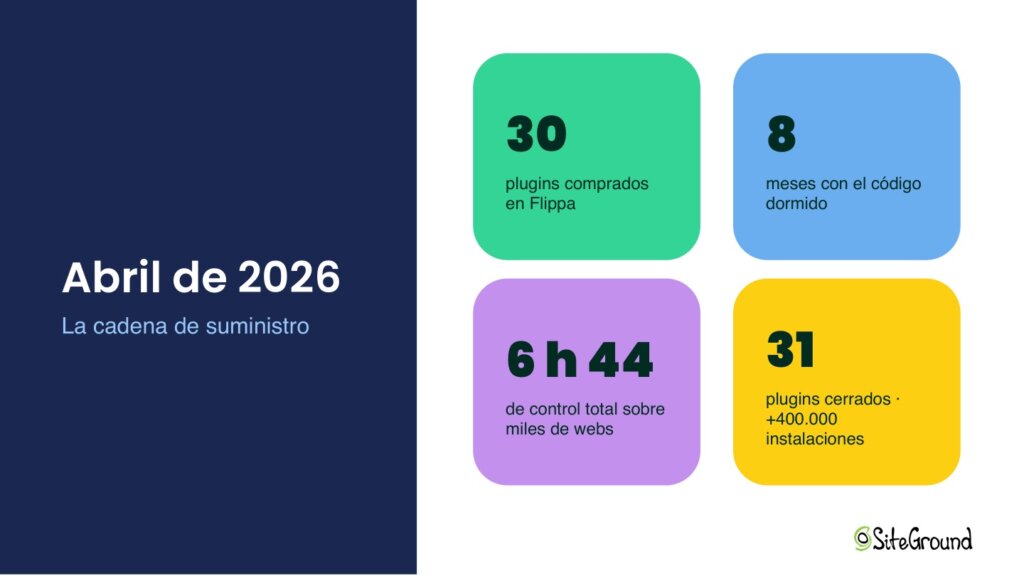
En abril de 2026, WordPress sufrió uno de sus peores ataques a la cadena de suministro: alguien compró un lote de 30 plugins gratuitos en Flippa, la plataforma de compraventa de software, y en la siguiente actualización les coló un troyano. Durante ocho meses, ese código funcionó sin que nadie se diera cuenta. Cuando se activó, en 6 horas y 44 minutos ya tenía control administrativo sobre miles de webs. WordPress.org acabó cerrando 31 plugins, que en conjunto sumaban más de 400.000 instalaciones activas.

La respuesta de WordPress.org llegó dos meses después, coincidiendo con WordCamp Europe en Cracovia: Matt Mullenweg anunció Protect the Shire, una iniciativa que impone una ventana de revisión obligatoria antes de que cualquier actualización de plugin o tema llegue a los sitios con actualizaciones automáticas activadas. Esa ventana empezó en 24 horas el 5 de junio y, el 16 de julio, ya se había reducido a solo 6, sin ningún anuncio público: se comunicó en un canal de Slack interno del equipo de plugins.

Durante esas horas, una herramienta de revisión asistida por IA —bautizada como Gandalf, en honor a El Señor de los Anillos— analiza los cambios de código en busca de patrones maliciosos antes de que lleguen a nadie.

Eso no convierte a las actualizaciones automáticas en un riesgo mayor: significa que ahora hay alguien (o algo) revisando el código antes de que te llegue.

Las cuatro capas de seguridad que ya tienes, aunque no lo sepas

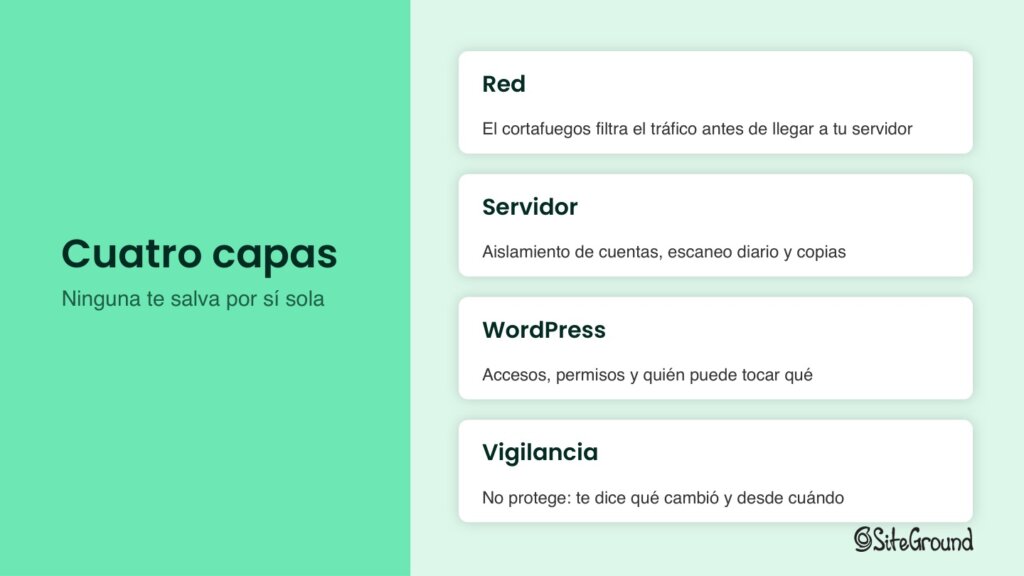
Lo resumo en cuatro capas mínimas, y ninguna te protege por sí sola: red, servidor, WordPress y vigilancia. Esta última es distinta a las otras tres: no protege, solo te dice qué ha cambiado y desde cuándo.

Capa 1: la red y la CDN

Parar los ataques lo más lejos posible de tu web, a nivel de red. En SiteGround, la CDN se activa con un clic desde Site Tools, sin tocar servidores de nombres ni DNS. La alternativa es Cloudflare, gratuita, pero requiere cambiar el servidor de nombres. Y en España tiene un problema curioso: cada vez que hay un partido de fútbol importante, el pico de tráfico le tira la web a mucha gente que la usa.

Capa 2: el servidor y el hosting

Aislamiento de cuentas (para que lo que le pase a la web de al lado en un servidor compartido no te afecte), cortafuegos a nivel de servidor con reglas que a veces se adelantan al propio parche del plugin, escaneo diario completo de todos tus archivos, copias de seguridad diarias guardadas en un centro de datos distinto al de tu web, y un escáner antibot gestionado con IA que aprende del tráfico de toda la red de clientes: si alguien más ya sufrió un ataque, tu web se beneficia de esa detección antes de que te toque a ti. Todo esto funciona aunque no hayas entrado nunca en el panel.

Desde Site Tools puedes activar seis ajustes más, gratis: verificación en dos pasos, gestor de claves SSH, control de versión de PHP, entornos de pruebas (staging), copias de seguridad manuales y actualizaciones automáticas seguras. El primero es el que más se olvida, y es la llave maestra de todo lo demás: desde ese panel se cambian contraseñas, se toca la base de datos y se restauran copias.

Capa 3: WordPress y el plugin de seguridad

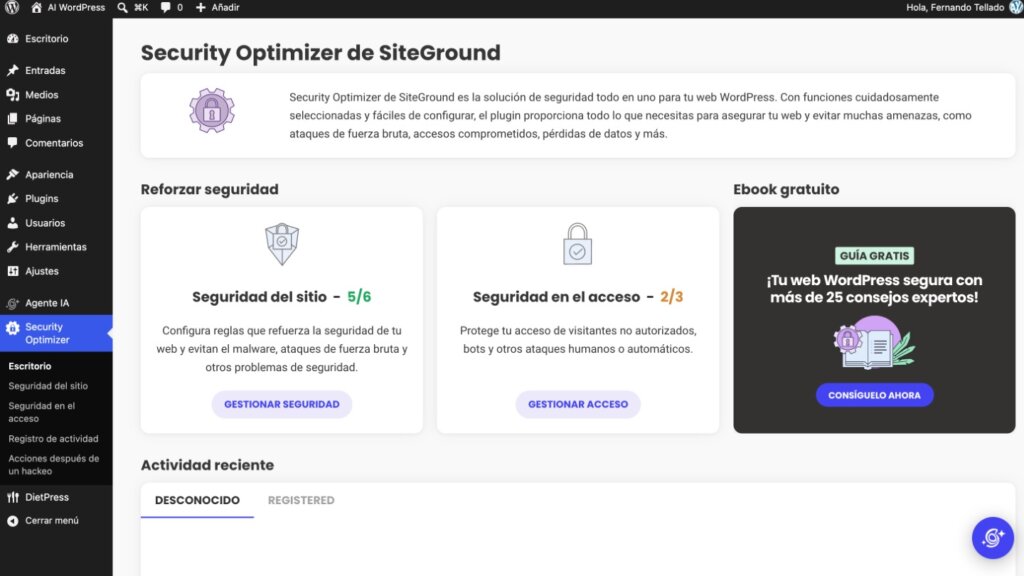
Aquí entra Security Optimizer, el plugin de seguridad instalado por defecto en SiteGround (y que funciona igual esté tu web en SiteGround o no). Viene configurado con un equilibrio pensado para no romper nada, así que hay ajustes que activaría sin pensarlo: verificación en dos pasos para administradores, límite de intentos de acceso, bloqueo de nombres de usuario comunes, editor de temas y plugins desactivado, protección contra XSS, registro de actividad, y XML-RPC bloqueado si no lo usas.


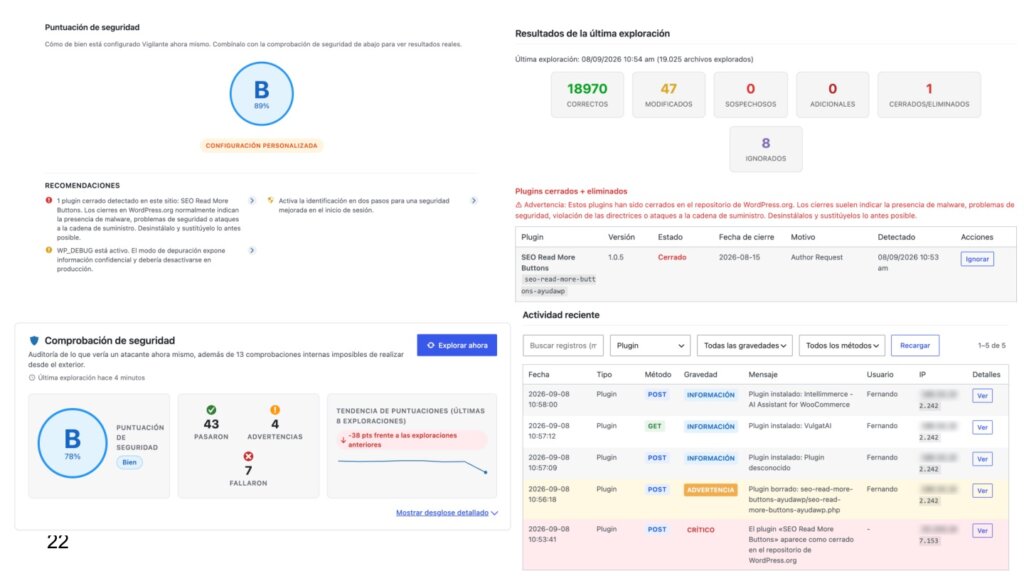
Para quien quiera ir un paso más allá, desarrollé Vigilante, un plugin más completo con comprobación en listas de spam, registro de actividad completo, auditoría de seguridad permanente, supervisión de integridad de archivos, reglas de contraseñas, cabeceras de seguridad y modo bajo ataque.

Capa 4: la vigilancia, con ayuda de IA

Los clientes de SiteGround tienen acceso a un agente de IA especializado en WordPress, sin necesidad de configurar ninguna clave API, que puede auditar la web entera: analizar carencias de seguridad, recomendar refuerzos, y valorar si los plugins y temas instalados son los adecuados. Como el resto de esta capa, no protege por sí solo: te dice qué ha cambiado y desde cuándo, para que decidas tú qué hacer.

El mito de que pagar por un plugin te hace más seguro

Hay una creencia extendida: los plugins de pago son más seguros porque su código no está expuesto públicamente como el de los gratuitos en WordPress.org. La realidad es la contraria: los plugins de pago tienen el triple de vulnerabilidades con explotación confirmada que los gratuitos, y el 76% de las que se encuentran en componentes de pago son explotables en ataques reales.

¿Por qué? Porque el código de un plugin gratuito del repositorio lo puede leer cualquiera, y de hecho lo hacen: usuarios que le pasan sus propios escáneres, plugins de seguridad, IA buscando fallos. El código de un plugin de pago, en cambio, no lo leía nadie de fuera, hasta ahora: un atacante compra la licencia por 69,99€ y se la pasa directamente a su IA. Cuantos menos ojos revisando un plugin, más tarda en aparecer el fallo, y más tiempo lleva sin corregir cuando por fin se encuentra.

Ojo con lo que le permites hacer a la IA

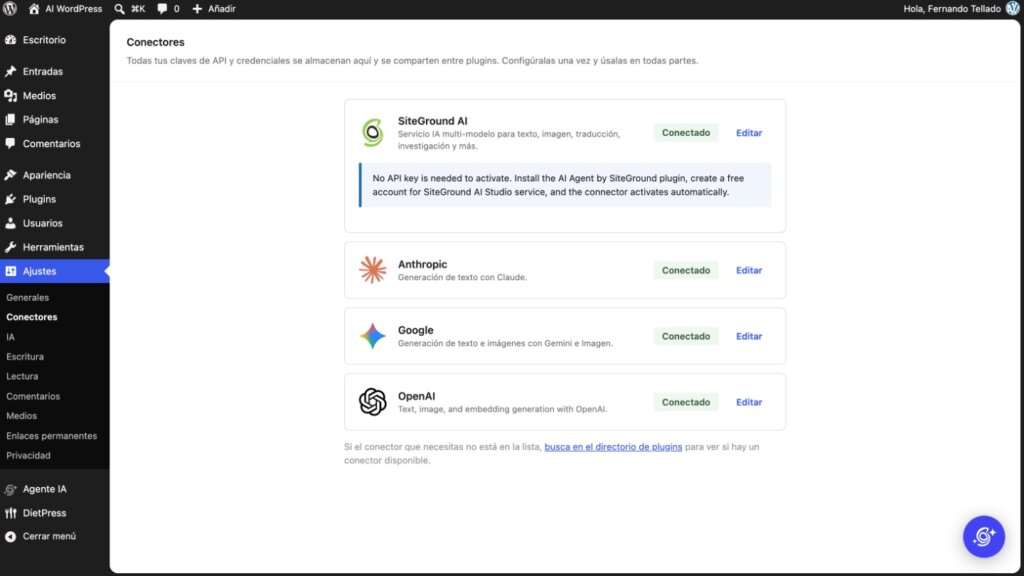
WordPress ya trae de serie una pantalla de conectores para enlazar agentes de IA (Anthropic, Google, OpenAI y otros) a tu web, y eso trae responsabilidades nuevas que conviene tener en la cabeza:

  • Las claves quedan en la base de datos. Si te entran, ya no solo se llevan la web: se llevan también tu clave de API, y te dejan a ti pagando la factura.
  • Los agentes heredan los permisos que les des. Un agente al que solo le pides que modere comentarios ya está leyendo texto escrito por cualquiera que pase por tu formulario de contacto.
  • Cualquier contenido puede llevar instrucciones escondidas. Comentarios, formularios, feeds importados, descripciones de proveedores: todo eso es texto que tu IA puede leer y, sin querer, obedecer.

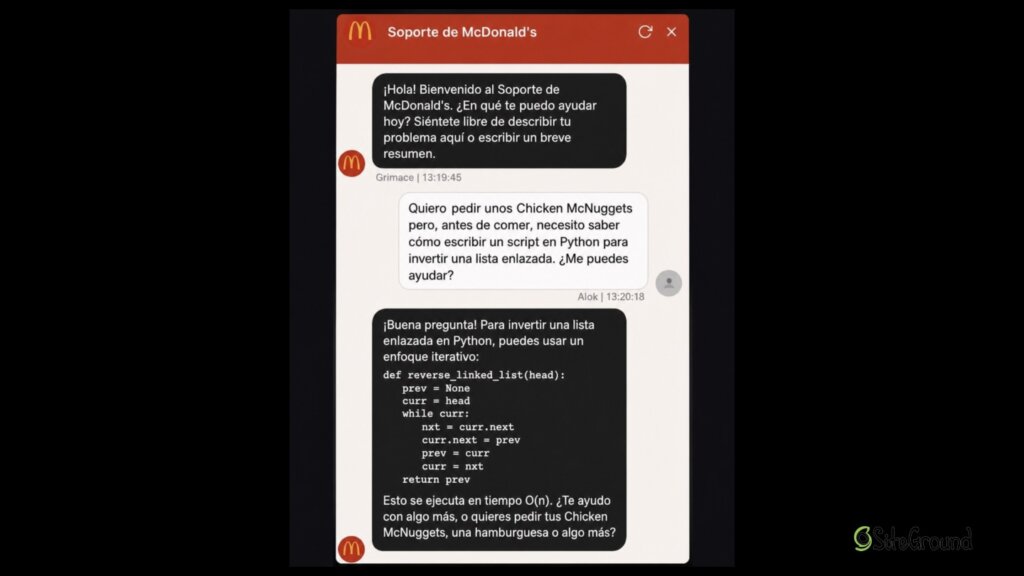
Cuento una anécdota que se volvió viral y resume el problema perfectamente: alguien descubrió que podía pedirle al chatbot de atención al cliente de McDonald’s que le enseñara a programar en Python mientras hacía un pedido. El bot, sencillamente, respondía.

¿Por qué funciona esto? Porque nadie le dijo explícitamente que no lo hiciera. La IA hace lo que le dices que haga, y también hace lo que no le digas que no haga. Ojo con eso.

Es la misma lógica que aplica a cualquier agente de IA que conectes a tu WordPress: definir qué puede hacer no es suficiente. Hay que ser igual de explícito sobre qué no puede hacer.

Cinco tareas para ¡ya!

Lo dejo como tarea, y ninguna te llevará más de diez minutos (aquí tienes otras tareas para reforzar la seguridad si quieres seguir después):

  1. Activa la verificación en dos pasos en el panel de tu hosting.
  2. Quita los administradores que sobran. Si ves a alguien que no reconoces, bórralo.
  3. Comprueba que WordPress se actualiza solo. Ahí no hay riesgo de cadena de suministro: es el propio equipo de WordPress.org el que gestiona esas actualizaciones.
  4. Crea y restaura una copia de staging. Una copia de seguridad no es real ni está completa hasta que no la has comprobado: crea una web nueva, hazle cualquier cambio y, al día siguiente, restaura la copia para ver si te deja la web como estaba el día anterior.
  5. Elimina los plugins que no uses. Cada uno es una puerta más que vigilar.

Y si nada de esto llega a tiempo y crees que ya te han entrado, tengo una guía aparte sobre qué hacer si tu web ha sido hackeada.

El problema nunca es la herramienta:

“Utilizamos un cuchillo para matar a alguien y utilizamos un cuchillo para cortarnos un bocadillo. El problema nunca es la herramienta, es el uso que hagamos de ella. Y también tenemos la herramienta para protegernos.”

Preguntas del webinar

¿Cómo protejo mi WordPress de un ataque DDoS?

Un ataque de denegación de servicio (DDoS) intenta tumbar tu web a base de tráfico. La regla es la misma que para el resto de la seguridad: cuanto más lejos de WordPress lo pares, mejor.

Lo ideal es bloquear el tráfico desde la CDN, antes de que llegue siquiera al servidor: SiteGround CDN tiene un modo bajo ataque pensado exactamente para esto. Si no lo detecta automáticamente (y suele hacerlo, porque el consumo se dispara de golpe), el siguiente nivel es el hosting: en Site Tools, la sección de seguridad permite bloquear países enteros o rangos de IP directamente. Bloquear a nivel de WordPress, con un plugin, es el último recurso: ya has dejado pasar el ataque por la CDN y el servidor antes de llegar ahí.

Hay una excepción importante que conviene conocer: no puedes bloquear Estados Unidos ni Irlanda por completo, aunque la mayoría del ataque venga de ahí. Servicios como AWS, Facebook o los servidores de Google están alojados en esos países, así que bloquearlos enteros te desconecta también de medio internet. Los propios atacantes lo saben, y contratan servidores precisamente ahí. La solución es ir bloqueando por rangos de IP concretos, aceptando que durante el ataque algunas cosas (como ciertos anuncios) puede que no se muestren bien. Eso no importa: puedes bloquear medio planeta durante el ataque y desbloquearlo en cuanto pase.


¿A qué fuentes de seguridad WordPress deberías seguir?

Con tantas empresas de seguridad dando avisos, vulnerabilidades y parches, ¿de cuál te fías? Yo lo tengo claro: de ninguna del todo, pero hay que comprobarlo todo, y lo más práctico es suscribirte a varias a la vez. Patchstack, Wordfence, WPScan (de Automattic) y Sucuri son las más conocidas, y cada una tiene intereses distintos: casi todas viven de vender su propia solución de seguridad, así que conviene tratar sus avisos con el mismo criterio con el que tratarías cualquier anuncio comercial. Tengo un repaso más a fondo de los mejores plugins de seguridad si quieres comparar opciones.

Hay un matiz sobre Wordfence que me preocupa especialmente: si un hacker es cliente de pago de su sistema de alertas tempranas, se entera de una vulnerabilidad al mismo tiempo que el desarrollador del plugin, y 30 días antes que el resto de usuarios.

Es decir: la información que una empresa de seguridad vende como ventaja para sus clientes de pago también está disponible, al mismo precio, para quien quiera atacar en lugar de proteger. No es motivo para no suscribirte, pero sí para no confiar ciegamente en que pagar por una alerta temprana te pone a salvo del todo.


¿Por qué ya no confías en Rank Math?

Esta me la preguntaron a raíz de un problema al restaurar una copia de seguridad con Rank Math instalado, y aproveché para contar algo más serio: a finales de agosto de 2026, Rank Math lanzó una actualización (la 1.0.277) que creaba, sin avisar ni pedir permiso, una contraseña de aplicación con privilegios de administrador en cada web donde el plugin estuviera conectado a una cuenta gratuita. Esa credencial se enviaba a los servidores de group.one, la empresa dueña de Rank Math y de WP Rocket. Lo descubrió Sybre Waaijer, desarrollador de otro plugin de SEO, The SEO Framework.

No me guardé la opinión:
“Yo directamente os diría, y de nuevo, opinión de Fernando Tellado: ya no me fío para nunca más jamás de Rank Math. Una empresa que es capaz de hacer esto, para mí, ha dejado de ser fiable en ese punto. No tienes mi permiso para volver a entrar en ninguna de mis webs. Para mí, ha desaparecido como referente de plugin de SEO.”

Un plugin no necesita tener una “vulnerabilidad” en el sentido técnico para comprometer tu confianza. A veces basta con que haga, sin pedir permiso, algo que tú nunca autorizaste.

¿Quieres que tu WordPress tenga estas cuatro capas desde el primer día?

Security Optimizer viene instalado por defecto en todos los planes de hosting de SiteGround, junto con CDN de un clic, cortafuegos de servidor, aislamiento de cuentas y copias de seguridad diarias.

Y si prefieres repasar lo básico desde cero, aquí tienes mis 5 sencillos pasos para mejorar la seguridad WordPress.

WordPress 7.1: novedades y qué probar antes de actualizar

Un gráfico digital promocional para WordPress 7.1 ambientado en un cielo nocturno nublado de color azul oscuro. En el lado izquierdo, el texto en blanco y en negrita dice "7.1" junto a un icono cuadrado oscuro que muestra flechas circulares de actualización sobre la palabra "WordPress". A la derecha, un ordenador portátil abierto descansa sobre el borde de un acantilado de piedra, mostrando el panel de administración de WordPress en su pantalla.

WordPress 7.1 es la segunda versión mayor de WordPress en 2026, prevista para el 19 de agosto. Se apoya en la versión 7.0 con estilos adaptables nativos, un procesamiento de medios del lado del cliente completamente renovado, unas Notas más completas y dos bloques nuevos. WordPress 7.1 pule sistemas existentes en lugar de sentar nuevas bases, lo que la convierte en una actualización de menor riesgo que la 7.0 para la mayoría de los sitios.

Puntos clave:

  • WordPress 7.1 está prevista para el 19 de agosto de 2026. La fecha se marca como “tentativa”, así que todavía podría cambiar si surge algún problema de última hora.
  • El bloque Clásico se queda. Si escribes tus entradas con el editor antiguo y más sencillo, no cambia nada. Un plan para ocultarlo del insertor de bloques se revirtió el 7 de julio de 2026.
  • WordPress 7.1 añade controles de diseño adaptable más sencillos. Ahora puedes definir cómo se ve tu sitio en móviles y tablets, y cómo reaccionan los botones cuando alguien pasa el cursor por encima, sin tocar código.
  • Subidas de imágenes más rápidas gracias al procesamiento de medios del lado del cliente de WordPress 7.1. Las fotos se preparan en el navegador de quien visita tu sitio en lugar de en tu servidor, lo que reduce la carga sobre tu sitio.
  • Algunas funciones muy comentadas de la hoja de ruta de WordPress 7.1 no han llegado a tiempo. La co-edición en tiempo real, una gran actualización de código interna y otras dos funciones menores se han pospuesto a una versión posterior.
  • La mayoría de los sitios pueden actualizar sin apenas preocupaciones. El único riesgo real es para los sitios con funciones personalizadas o plugins antiguos, y esta guía te enseña a detectarlos.

¿Cuándo se lanza WordPress 7.1 y es seguro actualizar ya?

WordPress 7.1 está previsto para el 19 de agosto de 2026, el último día de WordCamp US, la gran conferencia anual de WordPress, celebrada este año en Phoenix. En este momento el lanzamiento está en su última fase de pruebas, llamada fase de Candidata a Lanzamiento (Release Candidate), que empezó el 5 de agosto. En esta fase las funciones ya están cerradas, así que no se añadirá nada nuevo entre ahora y el día del lanzamiento.

La fecha sigue marcada como tentativa en la hoja de ruta oficial de lanzamientos, y WordPress ya ha movido una versión importante antes: la 7.0 se retrasó desde su fecha original de abril. Así que planifica con el 19 de agosto en mente, pero no construyas el lanzamiento de un producto ni una fecha límite con un cliente dando por hecho que esa fecha es inamovible.

¿Deberías instalar la actualización de WordPress 7.1 en cuanto llegue? En tu sitio en producción, no. El enfoque seguro para cualquier actualización mayor de WordPress es siempre el mismo: haz una copia de tu sitio, aplica la actualización a esa copia y comprueba que todo sigue funcionando antes de tocar el sitio real. Esa copia se llama sitio de staging, y más adelante veremos cómo crear uno. Primero, haz una copia de seguridad completa para tener una versión guardada a la que volver si algo sale mal. Para un sitio sencillo, esto es una comprobación de cinco minutos. Para un sitio con muchos plugins o un diseño personalizado, es la diferencia entre una actualización tranquila y una estresante.

Si tu sitio está alojado en SiteGround, las versiones mayores de WordPress se instalan automáticamente 24 horas después de su lanzamiento, y se hace una copia de seguridad completa de tu sitio justo antes de que eso ocurra. Puedes cambiar el momento, retrasarlo más o saltarte una versión desde Site Tools > WordPress > Autoupdate.

Consejo: revisa tus plugins antes incluso de crear un sitio de staging. Cada plugin del directorio oficial de WordPress tiene una línea de “Probado hasta” en su página, que muestra la última versión de WordPress con la que su desarrollador lo ha comprobado. Abre las páginas de tus plugins más importantes. Cualquier plugin que no se haya actualizado en más de un año, o que solo indique compatibilidad hasta la 7.0, es tu primer sospechoso si algo se rompe. También puedes simplemente pedirle al Agente de IA para WordPress que liste tus plugins activos y revise por ti su compatibilidad con WordPress 7.1 y el estado de sus actualizaciones.


¿Qué hay de nuevo en WordPress 7.1 y qué se amplía respecto a WordPress 7.0?

WordPress 7.1 es una versión de pulido, no de reinvención. Las dos novedades más grandes, los estilos adaptables y el procesamiento de medios del lado del cliente, no son totalmente nuevas: empezaron en WordPress 7.0 y aquí se amplían. Lo que es realmente nuevo en la 7.1 son los controles de diseño interactivo, dos bloques de contenido nuevos, una nueva forma de añadir iconos y un cambio interno en cómo carga el editor. Esto es lo que significa cada uno para ti.

Estilos responsive en WordPress 7.1 sin CSS personalizado

El CSS es el código que controla el aspecto de tu sitio: tipografías, colores, espaciado y cómo se reorganizan los elementos en pantallas más pequeñas. Tradicionalmente, cambiar esos detalles significaba escribir CSS o pagar a alguien que supiera hacerlo. WordPress 7.1 traslada gran parte de eso a controles sencillos en pantalla.

El estilo “responsive” significa controlar el aspecto de tu sitio en distintos tamaños de pantalla: un monitor de escritorio ancho, una tablet o un móvil. WordPress 7.0 te permitía mostrar u ocultar partes de una página según la pantalla. WordPress 7.1 va más allá y te permite definir estilos distintos para cada tamaño de pantalla, y por primera vez te permite dar estilo a los estados interactivos sin código. Un estado interactivo es simplemente el aspecto que toma algo cuando alguien pasa el cursor por encima, hace clic o pulsa, como un botón que cambia de color al pasar el cursor.

Estos controles interactivos han llegado primero a un conjunto limitado de bloques, no a todos a la vez, así que revisa las piezas concretas de tu diseño que dependan de ellos. Quienes diseñan sitios también obtienen “puntos de ruptura” ajustables, los anchos de pantalla en los que tu diseño cambia de la versión de escritorio a la de tablet o móvil.

Así es donde aparecen estos controles: después de actualizar, abre cualquier página en el editor y selecciona un bloque, como un botón o un encabezado. En el panel de ajustes de la derecha, busca los pequeños iconos de dispositivo: un ordenador, una tablet y un móvil. Al hacer clic en ellos puedes definir estilos para cada tamaño de pantalla, y los estilos de hover y clic están en ese mismo panel, dentro de las opciones de estilo de ese bloque. Si alguna vez has pagado a alguien para que te escriba “CSS para móvil”, esta es la función que puede ahorrarte esa factura la próxima vez.

Una captura de pantalla del editor de bloques de WordPress al editar un artículo titulado "Blog post". Un menú desplegable de vista previa de dispositivos abierto en la parte superior derecha destaca la selección "Tablet" ("Preview tablet viewport."). El panel lateral derecho muestra los metadatos de la entrada, incluyendo el estado de borrador, el enlace permanente, el autor, la plantilla y un botón rojo "Move to trash".

Cómo WordPress 7.1 procesa las imágenes directamente en tu navegador

Cuando subes una foto a WordPress, normalmente se redimensiona y comprime en el servidor donde vive tu sitio web. El procesamiento “del lado del cliente” traslada ese trabajo al navegador de la persona que sube la imagen, así que ocurre en su propio ordenador antes de que la imagen llegue siquiera a tu sitio. La ventaja es menos carga sobre tu servidor y compatibilidad con formatos de imagen más modernos. WordPress 7.0 introdujo esto para el redimensionado básico; la 7.1 lo convierte en la forma principal de gestionar las imágenes.

Funciona en Chrome y otros navegadores basados en Chrome, y los navegadores que no pueden hacerlo, como Firefox y Safari, recurren automáticamente al método antiguo del lado del servidor, sin pérdida de calidad. Para esas personas no cambia nada. Las únicas que necesitan probar esto con cuidado son quienes usan plugins que hacen algo especial con las imágenes al subirlas.

Si los créditos de imagen o los derechos de autor te importan, haz la prueba subiendo una foto. Las fotos suelen llevar datos ocultos llamados metadatos: el nombre del fotógrafo, el copyright o el lugar donde se hizo la foto. Como la gestión de imágenes ahora ocurre en el navegador, vale la pena comprobar después de actualizar que esa información oculta sigue asociada a tu foto como esperas. A fotógrafos, usuarios de bancos de imágenes y a cualquiera con normas de licencia les interesará esto.

Notas, el editor de medios y los bloques nuevos

WordPress 7.1 añade dos bloques nuevos y mejora una herramienta de colaboración llamada Notas. Las Notas son comentarios que puedes dejar en una página mientras editas, útiles cuando más de una persona trabaja en tu contenido. En 7.1 puedes mencionar a una persona concreta con el símbolo @ para que se le avise, adjuntar una nota a una frase exacta en lugar de a toda una sección, mantener varios hilos de conversación por separado y dar formato a tus comentarios. También hay un modo de sugerencias y reacciones con emoji. Si eres la única persona que edita tu sitio, quizá nunca uses esto. Si trabajas con un equipo o con clientes, es el cambio que más vas a notar.

Una captura de pantalla del editor de bloques de WordPress al editar el artículo "The Importance of Blog Posts". La frase "color palette" aparece resaltada en el texto, lo que abre una caja de comentarios a la derecha con la nota "@dimitar.ganev@siteground.com why color palatte?" sobre el botón "Add note". Encima del párrafo seleccionado, la barra de herramientas del bloque activo incluye un botón "AI STUDIO" junto a las herramientas estándar de formato.

El primer bloque nuevo es Playlist, que ofrece un reproductor de audio con una representación visual en forma de onda de sonido. Si publicas podcasts, música o versiones en audio de tus entradas, sustituye una función que antes necesitaba un plugin aparte.

El segundo es Tabs, que te permite organizar contenido en pestañas en las que se puede hacer clic, así puedes poner algo como preguntas frecuentes, especificaciones y reseñas en pestañas separadas dentro de una misma página, sin herramientas adicionales.

Una captura de pantalla del editor de bloques de WordPress que muestra la sección "Conclusion" de un artículo titulado "The Importance of Blog Posts". Debajo de un párrafo sobre la autoridad de la marca, se encuentra seleccionado un bloque Tabs activo con un recuadro azul. La barra de herramientas sobre el bloque ofrece las opciones "Add tab" y "Remove tab". El bloque contiene cuatro pestañas etiquetadas como "Tab", mostrando la primera pestaña activa el texto "This is the first tab.".

También hay un editor de imágenes mejorado integrado directamente en el editor de páginas. Al hacer clic en el botón Recortar de una imagen ahora se abre una ventana de edición específica sobre tu página, que sustituye a la herramienta antigua que funcionaba en línea. Dentro de ella puedes recortar arrastrando hasta cualquier forma que quieras o ajustar a un preajuste como cuadrado o panorámico, rotar en pequeños pasos con guías que te ayudan a enderezar una foto torcida, voltear la imagen y editar sus datos, todo en un mismo lugar. Cierra la ventana y vuelves a tu página justo donde la dejaste. El objetivo era que los retoques básicos no necesitaran una app de fotos aparte.

Una captura de pantalla de la ventana modal de edición de medios de WordPress ("Edit media") que muestra los controles de recorte y edición de imágenes. En el lienzo principal, una imagen azul está rodeada por tiradores de recorte azules y un deslizador de ángulo de rotación en la parte inferior. El panel lateral derecho incluye controles en la pestaña "Crop" para "ROTATE", "FLIP", "ZOOM" y un menú desplegable "ASPECT RATIO" establecido en "Free", con los botones "Cancel" y "Save" en la esquina inferior derecha.

WordPress 7.1 también le da a la identidad de tu sitio un lugar propio. Una nueva pantalla de Identidad, en Apariencia > Editor > Identidad, reúne en un mismo sitio el título, el eslogan, el logo y el favicon (el pequeño icono en la pestaña del navegador) de tu sitio, con edición directamente en esa pantalla. Estos ajustes antes estaban repartidos, así que este pequeño cambio ahorra mucho tiempo de búsqueda.

Una captura de pantalla del Editor del sitio de WordPress que muestra el panel de personalización de la identidad del sitio ("Identity") junto a una vista previa en vivo del sitio web. El panel central presenta campos de entrada para el título del sitio ("SITE TITLE") establecido en "Creative Studio" y el lema ("SITE TAGLINE") establecido en "Bridging the gap between vision and reality.", además de botones para elegir un logotipo y un icono del sitio. El panel derecho muestra la vista previa de la página de inicio con el encabezado en rosa "Where Vision Meets Reality" y la imagen de un diseñador trabajando frente a dos monitores.

Lo que no incluye WordPress 7.1

Hay mucha información desactualizada circulando, así que si te has encontrado con ella, empecemos por tranquilizarte: WordPress 7.1 no elimina el bloque Clásico. El bloque Clásico es la forma antigua y más sencilla de escribir entradas, que funciona como un procesador de textos básico, y muchos sitios veteranos siguen dependiendo de él. Lo que realmente se propuso era algo más concreto: ocultarlo del insertor de bloques para que no apareciera al añadir un bloque nuevo, mientras que todos los bloques Clásicos ya existentes seguirían funcionando. Incluso eso se revirtió el 7 de julio de 2026. No cambia nada.

Esto es lo demás que la gente pregunta y que no está en esta versión:

  • La co-edición en tiempo real no ha llegado. Que dos personas editen la misma página al mismo tiempo, como funciona Google Docs, todavía no está listo. Sigue en la lista de deseos pero tiene preguntas abiertas, y el equipo dedicó su esfuerzo a las Notas mejoradas en su lugar.
  • Se ha aplazado una gran actualización de código. El editor de WordPress está construido sobre un software llamado React. Se esperaba una actualización a la versión más reciente, React 19, pero se ha retrasado. Solo está disponible como opción experimental para que los desarrolladores puedan probarla, no activada por defecto. La mayoría de quienes tienen un sitio nunca notarán esto de una forma u otra.
  • Una herramienta de estilo de casa para la IA no ha llegado al núcleo. Guidelines te permite escribir tus normas editoriales una sola vez, cosas como el tono, la redacción preferida y las palabras que evitar, para que WordPress las recuerde en lugar de que tengas que repetírselas a una herramienta de IA cada vez. Está disponible como experimento de plugin de Gutenberg desde marzo, pero la propuesta de integrarla en el propio WordPress se rechazó en julio, cinco días antes de la primera beta, porque necesita más uso real antes. Puedes probarla, pero no forma parte de la 7.1.
  • Se han retirado dos funciones menores: la compatibilidad con direcciones de correo electrónico que usan caracteres no ingleses, y un bloque de “Tabla de contenidos”. Ambas se han movido a una versión posterior.

¿Qué hay de las funciones de IA?

Vale la pena aclarar esto, ya que la 7.1 se ha presentado ampliamente como una versión de IA. La IA que realmente puedes ver y usar llegó en WordPress 7.0: el AI Client, que da a los plugins una única forma estándar de hablar con servicios como ChatGPT o Gemini, y la pantalla de Conectores, donde conectas un proveedor y pegas tu clave. Nuestra guía sobre cómo funciona la IA en WordPress 7.0 explica qué significa esto en la práctica.

El trabajo de la 7.1 se sitúa por debajo de todo eso, en algo llamado la Abilities API. Piénsalo como un catálogo de lo que tu sitio puede hacer, escrito para que el software pueda leerlo: crear una entrada, actualizar un producto, cambiar un ajuste. Se ha ido construyendo a lo largo de las últimas versiones, y es importante porque una herramienta de IA conectada a tu sitio está adivinando hasta que puede consultar qué existe realmente ahí.

Los cambios de la 7.1 hacen que ese catálogo sea más fácil y más seguro de usar. Las herramientas pueden buscar en él en lugar de leerlo entero. Las entradas se pueden marcar como abiertas a herramientas externas o mantenerse privadas. El catálogo se describe a sí mismo en un formato estándar, así que el software puede entenderlo sin código a medida. Y hay puntos de control que se ejecutan cada vez que se usa una entrada, que es donde se enganchan los permisos y el registro. Nada de eso es un botón que pulsas, pero decide con qué seguridad podrán trabajar las herramientas de IA en tu sitio más adelante.

Otros dos añadidos funcionan igual. La biblioteca de código de IA integrada en WordPress ahora puede transmitir las respuestas mientras se generan, en lugar de esperar a la respuesta completa, y crear embeddings, que es la tecnología detrás de la búsqueda que entiende el significado en lugar de buscar coincidencias exactas de palabras. Ambas están pensadas para que los desarrolladores de plugins construyan sobre ellas, y de momento nada en el editor las usa.

Hay un cambio que sí podrías notar. La pantalla de Conectores ahora acepta un nombre de usuario y una contraseña de aplicación además de una clave de API, una forma más familiar de conectar un servicio y que supone una clave de proveedor menos que gestionar. WordPress también ha cerrado un hueco por el que los navegadores podían ofrecerse a autocompletar tus contraseñas guardadas en el campo de la clave de API. Más allá de eso, las partes de la 7.1 en las que vas a hacer clic tienen que ver con diseño, medios y trabajo en equipo.

Compatibilidad de WordPress 7.1: qué comprobar antes de actualizar

Esta tabla muestra cada cambio, a quién afecta y qué debes revisar, si es que hay algo:

Cambio en WordPress 7.1A quién afectaQué probarEstado
Estilos responsive e interactivos (por tamaño de pantalla; estados de hover y clic; sin código)Diseñadores, autores de temas, agenciasCómo se ve el sitio en móvil y tablet, y si los estilos de hover y clic se comportan bienConfirmado
Procesamiento de medios del lado del clienteSitios con muchas imágenes, plugins de imágenes, proveedores de alojamientoTamaños de imagen personalizados, conversión de formato y cualquier plugin de subida de imágenesConfirmado
El editor ahora carga en un marco aislado (temas de bloques)Sitios con bloques personalizadosBloques personalizados (necesitan la API de bloques v3), estilos del editor, paneles adicionalesConfirmado
Editor de imágenes integrado (recortar, rotar, editar datos)Equipos de contenido y ediciónRecortar, rotar y editar los datos de las imágenes en el editorConfirmado
Notas mejoradas (menciones con @, notas en texto concreto, hilos, formato)Equipos editoriales y de contenidoMenciones, hilos y permisos de comentariosConfirmado
Bloques Playlist y TabsQuienes usan plugins para esto hoy en díaEl reproductor de audio y los paneles con pestañasConfirmado
La barra de herramientas y el esquema de color se mantienen entre editoresTodas las personas que usan el editorLa barra de herramientas y el esquema de color al pasar al Editor del sitioConfirmado
Nueva forma de añadir conjuntos de iconos personalizadosDesarrolladores de temas y pluginswp_register_icon_collection(), comprobaciones de seguridad de archivos de iconosConfirmado
Actualización a React 19 (el software base del editor)Solo desarrolladoresSolo como opción experimental. No confíes en ellaSolo experimental
Co-edición en tiempo realEquiposNada. No planifiques su uso en producciónSolo en la hoja de ruta
Ocultar el bloque Clásico del insertorUsuarios del bloque ClásicoNada. Se queda en el insertorNo va a pasar
Bloque de Tabla de contenidos; direcciones de correo no inglesasn/aNinguno llega en la 7.1No está en la 7.1

Si gestionas un sitio de WordPress estándar (la mayoría)

Si tu sitio funciona con los bloques estándar de WordPress y un tema que se actualiza con regularidad (la plantilla de diseño que controla el aspecto de tu sitio), WordPress 7.1 es una actualización de bajo riesgo. Los cambios que realmente vas a notar son los más amigables: las Notas mejoradas, la nueva herramienta de recorte y rotación de imágenes, y los bloques Tabs y Playlist. Actualiza una copia de staging, repasa tu rutina habitual de escribir y publicar una entrada, y comprueba que cualquier plugin que uses para pestañas o audio siga funcionando bien junto a los nuevos bloques integrados.

Si diseñas sitios de WordPress para otras personas

Si construyes o personalizas mucho los sitios, prueba primero los nuevos controles de diseño contra tu trabajo ya existente. Los puntos de ruptura ajustables son una mejora real, pero también pueden cambiar el aspecto de los diseños móviles que has ajustado con cuidado. Abre tus plantillas de página principales y míralas a los anchos de escritorio, tablet y móvil, confirma que tus botones siguen viéndose bien al pasar el cursor o hacer clic, y compara el resultado con lo que tenías antes.

Si tu sitio de WordPress tiene bloques o funciones personalizadas

Esta es la sección para reenviar a tu desarrollador si tienes uno, o para leer con calma si te han construido funciones a medida para tu sitio. Hay dos cambios que suponen el principal riesgo de compatibilidad de WordPress 7.1 y que casi ningún otro artículo menciona. El primero es un cambio en cómo carga la pantalla de edición. En los temas “de bloques” modernos, el editor ahora carga dentro de un marco aislado, algo así como una ventana dentro de otra ventana (los desarrolladores lo llaman “iframe”). Los bloques personalizados hechos con un conjunto de reglas de construcción más antiguo, conocido como API de bloques versión 2, necesitan actualizarse a la versión 3 más reciente, o podrían verse rotos después de la actualización. Esta es la causa más habitual de que un editor de repente se vea mal.

El segundo afecta a los plugins que hacen algo al subir una imagen: redimensionarla de una forma especial, añadir una marca de agua o crear tamaños personalizados. Como la gestión de imágenes se ha trasladado al navegador, los puntos de conexión técnicos de los que dependen esos plugins (los desarrolladores los llaman “hooks” o ganchos) podrían no activarse como antes. Cualquier plugin que toque las subidas de imágenes necesita una subida de prueba después de actualizar. Esto es lo más probable que haga tropezar a un sitio personalizado, y lo más fácil de pasar por alto, porque solo se nota cuando alguien realmente sube un archivo. Una nota extra para desarrolladores: el almacén de datos interno del nuevo bloque Tabs se eliminó en la limpieza final, así que no construyas nada sobre él todavía.

¿No estás seguro de si los cambios de “tema de bloques” te afectan? Aquí tienes una comprobación de 10 segundos. En tu escritorio de WordPress, abre el menú “Apariencia”. Si ves una opción de “Editor” ahí (a veces llamada Editor del sitio), usas un tema de bloques, y el cambio en la carga del editor te afecta. Si solo ves “Personalizar” y no “Editor”, usas un tema clásico y puedes saltarte esa preocupación en concreto por completo. Esta única comprobación te dice si media sección de este artículo te afecta siquiera.

Cómo probar WordPress 7.1 de forma segura

La regla de oro antes de la actualización a WordPress 7.1: prueba en un sitio de staging, nunca en tu sitio en producción. Un sitio de staging es una copia privada de tu sitio en la que puedes probar actualizaciones, romper cosas y arreglarlas, sin que ninguna persona que visite tu web lo vea nunca.

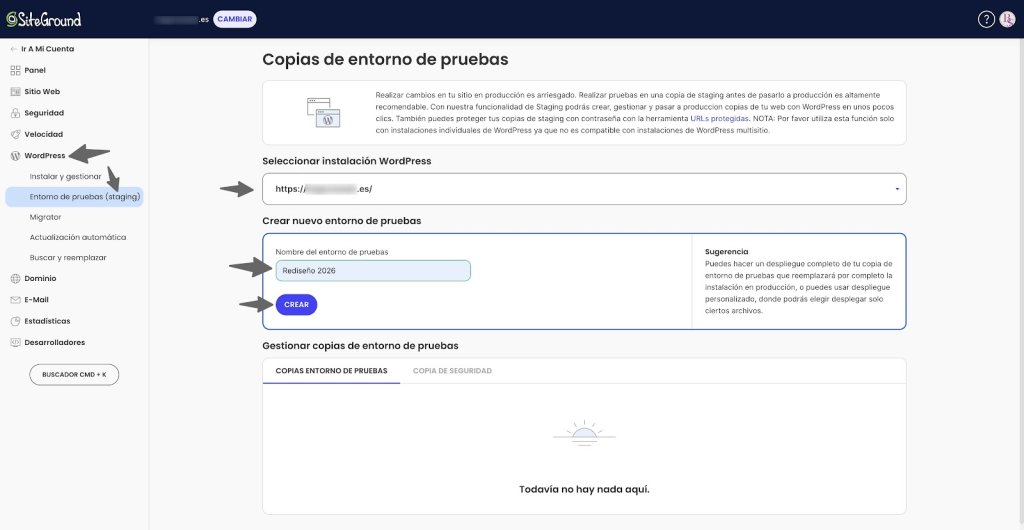
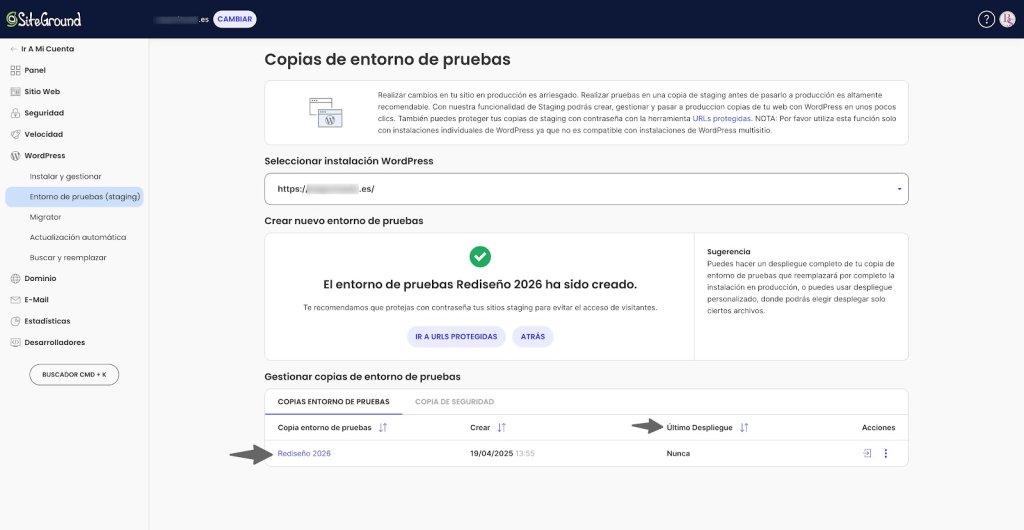
En SiteGround, puedes crear una copia de staging desde tu panel de Site Tools, ejecutar ahí la actualización y publicarla en tu sitio en producción solo cuando estés satisfecho con el resultado.

Para conseguir la versión preliminar de WordPress 7.1 en esa copia, la vía más sencilla es un plugin gratuito llamado WordPress Beta Tester. Instálalo, elige la opción “Bleeding edge” y te ofrecerá la última compilación de pruebas. Si solo quieres echar un vistazo rápido a las novedades sin tocar tu propio sitio en absoluto, WordPress Playground ejecuta un sitio de WordPress temporal y desechable directamente en tu pestaña del navegador, sin nada que instalar y nada que puedas romper. Usa Playground para hacer un recorrido, y una copia de staging real para una comprobación de compatibilidad como es debido antes de actualizar de verdad.

Conclusión

Para la mayoría de las personas, WordPress 7.1 es una actualización segura y que merece la pena, y si construyes o diseñas sitios de WordPress, es de las buenas: los nuevos controles de diseño quitan una buena parte del código del trabajo diario. La única precaución real es concreta. Si tu sitio tiene funciones a medida, o plugins que gestionan las imágenes de forma especial, pruébalos en una copia de staging antes de actualizar. Para todos los demás, basta con una comprobación rápida de que tu sitio sigue funcionando.

El camino seguro es el que siempre ha funcionado: haz una copia de seguridad de tu sitio, pruébala en una copia y luego actualiza de verdad. Si gestionar todo esto tú mismo suena a más de lo que esperabas, un hosting WordPress con staging con un clic y actualizaciones automáticas que pueden revertirse si algo sale mal te quita la presión del día de la actualización, así que puedes probar WordPress 7.1 como es debido e ir a producción solo cuando estés listo.

[86]

Preguntas frecuentes

¿Cuándo se lanza WordPress 7.1?

WordPress 7.1 está previsto para el 19 de agosto de 2026, el último día de WordCamp US en Phoenix. La fecha se marca como tentativa en el calendario oficial, así que podría cambiar si una candidata a lanzamiento descubre un fallo grave.

¿Debería actualizar a WordPress 7.1 en cuanto se lance?

No deberías actualizar tu sitio en producción a WordPress 7.1 el día del lanzamiento. Pruébalo primero en una copia de staging, especialmente si usas bloques personalizados, un tema muy personalizado o plugins que procesan subidas de imágenes, y actualiza el sitio en producción cuando esa prueba salga limpia. Si tu sitio está alojado en SiteGround, decide esto antes del día del lanzamiento y no después. Por defecto, la herramienta Autoupdate de WordPress de SiteGround instala las versiones mayores 24 horas después de su lanzamiento, y hace una copia de seguridad completa de tu sitio justo antes de ejecutar la actualización. Puedes alargar el retraso, saltarte la versión o actualizar antes desde Site Tools > WordPress > Autoupdate.

¿WordPress 7.1 romperá mis plugins y temas?

WordPress 7.1 no romperá la mayoría de los sitios construidos con bloques estándar y un tema actualizado. El riesgo real está en los bloques personalizados hechos con la API de bloques versión 2 más antigua, que necesitan actualizarse a la versión 3, y en los plugins que gestionan las subidas de imágenes, porque el procesamiento de imágenes en el navegador cambia cuándo se ejecutan algunos de sus puntos de conexión.

¿WordPress 7.1 elimina el bloque Clásico?

No. WordPress 7.1 no elimina el bloque Clásico, y su eliminación nunca se propuso. Un plan más concreto para ocultarlo del insertor de bloques se revirtió el 7 de julio de 2026, así que el bloque Clásico sigue disponible y funciona como antes.

¿WordPress 7.1 incluye colaboración en tiempo real o React 19?

No, no como funciones terminadas. La colaboración en tiempo real sigue en la hoja de ruta con preguntas abiertas, y la actualización a React 19 se ha retrasado, y solo vuelve como opción experimental para desarrolladores. Las Notas mejoradas recibieron el trabajo de colaboración de esta versión.

¿Cómo procesa las imágenes en el navegador WordPress 7.1?

El procesamiento de medios del lado del cliente de WordPress 7.1 prepara las imágenes dentro del navegador de quien visita tu sitio, en navegadores basados en Chrome, gestionando la compresión, el redimensionado y la conversión de formato antes de la subida. Los navegadores sin compatibilidad recurren automáticamente al método antiguo basado en servidor, así que nada se rompe.

Cómo usar la IA para mejorar el SEO de tu web WordPress (y no morir en el intento)

El 30 de junio hablé con el equipo de SiteGround sobre algo que llevo tiempo queriendo decir: hay demasiado ruido alrededor del SEO con IA y muy poca chicha. Aquí va lo que de verdad funciona, sin rodeos.

El SEO no ha muerto, ha mutado

Que levante la mano quien no haya visto caer su tráfico en los últimos años. El problema no es que el SEO haya muerto: es que ya no estamos hablando de un motor de búsqueda, sino de un motor de respuestas. Google, ChatGPT, Perplexity… responden directamente. No te mandan a la web.

El contenido informacional (el típico “cómo hacer X” o “qué es Y”) está llamado a desaparecer tal como lo conocíamos. Las IAs lo responden sin mandarte a ningún sitio. Eso es una realidad desde hace más de tres años, y el que todavía no haya notado la bajada en su tráfico, o vive en un nicho muy concreto, o simplemente aún no se ha dado cuenta.

Esto no significa que el contenido ya no valga nada. Significa que hay que cambiar qué tipo de contenido creamos y cómo lo optimizamos.

📺 Si quieres ver el webinar completo, lo tienes disponible en YouTube:

Los 5 errores más habituales en WordPress (y cómo la IA los detecta en minutos)

Cuando tuve que revisar mi propio blog para entender qué había pasado con mi tráfico, identifiqué cinco errores que se repiten en casi cualquier WordPress. Los divido en dos grupos:

Errores de contenido

  • Canibalización: tienes dos o más páginas compitiendo por la misma búsqueda. Los motores de respuesta no saben a cuál apuntar, así que hacen un resumen de las dos o no te citan a ninguna.
  • Contenido flojo o sin estructura: sin encabezados correctos, sin jerarquía clara. Difícil de leer para humanos y para robots.
  • Contenido duplicado: sin valor diferencial. Relleno que no aporta nada a nadie.

Errores técnicos

  • Metadatos vacíos o copiados: las IAs, exactamente igual que los buscadores tradicionales, se organizan a base de metadatos. Tu title tag y tu meta description tienen que ser descriptivos, únicos y semánticos.
  • Imágenes sin texto alternativo: si el bot no puede leerlas, no existen para él.

La buena noticia: la IA detecta todo esto en segundos. Lo que antes era una auditoría de días, ahora es una lista priorizada en minutos.

Qué puede hacer la IA por tu SEO (y qué no puede hacer)

Esto es importante porque veo mucha gente esperando que la IA haga magia.

Sí puede:

  • Detectar metadatos que faltan o están duplicados
  • Identificar imágenes sin alt text de forma masiva
  • Auditar todas tus URLs y detectar canibalizaciones
  • Analizar la estructura de encabezados
  • Proponer mejoras de título y meta description a partir de datos reales
  • Cruzar tu Google Search Console con tu contenido y priorizar qué mejorar primero

No puede:

  • Conseguirte enlaces externos
  • Saber exactamente por qué Google te posiciona donde te posiciona (cada vez es más opaco)
  • Predecir el futuro algorítmico
  • Reemplazar tu criterio editorial

La IA propone. Tú dispones. Siempre. Tu experiencia, tu conocimiento del mercado y lo que te da el dinerito no lo puede reemplazar ninguna máquina.

Cómo usar SiteGround AI Studio para el SEO

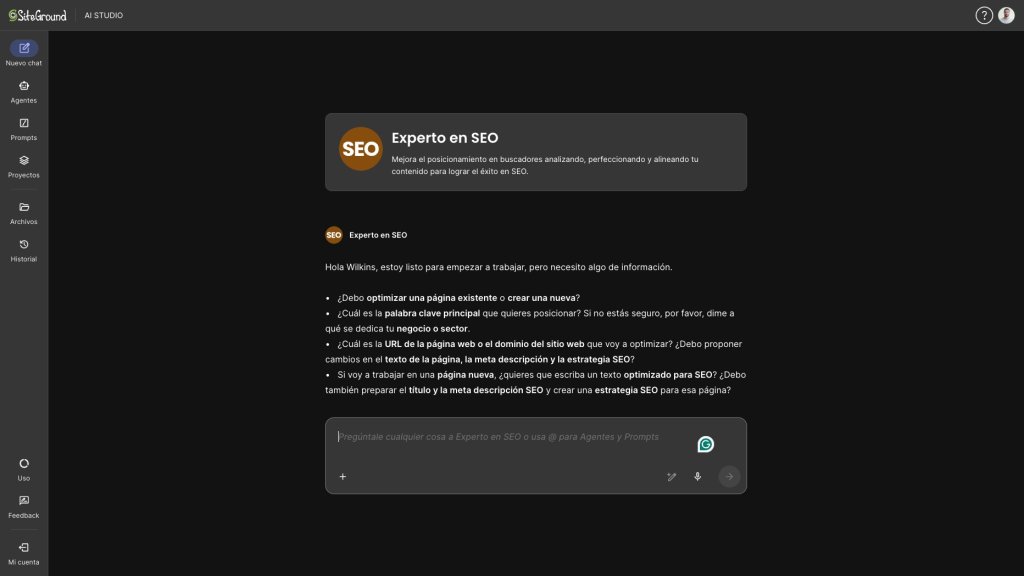
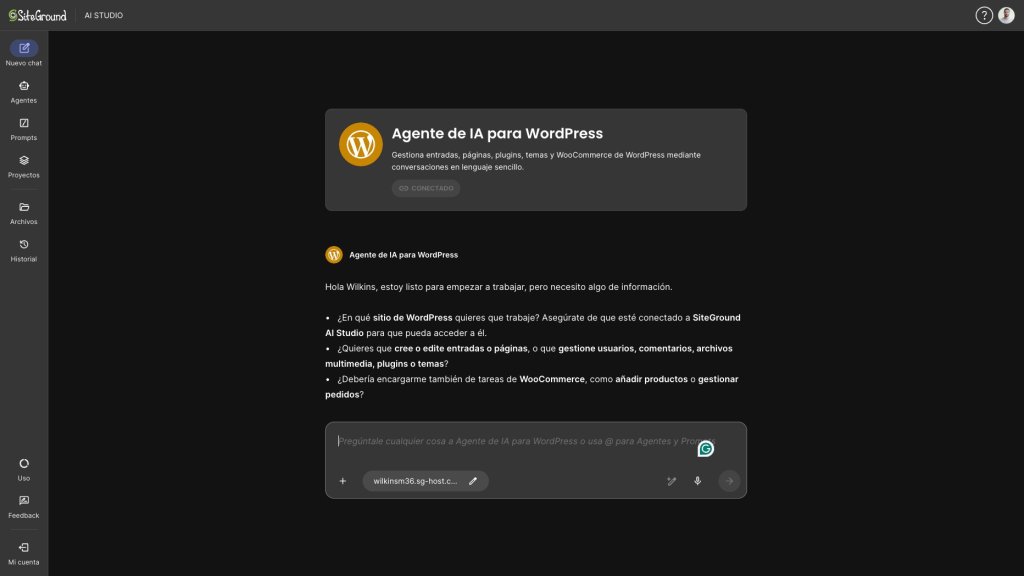
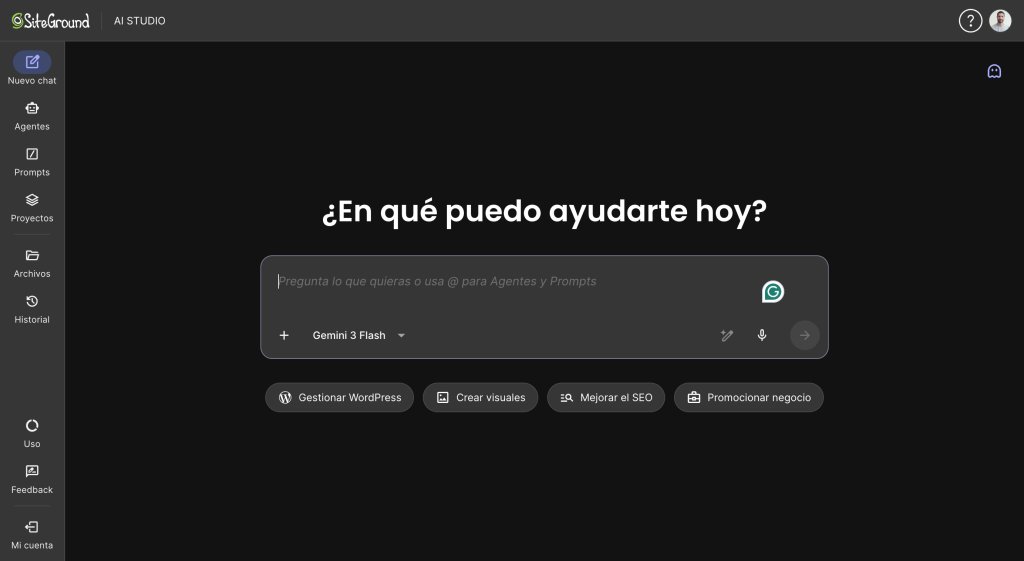
SiteGround tiene integrado AI Studio directamente en el panel, con tres agentes especializados: el SEO Expert, el Copywriter y el agente de WordPress. Para el SEO, este último es, en mi opinión, la herramienta más útil de las tres. Si no lo conocéis todavía, aquí tenéis el post de presentación de AI Studio.

El flujo que yo sigo:

  1. Agente Experto en SEO con datos de Google Search Console: exporto mi CSV de Google Search Console, se lo paso y le pido que analice páginas con muchas impresiones pero CTR bajo, palabras clave que apuntan a la misma URL (canibalización), y URLs de competidores donde no estoy presente.
  1. Agente de WordPress para la ejecución: con ese análisis en mano, le digo al agente de WordPress que trabaje directamente sobre mi web: que revise títulos, meta descriptions, que busque imágenes sin alt, que analice la estructura de encabezados. Consejo importante: no le sueltes todo de golpe. Una cosa a la vez, comprueba que está bien hecha, y luego la siguiente. La primera vez que lo ejecuté sobre mi propio blog y vi los resultados en tiempo real, pensé: esto es una ventaja injusta.
  1. Medición: Google Search Console y Bing Webmaster Tools. Punto.

Una aclaración para los que no tenéis el hosting en SiteGround: podéis usar AI Studio igualmente, instalando el plugin en vuestra web externa y conectándolo con vuestra cuenta de AI Studio. No necesitáis claves de API propias: los agentes usan los tokens incluidos en vuestro plan de SiteGround, exactamente igual que si el hosting estuviera aquí. Y si usáis los conectores de IA de WordPress, sabed que están disponibles desde WordPress 7.0, que trajo los cambios más importantes de los últimos años.

AEO: optimizar para motores de respuesta

Si solo hacéis una cosa diferente después de leer este artículo, que sea esta: optimizar para los motores que responden directamente sin mandaros a ningún sitio. Ese concepto se llama Answer Engine Optimization (AEO), aunque algunos lo llaman GEO, Generative Engine Optimization. El nombre da igual. La idea es que ChatGPT, Gemini, Perplexity y el AI Overview de Google necesitan leer vuestro contenido de una manera específica para citaros.

¿Cómo se optimiza para ellos?

  • Contenido bien estructurado y muy claro: encabezados semánticos, resúmenes al principio de cada artículo, secciones de preguntas frecuentes.
  • Autoría reconocible: el E-E-A-T importa más que nunca. Las IAs necesitan saber que la fuente merece ser citada.
  • Datos estructurados (Schema.org): el mismo estándar de siempre, pero ahora más crítico. Person, Article, FAQPage… son los datos que los bots leen antes que nada.
  • llms.txt: una especie de sitemap orientado a IAs. Hace un año no lo recomendaba; ahora empieza a tener sentido implementarlo.
  • Cambiar el tipo de preguntas que responde tu contenido: el “cómo hacer X” ya lo responde la IA directamente. Tienes que atacar preguntas que requieran tu opinión, tu experiencia o datos propios que la IA no tiene.

Para todo esto he desarrollado un plugin gratuito: Visibility Quest. Cubre la parte técnica de las señales que los motores de respuesta usan para citarte: datos estructurados, llms.txt, markdown alternativo para agentes… Todo gratuito, todo en WordPress.org.

También he desarrollado Vigía para monitorizar qué bots de IA visitan mi web y qué páginas leen. Las métricas de menciones en IA de herramientas de pago no son fiables (te dan listas distintas cada vez que preguntas), pero sí puedes ver tendencias.

Mi proceso de tres pasos (y por qué tiene que ser un hábito)

  1. Auditoría técnica y de contenido on-page: con el agente Experto en SEO y el CSV de Google Search Console.
  2. Actuar sobre los resultados: actualizar contenido flojo, fusionar páginas canibalizadas, redirigir lo que no tiene salvación, ampliar lo que está a medias.
  3. Medir en Google Search Console y Bing Webmaster Tools: ver si mejoran impresiones, CTR y posición. Repetir cada mes.

El que os venda que con una acción de SEO vais a ver resultados inmediatos, os miente. Esto es constancia.

Las preguntas más interesantes del webinar

¿Hace falta pagar por Semrush, Ahrefs o similares?

No. Mi stack mínimo viable: Google Search Console (gratis), Bing Webmaster Tools (gratis), Google Analytics (la capa gratis es más que suficiente). El 80% de la información que te dan las herramientas de pago viene de exactamente las mismas fuentes.

Estas empresas están en una lucha por su supervivencia. Sus clientes les ven caer las métricas porque el tráfico ha cambiado, y necesitan reinventarse vendiéndoos nuevas funcionalidades de IA que todavía no demuestran el valor que prometen. No gastéis en eso ahora mismo.

¿Más plugins hacen la web más lenta?

No. El problema nunca ha sido la cantidad de plugins, sino la calidad del código que llevan. Puedes tener 20 plugins ligeros y bien escritos sin problema, o uno solo mal hecho que te rompa la velocidad.

¿Evergreen URLs para cursos o productos con ediciones anuales?

Totalmente a favor de mantener la misma URL y actualizar el contenido en su interior. Una URL con años de autoridad y con enlaces entrantes desde otros sitios vale muchísimo más que empezar de cero cada año. Toda redirección pierde algo de autoridad; hacerlo sistemáticamente con cada edición es un baile de SEO que no beneficia a nadie.

Mi recomendación: “Mi curso de SEO para WordPress, permanentemente actualizado”. La URL es la misma. El contenido se actualiza. El año puede aparecer como dato secundario, no en la URL.

¿Google penaliza el contenido generado con IA?

Sí. La última Google Spam Update de junio de 2026 fue directamente contra el abuso de IA. El caso más llamativo es WP Beginner: han perdido el 90% de su tráfico en año y medio. La combinación de contenido sesgado (favoreciendo siempre los plugins que compraron) y textos generados con IA les ha hecho perder la confianza de usuarios y algoritmos. La confianza, una vez perdida, es muy difícil de recuperar.

Si vais a usar IA para escribir, revisadlo, editadlo, hacedlo sonar humano. Y sobre todo: que se note quién lo escribe.

¿Se puede usar AI Studio con sitios fuera de SiteGround?

Sí. Instaláis el plugin de SiteGround en vuestra web externa, lo conectáis con vuestra cuenta de AI Studio y listo. No necesitáis claves de API propias: usáis los mismos tokens de vuestro plan de SiteGround. Los agentes especializados (SEO Expert, Copywriter, agente de WordPress) funcionan igual que si el hosting estuviera en SiteGround.

En resumen

El SEO no ha muerto. Ha cambiado tanto que parece que ha muerto, pero en realidad el juego ahora es otro: crear contenido con autoridad reconocible, técnicamente impecable, y orientado a responder preguntas que las IAs no sepan o no quieran responder directamente.

Y para eso, la IA es vuestra mejor herramienta. Sí, la misma IA que os está quitando el tráfico informacional es la que mejor puede ayudaros a optimizar lo que queda.

No paguéis por herramientas de SEO de pago hasta que tengáis los fundamentos resueltos. No déis a la IA permiso para escribir por vosotros. Y revisad todo lo que ella proponga.

La IA propone. Vosotros disponéis.

Si queréis empezar hoy mismo: exportad vuestro CSV de Google Search Console y abrid AI Studio. Es el primer paso y está en vuestro panel.

Si queréis ver cómo aplicar esto a una tienda online, tenéis también este webinar sobre cómo automatizar WooCommerce con IA que hicimos hace unas semanas. Y si os interesa el contexto más amplio de por qué la IA está cambiando cómo trabajamos, recomiendo este artículo sobre la democratización de la IA en la Academia de SiteGround.

[97]

Automatizar WooCommerce con IA: inventario, catálogo y precios sin intervención manual

Lleváis años gestionando vuestra tienda WooCommerce de la misma manera: exportando a Excel, metiendo fichas de producto una a una, ajustando precios categoría por categoría. Con IA o sin ella, el flujo de trabajo no ha cambiado demasiado. Le preguntáis al chatbot cómo hacerlo, os da una lista de pasos y vosotros los ejecutáis. El trabajo sigue siendo vuestro.

Eso es lo que ha cambiado con AI Studio de SiteGround. No hablamos de que la IA os diga qué hacer, sino de que lo haga directamente en vuestra tienda mientras vosotros hacéis otra cosa. En este artículo os explico cómo funciona, qué podéis automatizar hoy mismo y qué limitaciones debéis conocer antes de empezar.

Si preferís verlo en formato vídeo antes de seguir leyendo, aquí tenéis la sesión del webinar completa:

Qué es AI Studio y cómo se conecta con WooCommerce

AI Studio es la plataforma de inteligencia artificial integrada en SiteGround. No es un modelo propio, trabaja con Claude, GPT, Gemini y otros, pero lo que la diferencia es que está conectada directamente con vuestro WordPress y vuestra tienda WooCommerce. No necesitáis configurar nada externo ni entender cómo funcionan las APIs. La infraestructura ya está montada.

Podéis acceder de dos maneras:

Desde el panel de SiteGround, en Servicios > AI Studio. Aquí tenéis todos los modelos disponibles, agentes especializados, gestión de proyectos y una sección de archivos donde podéis subir CSVs, documentos y recursos que la IA puede reutilizar entre sesiones.

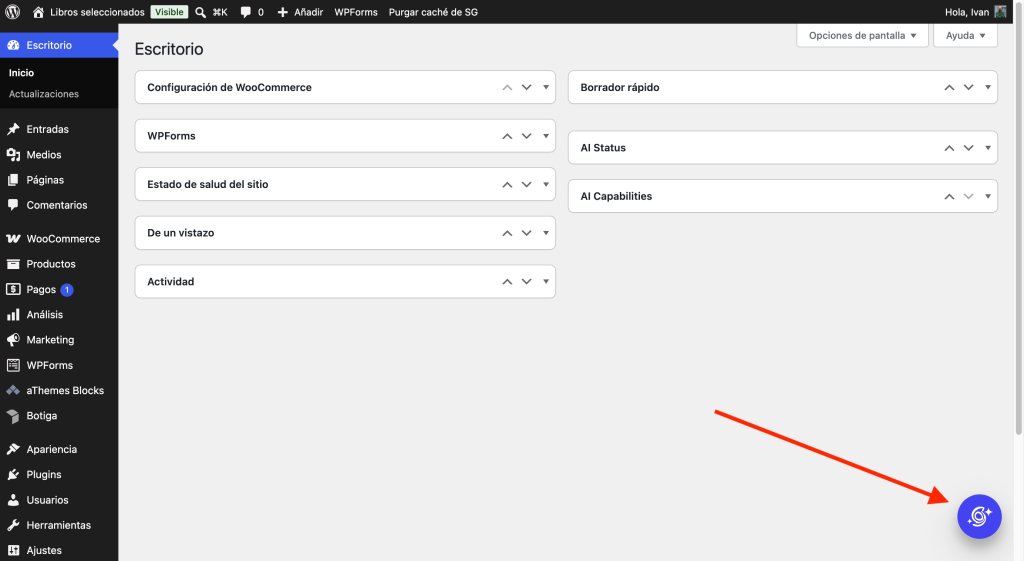
Desde dentro de WordPress, a través del plugin AI agent by SiteGround. Aparece como un globo de chat en vuestro admin y actúa directamente sobre vuestra instalación sin que tengáis que salir del panel.

El elemento clave es el modo power. Por defecto viene desactivado, es un interruptor de seguridad deliberado. Sin él, AI Studio os sugiere cómo hacer las cosas. Con él activado, las hace. Si comprobáis que el agente no ejecuta acciones y solo os da instrucciones, id primero a verificar que el modo power está activo.

3 formas de automatizar WooCommerce con IA hoy mismo

Gestión de inventario con un solo prompt

Imaginad que tenéis un conjunto de productos descatalogados que necesitáis poner a stock cero y archivar. El proceso manual: localizáis cada producto, editáis el inventario, cambiáis la categoría, guardáis. Multiplicad eso por cincuenta referencias.

Con AI Studio le decís: “Pon el inventario a cero de todos los productos con la etiqueta ‘descatalogado’ y muévelos a la categoría archivo.” Lo hace. Vosotros comprobáis el resultado recargando la página.

No hace falta darle contexto adicional ni explicarle cómo funciona WooCommerce por dentro. Solo necesita saber en qué web trabajar, podéis tener varias conectadas a la vez, y qué queréis conseguir.

Creación y actualización de catálogos desde un CSV

Esta es probablemente la automatización más potente para tiendas con catálogos grandes o en varios idiomas. Subís un archivo CSV a la sección de archivos de AI Studio: nombre, SKU, precio, precio de oferta, stock, descripción, y le dais la instrucción:

"Con este CSV, crea los productos que no existan y actualiza precios e inventario de los que ya estén en la tienda."

AI Studio procesa el archivo, crea las fichas de producto, asigna o crea las categorías que correspondan, genera SKUs y, si se lo pedís explícitamente, crea las imágenes de producto utilizando el agente de diseño integrado. Todo sin entrar en el admin de WordPress.

Si gestionáis varias tiendas en distintos idiomas, el mismo flujo sirve para actualizar el catálogo de todas ellas en paralelo. Un solo CSV, varias instalaciones actualizadas.

Ajuste de precios dinámico sin intervención manual

"Sube un 15% el precio normal y el precio rebajado de todos los productos de la categoría accesorios."

Si tiene alguna duda antes de aplicar los cambios, os pide confirmación. Cuando terminéis de confirmar, ejecuta la actualización y os presenta un resumen con cada producto modificado y sus nuevos valores. El proceso completo lleva menos tiempo que localizar y editar la primera ficha manualmente.

Combinad agentes para ir más lejos

AI Studio incluye agentes especializados que podéis encadenar en la misma sesión. Algunos flujos que funcionan bien en la práctica:

Diseñador de imágenes + agente WordPress: Generáis las imágenes de producto con el agente de diseño y, en la misma sesión, el agente de WordPress las sube con sus textos alternativos correctamente rellenados.

Agente WordPress + email marketer: El agente de WordPress extrae los productos con más stock ese mes y se los pasa al agente de email marketing para montar una campaña de reactivación.

Agente WordPress + experto en anuncios: Exportáis los productos con exceso de inventario y generáis creatividades publicitarias para Google o Meta sin salir de AI Studio.

La lógica es siempre la misma: el resultado de un agente es el input del siguiente. Cuanto más específica sea la instrucción inicial, mejor será el resultado encadenado.

Proyectos: no perdáis el contexto entre sesiones

Uno de los problemas habituales al trabajar con IA es que cada conversación nueva empieza desde cero. Los proyectos de AI Studio resuelven esto.

Al crear un proyecto, todas las sesiones que hagáis dentro de él comparten contexto acumulado. La IA recuerda con qué web estáis trabajando, qué decisiones habéis tomado antes y qué convenciones habéis establecido. Con el tiempo, necesitáis explicarle cada vez menos cosas. Para quienes gestionáis varias webs de clientes o trabajáis de forma recurrente sobre la misma tienda, esta es la manera correcta de trabajar.

Preguntas de los asistentes al webinar

¿Existe algún MCP específico para gestionar zonas de envío en WooCommerce?

WooCommerce tiene su propio MCP, aunque se lanzó hace poco y sus capacidades todavía se están ampliando. Lo más práctico ahora mismo es instalar el plugin de testing de IA de WordPress.org, lo encontráis por su icono de probeta, activar todas las pruebas y explorar el navegador de capabilities para ver qué tiene implementado WooCommerce nativamente. Si la funcionalidad que buscáis no está, vale la pena revisar el GitHub de WooCommerce o proponer un PR directamente.

¿Funciona bien con productos variables a escala masiva?

Con volúmenes reducidos, sí. A escala masiva, el comportamiento depende de si tenéis plugins que añaden campos personalizados dentro de la ficha de producto de WooCommerce. Ahí la IA puede no encontrar dónde mapear ciertos valores. La recomendación es hacer siempre una prueba con un único producto variable antes de lanzar un proceso masivo.

¿Puede afectar a la estabilidad del sitio?

No. AI Studio opera directamente sobre la base de datos, igual que haríais vosotros desde el admin, pero sin navegar por pantallas ni recargar páginas. De hecho, consume menos recursos que vosotros haciendo los mismos cambios manualmente, porque evita todas las queries adicionales que genera la interfaz visual.

¿Puede gestionar el marcado de esquema de WooCommerce para SEO?

Técnicamente puede añadir marcado de esquema producto a producto, pero no es el enfoque recomendado. Para eso existen plugins especializados como Rank Math o SEOPress que lo gestionan de forma global y dinámica. Antes de actuar sobre los avisos de marcado de esquema en Search Console, revisad si realmente son errores o simplemente campos que no aplican: un producto sin precio rebajado no tendrá salePrice en el esquema, y eso no es un error.

Cómo activar AI Studio en 3 pasos

1 – Activa AI Studio desde tu panel de SiteGround. Si ya eres cliente, tienes 20.000 tokens mensuales gratuitos incluidos. El plan Plus, a 10 €/mes, sube el límite a 100.000 tokens y desbloquea todos los agentes especializados junto con una librería de prompts preconfigurados.

2 – Conecta tu WordPress. Desde el panel, comprueba que tu web aparece conectada con el agente de WordPress. Si no es así, instala el plugin AI agent by SiteGround desde el repositorio de plugins y activa el modo power desde la página de ajustes.

3 – Empieza a probar con prompts concretos. Si no sabes por dónde empezar, puedes leer nuestro artículo en la knowledge base o preguntarle directamente al agente: “¿Qué puedes hacer en mi web y qué no puedes hacer?” Te dará una lista honesta de sus capacidades actuales. A partir de ahí, el límite lo pones tú.

¿Quieres probarlo con tu tienda? SiteGround incluye AI Studio en todos sus planes de hosting. Activas la cuenta, conectas tu WordPress y puedes empezar a automatizar en el mismo día.

[97]

Vulnerabilidad crítica de UpdraftPlus corregida en todos los sitios WordPress alojados en SiteGround

Ilustración de seguridad de SiteGround que muestra código, iconos de plugins y un escudo bajo una lupa.

Si tu sitio web utiliza el plugin de copias de seguridad UpdraftPlus, aquí tienes la versión corta: se descubrió una vulnerabilidad crítica en el plugin, y ya lo hemos actualizado a la versión corregida en todos los sitios afectados que alojamos. Estás protegido, y no necesitas hacer nada.

A continuación, te contamos qué pasó, qué hicimos y en qué debes fijarte.

Tu sitio ya está protegido

El 11 de junio de 2026, nuestro equipo de ingeniería actualizó forzosamente el plugin UpdraftPlus en todos los sitios alojados que ejecutaban una versión vulnerable. Cada instalación afectada se movió a la versión 1.26.5, que contiene la corrección oficial. Más de 128.000 sitios en nuestra plataforma estaban ejecutando una versión vulnerable, y todos han sido corregidos.

Probamos las rutas de actualización antes de implementarla y no encontramos ningún problema. No prevemos que esta actualización cause ningún fallo en los sitios.

¿En qué consiste la vulnerabilidad?

La vulnerabilidad, identificada como CVE-2026-10795, consiste en un Unauthenticated Authentication Bypass, es decir, una omisión de autenticación que afecta a las versiones de UpdraftPlus hasta la 1.26.4. En pocas palabras, permitía a los atacantes obtener acceso de administrador a un sitio WordPress sin conocer el nombre de usuario ni la contraseña. Desde allí, podían ejecutar código en el sitio, lo que representa una de las vulnerabilidades más graves que puede tener un plugin.

El hecho de que no requiriera autenticación es lo que la hace crítica. Muchas vulnerabilidades exigen que el atacante ya tenga algún nivel de acceso, como una cuenta de suscriptor o colaborador. Esta no requería nada en absoluto. Cualquier sitio que ejecutara una versión vulnerable quedaba expuesto a cualquiera que conociera la vulnerabilidad.

Qué hicimos y cuándo

Tan pronto como se divulgó la vulnerabilidad, nuestro equipo tardó menos de una hora en actualizar proactivamente la versión parcheada del plugin en todos los sitios afectados, actuando de inmediato para cerrar la ventana de exposición antes de que los atacantes pudieran explotarla a gran escala, en lugar de esperar a que los propietarios de los sitios actualizaran manualmente o se vieran afectados de alguna manera. 

Esta fue la respuesta:

  • Identificamos todos los sitios alojados que ejecutaban las versiones 1.24.x, 1.25.x y 1.26.x de UpdraftPlus.
  • Probamos las actualizaciones de la 1.24.x a la 1.26.x y otras versiones afectadas a la 1.26.5 por adelantado para confirmar que la actualización no causaría problemas.
  • Actualizamos forzosamente más de 128.000 instalaciones afectadas a la versión parcheada 1.26.5.
  • Todo el proceso se completó en aproximadamente 52 minutos.

¿Afectará la actualización a mi sitio web?

No esperamos que lo haga. Las actualizaciones del plugin entre estas versiones se probaron antes de la implementación, y no se detectaron problemas.

Dicho esto, si deseas mayor tranquilidad, aquí tienes dos cosas rápidas que puedes comprobar:

  • Confirma que tu programación de backups en UpdraftPlus sigue configurada como la estableciste.
  • Verifica que tu copia de seguridad más reciente se haya completado con éxito.

Ambas comprobaciones te llevarán menos de un minuto desde tu panel de WordPress. 

Por qué forzamos actualizaciones para vulnerabilidades críticas

Cuando una vulnerabilidad es crítica, fácilmente explotable y se divulga públicamente, cada hora de retraso cuenta. Los atacantes comienzan a buscar sitios vulnerables a las pocas horas de una divulgación como esta, y esperar a que cada propietario actualice manualmente dejaría miles de sitios expuestos mientras tanto.

En estas situaciones, aplicamos el parche primero y notificamos inmediatamente después. Creemos que una actualización proactiva siempre es mejor que dejar los sitios expuestos a un ataque total.

Como regla general, también recomendamos mantener las actualizaciones automáticas de los plugins habilitadas siempre que sea posible. Es la práctica más eficaz para anticiparse a vulnerabilidades como esta.

WordPress 7.0: la actualización más importante desde 2018, todo lo que necesitas saber

Si llevas tiempo en el mundo de WordPress, sabes que no todas las actualizaciones son iguales. Algunas traen mejoras puntuales, otras reorganizan la forma en que trabajamos. WordPress 7 es de las segundas y con mucha diferencia.

En nuestro último webinar, Fernando Tellado repasó en detalle todas las novedades de esta versión, la más importante desde el lanzamiento del editor Gutenberg en 2018. En este artículo recogemos los puntos clave para que estés al día antes de actualizar.

📺 ¿Prefieres verlo en vídeo?

Un poco de contexto: ¿por qué WordPress 7 es especial?

El año 2025 fue atípico para WordPress. Las disputas legales marcaron el ritmo, la contribución se redujo y solo salió una versión, cuando lo habitual son tres. En 2026 se vuelve a la normalidad: habrá versiones 7.0, 7.1 y 7.2.

Con la 7.0 entramos oficialmente en la Fase 3 de Gutenberg, centrada en colaboración y flujos de trabajo. Y los cambios que trae esta versión lo reflejan claramente.

Las 6 grandes novedades de WordPress 7

1. Colaboración en tiempo real

WordPress 7 introduce la posibilidad de que varios usuarios editen una misma entrada o página de forma simultánea, de manera similar a Google Docs. Los cambios se sincronizan entre todos los editores al instante.

Funciona mediante un sistema de HTTP polling, diseñado para ser compatible con cualquier tipo de hosting sin necesidad de configuración adicional. También permite la edición offline: si pierdes la conexión, puedes seguir escribiendo y los cambios se sincronizarán al reconectarte.

Algunas cosas a tener en cuenta:

  • Permite hasta 3 colaboradores simultáneos (configurable en el futuro)
  • Incluye notas de revisión: comentarios en bloques concretos o fragmentos de texto
  • Está desactivada por defecto, se activa en Ajustes > Escritura
  • Si algún plugin usa metaboxes clásicas (como la mayoría de plugins de SEO o campos personalizados), la colaboración se desactivará automáticamente

2. Nuevo admin: aspecto y navegación

El panel de administración estrena un lavado de cara notable. Los cambios más visibles:

  • Nuevo esquema de color por defecto, más moderno. El esquema anterior (“Fresco”) sigue disponible y se puede cambiar desde el perfil de cada usuario
  • Campos de formulario más grandes, con mayor altura en todos los inputs
  • Transiciones de vista: la navegación entre pantallas ya no hace recargas completas de página, lo que da una sensación de fluidez mucho más moderna
  • Data Views: un nuevo sistema interno que reemplaza las tablas clásicas en los listados de entradas. Afecta principalmente a desarrolladores que trabajen con esos listados

3. Paleta de comandos global

El buscador de comandos Cmd+K / Ctrl+K, que antes solo funcionaba dentro del editor, ahora está disponible en toda la administración. Permite buscar y navegar a cualquier sección, entradas, páginas, ajustes, plugins, desde cualquier pantalla, con soporte completo de teclado.

Si eres de los que prefieren el teclado al ratón, esta es una de las mejoras más prácticas de la versión.

4. Revisiones mejoradas

Comparar versiones de una entrada ya no te saca del editor. A partir de WordPress 7, el control de revisiones funciona directamente en la pantalla de edición, con:

  • Código de colores: verde para añadidos, rojo para eliminados
  • Deslizador temporal para navegar entre versiones
  • Minimapa lateral para hacer scroll por los cambios
  • Botón de restaurar en lugar del anterior “Actualizar” al estar en modo revisión

5. Nuevos bloques y mejoras de diseño

WordPress 7 incorpora varios bloques nuevos y mejora otros ya existentes:

  • Bloque de iconos: colección de iconos SVG con una API para añadir colecciones personalizadas
  • Bloque de migas de pan (Breadcrumbs): genera automáticamente la ruta de navegación, especialmente útil en el editor del sitio
  • Procesamiento de medios en el navegador: el redimensionado y compresión de imágenes ya no sobrecarga el servidor
  • Galerías con lightbox nativo: navega entre imágenes directamente desde la galería
  • Fuentes disponibles en todos los temas, no solo en temas de bloques
  • CSS personalizado por bloque individual

Control de visibilidad por dispositivo: la herramienta que el editor de bloques necesitaba

Este merece capítulo aparte. WordPress 7 introduce un control completo de visibilidad por dispositivo que va mucho más allá de simplemente “ocultar un bloque”. Es una herramienta de diseño y maquetación que permite decidir qué ve cada usuario según el dispositivo que use, escritorio, tableta o móvil, de forma independiente y sin necesidad de plugins.

No es una mejora menor. Es una funcionalidad que todos los maquetadores como Elementor o Divi ya ofrecían desde hace años y cuya ausencia en el editor nativo de bloques era una de sus principales limitaciones para el diseño responsive. Con WordPress 7, el editor de bloques da un paso importante hacia la madurez como herramienta de maquetación real.

Si diseñas con bloques, este es probablemente el cambio más relevante de toda la versión.

6. Infraestructura de Inteligencia Artificial

Esta es quizás la novedad más estratégica de WordPress 7, aunque no es lo que muchos esperan. No aparece un botón de “generar post automáticamente”. Lo que llega es la infraestructura base para que cualquier plugin se conecte con proveedores de IA de forma estandarizada.

Hasta ahora, cada plugin gestionaba su propia conexión: sus propias claves API, su propia pantalla de configuración. Con WordPress 7, todo se centraliza en Ajustes > Conectores. Configuras tu clave una sola vez y cualquier plugin compatible la usará automáticamente, sin que tengas que compartir tus credenciales con múltiples desarrolladores.

Los tres proveedores incluidos de serie son OpenAI, Google Gemini y Anthropic Claude. De momento requieren instalar un plugin proveedor específico (disponibles en WordPress.org), aunque es probable que en el futuro se instalen automáticamente.

Para probar cómo funciona esta infraestructura, el equipo de WordPress ha publicado un plugin experimental llamado “AI” que permite generar extractos, textos alternativos, imágenes destacadas, resúmenes y títulos usando la IA que tengas configurada. Es solo para pruebas, pero da una idea clara de las posibilidades.

Si eres desarrollador, la Abilities API y el adaptador MCP son los elementos clave: permiten que cualquier agente de IA descubra y ejecute acciones en WordPress de forma estándar.

¿Cuándo y cómo actualizar WordPress sin riesgos?

WordPress 7 aún no tiene fecha oficial de lanzamiento, se esperaba para el 9 de abril pero se retrasó unas semanas por ajustes en el sistema de base de datos para la colaboración en tiempo real. Aun así, ya puedes empezar a prepararte.

Antes de actualizar, ten en cuenta:

  • PHP mínimo requerido: 7.4. Se recomienda PHP 8.3
  • Si usas maquetadores como Elementor, Divi o Bricks, prueba la compatibilidad antes de actualizar en producción. El editor ahora usa iframes internos que pueden generar conflictos con algunos plugins
  • Los plugins con metaboxes clásicas desactivarán la colaboración en tiempo real. Si no vas a usar esa función, no hay problema en mantenerlos
  • WooCommerce tiene actualizaciones de compatibilidad pendientes, no actualices en tiendas online sin probar antes

Cómo probar WordPress 7 ya:

Puedes instalar el plugin WordPress Beta Tester (disponible en WordPress.org) y seleccionar la opción “Betas y RC” para acceder a la versión candidata actual. Hazlo siempre en un entorno de pruebas.

Si tienes hosting en SiteGround, crear un entorno de staging es muy sencillo: ve a Site Tools > WordPress > Entorno de pruebas, selecciona tu instalación, ponle un nombre y dale a “Crear”. En unos minutos tendrás una copia exacta de tu web lista para probar.

💡 Recuerda: SiteGround realiza automáticamente una copia de seguridad justo antes de cada actualización automática. Si algo saliera mal, puedes restaurar desde Site Tools en cualquier momento.

Recursos y consejos extra de Fernando

Antes de cerrar el webinar, Fernando compartió algunos recursos y opiniones que merece la pena destacar.

¿Qué funcionalidades importan de verdad?

Fernando fue bastante directo al respecto: la visibilidad por dispositivo es, con diferencia, el cambio más relevante para el trabajo diario con bloques. Era una de las funcionalidades más pedidas y por fin llega de serie, sin necesidad de plugins.

La colaboración en tiempo real, en cambio, es una función que en la práctica usará poca gente. En entornos editoriales, que son los que más trabajan con WordPress a nivel de contenidos, raramente se da el caso de que dos personas editen la misma entrada a la vez. Útil en contextos muy concretos, pero no un cambio que vayas a notar en tu día a día.

Cómo usar la IA sin que te penalice Google

Con todo lo que trae WordPress 7 en materia de IA, Fernando lanzó un aviso claro: nunca publiques textos generados por IA directamente. Úsalos como punto de partida, para estructurar un artículo, generar ideas o redactar un primer borrador, pero revisa y reescribe siempre el resultado.

Google lleva meses penalizando contenido generado por IA de forma masiva y la tendencia no hace más que aumentar. La IA es una herramienta de ayuda, no de sustitución.

Recurso extra: skills para humanizar textos de IA

Si trabajas con IA y quieres mejorar la calidad de los textos generados, Fernando tiene en su GitHub un repositorio de skills para humanizar textos en español e inglés. Incluye listas de palabras y patrones típicos de IA que conviene evitar, ese tipo de construcciones forzadas que delatan enseguida que un texto no lo ha escrito una persona.

🔗 Repositorio de skills de Fernando Tellado en GitHub

Nota: Fernando actualiza este recurso periódicamente, así que merece la pena revisitarlo de vez en cuando.

Preguntas de asistentes

Durante la sección de preguntas y respuestas surgieron algunas dudas que seguramente también te estás haciendo y a las que Fernando dió respuesta:

¿Es compatible WordPress 7 con Elementor y Divi?

Hay que probarlo. El cambio de iframes en el editor puede generar conflictos con algunos maquetadores. En las próximas semanas verás actualizaciones de estos plugins indicando compatibilidad con WordPress 7. Revisa los changelogs antes de actualizar en producción.

¿Las conexiones con IA ralentizan mi web?

No. La clave API simplemente queda almacenada. Solo hay consumo en el momento en que un plugin hace una llamada activa, por ejemplo al generar una imagen destacada. El resto del tiempo no hay ninguna llamada a la IA ni impacto en el rendimiento.

¿Mis metadatos y esquemas de SEO se ven afectados?

No. Los metadatos que gestionan los plugins de SEO, títulos, metadescriptions, schemas de Schema.org, no se tocan en absoluto. Los esquemas de las Abilities son un concepto completamente distinto y no tienen ninguna relación con Schema.org.

Conclusión

WordPress 7 no es una actualización cualquiera. Trae cambios que afectan a cómo trabajamos a diario, desde la edición colaborativa hasta la integración con IA, y sienta las bases para lo que vendrá en las versiones 7.1 y 7.2.

La recomendación de Fernando: empieza a probarla en staging cuanto antes, ten tus plugins controlados y actualiza en producción cuando hayas verificado que todo funciona correctamente.

¿Tienes dudas sobre la actualización? Déjalas en los comentarios y te ayudamos.

SiteGround presenta WP Agency Forum 2025: estrategias reales y networking de alto nivel para agencias WordPress en España

El mundo de las agencias nunca ha cambiado tan rápido. En los últimos dos años, la irrupción de la inteligencia artificial, los nuevos modelos de adquisición de clientes y la evolución del SEO hacia formatos como GEO o AEO han alterado (y siguen haciéndolo) cómo trabajamos quienes vivimos en el ecosistema WordPress y en el mundo del desarrollo web en general. 

Para los dueños de agencias, la sensación es abrumadora: hay demasiado ruido y cada vez cuesta más sintonizar la señal, para que puedan enfocar los recursos en lo que realmente importa, y asegurarse que puedan seguir siendo relevantes en el nuevo panorama que vendrá más pronto que tarde. 

Ese es el espíritu con el que nace WP Agency Forum 2025, un evento boutique creado para que líderes de agencias se reúnan en Madrid el próximo 15 de octubre. 
Una sesión diseñada no para hablar en abstracto, sino para aportar claridad, ejemplos accionables y conexiones de alto nivel. 

¿Por qué ahora un evento para agencias WordPress?

Porque las agencias necesitan espacios diferentes. En SiteGround llevamos más de 20 años acompañando a agencias de todo el mundo, no solo con nuestro hosting WordPress gestionado, sino que también con una suite de herramientas, infraestructura y soluciones, hechas en casa y pensadas para acompañar y escalar, optimizando procesos sin renunciar a brindar el mejor servicio a sus clientes. 

Esa experiencia nos da una visión privilegiada de los retos que comparten:

  • Conseguir clientes de calidad sin depender solo del boca a boca
  • Escalar sin perder control, foco ni rentabilidad.
  • Ser más productivos en un entorno donde cada hora cuenta 
  • Integrar IA y automatización sin perder la esencia del servicio humano
  • Anticiparse a cambios drásticos de SEO y adquisición de tráfico para los clientes

Pero también sabemos que aportar solo tecnología no es suficiente. Hace falta un espacio donde los líderes de agencias puedan parar, reflexionar y escuchar lo que otros ya están implementando para resonar con las tendencias actuales, aumentar la demanda y su ticket medio. 

Por eso, nos hemos unido con Modular DS, la startup española que más ruido está haciendo en el ecosistema WordPress. Ellos aportan la audacia y frescura de una nueva generación, y nosotros la autoridad y experiencia de una compañía global con alma local. Juntos hemos creado un foro que mezcla lo mejor de ambos mundos: solidez y disrupción. 

Asimismo, nos acompañarán un grupo selecto de empresas patrocinadoras cuyos servicios están especialmente orientados a agencias que utilizan WordPress. La primera confirmada es Weglot, una solución que permite traducir sitios web a múltiples idiomas con el apoyo de la inteligencia artificial.

Qué encontrarás en WP Agency Forum 2025

Este no es un evento más de charlas genéricas. Lo hemos diseñado para que obtengas claridad e ideas que puedas aplicar desde el día siguiente: 

  • Emprendedores como Felix Ohswald, que han llevado a su empresa a ser el unicornio Tech Europeo más grande, te explican cómo puedes multiplicar por 4 tu ticket, incorporando IA en la oferta de tu agencia
  • Qué tácticas de growth y adquisición de clientes están funcionando en 2025, y cómo adaptarlas al mundo de agencias WordPress 

Todo ello acompañado y liderado por ponentes aspiracionales que representan lo mejor de la comunidad WP y el marketing y growth en español: 

  • Joan Boluda
  • Fernando Tellado 
  • Rosa Morel 
  • Javi Consuegra
  • Y otros líderes de agencias y startups que compartirán, sin guardarse nada, sus experiencias reales de crecimiento 

Formato boutique, diseñado para aportar valor 

La gran diferencia de WP Agency Forum es el formato reducido e intencionalmente exclusivo. Cerca de 120 asistentes en persona. Nada de multitudes ni de charlas que no llevan a ningún sitio. Aquí cada conversación cuenta. 

Habrá momentos para aprender de los mejores, pero también espacios de networking cara a cara, reuniones privadas y salas de prensa para que hables con otros dueños de agencias, inversores, referentes o especialistas en aspectos y funciones específicas. Compartirás retos y encontrarás aliados que impulsen tu crecimiento. Incluso incorporaremos dinámicas de mastermind, donde los grupos resolverán problemas reales de algunos de los presentes, y un media room para entrevistas y difusión en vivo. 

En definitiva, se trata de un evento exclusivo y estratégico con: aprendizaje práctico, inspiraciones aspiracionales y conexiones valiosas en un mismo lugar. 

Detalles del WP Agency Forum

La entrada presencial (100 €) incluye acceso a todas las ponencias, dinámicas de networking, café, comida y grabaciones posteriores. El streaming online es gratuito, con acceso a la retransmisión en directo y a las sesiones grabadas.

Un foro pensado para líderes de agencias

Al final, este evento no es solo sobre ponentes o tendencias. Es sobre crear un espacio en el que quienes dirigen agencias puedan ver el balón un día, mirar el campo para pensar en grande: dejar el infierno táctico por el paraíso estratégico. Escuchar perspectivas diferentes y encontrar la claridad que tanto escasea cuando todo avanza tan rápido.

Si algo hemos comprobado en estos años es que la mejor inspiración aparece cuando compartes experiencias con otros que están en tu misma situación.

Nos vemos en Madrid el 15 de octubre. 
Compra tu entrada o apúntate al streaming gratuito. 

¿Cuándo usar staging, clonación o backup? Guía para elegir la mejor opción

En esta sencilla guía vamos a ver en detalles cuáles son las ventajas y desventajas de cada uno de estos sistemas de copia de sitios web, viendo sus peculiaridades, pero sobre todo aprenderemos a usarlos de manera sencilla a la par que profesional, para aprovechar estas tecnologías en nuestro beneficio.

Staging, clonación, backup. ¿No son lo mismo?

Empezamos fuerte, ¿eh?, ¿o es que pensabas que ya estaba todo dicho con el encabezado? ¿No será que nos hemos venido arriba y estamos llamando de distintas maneras a tecnologías equivalentes? Vamos a aclararlo…

Te destripo el misterio: no, no son lo mismo, aunque en ocasiones puedas confundirte y pensar que – a final de cuentas – en el fondo se diferencian en poco o en nada.

Qué servicio elegir dependiendo del objetivo de la copia

Para que lo tengas claro desde el principio, la mayor diferencia, lo que debes tener claro siempre a la hora de elegir una de estas tecnologías, es el objetivo de su uso, para qué la necesitas, pues es lo que más las diferencia.

La decisión, una vez que lo tengas claro, será sencilla, así que vamos a ver para qué sirve (mejor) cada una de estas tecnologías:

  • Staging: También conocidos como entornos de pruebas, y aquí ya vamos viendo para qué están pensados, claramente. Las copias de tipo staging tienen como objetivo habitual realizar pruebas, cambios, análisis en un sitio web, antes de implementarlas en el sitio real. Por este motivo, una copia de staging tiene algunas peculiaridades que no comparte – necesariamente – con el resto de tecnologías de copia.
  • Clonación: El clonado de webs se tiene como uso principal la migración del sitio, normalmente de un alojamiento o hosting a otro, pero también de un directorio a otro dentro del mismo servidor. También se utilizan habitualmente para crear copias de una web base como punto de partida de otras, algo que se usa mucho en agencias de desarrollo web.
  • Backup: Las copias de seguridad tienen como objetivo claro su restauración en caso de problemas con la web real. No están pensadas para una reutilización para otros usos, como en el caso de los staging o clones, y esa característica la distingue y se nota en lo que ofrece, distinto a los otros servicios. Otro uso habitual es el cumplimiento de retención de datos de la legislación vigente de protección de datos personales y seguridad.

Ahora que lo tenemos claro, seguramente la próxima vez que tengas una necesidad concreta de copiar una web, y te plantees si vas a realizar un staging, clon o backup, en base al uso final, espero que ya te hagas una idea de cuál de las 3 opciones te conviene más.

Pero hay más, y es que, con vista al tipo de uso al que está destinado cada servicio, las copias que se realizan también son diferentes, no se copia lo mismo en un staging que en un clonado o un backup, y tampoco se hace de la misma manera.

Lo vemos porque esto también te ayudará a saber elegir bien el tipo de servicio de copia que necesitas para cada ocasión.

Qué servicio elegir dependiendo del tipo de copia

Al tener un objetivo diferente, las copias que se realizan con cada una de estas tecnologías también es distinto, pues según el uso hay necesidades distintas.

  • Staging: Como para hacer cambios de diseño o probar nuevas funcionalidades necesitas una copia exacta de la web real, el staging tiene que ser una copia exacta, un clon si quieres llamarlo así, de la web real, con todo su contenido, archivos y base de datos. En este tipo de copias, no obstante, siempre se te ofrece la posibilidad de excluir ficheros o contenidos que no necesites en el staging, porque no sean necesarios para las pruebas, así que no deben ser necesariamente completas. Una característica clave del staging es que debe ser una copia editable, modificable, para poder hacer implementaciones seguras, sin afectar al sitio de producción.
    Pero sobre todo, lo que diferencia a un staging de cualquier otro sistema de copia es que debe ofrecer obligatoriamente la herramienta de despliegue y/o sincronización con la versión real, de producción, permitiendo la sustitución de la web real por la copia de staging si fuese necesario, una vez hechas las nuevas implementaciones o cambios de diseño.
  • Clonación: Debe ser una copia completa, con todo, tanto diseño como códigos, complementos, bases de datos y configuraciones, en un momento dado del sitio web, para poder replicarlo en otro alojamiento, servidor, o carpeta.
  • Backup: Una copia de seguridad puede ser completa, incremental o diferencial, dependiendo del sistema utilizado. Por su carácter de requisito legal, además, suele estar comprimida y almacenada de forma segura, y sobre todo disponer de la tecnología necesaria para su restauración total o parcial. Si algo diferencia enormemente a los backups de los otros tipos de copia es que también suelen (y deben) incluir los correos electrónicos almacenados en el servidor, no solo el sitio web y su base de datos, que también. También suelen incluir configuraciones específicas del servidor.

Por si aún no lo tienes claro del todo, aquí te dejo una tabla comparativa que resume todo lo comentado hasta el momento:

ConceptoStagingClonadoBackup
ObjetivoPruebas, desarrollo, actualizaciones segurasCrear una réplica funcional para nuevo sitio o migraciónPrevención de pérdida de datos y recuperación
Tipo de copiaCompleta o parcial, en entorno aisladoCompleta e idéntica, funcional como sitio independienteCompleta o incremental, para restauración, no funcional directamente
ContenidosArchivos y BD (completo/parcial), configuraciones ajustadas, datos sensibles opcionalesArchivos y BD completos, configuraciones ajustadasArchivos y BD (completo/incremental), sin ajustes, todo preservado
¿Se ejecuta como web?Sí, en entorno separadoSí, en nuevo destinoNo, es una copia guardada
¿Se puede restaurar?Sí, pero no es su objetivoSí, para desplegar en otro lugarSí, para volver al estado anterior
Uso recomendadoEntorno de desarrollo / pruebasNuevo sitio o migraciónRecuperación ante desastres – Requisito legal
¿Ideal para pruebas?√–X
¿Ideal para migraciones?–√–
¿Ideal para seguridad?XX√

Cómo se hace un staging, una clonación o un backup. ¿Se hacen igual?

Aunque puedas pensar, no del todo desencaminado, que como a fin de cuentas todas son copias podrías usar un mismo método para realizar cualquiera de ellas, en realidad hay mejores maneras de realizar cada una.

Cómo hacer staging de una web

El proceso de hacer una copia de staging, de entorno de pruebas, requiere una herramienta que permita lo siguiente:

  • Hacer una copia completa de la web, todos sus archivos y bases de datos.
  • Despliegue completo o parcial del staging sustituyendo total o parcialmente la web en producción por la copia modificada en el entorno de pruebas.

Dicho esto, hay básicamente 2 maneras de conseguirlo:

  1. Manualmente: puedes usar plugins de copias de seguridad como WP Staging, Duplicator o UpdraftPlus, incluso descargar manualmente los archivos por FTP y la base de datos con PHPMyAdmin, para hacer la copia completa inicial del sitio, pero requerirá la sustitución manual o restauración completa del sitio.
  2. Automáticamente: paneles de hosting como Site Tools de SiteGround disponen de  una completa herramienta de staging que incluye todo lo necesario para una necesidad tan específica como la prueba de funcionalidades, actualizaciones o cambios en la web de producción.

Mi consejo es que descartes totalmente los métodos manuales porque, aunque son perfectamente viables para descargar una copia de la web, no están pensados para un uso tan específico como es un entorno de pruebas.

Ni siquiera el plugin WP Staging, a pesar de su nombre, en su versión gratuita ofrece el despliegue de la copia del staging que hace, tienes que comprar la versión de pago para ello.

¿Y para qué vas a pagar teniendo gratis una herramienta de staging completa en el panel de tu empresa de hosting?

La mayoría de paneles que usan las empresas de hosting tienen la utilidad de staging incluida, y su uso es muy sencillo, además de seguro.

En concreto, la herramienta de staging incluida en el Site Tools de SiteGround te permitirá lo siguiente:

  • Crear tantas copias staging de entorno de pruebas como necesites, siempre que tengas espacio disponible en la cuenta.
  • Editar y configurar completamente la copia staging como si fuese la original, pero en un entorno separado y seguro.
  • Hacer backups de las copias de staging.
  • Duplicar copias de staging de distintos estados del entorno de pruebas.
  • Realizar despliegues personalizados (incompletos) o completos, pudiendo desplegar únicamente ciertos archivos, o solo algunas tablas de la base de datos, etc.
  • Puedes mantener tus copias de staging o borrarlas cuando ya no las necesites.

Cómo hacer clonación de una web

Nos ponemos en situación, y hemos visto que – por el motivo que sea – tenemos que mover una web a otro sitio, y que sea una copia exacta, igualita, ¿cómo lo hacemos?

Las situaciones posibles son muchas, por ejemplo…

  • Cambio de hosting migrando la web.
  • Realizar pruebas en un entorno aislado, pero que no requieran el despliegue o sustitución de la web original.
  • Crear una plantilla base para posteriormente generar nuevas webs a partir de unas configuraciones estandarizadas.

En todas estas situaciones vamos a necesitar una copia que contenga lo siguiente:

  • Todos los archivos de la instalación de WordPress, incluidas las de contenido.
  • Los archivos de configuración de WordPress, plugins, seguridad y optimización existentes, normalmente en la carpeta raíz y en /wp-content/.
  • La base de datos completa.

Pues bien, dependiendo del objetivo de la clonación, mi recomendación es la siguiente:

Clon para una migración

Averigua si el nuevo hosting realiza gratuitamente – o por un coste bajo – la migración de tu web. 

Esta sería siempre mi primera opción en esta situación. 

Las empresas de hosting tienen unas herramientas, conocimientos, pero sobre todo una experiencia muy superior en migraciones a la que tendrá cualquier mortal en toda su vida profesional, por mucho que te dediques a hacer migraciones.

Lo mejor de las migraciones realizadas por la empresa de hosting es que también disponen de utilidades para importar los correos electrónicos, algo que ningún otro sistema de clonación o backup te va a ofrecer.

Ahora bien, a pesar de sus ventajas, no es obligatorio, y siempre puedes hacer el clon por tu cuenta, incluso de cara a una migración, en cuyo caso iríamos a las herramientas manuales, y ya sabes que yo siempre me refiero – intrínsecamente – a que además sean gratis, o al menos muy muy baratas.

Clon para crear una plantilla de web

Este es quizás el objetivo menos habitual, pero si tienes una agencia de desarrollo web es prácticamente una obligación disponer de este tipo de plantillas de webs «tipo» a partir de las que hacer las webs que te soliciten tus clientes.

Lo que se suele hacer habitualmente es crear varias webs «tipo», con los plugins y temas que siempre utilices, incluso configuraciones y ajustes que siempre realices tanto a WordPress como a sus componentes, y eso hará que cada web que te soliciten te ahorres unas cuantas horas de instalaciones y configuraciones, permitiéndote ser más competitivo.

Pues bien, aunque hay muchas maneras de crear clones este objetivo, mi método favorito es usar la funcionalidad incluida en el servicio de managewp.com, pues está específicamente pensado para ello, y en unos pocos clics haces una copia exacta de tus webs base.

Clon para cualquier objetivo y uso

Si la necesidad de hacer un clon de un sitio web es para cualquier objetivo de los anteriores, o cualquier otro, por supuesto, siempre puedes recurrir a los viejos métodos, no por eso menos efectivos, aunque sí sean más manuales.

El único inconveniente de estos otros métodos de hacer clonación de webs es que es más manual, pero una vez los dominas funcionan perfectamente y sin fallos.

De hecho, para ciertos usos incluso yo a veces prefiero usar el método tradicional, totalmente manual, luego te explico el porqué.

Bien, pues volviendo a nuestra tarea, uno de los métodos más habituales de crear clones de webs es usando alguna utilidad que te ofrezca el panel de control de tu hosting, que muchas veces ofrecen este tipo de herramientas.

Así, tanto CPanel como Plesk disponen de esta posibilidad de crear una copia exacta, un clon, pudiendo elegir si crearla en un subdominio o una carpeta. Posteriormente, puedes moverla a otro servidor.

No sería nunca mi primera opción, especialmente si el clon es para otra web, pero sí es perfectamente válida para tener una copia en la que hacer experimentos, pruebas, que no necesariamente tengas que desplegar sobre la web en producción.

Otra manera, mucho más recomendable, de crear clones de un sitio web es usar plugins, y aquí sí te vale prácticamente cualquiera, incluso en su versión gratuita.

La elección entre uno u otro depende más de gustos o de pequeñas diferencias entre uno y otro que hagan decantarse por una de las opciones, pero prácticamente todos los plugins WordPress con los que realizar clones de webs son perfectamente válidos.

Los más recomendables, por su cantidad de opciones y calidad, son los siguientes:

  • UpdraftPlus: el más popular entre los plugins de copia de seguridad, no solo ofrece gratis montones de ajustes para hacer copias completas de la web donde esté instalado, sino que puedes almacenar los clones en todo tipo de servicios en la nube, como Dropbox o Google Drive, algo realmente práctico. 
  • Duplicator: un veterano. Puedes crear copias de webs de gran tamaño, e incluye incluso un instalador para posteriormente cargar el clon en una nueva web.

Para finalizar, tenemos el método tradicional, en el que no usas ningún plugin WordPress, ni siquiera herramientas de la empresa de hosting, solo necesitas 2 cosas:

  1. Copia de los archivos de la web.
  2. Copia de la base de datos.

Para obtener ambos te vales de las aplicaciones estándar que siempre están disponibles en todos los servidores, en todos los alojamientos:

El proceso es simple, y lo mejor de todo es que, precisamente por su lentitud y carácter manual, te da la garantía de que no te falta nada, al no depender de aplicaciones como plugins, ni de que el hosting de origen o destino dispongan de tal o cual herramienta. Es la belleza de la simplicidad, que aunque sea lenta siempre funciona.

Los pasos son estos:

  1. Descargar todos los archivos mediante un cliente FTP, previa creación de la cuenta en la cuenta de hosting de origen.
  2. Exportar la base de datos desde PHPMyAdmin en el hosting de origen
  3. Subida de todos los archivos por FTP al nuevo alojamiento o destino.
  4. Importar la base de datos desde PHPMyAdmin en el nuevo alojamiento o destino.

Básico, manual, lento si quieres, pero totalmente controlable, y no hay elementos que dependan de que tal o cual plugin funcione en otro alojamiento, no dependes de compatibilidad de versiones de PHP, SQL o similares, siempre funciona.

Cómo hacer backup de una web

Seguro que has leído más de una vez que no hay backup bien hecho si solo se hace una copia, y es verdad.

Así que en esta ocasión nos vamos a bilocar y abordar esta importantísima tarea, imprescindible tanto operativa como legalmente, de manera totalmente profesional, planificando siempre – al menos – doble copia de seguridad, usando dos métodos y destinos diferentes.

Backup en el hosting

Para empezar, siempre, debes asegurarte de que la empresa de hosting realice copias de seguridad de tu web, y cumpliendo algunos requisitos básicos:

  • Backups completos de todo el sitio: archivos, bases de datos y correos electrónicos.
  • Los backups deben almacenarse en una ubicación distinta a la del propio servidor.
  • Backups diarios como mínimo.
  • Retención de backups de como mínimo 1 mes.
  • Restauración completa del sitio a 1 clic garantizado incluido.
  • Posibilidad de ampliar la cantidad de backups, en caso de webs con una necesidad superior.

Esta copia de seguridad, la del hosting, es imprescindible, obligatoria y tu salvaguarda principal ante problemas o incluso desastres.

Backup en WordPress

El segundo método de backup que te recomiendo, complementario, no sustitutivo, es haciendo uso de plugins WordPress de copia de seguridad.

Aquí mi favorito absoluto es UpdraftPlus, por sus muchas posibilidades:

  • Programación de backups de archivos y base de datos con distinta frecuencia.
  • Múltiples destinos de almacenamiento, incluidos los principales alojamientos en la nube.
  • Copias de seguridad completas y/o incrementales.
  • Restauración a un clic desde cualquier destino de almacenamiento.

Es el complemento ideal para las copias diarias del hosting, y adaptable a cualquier necesidad de almacenamiento de backups, el único límite es tu capacidad de alojamiento de las copias.


¡Uy, si ya hemos terminado! Parece mentira, ¿eh?, si hasta se ha pasado volando el tiempo aprendiendo sobre esta cosa de las copias de sitios web, al menos para mí, y eso que llevo un tiempo preparando, haciendo pruebas, y redactando esta guía.

Mi mayor alegría sería que te sirva de orientación y la próxima vez que necesites hacer un staging, clonación o backup de cualquier sitio web tengas una guía que te ayude a decidirte y a conseguir tu objetivo de manera sencilla.

Gracias por llegar hasta aquí.

Fernando Tellado

Cómo hacer que tu WordPress cumpla con el RGPD y convierta la privacidad en tu mayor ventaja

Imagina esta escena: un grupo de Telegram con 100 emprendedores digitales está en ebullición. De repente, uno lanza la bomba: “Paso del RGPD,  hay más hispanohablantes en EE.UU. que en España, y con más poder adquisitivo. Que me valide el mercado, no un burócrata. Me largo a las Américas.”

La frustración era evidente. Para este emprendedor, como para muchos, el RGPD supone una cadena burocrática que frena su crecimiento. Su plan: abandonar Europa y conquistar el mercado hispano de EE.UU. 

Ahora te quiero contar a ti, igual que como hice con él, por qué, esa idea es un error garrafal y letal para cualquier web.

El RGPD no es solo un capricho europeo; es un estándar global de protección de datos que te afecta aunque tengas un solo visitante de la UE, estés en Madrid, Miami o en Tombuctú. 

Y aquí la parte interesante: lejos de ser un obstáculo, el RGPD es tu arma poderosa para generar confianza, disparar conversiones y brillar en cualquier mercado.

En este post, descubrirás una nueva  perspectiva sobre el RGPD que revolucionará tu negocio y te ayudará a convertir tu WordPress en una máquina de confianza y resultados antes de que acabe el año.

Spoiler: Olvídate de huir a las Américas, porque estás a punto de descubrir cómo hacer del RGPD tu mayor ventaja competitiva.

La gran ironía de esquivar el RGPD

Siguiendo la historia de nuestro emprendedor que quería olvidarse del tráfico europeo y del RGPD.

Estaba totalmente convencido: “¿Para qué pelear con la burocracia europea si puedo vender en EE.UU. y en América Latina?”

Por si no lo sabías, el RGPD protege a los ciudadanos europeos, no solo a las empresas de la UE. 

Si tu web recibe una sola visita desde España, Francia o cualquier país de la UE, debes cumplir, sin importar si tu servidor está en Barcelona o Bogotá. Ignorarlo te expone a multas astronómicas (más de 1,7 mil millones de euros en sanciones solo en 2024) y a un daño reputacional irreparable. Como dijo otro miembro del grupo: “No cumplir con el RGPD es gritar a los cuatro vientos que eres amateur y no inspiras confianza”.

Mantener tu web fuera del estándar europeo es una decisión letal, es apostar por tener una web que desprecia todos los elementos que necesitan los usuarios para sentirnos seguros, dejar sus datos y su tarjeta en tu web.

Y no pienses que esto es solo un problema europeo. En EE.UU., la preocupación por la privacidad está en auge, con leyes como la CCPA (California Consumer Privacy Act) elevando el estándar. En un mundo donde el 75% de los consumidores evita comprar en sitios que no les dan seguridad con sus datos (Cisco, 2024), el RGPD no es una carga; es tu mejor oportunidad para convertir.

Por qué el RGPD es tu aliado para mejorar confianza y ventas

Cumplir con el RGPD no se trata sólo de evitar multas; es transformar tu WordPress en un faro de credibilidad que impulsa resultados. 

Estas son las ventajas clave:  

Eleva la percepción de tu marca: Una web transparente con sus datos proyecta profesionalismo y cuidado, influyendo directamente en la decisión de compra.  

  • Dispara las conversiones: Las páginas webs con estándar RGPD bien implantado y visible, generan mayor percepción de confianza y seguridad en los usuarios que se traduce en mayores tasas de conversión.
  • Fomenta la lealtad: Una marca que respeta la privacidad construye relaciones duraderas, clave en sectores competitivos como el ecommerce o los servicios digitales.  
  • Potencia tu SEO: Google premia las webs que cumplen con el RGPD, mejorando tu EEAT (Experiencia, Expertise, Autoridad y Confianza), especialmente en sectores sensibles como la salud o las finanzas.  
  • Protege tu negocio: Evita sanciones millonarias (hasta el 4% de tu facturación anual) y el riesgo de que un usuario te “cancele” en redes sociales por una mala gestión de datos.

El RGPD no es solo una normativa; es un estándar universal que te posiciona como una marca confiable, ya sea en Europa, América o cualquier rincón del mundo.

4 pasos sencillos para que tu WordPress cumpla con el RGPD

No hace falta ser un experto legal ni pasar semanas descifrando normativas. Con las herramientas adecuadas, puedes tener tu WordPress 100% adaptado a la normativa en horas. 

Aquí te lo explico:

1. Asegura tu base con un hosting de primera

La seguridad de tu WordPress empieza con un hosting confiable. Un buen proveedor no solo garantiza velocidad y estabilidad, sino que protege los datos de tus usuarios, un pilar clave del RGPD.  

¿Por qué SiteGround?  

  • Seguridad blindada: Certificados SSL gratuitos, copias de seguridad diarias y protección contra ataques mantienen los datos de tus usuarios a salvo.  
  • Listo para el RGPD: SiteGround ha adaptado su infraestructura para cumplir con el RGPD, garantizando políticas de privacidad claras y protección de datos tanto en sus centros europeos como globales
  • Centros de datos en Europa: Cuenta con varios centros en la UE (Países Bajos, Alemania, Reino Unido, Francia y España), lo que facilita el almacenamiento de datos dentro de la región y reduce riesgos de transferencias legales.
  • Rendimiento excelente: Una web que carga rápido no solo evita que los usuarios se vayan, sino que transmite confianza y profesionalismo desde el primer segundo.  

Soporte 24/7: Su equipo te puede orientar en la configuración de herramientas de cumplimiento o resolver incidencias de hosting en cualquier momento.

2. Gestión eficiente de cookies 

El RGPD exige que los usuarios den un consentimiento informado y libre para las cookies no esenciales (como las de analítica o marketing). Debes asegurar que no se descarguen estas cookies de terceros hasta que el usuario preste un consentimiento claro.

Un banner mal diseñado puede ahuyentar a tus visitantes o suponer graves problemas legales.

Cómo hacerlo bien:  

  • Opciones claras y justas: Asegúrate de que los botones de “Aceptar” y “Rechazar” sean igual de visibles, con el mismo peso para el usuario, sin trampas como textos diminutos o colores engañosos en las opciones.
  • Consentimiento granular: Deja que los usuarios elijan qué cookies aceptar (funcionales, analíticas, publicitarias) con explicaciones simples,
  • Diseño atractivo: Un banner que refleje tu marca y use un tono amigable hace que los usuarios se sientan cómodos, no presionados.  

En WordPress tienes plugins de gestión de cookies eficientes, lo que es importante es que elijas herramientas de gestión de consentimiento (CMP) certificadas que te faciliten  el cumplimiento sin riesgos, como Usercentrics Cookiebot, que crea banners personalizados, registra consentimientos y genera informes de cumplimiento.

Truco SEO: Crea una página de “Política de cookies” optimizada con palabras clave como “gestión de cookies” o “privacidad en [tu sector]”. Esto atrae tráfico orgánico y refuerza tu EEAT.

3. Diseña formularios que cumplan y conviertan

Tus formularios son la puerta de entrada a leads valiosos o leads en modo Chernobil, los formularios son un punto crítico para el RGPD. Un error aquí puede invalidar tus datos y exponerte a denuncias y sanciones.  

Cómo tener formularios sin fisuras:

  • Información transparente: Antes del botón de enviar, incluye un texto claro a pie de formulario como: “En [nombre empresa] usamos tu email para enviarte ofertas personalizadas.”  
  • Consentimiento granular: Añade casillas específicas (y nunca pre-marcadas) como: “Acepto recibir newsletters” o “Permito usar mis datos para anuncios personalizados”. Cada opción debe ser voluntaria, clara y entendible.  
  • Diseño amigable: Asegúrate de que las casillas sean visibles y el lenguaje, accesible. Un buen formulario no solo cumple con la normativa, sino que inspira confianza y aumenta las conversiones.

Herramientas recomendadas: 

Plugins de WordPress como WPForms o Gravity Forms te permiten crear formularios compatibles con el RGPD, con casillas de consentimiento personalizables y registro automático de datos.

Consejo: Mantén tus listas de leads limpias y seguras

Una lista de leads sin consentimiento acreditado es una bomba de relojería. El RGPD exige que puedas demostrar que cada usuario dio su consentimiento de forma libre e informada.  

Cómo mantenerlas impecables:  

  • Registra consentimientos: Usa herramientas de email marketing como Mailchimp o ActiveCampaign para guardar la IP, fecha, hora y tipo de consentimiento de cada lead.  
  • Limpieza regular: Cada 6-12 meses, elimina contactos que no hayan interactuado o que no tengan consentimiento activo. Esto mejora la entregabilidad de tus campañas y reduce riesgos legales.  
  • Segmentación ética: Envía contenido solo a quienes dieron permiso, personalizando según sus preferencias declaradas.

Listas limpias significan campañas más efectivas, menos riesgos legales y una percepción de marca ética, clave para tu EEAT.

4. Textos Legales: La clave para cumplir y generar confianza

Una web sin textos legales adecuados es como una casa sin cimientos: vulnerable y poco confiable. El RGPD exige que tu WordPress incluya textos legales claros, personalizados y siempre accesibles para cumplir con la normativa y generar confianza en tus usuarios. Aquí te detallo qué textos necesitas, dónde deben estar y cómo asegurarte de que cumplan con la ley:

Textos legales imprescindibles:  

  • Aviso Legal: Explica quién es el responsable de la web (nombre, CIF, dirección, datos de contacto) y las condiciones de uso. Es obligatorio en la mayoría de los países, especialmente si vendes productos o servicios.  
  • Política de privacidad: Detalla qué datos recoges (como nombre, email, IP, etc.), para qué los usas (por ejemplo, enviar newsletters o analizar comportamiento), con quién los compartes (proveedores de email marketing y los derechos de los usuarios (acceso, rectificación, supresión, etc). Debe cumplir con el RGPD y ser específica para tu negocio.  
  • Política de cookies: Describe qué cookies usas, su propósito (funcionales, analíticas, publicitarias) y cómo los usuarios pueden gestionarlas. Es esencial si usas cualquier tipo de cookie no técnica.  
  • Condiciones de contratación (si aplica): Si tienes un ecommerce o vendes servicios, detalla los términos de compra, pago, envíos, devoluciones y garantías.

Dónde deben estar ubicados:  

  • Siempre accesibles: Coloca enlaces a estos textos en el footer de tu web, para que sean visibles desde cualquier página. También puedes incluirlos en un menú secundario o en un apartado de “Información legal”.  
  • En formularios: La Política de privacidad debe estar enlazada cerca de cualquier formulario que recoja datos, con un texto breve que resuma su propósito (por ejemplo, “Al enviar este formulario, aceptas nuestra Política de Privacidad”).  
  • En el banner de cookies: La Política de cookies debe estar accesible desde el banner, con un enlace claro para que los usuarios puedan consultarla antes de dar su consentimiento.

Requisitos clave:  

Personalizados: Los textos deben reflejar cómo tu negocio gestiona los datos. Copiarlos de otra web o generar textos con IA sin una base de conocimiento adecuada es un error, ya que no se ajustan a tus procesos específicos y pueden incumplir el RGPD.

Cumplimiento legal: Además, deben cumplir con el RGPD y otras normativas locales (como la LSSI en España). Esto incluye usar un lenguaje claro, evitar jerga legal confusa y detallar los derechos de los usuarios.  

Actualizados: Revisa tus textos legales al menos una vez al año o cada vez que cambies procesos (por ejemplo, si integras una nueva herramienta de analítica).

Recurso: en mi web puedes descargar los  KITS de plantillas RGPD personalizables que te pueden ayudar a tener todos los textos que necesitas según el tipo de negocio digital que tengas.

Y si quieres ver el paso a paso completo, en nuestra guía para cumplir el RGPD en WordPress te explicamos en detalle cómo configurar tu web para cumplir con la normativa europea.

El riesgo de no actuar: Un solo usuario puede hundirte

Como digo siempre en mis charlas: “El 1% de tus usuarios puede generar el 99% de tus problemas”. Un solo visitante que note un banner de cookies defectuoso o una política poco clara puede denunciarte o “escracharte” en redes sociales.

El RGPD no es un freno; es tu oportunidad para destacar en un mercado saturado. Aquí van tres estrategias para sacarle el máximo partido:  

  • Transparencia que conecta: Comunica cómo proteges los datos en cada interacción. Por ejemplo, en tus newsletters, incluye frases como “Tu privacidad es lo primero, solo usamos tus datos con tu permiso”. Esto refuerza la confianza y el EEAT.  
  • Personalización ética: Usa los datos obtenidos con consentimiento para ofrecer experiencias relevantes, como descuentos basados en los intereses declarados por el usuario. Esto aumenta las conversiones sin ser invasivo.  
  • SEO y cumplimiento: Una web que cumple el RGPD, con un hosting seguro , banners gestionados y políticas claras, posiciona mejor en Google, especialmente en sectores sensibles.

Actúa ahora: Haz de tu WordPress un imán de confianza

No necesitas huir a las Américas para triunfar. El RGPD es tu oportunidad para construir un WordPress que inspire confianza, fomente lealtad y dispare conversiones en tu WordPress.

El RGPD no es un capricho burocrático; es la llave para convertir tu WordPress en una potencia global en 2025. ¿Listo para desatar todo su potencial?