Al cambiar tu proveedor de hosting, a veces no se trata solo de mover tu sitio web y apuntar tu dominio al nuevo servidor. Si también usas servicios de correo electrónico como parte de tu plan de alojamiento, la parte más desafiante del proceso puede ser transferir tus cuentas de correo electrónico y mensajes sin perder datos o crear una interrupción en el proceso de comunicación de tu negocio. Para hacer frente a este desafío para las personas, que prefieren tener todo alojado en un solo lugar, ahora hemos añadido una nueva herramienta de migración de correo electrónico. Te permite transferir tu servicio de correo desde otro servidor a nuestros servidores de correo de forma rápida, fácil y segura.
¿Por qué desarrollamos el Email Migrator?
Los clientes de SiteGround que se están transfiriendo desde otros proveedores de hosting ya se benefician de nuestras opciones de transferencia automática de sitios web. La herramienta Email Migrator agiliza este proceso aún más, haciendo posible la transferencia de servicios de correo electrónico con unos pocos clics, incluso para usuarios no tan expertos en tecnología. Además de eso, la herramienta te ayuda a mantener intactas tus comunicaciones por correo electrónico y transferirlas de forma segura a nuestros servidores.
¿Cuáles son los beneficios adicionales de nuestro Email Migrator?
Además de facilitar la transferencia de tus correos electrónicos a SiteGround y tener todo en un solo lugar seguro, nuestro Email Migrator tiene otros beneficios adicionales:
Interfaz intuitiva para facilitar el inicio de la migración 🏗️
La interfaz de la herramienta te guía a través de los pocos pasos necesarios para iniciar el proceso.
Transferencia segura y confiable 🛡️
Moveremos tus correos de forma segura, garantizando privacidad y protección de datos.
Migración rápida 🚀
Hemos desarrollado la herramienta de modo que el procedimiento no tarde demasiado. Sin embargo, el tiempo exacto necesario dependerá de diferentes factores, como el tamaño del buzón, la velocidad del servidor remoto y otros.
Mantener la estructura de la cuenta de correo electrónico que se migra 📧
Transferiremos tu cuenta de correo electrónico por ti, incluidas las carpetas, los mensajes y los archivos adjuntos.
No se crean duplicados 📑
Nos aseguraremos de que no se creen duplicados durante el proceso de migración.
Proceso automatizado 🪄
No es necesario ningún trabajo manual por tu parte, ya que la migración se realiza en segundo plano. Sin embargo, necesitarás configurar los sistemas que están fuera del control de SiteGround: apunta tus registros MX para que los nuevos mensajes lleguen a nuestro servidor y reconfigura tu cliente de correo electrónico para comenzar a recibir los mensajes de nuestro servidor.
El Email Migrator es básicamente la última pieza del rompecabezas que te permite tener todo en un solo lugar. Transferir todo a SiteGround te permite administrar fácilmente tanto tu sitio web como tu correo electrónico en una sola cuenta. No solo tienes todo en un solo lugar, sino que también cuentas con nuestra probada experiencia tanto en hosting web como en servicios de correo electrónico.
La infraestructura que ejecuta el correo electrónico de Internet no ha cambiado mucho en los últimos 30 años. Sí, hemos superpuesto algunas cosas como Sender Policy Framework (SPF) y DomainKeys Identified Mail (DKIM) pero en esencia, el protocolo sigue siendo el mismo. Ese es el problema. El correo electrónico fue diseñado en un tiempo más simple. Una época en la que Internet era un recurso de confianza y nadie pensaba dos veces en el hecho de que es fácil modificar los encabezados de un correo electrónico para que parezca que tu jefe está recibiendo un correo electrónico del presidente de los Estados Unidos felicitándote por todo tu excelente trabajo. No digo que eso haya sucedido o que yo fuera parte de ello… pero hipotéticamente, es posible.
Entonces, si no se puede confiar en el correo electrónico, ¿qué podemos hacer? Bueno, primero, en estos días el correo electrónico es mucho más confiable. Es mucho más fácil detectar correos enviados por alguien, pero dicen que son del presidente, gracias a cosas como Sender Policy Framework (SPF) y DomainKeys Identified Mail (DKIM).
Sin embargo, incluso con estas nuevas tecnologías, las estafas por correo electrónico siguen siendo desenfrenadas. A medida que nos adentramos en la temporada navideña, detengámonos por un momento y veamos algunas cosas que puedes hacer para asegurarte de no caer en la última estafa. (Lo que no es enviar correos electrónicos a jefes desprevenidos …)
Estafas por correo electrónico de las que debes estar al tanto
Echemos un vistazo a algunas de las muchas formas en que las personas malas intentan hacerte cosas malas a través del correo electrónico. Este primer grupo de estafas entran en la categoría de estafas de phishing. Una estafa de phishing es básicamente un correo electrónico diseñado para engañarte haciéndote pensar que es de alguien que no es y convencerte de hacer clic en un enlace incrustado en el correo electrónico.
Las solicitudes falsas de “verificación de cuenta”
Estos pueden parecer provenir de tu banco, Netflix, Twitter o uno de esos sitios en los que no admites tener una cuenta. No importa de dónde vengan, todos tienen el mismo mensaje básico.
“Tu cuenta ha sido bloqueada por un MOTIVO. Para desbloquear tu cuenta antes de que la eliminemos por completo, haz clic en este enlace.”
Aquí hay una pista, ningún sistema confiable envía estos correos electrónicos al azar. Si obtienes uno y realmente no estás interactuando con esta organización, entonces es casi seguro que se trate de una estafa de phishing.
En caso de duda, extrae la documentación que tienes para esta organización, busca un número de teléfono y llámalos. Pregunta si hay algún problema con tu cuenta. Cuando te digan que no, agradéceselo, deséale un buen día, cuelga, marca el correo como spam y sigue adelante con tu vida.
Las notificaciones inesperadas de “error de facturación”
¿Sabías que es posible que las personas malas descubran cosas sobre ti sin que les digas? Es relativamente sencillo averiguar dónde está alojado un sitio web. Cuando las personas malas descubren información como esta, les gusta usarla para su beneficio y para tu perjuicio. Tal es el aviso de “Error de facturación”.
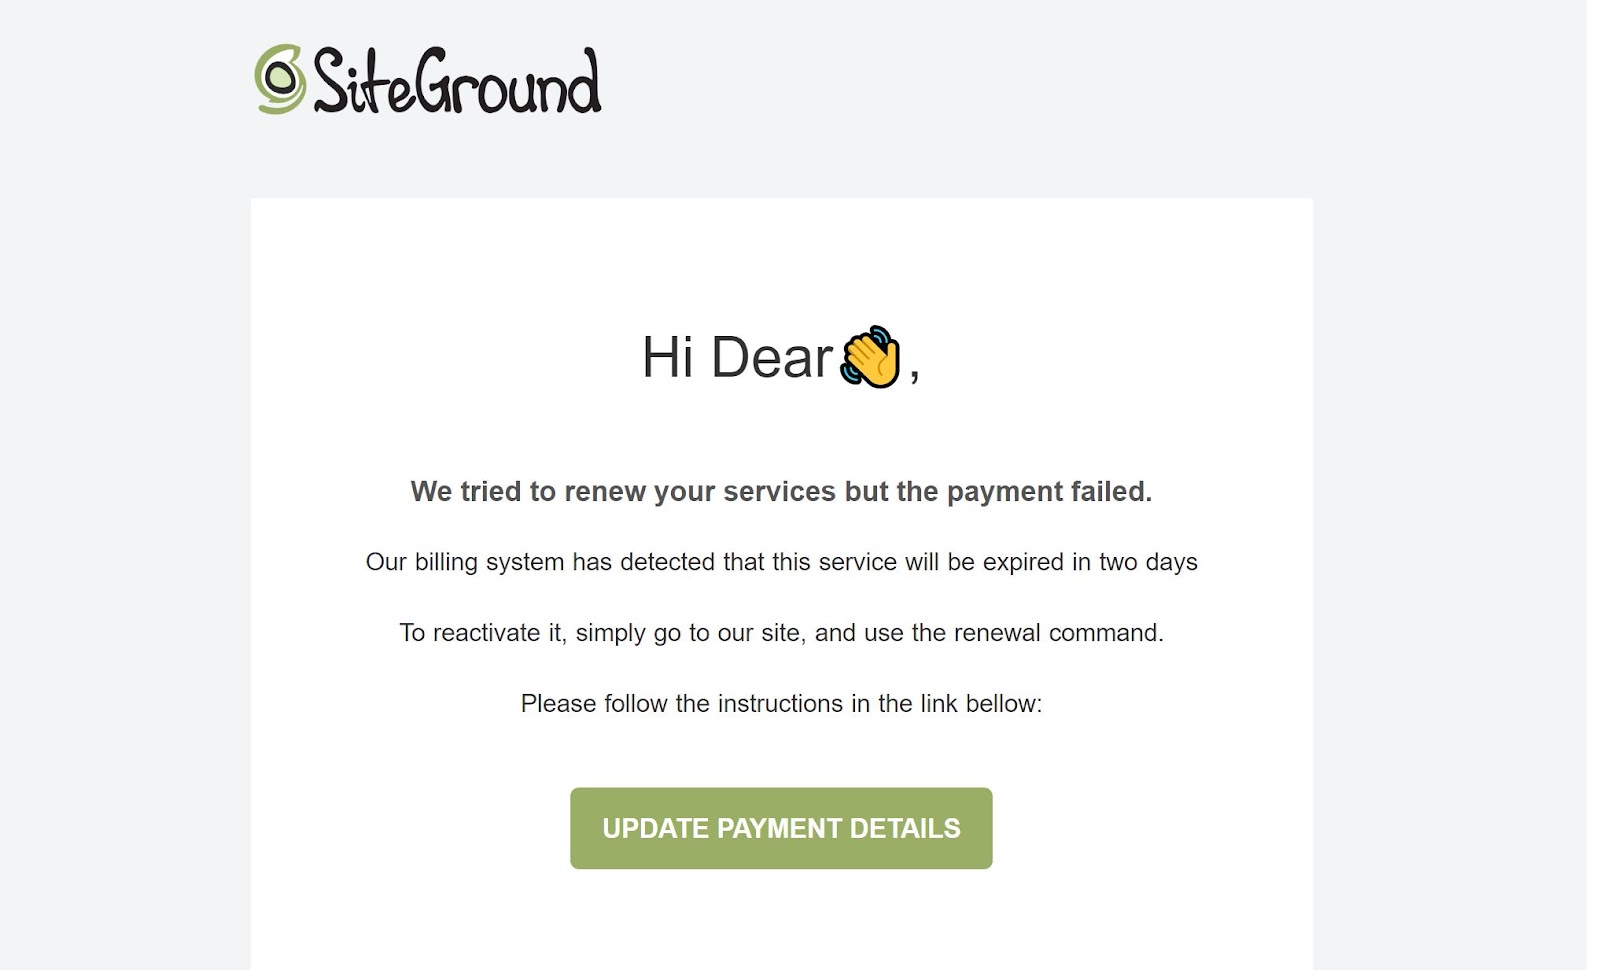
Aquí tienes un ejemplo de un correo electrónico de phishing que solicita a un cliente de SiteGround actualizar sus datos de facturación para poder renovar su dominio:
Ten en cuenta que este correo electrónico falso no contiene el nombre del destinatario, y los correos electrónicos originales de SiteGround deben incluir el nombre que has usado para registrar tu cuenta.
A continuación, ten en cuenta que este correo electrónico tiene errores gramaticales y ortográficos. Estas son banderas rojas de un correo electrónico fraudulento junto con el formato deficiente.
Finalmente, la firma no es la utilizada por el equipo de SiteGround.
Cuando confirmes que en realidad no hay un error de facturación, agradece a la amable persona de soporte, deséale un día maravilloso, desconecta, marca el correo electrónico como spam y sigue adelante con tu vida.
Las solicitudes de “confirmación de pedido”
Un viejo pero bueno, y uno que aparece mucho en estos días porque el comercio electrónico se ha disparado, es el correo electrónico de “Confirmación de pedido”. Estos son más efectivos cuando provienen de empresas con las que nunca has tratado. Por lo general, también implican grandes sumas de dinero. La idea aquí es alarmarte tanto que obviamente harás clic en el enlace para “Desconfirmar” el pedido.
Si el correo electrónico parece ser de una empresa con la que no haces negocios, ignóralo. Márcalo como spam y sigue adelante con tu vida.
Si parece que es de una empresa con la que haces o has hecho negocios, contáctales directamente fuera del correo electrónico. Habla con el departamento de ventas o de contabilidad y comprueba si alguien ha realizado un pedido en tu nombre. Cuando encuentres que la respuesta es no… bueno, ya conoces el simulacro.
La estafa “Click and Collect”
Gracias a la reciente pandemia, “Click and Collect” se ha convertido en una forma común de comprar. Compras algo online en un minorista cercano. Conduces a su tienda y les dices que estás allí, te llevan el artículo a tu coche. A veces, incluso lo ponen en tu maletero para que no tengas que encontrarte con ellos cara a cara.
En ninguna parte del flujo de trabajo Click and Collect hay un correo electrónico que diga “Haz clic aquí si no has pedido esto”. Trátalos de la misma manera que las solicitudes de confirmación de pedido. Si no tratas con la empresa, es una estafa. Si tratas con la empresa pero no has realizado un pedido, es una estafa. Si tienes alguna duda, ponte en contacto con la empresa directamente, no respondiendo al correo electrónico dudoso.
A veces, los estafadores son REALMENTE buenos. Te envían un correo electrónico que parece correcto.
Correos electrónicos de phishing en la vida real (Bueno, capturas de pantalla)
¿Cómo son los buenos correos electrónicos de phishing? Aquí hay algunos ejemplos de correos electrónicos fraudulentos de phishing enviados a clientes de SiteGround.
Aparte de todas las banderas rojas ya mencionadas, la dirección de correo electrónico ‘de’ de estos correos electrónicos no es un correo electrónico válido de SiteGround. Además, un correo electrónico adecuado de SiteGround nunca mencionaría el método de pago utilizado por ti para pagar el servicio en cuestión.
Si eres un cliente de SiteGround que viene a denunciar tales correos electrónicos, SiteGround te pedirá que envíes el correo completo como un archivo adjunto, ya que lo usan para entrenar sus propios sistemas para bloquear dichos correos electrónicos (en caso de que tu correo electrónico esté alojado en SiteGround) , para que no lleguen a tu bandeja de entrada. En caso de que tu correo no esté alojado en SiteGround, puedes marcarlo como spam en tu proveedor de correo.
Para obtener más información sobre cómo protegerse de los ataques de phishing por correo electrónico, consulta la publicación del blog sobre este tema.
¿Cómo protegerse de las estafas por correo electrónico durante las festividades?
Entonces, ¿cómo sabrías si esto fue un correo electrónico fraudulento? Bueno, la respuesta fácil es “practicar el correo electrónico seguro”. Estas son algunas de las cosas que hago antes de hacer clic en un enlace en un correo electrónico, cualquier correo electrónico.
Comprueba la dirección ‘de’. Ya lo hemos hecho, pero muchos correos electrónicos de phishing provienen de direcciones de correo electrónico inverosímiles. La mayoría de los estafadores no se molestan en intentar ocultarlo porque muy pocas personas prestan atención. Un reciente intento de phishing que se me envió supuestamente provenía de NetFlix. Sin embargo, la dirección de correo electrónico era XXX@yahoo.jp. Sí, Yahoo tiene un dominio de Japón, ¡pero no envían correo electrónico a NetFlix desde él! Ni siquiera a los clientes japoneses.
Una buena regla general es que si no esperabas un correo electrónico de alguien, ni siquiera de un familiar o amigo, trátalo como sospechoso hasta que sepas que en realidad fue de ellos. Si no reconoces a la persona de la que proviene, entonces asume automáticamente que es maliciosa hasta que puedas probar lo contrario.
Comprueba todos los enlaces antes de hacer clic. La mayoría de los clientes de correo electrónico en estos días te permitirán colocar el cursor sobre un enlace que dice “Haz clic aquí” (o donde sea) y ver cuál es la URL real. Léelo CON MUCHO CUIDADO. Presta atención al nombre de dominio. https: //goog.le no es lo mismo que https://google.com. Léelo atentamente. Si parece sospechoso, no hagas clic en él.
Algunos programas de correo electrónico te mostrarán el enlace en una ventana emergente cuando hagas clic en él y te pedirán que verifiques antes de que abra un navegador con ese enlace. Si tu programa de correo electrónico hace esto, activa esta función. Sí, agrega un paso adicional antes de que puedas ver esa preciosa imagen de bebé que te envió tu amigo, pero te permite asegurarte de que realmente vas a ver una imagen de bebé y no instalar malware en tu computadora.
No descargar archivos adjuntos automáticamente Tu programa de correo electrónico debe estar configurado para no descargar archivos adjuntos automáticamente. Esto significa que si descargas algo de un correo electrónico, tendrás que hacerlo a propósito. Si el correo electrónico no parece correcto o falla alguna de las comprobaciones de las que hemos hablado aquí, no descargues nada. Incluso cosas como los documentos de Microsoft Word que parecen inocuos (haz clic aquí para ver la factura del servicio que no has pedido) pueden hacer cosas maliciosas si los abres. Si no esperabas que alguien te enviara un archivo adjunto de correo electrónico, ¡no lo abras!
Leer los encabezados Ok, esto es para los nerds extremos del correo electrónico, pero aquellos de nosotros que hemos estado haciendo esto por un tiempo podemos descubrir mucho leyendo los encabezados que vienen con cada correo electrónico. En estos días, los programas de correo ocultan los encabezados, pero están ahí si quieres leerlos.
Escucha tu instinto Mi esposa, la encantadora y talentosa Kathy, recibió un correo electrónico de nuestro pastor un día con el asunto “Te amo”. Ella era buena amiga de este hombre y aunque el asunto la confundía, también despertaba su interés. Lo abrió solo para encontrar que había un script malicioso adjunto al correo electrónico. Eliminó aproximadamente la mitad de las imágenes que habíamos almacenado en nuestro servidor doméstico antes de que pudiera detenerlo. Afortunadamente, tenía una copia de seguridad, por lo que no hubo pérdida, aparte de las horas que tardó en limpiar el desorden. Si simplemente lo hubiera llamado, abierto un nuevo correo electrónico y le hubiera escrito a la dirección que tenía en su lista de contactos, o se hubiera puesto en contacto con él de cualquier otra forma, podría haber averiguado que no era de él, sino que era una estafa. En lugar de confiar en su instinto, abrió el correo electrónico.
Otras estafas del Black Friday a tener en cuenta
El correo electrónico es, con mucho, la forma más fácil para que los malos actores hagan que las personas desprevenidas hagan cosas malas. Sin embargo, hay un par de otras formas.
Enlaces a sitios “Copycat” malicioso
Si recibes un correo electrónico con un enlace a goog.le, es bastante fácil de detectar. Sin embargo, si estás haciendo tus compras en https://reallyLongDomainName.com y lo escribes mal, entonces puedes terminar en un sitio web que se vea exactamente como el que estabas buscando.
Los malos actores buscan errores ortográficos comunes para los dominios rentables. Los compran y ponen sitios de imitación. Estos son sitios que se parecen al que estabas buscando. Probablemente incluso tengan productos y un carrito de compras. Sin embargo, no te equivoques, son estafas. Cuando pones tu información personal y número de tarjeta de crédito, no vas a obtener esos pantalones morados que pediste y que a tu hermana le encantarán. No recibirás nada más que una desagradable sorpresa cuando llegue el extracto de tu tarjeta de crédito.
Esto es realmente fácil de captar, si prestas atención.
Primero, después de llegar a un sitio, mira la barra de direcciones. ¿Hay un pequeño candado al lado del nombre de dominio? El pequeño candado significa que el dominio que estás utilizando tiene un certificado seguro y que es válido. Si no tiene un pequeño candado, o si hay una línea que lo atraviesa, eso significa que el certificado no existe o que no es válido para ese dominio. Ambas son banderas rojas realmente grandes de que no quieres hacer ningún negocio en este sitio o poner tu información personal.
Un certificado SSL no siempre es suficiente para demostrar que estás en el sitio web correcto. Los estafadores pueden registrar sitegroound.com, por ejemplo, e instalar un certificado en él. El certificado solo proporciona cifrado en la mayoría de los casos. Siempre es una buena idea revisar también la dirección URL, especialmente cuando realizas pagos, creas cuentas, completas formularios, etc.
Sitios que se hacen pasar por páginas de inicio de sesión o de destino
El último tipo de estafa online del que hablaremos son las páginas de inicio de sesión falsas. Estos pueden ser parte de una falsificación muy buena, o puedes llegar a un sitio solo para encontrar que antes de poder acceder a las cosas buenas, debes ingresar tus credenciales de inicio de sesión. Si este es un proveedor de comercio electrónico con el que normalmente hace negocios, o una institución con la que realiza operaciones bancarias, para. No hagas nada más. Sitios como ese no solo ponen una página de inicio de sesión sin que todos sepan con anticipación. Estos no son más que “recopiladores de contraseñas”.
Si ingresas tus credenciales en el sitio, no funcionarán… porque son falsas. Pero los humanos son tercos. Asumirás que has escrito mal algo… especialmente si estás utilizando una contraseña larga y muy segura. Así que lo intentarás de nuevo.
Si eres como la mayoría de nosotros, cuando no funciona la segunda vez, asumirás que has usado la contraseña incorrecta y probarás otra contraseña, y tal vez incluso una cuarta antes de empezar a pensar que algo puede estar mal.
Cada conjunto de credenciales que ingresaste se ha ido a una base de datos y las personas malas comenzarán a usarlas para intentar iniciar sesión en cualquier sitio que crean que puedes tener una cuenta. Dado que les estabas dando credenciales de inicio de sesión reales, has regalado las claves del reino.
Estar atento, estar alerta, sospechar rayando en lo paranoico. Asegúrate de que antes de poner cualquier información en un sitio web, estás absolutamente seguro de que estás en el sitio web correcto. Las apariencias engañan.
Cómo practicar la conexión a Internet de forma segura en estas temporada de ventas
Sospecha siempre de los correos desconocidos o inesperados. Si no conoces a la persona, o incluso si la conoces pero no esperas tener noticias de ella, sospecha. Sí, tu tía perdida puede estar contactando contigo por correo electrónico con una dirección de correo electrónico de hotmail.com para decirte que te dejará toda su fortuna cuando muera y que necesita que firmes el testamento, pero es muy probable que no sea así. Verifica antes de realizar cualquier acción.
No hagas clic en un enlace en un correo electrónico hasta que estés absolutamente seguro de que sabes a dónde va y qué va a suceder.
No proporciones tu información personal a ningún sitio a menos que estés seguro y sepas que es el sitio que crees que es. Si crees que no estás en el sitio correcto, cierra el navegador inmediatamente.
Siempre que sea posible, utiliza una red privada virtual (VPN) de un proveedor de confianza. No nombraré a mi proveedor de Internet pero diré que no confío en él. Se sabe que facilitan a las personas malas ver el tráfico que atraviesa su red y extraer información tal como la ven. En estos días, casi todos los sitios web usan cifrado para asegurarse de que no sea fácil, pero aún así es posible para las personas con suficiente tiempo, dinero y determinación. Así que siempre que puedo, uso una VPN para cifrar aún más mi tráfico. El software de VPN no es caro en estos días, de hecho, si eres un “experto en informática”, puedes descargar, configurar y ejecutar el tuyo propio. No lo recomiendo ya que es fácil equivocarse, pero admito haberlo hecho en el pasado. En estos días, uso una VPN comercial que viene con mi protección contra virus. Ahora, mi vecino no puede ver nada de mi tráfico porque tengo un túnel cifrado entre mi red y un servidor en Miami, FL, EE. UU. (puedo elegir entre 50).
No uses la misma contraseña en 2 sitios web Mira, sé lo difícil que es. Es difícil encontrar una contraseña segura que puedas recordar, y mucho menos las 20-30 que necesitas para asegurarte de que cada sitio sea diferente. Sugiero usar un administrador de contraseñas de una compañía de software acreditada. Hay algunos de ellos. El que uso funciona en Windows, Mac, iOS, iPadOS y Android. Por lo tanto, no importa dónde esté, mis contraseñas están conmigo. Todas mis contraseñas en todos los sitios principales son largas, aleatorias y únicas. Si conoces uno de ellos, no puedes acceder a nada más que a ese servicio para el que lo uso.
Resumen
Mantente a salvo en esta temporada de compras. Diviértete, disfruta de la compañía de la familia, y si recibes un correo electrónico mío diciendo que Bill Gates está dando 1 Bitcoin a cada persona que reenvía este correo electrónico… bueno, entiendes la idea.
La semana pasada te ayudamos a preparar tu sitio web para los picos de tráfico del Black Friday. Ahora que estás listo para manejar el tráfico creciente, ¿sabes cuánto es real y cuánto no humano? Según Statista, en 2022 más del 40% del tráfico de Internet proviene de bots y una parte significativa de eso es tráfico de bots maliciosos. Este tipo de tráfico de bots perjudica a tu negocio online y puede llevar a pérdidas financieras y de conversión. Profundicemos en lo que es el tráfico de bots, por qué la mayor parte es tan dañino y cómo evitarlo durante la época más activa del año.
¿Qué es el tráfico de bots y por qué debería reducirse al mínimo?
El tráfico de bots es cualquier tráfico no humano que llega a un sitio web o aplicación. Algo de esto es bueno, cuando se origina en rastreadores de SEO (como el bot de rastreo de Google), bots comerciales, de monitoreo del sitio o de feed. No hace falta decir que todos estos no causan ningún daño a tu sitio. Por otro lado, los robots indeseados vienen con intenciones maliciosas. Estos pueden dejar comentarios de spam, backlinks irrelevantes, anuncios extraños, recopilar información privada, reutilizar su contenido, realizar ataques DDoS y otras actividades maliciosas.
Cómo afecta el tráfico de bots a tu sitio web
El tráfico de bots maliciosos puede tener diferentes consecuencias en tu sitio web y negocio, causando múltiples daños:
Daños en la seguridad y disponibilidad del sitio web
El tráfico malicioso de bots perjudica la seguridad y disponibilidad de tu sitio web. Por ejemplo, estas cantidades masivas de tráfico a tu sitio son una forma en que los hackers pueden causar un ataque DDoS. Durante un ataque de este tipo, el tráfico es tan masivo que el servidor donde está alojado tu sitio no puede soportarlo. Esto puede hacer que tu sitio web sea lento, poco confiable o incluso que no esté disponible para tus usuarios.
Los robots maliciosos también son la fuerza principal de un ataque de fuerza bruta, una forma de adivinar tu contraseña/detalles de inicio de sesión probando numerosas combinaciones de letras, números y símbolos. Si este tipo de ataque tiene éxito, los hackers malintencionados obtienen acceso a tu cuenta y/o información privada.
Problemas de velocidad del sitio web
Incluso si no provoca ataques masivos de piratas informáticos, la actividad de los bots maliciosos puede hacer que tu sitio web sea mucho más lento o incluso que no esté disponible para tus visitantes reales, lo que afecta su experiencia de usuario en general. Para que tus visitantes permanezcan más tiempo en tu sitio y convertirlos en clientes, querrás que tengan una excelente experiencia de usuario. Una gran parte de eso es que la velocidad de carga de tu sitio web sea lo más rápida posible.
Métricas analíticas y caos en los rankings SEO
El tráfico de bots maliciosos también puede dañar tus métricas analíticas y rankings SEO. Por ejemplo, demasiado tráfico de bots maliciosos puede hacer que tu sitio caiga y causar errores 503 (“el sitio no está disponible temporalmente”). Esto impacta directamente de forma negativa en tu posicionamiento SEO. Además, los bots maliciosos pueden afectar tus métricas de análisis, causando páginas vistas y tasas de rebote anormalmente altas, caída/aumento repentino en la duración de las sesiones y conversiones falsas. Todos estos factores pueden confundirte como propietario del sitio y es posible que no puedas entender tus datos analíticos.
Cómo disminuimos el tráfico de bots maliciosos en SiteGround
En SiteGround tomamos múltiples medidas a diferentes niveles para reducir la actividad de los bots maliciosos por defecto para los sitios web alojados en nuestros servidores, para que puedas estar tranquilo.
Sistema anti-bot de IA mejorado y avanzado
Nuestro sistema anti-bot de IA ha estado bloqueando con éxito millones de intentos de fuerza bruta al día. Recientemente, lo mejoramos aún más, lo que resultó en un 95% menos de tráfico malicioso. Sus características principales todavía están ahí: analizar y reconocer patrones de tráfico para eventualmente detener los intentos de fuerza bruta. Con cada nuevo intento de fuerza bruta, el conocimiento del sistema se expande y mejora en la prevención de futuros ataques. Recientemente, hemos actualizado el sistema con una función de validación de tráfico que detiene aún más bots no humanos maliciosos al minimizar el número de ataques de fuerza bruta. Actualmente, el sistema bloquea un gran porcentaje del tráfico de bots maliciosos hacia nuestros servidores, lo que permite una mayor capacidad para tus sitios web para el tráfico legítimo.
Combinadas con nuestro sistema de seguridad de nivel empresarial, estas optimizaciones de seguridad a nivel de servidor bloquean la mayoría de todo el tráfico de bots maliciosos y garantizan la protección del sitio web a escala global. Los números hablan por sí mismos: el 99,99% del tráfico malicioso se bloquea antes de que llegue a tu sitio web.
WAF Inteligente a nivel de servidor
Los ataques de hackers suelen aumentar durante la temporada del Black Friday. Un solo plugin, tema o vulnerabilidad desactualizados se puede usar fácilmente para daños masivos durante esta época de mayor actividad del año. Ahí es donde nuestro firewall de aplicaciones web inteligente viene al rescate. Nuestros expertos en seguridad monitorean de cerca los boletines de seguridad y la actividad del servidor 24h, y en caso de vulnerabilidades reportadas, agregan inmediatamente reglas WAF personalizadas (parches) en el firewall de nuestro servidor para proteger tu sitio de ataques e infracciones actuales debido a plugins desactualizados y otras vulnerabilidades. Nuestro enfoque de seguridad proactivo nos permite reaccionar mucho más rápido, a menudo antes de que los desarrolladores de plugins, temas o aplicaciones originales hayan tenido la oportunidad de lanzar una actualización oficial. El ejemplo más reciente de esto fue el mes pasado, con dos importantes anteriores no tan lejos: una vulnerabilidad de plugin parcheada el día 0, y una vulnerabilidad del kernel de Linux parcheada pocas horas después de la detección.
Protección ante DDoS
Para hacer frente a posibles ataques DDoS de bots maliciosos, tenemos un sistema de mecanismos de hardware y software para proteger tus sitios:
Un firewall de hardware que filtra el tráfico inundado;
Un firewall de software local con funciones más complejas y monitorización del tráfico;
Un límite al número de conexiones que puede establecer un host remoto;
Una verificación de un alto número de intentos de inicio de sesión fallidos de los hosts y filtrarlos, si los hay.
Sistema de monitorización de servidor 24h
Una vez más, además de todos los sistemas de monitoreo y prevención y comprobaciones, nuestro equipo de administradores de sistemas expertos está monitoreando nuestros servidores 24h para detectar cualquier problema del sistema y, en caso de que haya alguno, puede reaccionar rápidamente para salvar el día.
Cómo identificar que tienes tráfico de bots malo entrando en tu sitio
Ahora, probablemente te preguntes cuáles son algunos signos y síntomas de tráfico de bots maliciosos que te ayudarán a identificar si tu sitio está en peligro. Estas son algunas de las banderas rojas y formas de prevenirlas:
Comprueba las estadísticas de tráfico de tu sitio
También es necesario comprobar las estadísticas de tráfico, especialmente las direcciones IP y las fuentes de tráfico. Por ejemplo, un número alto y regular de visitas desde la misma dirección IP o el aumento en el tráfico de otras regiones o países, desde los que no tenías (mucho) tráfico antes, podría ser una indicación de tráfico de bots incorrectos. Como cliente de SiteGround, puedes comprobar fácilmente tus estadísticas de tráfico en Site Tools > Estadísticas > Tráfico.
Mantente atento al comportamiento inusual de los usuarios
Recuerda monitorizar el comportamiento de tus usuarios con regularidad. En caso de que haya un aumento de comentarios de spam en tus publicaciones, registros de usuarios extraños y/o un aumento en los intentos de inicio de sesión bloqueados, estas son todas señales de advertencia de que podrías estar recibiendo tráfico de bots maliciosos en tu sitio. Los usuarios de WordPress, que tienen instalado el plugin gratuito SiteGround Security, pueden monitorizar su sitio y página de inicio de sesión en busca de visitas no autorizadas e intentos de fuerza bruta desde su menú Registro de actividad. Además, pueden bloquear fácilmente direcciones IP y visitantes sospechosos.
Haz pruebas de velocidad regulares
Probablemente ya lo hagas, pero si no lo haces, es una buena idea comenzar a hacer pruebas regulares de velocidad de tu sitio web. Para este propósito, puedes usar una serie de herramientas diferentes para medir la velocidad de tu sitio como Google PageSpeed Insights, Pingdom, GTMetrix y otras que generan resultados en todas las principales métricas de velocidad.
En caso de que tengas el plugin gratuito SiteGround Optimizer instalado en tu sitio web de WordPress, puedes ejecutar una prueba de velocidad dentro del plugin en su funcionalidad de prueba de velocidad. La comprobación utiliza Google PageSpeed, proporciona información sobre el nivel de optimización en más de 20 áreas diferentes y te da sugerencias de optimización.
Si identifica que tu sitio está experimentando problemas de velocidad de carga de la página, profundiza en el problema para averiguar las causas. Estos pueden no ser necesariamente problemas de tráfico de bots maliciosos, pero esa es una de las principales razones potenciales detrás de los resultados de baja velocidad.
Cómo filtrar el tráfico de bots maliciosos en SiteGround
Parte del tráfico que llega a tus sitios web puede parecer legítimo, incluso si no lo es. Afortunadamente, hay varias formas y servicios gratuitos que ofrecemos para permitirte filtrar el tráfico bueno del malo por tu cuenta:
Ambas opciones te permiten bloquear fácilmente el tráfico sospechoso o malicioso a tu sitio web. Si deseas bloquear una dirección IP específica para que no acceda a tu sitio, porque, por ejemplo, ves que está usando demasiado ancho de banda, simplemente ve a Site Tools > Seguridad > Bloquear tráfico, elige el dominio para el que deseas bloquear el acceso, luego añade la dirección IP (o un rango completo en IP/Rango de IP), y finalmente haz clic en ‘Bloquear’.
Del mismo modo, si notas que recibes una actividad anormal sospechosa en un país en el que normalmente no operas o desde el que no tienes clientes, puedes bloquear fácilmente el tráfico con unos pocos clics. Debes ir a Site Tools > Seguridad> Bloquear tráfico> Bloquear país. Allí, eliges el dominio para el que deseas bloquear el acceso, eliges el país que deseas bloquear en el menú desplegable de País y finalmente haces clic en ‘Bloquear’.
Estas dos opciones te ayudarán no solo a bloquear el tráfico de bots maliciosos que llegan a tu sitio, sino que también pueden mejorar significativamente el rendimiento de tu sitio al reducir el tráfico no deseado y darle a tu sitio más capacidad para manejar el tráfico humano real.
Mejorando la capacidad de tu sitio para manejar más solicitudes
En caso de que hayas identificado que tu sitio todavía recibe tráfico de bots maliciosos que no se pueden filtrar o eliminar fácilmente, puedes disminuir su impacto negativo mejorando la velocidad y el rendimiento de tu sitio web, lo que permitirá una mayor capacidad para manejar cualquier tipo de tráfico. He aquí cómo hacerlo:
Hemos desarrollado un potente sistema de almacenamiento en caché para ayudarte a almacenar en caché la mayor cantidad posible de contenido en tu sitio web. El contenido almacenado en caché se sirve mucho más rápido a los visitantes y, por lo tanto, mejora la capacidad de tu sitio para manejar el tráfico. Nuestro sistema se compone de tres opciones de almacenamiento en caché que están disponibles en tu Site Tools > Velocidad > Almacenamiento en caché: NGINX Direct Delivery para almacenar en caché contenido estático, como imágenes y archivos CSS; Almacenamiento en caché dinámico para que el contenido dinámico se almacene en la RAM del servidor y Memcached para almacenar datos y objetos en la memoria (mejor para sitios web basados en bases de datos).
Usa nuestros otros servicios de optimización
Hacemos mucho para mejorar el rendimiento del sitio web y puedes hacer uso de nuestras soluciones premium. Aquí hay tres de los principales que pueden acelerar tu sitio web y hacer espacio para las solicitudes de más visitantes.
Nuestra SiteGround CDN desarrollado internamente no requiere configuración, es fácil de administrar con solo unos pocos clics y, sobre todo, hace que tu sitio cargue increíblemente rápido para los visitantes de todo el mundo. Su versión básica es completamente gratuita y proporciona a tu sitio todas las características esenciales para manejar el tráfico internacional desde varias ubicaciones internacionales.
Otra herramienta de velocidad desarrollada internamente es el plugin gratuito SiteGround Optimizer para sitios web de WordPress. Te proporciona muchas opciones de optimización diferentes (medios, frontend, entorno) que se pueden habilitar con unos pocos clics.
Por último, pero no menos importante, nuestra configuración personalizada PHP ultrarrápida hace que tus páginas carguen hasta un 30% más rápido y permite que el servidor procese las visitas de tu sitio web más rápido.
Resumen
Si bien la mayoría de las personas están ocupadas vendiendo y comprando bienes y servicios durante el período del Black Friday, los bots maliciosos también están más activos que nunca, “visitando” sitios web y causando todo tipo de problemas potenciales. Si no se abordan a tiempo y de la manera adecuada, pueden arruinar una gran parte de tus conversiones durante esta época del año, cuando trabajas duro para obtener el mayor número de ventas.