Obtén las herramientas y los conocimientos necesarios para mantener tu sitio web seguro con las últimas medidas de protección y mejores prácticas contra vulnerabilidades.
La semana pasada, el equipo de Woo anunció una vulnerabilidad crítica en el plugin de eCommerce más popular para WordPress: WooCommerce. Como se describe en su publicación, las actualizaciones de seguridad se enviaron a todas las ramas de Woo para los usuarios que no las habían desactivado. Esto se hizo de una manera muy rápida y eficiente. Además, el equipo de Woo ha sido extremadamente cooperativo al proporcionar toda la información necesaria que nos permitió añadir reglas de seguridad de manera proactiva a nuestro WAF (Web Application Firewall) para una capa adicional de protección. Descubre a continuación todas las acciones tomadas y sus resultados.
Actualizaciones ramificadas impulsadas por Woo
Debido a la gravedad de las vulnerabilidades descubiertas, el equipo de WooCommerce ha trabajado más de 36 horas de forma continua para parchear cada rama importante de lanzamiento. Esto significa que no tienes que cambiar de WooCommerce 4 a 5 para protegerte. Esas actualizaciones se enviaron y, si no las has desactivado explícitamente, lo más probable es que tu WooCommerce ya haya sido parcheado. Sin embargo, te recomendamos encarecidamente que lo revises. Todas las versiones de WooCommerce anteriores al último parche son vulnerables. Puedes verificar tu versión y compararla con la página de lanzamientos de WooCommerce en este enlace: https://developer.woocommerce.com/releases/. Por ejemplo, si tienes WooCommerce 5.5.2, simplemente debes actualizar a 5.5.1. Eso solucionará el problema de seguridad sin romper ninguna funcionalidad.
Protección WAF proactiva establecida por SiteGround
En lo que respecta a la seguridad, en SiteGround siempre hemos creído que ser proactivo es el mejor enfoque. Esta vulnerabilidad en particular no fue una excepción. Tan pronto como el equipo de Woo nos informó al respecto, actuamos de inmediato y agregamos una nueva regla de seguridad a nuestro Web Application Firewall (WAF), un sistema elaborado para la prevención de exploits que se ejecuta en todos nuestros servidores. Puedes considerar el firewall como un conjunto de reglas que abordan los intentos de explotación. Estamos constantemente atentos a la información sobre problemas de seguridad comunes y actuamos rápidamente agregando reglas de seguridad, de modo que nuestro sistema pueda bloquear los intentos de aprovechar dichos problemas. El sistema WAF no reparará un agujero de seguridad de un sitio web en particular, que solo puede hacerse mediante la actualización con la versión de seguridad, pero evita que los atacantes lo utilicen para obtener acceso no autorizado a tu sitio web.
[subscribe_cta]
Quizás te preguntes por qué necesitas una regla WAF cuando el equipo de Woo es rápido en lanzar una nueva versión de seguridad. Lo hacemos para asegurarnos de que nuestros usuarios tienen más tiempo para reaccionar, durante el cual sus sitios web están a salvo del exploit. Si bien Woo actualiza automáticamente la mayoría de los usuarios de WooCommerce, algunos sitios web no se actualizan por varias razones: la actualización automática falló, se deshabilitó o se pospuso demasiado. Algunos webmasters prefieren administrar las actualizaciones ellos mismos, principalmente porque quieren asegurarse de que la actualización no interfiera con ninguna de las funciones de su sitio web. Después de todo, estamos hablando generalmente de tiendas online, confiando en muchos plugins adicionales para envíos, pagos, seguimiento, impuestos y mucho más. Para estas personas, las reglas de WAF brindan tiempo para asegurarse de que todas sus funciones críticas funcionan con la nueva versión de Woo.
En líneas generales, la gestión de esta vulnerabilidad de Woo muestra cómo los esfuerzos combinados de los desarrolladores responsables de plugins y tu empresa de hosting web dan sus frutos: incluso en situaciones de emergencia, tus clientes están seguros y el negocio continúa como de costumbre.
Recientemente, hemos lanzado nuestro propio plugin de seguridad de WordPress, SiteGround Security, que tiene como objetivo proteger a los usuarios de WordPress contra las vulnerabilidades más comunes que afectan a los sitios web. Está disponible para que cualquiera pueda descargarlo y usarlo de forma gratuita, independientemente de la plataforma de hosting que utilice. Sin embargo, para asegurarnos de que los sitios web WordPress alojados en nuestros servidores estén bien protegidos a nivel de aplicación, hemos comenzado a preinstalar SiteGround Security en todas las nuevas instalaciones hechas en nuestra plataforma con algunas de las funciones habilitadas de forma predeterminada.
Configuración predeterminada de SiteGround Security contra vulnerabilidades comunes de WordPress
Configurar tu sitio web teniendo en cuenta la seguridad desde el principio te permitirá protegerlo fácilmente contra algunas de las vulnerabilidades más populares que existen. Para ayudarte a lograr ese objetivo, al preinstalar el plugin SiteGround Security, habilitamos las siguientes configuraciones:
La versión de WordPress está oculta de forma predeterminada
Los hackers suelen rastrear sitios web para obtener información sobre las versiones de software utilizadas. De esa manera, cuando descubren una vulnerabilidad en cualquiera de esas versiones, pueden acceder y piratear rápidamente muchos sitios de forma masiva utilizando esa información. Para la aplicación de WordPress, estos datos están disponibles abiertamente en 2 lugares: en una etiqueta HTML y en el archivo readme.html.
De forma predeterminada, nuestro plugin elimina la etiqueta HTML que muestra la versión de WordPress y recomendamos fuertemente que también elimines el archivo readme.html a través de la opción del plugin SiteGround Security.
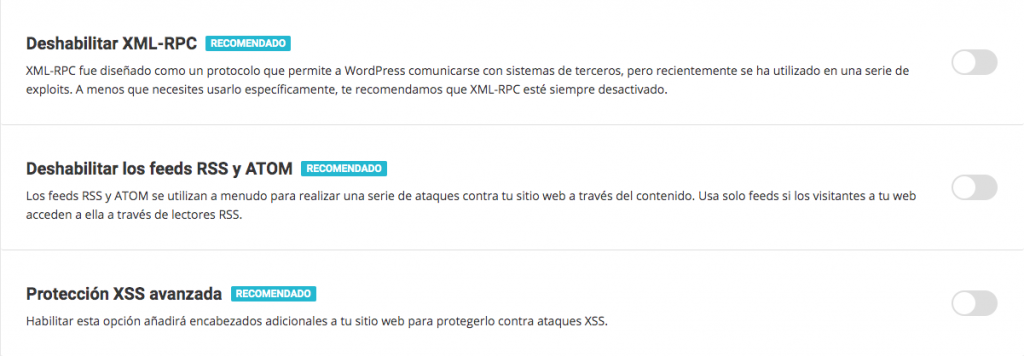
Protección avanzada contra vulnerabilidades XSS habilitada
La vulnerabilidad de secuencia de comandos entre sitios web, conocida como XSS, permite que diferentes aplicaciones y plugins accedan a información en tu WordPress a la cual no deberían. Estos ataques se utilizan a menudo, por ejemplo, para recopilar datos confidenciales de los usuarios. De forma predeterminada, el plugin SiteGround Security habilita la protección contra XSS al añadir encabezados que indican a los navegadores que no acepten JS u otras inyecciones de código.
Protocolo XML-RPC desactivado para evitar muchas vulnerabilidades y ataques
XML-RPC es un antiguo protocolo utilizado por WordPress para comunicarse con otros sistemas. Se utiliza cada vez menos desde la aparición de la REST API. Sin embargo, está disponible en la aplicación y muchos lo utilizan para explotar vulnerabilidades, iniciar ataques DDOS y otros problemas. Es por eso que nuestro plugin SiteGround Security deshabilita esta línea abierta de acceso a tu aplicación de WordPress de forma predeterminada.
NOTA:
El plugin Jetpack y las aplicaciones móviles usan el protocolo XML-RPC. Si descargas Jetpack en algún momento, habilitaremos automáticamente el protocolo nuevamente. También puedes habilitarlo a través de la interfaz del plugin.
Feeds RSS y ATOM deshabilitados
Al igual que XML-RPC, los feeds rara vez se utilizan hoy en día, pero a menudo los hackers y los robots maliciosos los utilizan para manipular el contenido de tu sitio web. Por lo tanto, el plugin SiteGround Security los deshabilita de forma predeterminada y, a menos que realmente los necesites, te recomendamos mantenerlos deshabilitados.
Bloquear y proteger carpetas del sistema de forma predeterminada
Por lo general, cuando ocurre un exploit, los hackers intentan insertar y ejecutar archivos PHP en carpetas públicas para añadir puertas traseras y comprometer aún más tu cuenta. Por diseño, esas carpetas de WordPress de acceso público se utilizan para cargar contenido multimedia (imágenes, por ejemplo). A través del plugin SiteGround Security no prohibimos la carga de archivos, pero impedimos que los archivos PHP y los scripts maliciosos se ejecuten y causen problemas en tus sitios web. Esta función protege esas carpetas del sistema y evita que se ejecuten desde ellas secuencias de comandos potencialmente maliciosas.
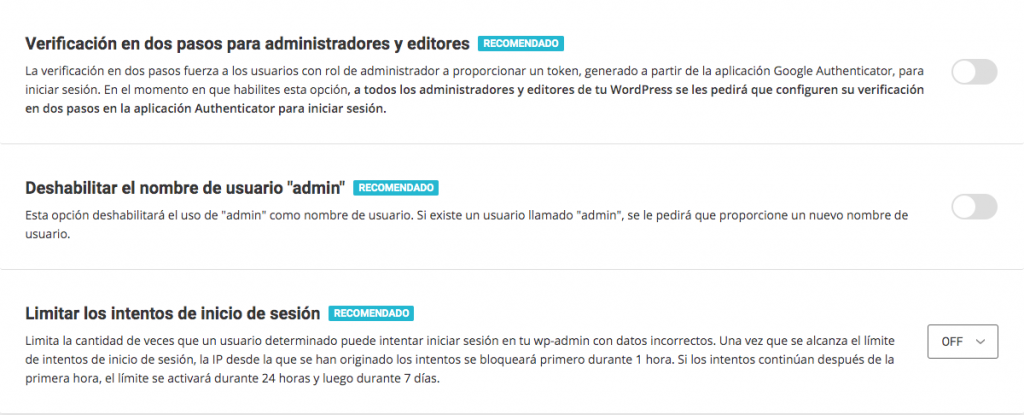
Nombre de usuario “Admin” inhabilitado
El nombre de usuario predeterminado y uno de los más utilizados en todas las aplicaciones por sus propietarios es “Admin”. Los hackers lo saben y cuando deseen aplicar la fuerza bruta a un formulario de inicio de sesión, definitivamente lo intentarán usar. Es por ello que deshabilitamos este nombre de usuario por defecto.
Editor de temas y plugins deshabilitado
La edición de código a través del editor de plugins y temas plantea riesgos de seguridad directos tanto por posibles ataques de elevación de privilegios como por errores cometidos por un administrador habitual del sitio. Si deseas editar tus archivos, te recomendamos que utilices la herramienta ‘Administrador de archivos’ en Site Tools, o tu editor preferido a través de FTP o SSH (idealmente en una copia provisional de tu web). Para ayudarte a evitar malas prácticas y ataques, deshabilitamos el editor de temas y plugins de forma predeterminada.
Configuración de protección contra vulnerabilidades recomendada
Hay algunas configuraciones que puedes controlar desde el plugin SiteGround Security que no hemos habilitado de manera predeterminada porque necesitan tu permiso o representan un riesgo en la forma en que usas tu aplicación. Sin embargo, queremos animarte a que los habilites conscientemente, ya que también son herramientas de protección bastante potentes.
La verificación en dos pasos es imprescindible
Ya sabes que la verificación en dos pasos protege tu inicio de sesión de ataques de fuerza bruta y el robo de tus datos de inicio de sesión. Puedes conocer más sobre ello aquí y puedes habilitarlo fácilmente usando el plugin SiteGround Security.
Limitar los intentos de inicio de sesión
Cuando alguien intenta iniciar sesión varias veces con credenciales incorrectas, lo más probable es que intente adivinar tus inicios de sesión. Es por eso que te recomendamos fuertemente bloquear dichos intentos después de los primeros 3 o 5. Puedes configurar esto en la interfaz del plugin SiteGround Security y después de esos intentos de inicio de sesión incorrectos, el usuario se bloquea durante 1 hora la primera vez, luego 24 horas en el segundo intento y finalmente durante 7 días la tercera vez. Nuevamente, dado que si no conoces esta funcionalidad puede bloquearse fuera del área de administración de WordPress, no la habilitamos de manera predeterminada, ¡pero puedes hacerlo tú mismo/a fácilmente con un clic!
Próximamente, más herramientas contra las vulnerabilidades de WordPress
Continuamos con el desarrollo del plugin y pronto agregaremos muchas funciones nuevas. Supervisa el registro de cambios para ver las nuevas funciones añadidas con las próximas actualizaciones. No existe una hoja de ruta estricta que podamos compartir en este momento, pero algunas de las características que se aproximan son las URL de inicio de sesión personalizadas, los encabezados de seguridad de transporte estricta (HSTS) y las opciones de X Frame que evitarán el robo de páginas. Como de costumbre, queremos ofrecer para todos las tecnologías que suelen ser difíciles de implementar y con una interfaz de fácil acceso sin tener que pasar horas investigando la sintaxis exacta de los encabezados necesarios u otro código.
El almacenamiento de datos y la seguridad son componentes clave de nuestro servicio de hosting web. Es por ello que somos muy conscientes de crear copias de seguridad de tus sitios web con frecuencia y salvaguardar esas copias en buen estado para un posible uso futuro. Desde que empezamos en la industria del hosting hace 17 años, hemos sido testigos de diferentes incidentes que han afectado seriamente a distintos proveedores de hosting en todo el mundo. Ha habido huracanes en las proximidades de grandes centros de datos, cortes de energía debido a una emergencia estatal y, recientemente, todos vimos cómo un gran centro de datos en Francia ardió y todos los datos, incluidas las copias de seguridad, se perdieron.
Por ello, nunca bajamos la guardia. Evaluamos periódicamente el riesgo y añadimos nuevas políticas para hacer que nuestra estrategia de recuperación ante desastres sea cada vez mejor. Por ejemplo, hace poco implementamos un nuevo algoritmo que mantiene las copias de seguridad de tus cuentas de hosting en un centro de datos diferente al que está alojada tu cuenta real y, en caso de un accidente, podemos recuperar tu sitio web rápidamente en una nueva instalación.
Hoy queremos explicarte cómo mantenemos tus datos seguros y los restauramos para que tengas la mayor seguridad de que estamos cuidando de manera proactiva de tus sitios web y tu información. ¡Sigue leyendo!
¿Cómo mantenemos tus datos seguros?
Redundancia y omnipresencia de la infraestructura de Google Cloud
Desde que migramos nuestra plataforma a la infraestructura de Google Cloud, nos sentimos más seguros de la redundancia de nuestro servicio. De forma nativa, Google Cloud mantiene servidores cloud altamente redundantes en diferentes centros de datos en todo el mundo y nos permite migrar datos fácilmente de una máquina virtual a otra, o de un centro de datos a otro, independientemente del continente. Esto, por defecto, significa que, en caso de un incidente con tu servidor de producción, habrá una alta probabilidad de que tus archivos todavía estén en la nube y puedas recuperarlos.
Copias de seguridad diarias
La infraestructura basada en la nube garantiza un gran nivel básico de seguridad de datos, pero no garantiza al 100% de que podamos restaurar tus archivos en caso de ser necesario, por lo que creamos copias de seguridad diarias gratuitas para todas las cuentas alojadas con nosotros. Aparte, también guardamos varias de esas copias. De esta manera, incluso si nuestro script de seguridad fallase por alguna razón, tendremos copias anteriores a las que acudir y esto mejora significativamente las posibilidades de tener una copia de seguridad cuando la necesites. En concreto, para los planes StartUp, GrowBig y GoGeek almacenamos 30 copias, mientras que para las cuentas en la nube guardamos 7 copias.
Almacenamiento de copias de seguridad en una ubicación geográfica diferente [NUEVO]
Para minimizar los daños posibles debido a un fallo del servidor, siempre hemos mantenido tus copias de seguridad separadas de tu cuenta, en una máquina física diferente, pero en el mismo centro de datos. Sin embargo, desde el mes pasado, hemos introducido una mejora que marca una gran diferencia: ahora mantenemos las copias de seguridad de tu cuenta en una instalación física diferente a la que aloja tus sitios web en activo.
Con el cambio climático, que conduce a un número creciente de desastres naturales en todo el mundo, así como un incidente reciente cuando un incendio golpeó un gran centro de datos en Francia y el cual resultó en una gran pérdida de datos, vemos que el riesgo de tener todo en un mismo centro de datos está aumentando, por lo que decidimos tomar medidas. Gracias a las instalaciones de Google Cloud, ahora estamos haciendo lo siguiente:
-Los servidores de Iowa, EE. UU., tienen sus copias de seguridad en servidores en Virginia, EE. UU.
-Los servidores de Londres, Reino Unido, tienen sus copias de seguridad en Eemshaven, NL.
-Los servidores de Frankfurt, DE, tienen sus copias de seguridad en Eemshaven, NL.
-Los servidores de Eemshaven, NL, tienen sus copias de seguridad en Frankfurt, DE.
-Los servidores de Sydney, AU, tienen sus copias de seguridad en Singapur, SG.
*Este sistema no se aplica a las cuentas alojadas en el centro de datos de Singapur.
Copias de seguridad bajo demanda
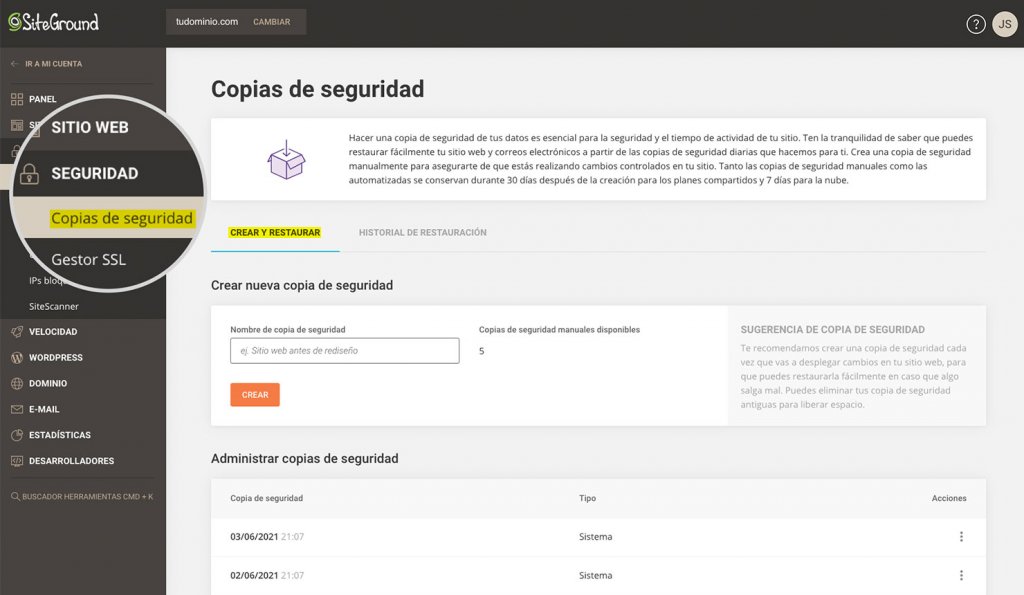
Dado que la mayor probabilidad de perder datos y romper un sitio web se da cuando los usuarios intentan aplicar cambios, te recomendamos enormemente utilizar la herramienta de creación de copias de seguridad bajo demanda disponible en Site Tools. Haz una copia de seguridad justo antes de implementar un nuevo código, plugin, tema, etc. para que puedas revertir con un clic en caso de que algo salga mal. ¡Intenta convertirlo en una rutina! Tienes las herramientas a tu disposición, ¡solo ve y haz clic en el botón de “Copias de seguridad” antes de implementar cualquier cosa!
[subscribe_cta]
¿Cómo recuperamos datos en caso de una incidencia?
En caso de cualquier incidente, ya sea un daño causado por el usuario en el sitio web o un fallo de hardware más grave, los datos de tu cuenta se pueden restaurar fácilmente a partir de las copias de seguridad disponibles. Así es cómo:
Herramienta de restauración para una rápida resolución de problemas del sitio web
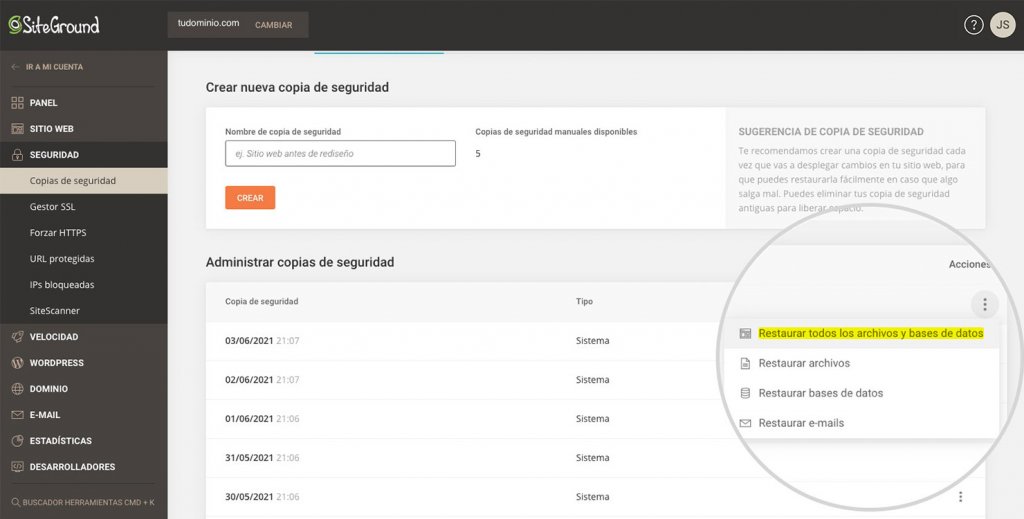
Como cliente de SiteGround, tienes una herramienta de restauración gratuita en tu panel de control de Site Tools que te da acceso a todas las copias disponibles realizadas por nuestro script de copias de seguridad diarias o aquellas que hayas hecho tú mismo desde la herramienta de creación de copias de seguridad manual. Simplemente haz clic y restaura la copia más reciente o la que parezca no verse afectada por malware o errores humanos.
Recuperación ante desastres de incidentes masivos
Los accidentes ocurren, independientemente de cuánto intentes protegerte contra ellos. En caso de un fallo masivo del servidor, un corte de energía durante un largo período de tiempo o un desastre natural, es nuestro deber como tu hosting intensificar y encontrar una manera de restaurar tus datos y minimizar el tiempo de inactividad. Es por esto que hace años creamos nuestro sofisticado sistema de copias de seguridad. La principal ventaja de este sistema es que puedes migrar TB de datos en tan solo unas pocas horas, ya que permite restauraciones simultáneas desde varias instancias de copias de seguridad a distintos servidores de producción.
Además, ¡podremos activar tu sitio web desde un servidor que se encuentra en un país o continente diferente si esa es la forma más rápida de volver a ponerlo en funcionamiento!
La seguridad de los sitios web de nuestros clientes siempre ha sido una parte extremadamente importante de nuestros servicios de hosting web. Algunas de las mentes técnicas más brillantes de nuestro equipo se han dedicado continuamente a crear soluciones de seguridad únicas y mantener la seguridad de nuestra infraestructura de hosting en un nivel inigualable. Hemos sido pioneros en la industria en el desarrollo de protecciones a nivel servidor, como aislamiento de cuentas, monitorización del estado del servidor, prevención de tráfico anti-bot, etc., y sabemos que, además de las soluciones a nivel servidor, la seguridad individual de cada sitio web debe fortalecerse también a nivel de la aplicación. Es por ello que igualmente brindamos servicios como actualizaciones automáticas, copias de seguridad y protección WAF a nuestros clientes.
Hoy estamos muy contentos de presentar otra herramienta que puede mejorar en gran medida la seguridad de cualquier sitio WordPress: ¡nuestro nuevo plugin SiteGround Security!
SiteGround Security ya está disponible para que descargarlo de forma gratuita y viene preinstalado en todas las nuevas instalaciones de WordPress alojadas en SiteGround para proteger tu sitio WordPress fácilmente contra ataques maliciosos. También incluye herramientas de gran valor que pueden ayudarte a reaccionar en caso de que sospeches que tu web podría haber sido atacada.
¡Descubre a continuación cómo hacer que tu sitio web sea más seguro con nuestro nuevo plugin!
Protege tu WordPress contra ataques comunes
En la sección Seguridad del sitio de nuestro plugin, podrás activar fácilmente varias reglas que fortalecerán la seguridad de tu sitio web y evitarán el malware común, la fuerza bruta y otros problemas de seguridad. Algunas de estas reglas, como ocultar tu versión de WordPress o eliminar el archivo readme.txt predeterminado, dificultarán que los rastreadores detecten que incluso estás usando WordPress. Por lo tanto, tu sitio web no se identificará fácilmente como una posible víctima de ataque cuando aparezca una vulnerabilidad. Otras reglas en esta sección agregarán protección XSS avanzada y protegerán las carpetas de tu sistema para que no se inyecten archivos maliciosos en ellas.
Refuerza la seguridad del inicio de sesión
En la sección Seguridad de acceso del plugin SiteGround Security, podrás aplicar varios métodos que protegen el inicio de sesión contra el acceso no autorizado. Uno de los métodos más recomendados para proteger tu inicio de sesión es la verificación en dos pasos y, con nuestro plugin, puedes activarlo fácilmente para tu área administrativa de WordPress. También podrás configurar fácilmente desde aquí otras medidas de protección simples pero muy efectivas, como cambiar la URL de inicio de sesión y no permitir que se use “admin” como nombre de usuario. También podrás limitar la cantidad de intentos de inicio de sesión desde una misma IP, lo que bloqueará a los atacantes que intenten adivinar tu contraseña mediante fuerza bruta. Y si deseas profundizar aún más en la protección del inicio de sesión de WordPress, hay dos opciones más avanzadas disponibles:
Puedes especificar las direcciones IP desde las que se puede acceder a tu página de inicio de sesión. Eso sí, la opción deberás usarla con precaución si usas IP dinámica, para que no te bloquees a ti mismo.
También puedes especificar ciertos períodos de tiempo en los que los inicios de sesión no serán accesible en absoluto. Por ejemplo, si sabes que nadie va a iniciar sesión durante el fin de semana, puedes activar el modo ausente para los sábados y domingos y nadie podrá acceder al área administrativa en esos días.
[subscribe_cta]
Supervisa el registro de actividad de tu área de administración
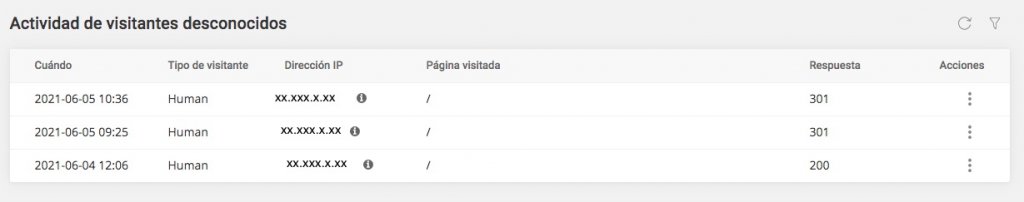
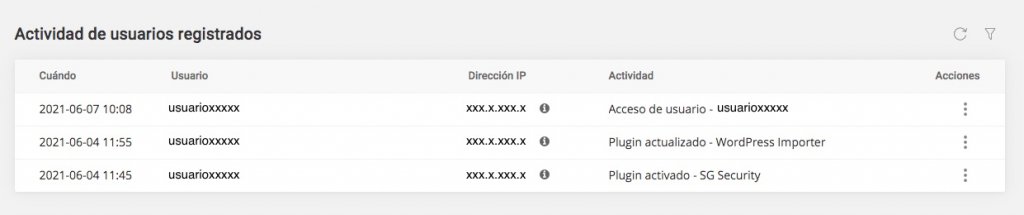
Una de las mejores características de este plugin es el registro de actividad detallado. Te permite identificar cosas como direcciones IP incorrectas que intentan acceder a tu sitio web, así como usuarios registrados que están realizando tareas que se supone que no deben hacer. Por ejemplo, puedes bloquear con un clic las direcciones IP que tienen numerosos inicios de sesión incorrectos y, al mismo tiempo, averiguar qué usuario ha eliminado esa publicación que falta. Para la versión inicial, conservamos el registro de los últimos 16 días, por lo que vale la pena echarle un vistazo de vez en cuando, especialmente si tienes un sitio web muy transitado y una cantidad de usuarios con capacidad para editar contenido.
Reacciona si sospechas que tu sitio podría haber sido atacado
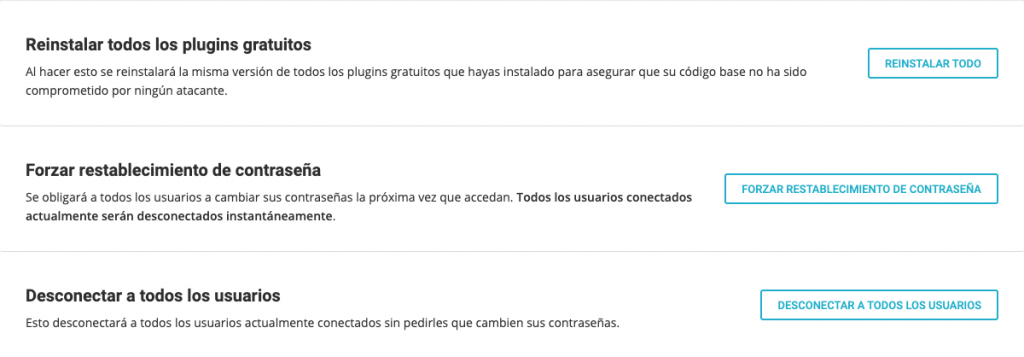
En la sección Post-hack del plugin, encontrarás un conjunto de acciones que son útiles si sospechas que la seguridad de tu sitio web se ha visto comprometida. Aquí podrás cerrar sesión automáticamente a todos los usuarios y obligarlos a cambiar las contraseñas. De esta manera, si algún perfil de usuario se ha visto comprometido, puedes detener el acceso malicioso a través de tu cuenta. También podrás reinstalar todos tus plugins actuales, lo que asegurará que estés utilizando una copia limpia de cada plugin en lugar de una posiblemente comprometida. Eso sí, ten en cuenta que, aunque estas acciones posteriores al hackeo son útiles, no sustituyen a una limpieza completa del sitio que deba realizar un experto en seguridad WordPress, en el caso de que haya indicios de que tu sitio web podría haber sido hackeado.
¿Cómo conseguir el plugin SiteGround Security?
El plugin SiteGround Security está disponible como cualquier otro plugin gratuito de WordPress. Puedes encontrarlo en el repositorio oficial de plugins de WordPress (https://es.wordpress.org/plugins/sg-security/) o instalarlo directamente a través de tu área de administrador de WordPress. Si alojas tu próximo sitio web WordPress en SiteGround, empezar a usar el plugin será aún más fácil, ya que todas las nuevas instalaciones de WordPress ahora vienen con el plugin SiteGround Security preinstalado con algunas de sus funciones habilitadas de forma predeterminada.
Este es el primer plugin que lanzamos cuya funcionalidad completa la puede utilizar cualquier usuario, esté o no alojado en SiteGround. Dicho esto, no hemos realizado pruebas extensivas en todas las demás empresas de hosting, por lo que cabe la posibilidad de que surja algún que otro problema causado por la configuración que cada empresa tenga en particular. Si se da el caso, no dudes en publicar un hilo en el foro de plugins en el repositorio de WordPress y haremos todo lo posible para asegurarnos de que funcione bien en todas las plataformas.
¿Qué es exactamente un ataque de fuerza bruta en un sitio web? Solo el nombre “fuerza bruta” evoca al malo de una película de acción cursi.
Para la mayoría de los sitios web, un ataque de fuerza bruta puede ser muy grave.
¿Qué es un ataque de fuerza bruta?
Un ataque de fuerza bruta es exactamente lo que su nombre indica. No hay una lógica profunda involucrada en adivinar inicios de sesión o contraseñas, es solo un bot que comienza con un inicio de sesión de “A” y una contraseña de “A” e intentará pacientemente cada combinación de letras y números hasta que encuentre un nombre de usuario y contraseña que funcione.
Cuando comenzaron los ataques de fuerza bruta, eso era todo. A lo largo de los años, se han vuelto más sofisticados, pero en esencia, es solo un bot.
Hoy en día, existen redes de bots que hacen esto. Como los ataques de fuerza bruta desde un solo ordenador eran realmente fáciles de detectar y bloquear, ahora, una red de cientos o miles de ordenadores trabajan juntos para atacar un sitio web y adivinar su nombre de usuario o contraseña.
Además, hoy por hoy existen “diccionarios de tablas” que son listas de contraseñas que ya se han utilizado o palabras que se pueden combinar para hacer una contraseña.
Una red de bot puede intentar adivinar un nombre de usuario y una contraseña miles de veces por segundo. Tu sitio web será tan seguro como lo sea su contraseña.
Además de los diccionarios de tablas, los atacantes se han vuelto aún más inteligentes. A medida que se piratea un sitio web y se extrae toda la información del usuario, los inicios de sesión y las contraseñas de ese sitio se añaden a los que se deben probar. Saben que muchas personas no se molestan en crear diferentes inicios de sesión y contraseñas la mayor parte del tiempo, por lo que un inicio de sesión en un sitio probablemente sea el mismo en otro.
¿Cómo se mitiga un ataque de fuerza bruta?
Bueno, hay 2 respuestas a esta pregunta.
Si tu sitio web no está alojado en SiteGround
Si no estás alojado en SiteGround, debe comenzar a buscar plugins de seguridad y configurar firewalls. Ya hemos hablado algo de esto en publicaciones anteriores.
Necesitarás:
Instalar un firewall de aplicaciones y configurarlo correctamente.
Hay varios buenos plugins en el repositorio de plugins de WordPress que protegerán tu sitio contra ataques de fuerza bruta y otro tipo de ataques. Los que están en el TOP 5 son muy valorados y, aunque no recomendaré uno aquí, probablemente puedes encontrar uno que sea altamente recomendado e implementarlo. Todos los buenos tienen una tarifa mensual asociada, pero eso es lo que se necesita para proteger tu sitio.
Exigir contraseñas seguras a todos los usuarios.
Ya hemos hablado de contraseñas antes, pero vale la pena repetirlo. Las contraseñas seguras son tu primera línea de defensa. Es posible que a tus usuarios no les guste, pero mantendrá tu sitio web y sus datos seguros.
Requerir la verificación en dos pasos (2FA) para todos los inicios de sesión.
La verificación en dos pasos mitiga los ataques de fuerza bruta al 100% porque el inicio de sesión y la contraseña son solo 2/3 del procedimiento de inicio de sesión. Para el tercio final, debes tener el teléfono de la persona. Ese es el final del juego para los ataques de fuerza bruta.
Sin embargo, al igual que con las contraseñas seguras, los usuarios generalmente odian la verificación en dos pasos. Puedes limitarla a las cuentas de administrador, pero si un atacante entra a tu sitio web, estará en riesgo. Así que tienes la complicada tarea de decidir qué es más importante.
Implementar una política de rotación de contraseñas que fuerce nuevas contraseñas al menos cada 90 días.
Otra cosa que es eficaz para ayudar a prevenir ataques de fuerza bruta, es requerirles que renueven sus contraseñas cada cierto tiempo. Lo malo es que esta es otra cosa que los usuarios suelen odiar por lo que, si añades varios pasos de seguridad que no les gustan, corres el riesgo de comenzar a perder usuarios. Así que hay que caminar por la cuerda floja.
Consejo adicional: Fail2Ban.
Además de todas las anteriores, mi herramienta favorita es Fail2Ban y WP-Fail2Ban. Si está configurada correctamente (y se necesita un desarrollador o administrador de red para configurarla correctamente), esta combinación puede ser una herramienta muy poderosa para prevenir un ataque de fuerza bruta. Fail2Ban es de código abierto y gratuito, y el plugin WP Fail2Ban tiene una versión pro que parece valer bastante la pena.
No suelo recomendar plugins específicos, pero este es único. Tengo la versión gratuita instalada en todos mis blogs que no están alojados en SiteGround y funciona de maravilla. Estoy considerando seriamente actualizarme a la versión pro.
ADVERTENCIA: Este plugin requiere que Fail2Ban se instale, configure y funcione correctamente en tu servidor. El propio Fail2Ban también tiene un par de requisitos. Este no es un plugin trivial para empezar a trabajar. Si no eres un desarrollador o no estás muy familiarizado con Linux, mejor busca ayuda.
Si tu sitio web está alojado en SiteGround
Si tu sitio web está alojado en SiteGround, sigue tomando tu café tranquilamente. SiteGround tiene un conjunto completo de herramientas ya implementadas que incluyen inteligencia artificial para detectar ataques de fuerza bruta de redes de bots. Esto no significa que tu sitio vaya a ser 100% seguro, nadie puede llegar a ese 100%. Sin embargo, significa que esto es una cosa menos de la que tienes que preocuparte.
Conclusión
Los ataques de fuerza bruta son bien conocidos y bien comprendidos. Hay herramientas que puedes instalar para mitigar los riesgos de que comprometan tu sitio web. Dicho esto, lo mejor que puedes hacer es contratar un hosting como SiteGround, en donde se encarguen de mantener tu web segura para que tú puedas dedicar tu tiempo a hacer otras cosas en tu web que la hagan aún mejor.
Tu reputación online es una de tus posesiones más preciadas. Por ello, debes hacer todo lo que esté a tu alcance para protegerla. El problema es que, cuanto más poderosa se vuelve tu reputación online, más personas con malas intenciones quieren tomar el control de ella y usarla para sus propios fines. La forma más fácil de intentarlo es a través del email.
El email comenzó como un sistema de confianza. Confío en el servidor de correo electrónico que utilicé para enviar mi email. Él confía en cualquier número de servidores para ayudar a entregar el email que está en el camino. El destinatario de mi email confía en su servidor de correo electrónico.
Al principio, el email no iba necesariamente de ti > a tu servidor > al servidor de tu destinatario > a tu destinatario. Internet todavía era frágil, por lo que el email se diseñó para entregar el correo electrónico a cualquier servidor y confiar en que ese servidor lo entregaría, lo retendría hasta que pudiera entregarlo o lo entregaría a otro servidor para su entrega final. La confianza, sin embargo, tiene un precio, y una vez que las personas con malas intenciones se dieron cuenta de que el email se basaba en la confianza, empezaron a hacernos pagar ese precio.
Debido a que estas personas se dieron cuenta de que podían enviar emails que parecían provenir de cualquiera en Internet, otros mucho más inteligentes que yo se dieron cuenta de que tenían que hacer algo para proteger nuestro sistema de correo electrónico. Si alguien podía enviarte un email haciéndose pasar por tu madre, y ese email contenía un enlace para mostrarte unos cachorritos, confiabas en que era de tu madre, así que hacías clic en el enlace. Pues bien, así nació el Phishing.
Hoy en día, el email es mucho más seguro. Las personas inteligentes han descubierto formas de crear tecnologías como Sender Policy Framework (SPF) y DomainKeys Identified Mail (DKIM). Estos sistemas ayudan a proteger los emails al proteger quién puede enviarlos para un dominio determinado. Si tienes una configuración de SFP y DKIM, la mayoría de los servidores de correo electrónico los reconocerán y los usarán para asegurarse de que el email que se acaba de recibir que DICE que eres tú, ES en verdad tuyo.
El mayor problema con SPF y DKIM es que no son fáciles de configurar. Para configurarlos, debes comprender cómo funcionan las DNS y cómo crear tipos específicos de registros. Esto ha obstaculizado la adopción generalizada de estos conceptos en el pasado.
Afortunadamente, hoy por hoy, hay buenos proveedores de hosting como SiteGround que los configuran automáticamente. Cuando configuras un dominio en un buen hosting, una de las cosas que hacen no solo es configurar tu sistema de correo, sino también SFP y DKIM para proteger a otros frente al envío de emails fraudulentos que parecen provenir de tu parte.
Si tu proveedor de hosting no configura automáticamente DKIM y SPF por ti, no todo está perdido. Hay muchos buenos tutoriales disponibles y, con algo de tiempo, podrás configurarlos por ti mismo. Incluso hay comprobadores online que puedes utilizar para asegurarte de que lo has hecho correctamente.
No obstante, si tiene mejores cosas que hacer con tu tiempo que averiguar tus DNS y ponerte a revisar tutoriales en internet, puedes alojar directamente tu web en un hosting como SiteGround y olvidarte. Sin más.
Sí, el RGPD es de obligado cumplimiento desde 2018, entró en vigor en 2016 y por eso hablar de él a estas alturas debería tener poco sentido.
Aunque la realidad es que aún existe un altísimo porcentaje de páginas webs que no han dado el salto a la legalidad.
Muchos profesionales del mundo digital asocian RGPD a multas, sanciones y normativas aburridas.
Y eso provoca que no le presten atención.
Lo entiendo. A nadie le gustan las cosas aburridas.
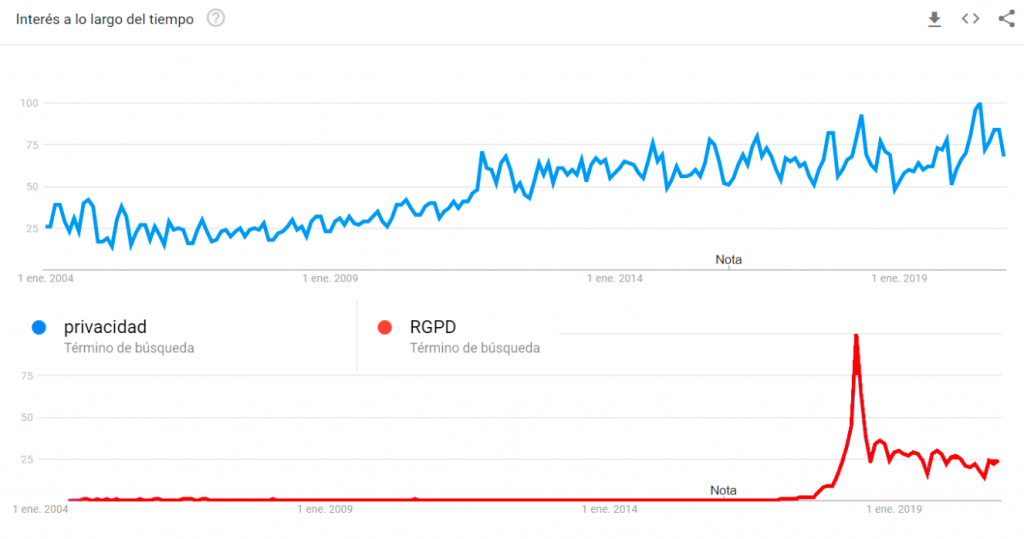
Por otro lado, los usuarios (nuestros usuarios) cada vez están más preocupados por su privacidad.
Privacidad VS RGPD según Google Trends
Con este panorama, deberíamos darle la vuelta a todo: dejar de pensar en lo que queremos nosotros y construir a partir de lo que de verdad quieren los usuarios.
Así que hoy vamos a hablar sobre privacidad, confianza y cómo mejorar la calidad de los datos analíticos siendo 100% legales.
¿Por qué hablar de RGPD? ¿Por qué en noviembre de 2020?
Las últimas semanas han sido un auténtico volcán de tuits, artículos y opiniones (con y sin sentido) hablando sobre RGPD y cookies.
¿El motivo? El 31 de octubre acababa el plazo dado por la Agencia Española de Protección de Datos para llevar a cabo los últimos cambios publicados en su guía de cookies.
¿Y qué cambios eran esos? ¿Tan importantes eran?
Lo cierto es que no. No había ningún cambio drástico.
Entiéndeme. Sí que publicaron cambios y sí que había un plazo para llevarlo a cabo (que empezó a finales de julio realmente).
Pero podríamos decir que eran matices o cambios de criterio sobre ciertas decisiones o aspectos de la implementación del banner de cookies.
Si tenías 100% adaptada tu página web antes de la guía que se publicó en julio, los cambios eran muy leves y sencillos para ti.
El problema, como comentábamos antes, es que la gran mayoría de webs no habían dado aún ese salto hacia el RGPD y llegaron las prisas.
Primer consejo: nunca implementes este tipo de medidas de manera apresurada y sin tener claro qué y el porqué se implementa así.
Y más aún si llevabas 2 años (o más) ignorando el RGPD.
Qué nos exige en 2020 la normativa RGPD sobre las cookies de tu web
Teniendo claro que la última revisión de la guía de cookies es de julio de 2020:
¿Qué nos exige a día de hoy el RGPD para que nuestra web cumpla la legalidad en materia de cookies?
Lo primero que debes entender es por qué las cookies están tan vinculadas al RGPD y por tanto, a la privacidad de los usuarios.
Para empezar: las cookies son herramientas fundamentales en la publicidad y el marketing digital ya que no sólo facilitan la navegación del usuario sino que ofrecen una publicidad mucho más definida y orientada a intereses, comportamientos y hábitos de navegación de los usuarios.
Aportan una información muy valiosa a las empresas y profesionales digitales que les permiten conocer mejor a su audiencia, definir estrategias y optimizar campañas, entre otras cosas.
¿Cuál es el problema entonces?
El problema es que se ha estado utilizando toda esta información sobre usuarios sin que estos pudieran decir ni hacer nada al respecto y esto es justamente lo que el RGPD pretende remediar.
Se trata de que los usuarios tengan capacidad de decidir si quieren o no ser analizados, rastreados e impactados por publicidad en la red, que puedan decir qué empresas pueden hacerlo y quiénes no.
Es evidente que el desarrollo digital pasa por garantizar la confianza de los usuarios en la red y, es imposible garantizar nada sin ser respetuosos con la privacidad y las decisiones de los usuarios.
Es básicamente, el derecho a la autodeterminación informativa y publicitaria.
¿Y cómo se traslada a la práctica?
Muy sencillo:
Con transparencia y permiso.
Lo que nos indica la Ley es que debemos ser capaces de informar de manera clara y sencilla acerca del tipo de cookies que descarga nuestra web y permitir que el usuario pueda elegir libremente qué cookies acepta y qué cookies no, exceptuando las cookies que no sean técnicas o estrictamente necesarias para el funcionamiento de una web.
Por tanto, se les exige a empresas y profesionales digitales que diseñen sus campañas siendo respetuosos con la privacidad de los usuarios y adaptar fórmulas de información y consentimiento que reúnan los requisitos de transparencia y control que exige la normativa, adaptándola al actual nivel de conocimiento de los usuarios.
Y aquí empiezan los problemas: nadie quiere perder datos y por tanto, nadie quiere renunciar a la información que aportan las cookies.
Venga, al grano, ¿que tengo que hacer para cumplir?
Ofrecer Información clara, específica y personalizable sobre el tipo de cookies de la web y su finalidad. Esta información se debe proporcionar de forma directa, clara y accesible, básicamente, mediante un banner o pop-up de advertencia.
Bloquear las cookies hasta tener consentimiento expreso del usuario
Mantener un archivo de los consentimientos obtenidos, recuerda que los consentimientos deben ser verificables.
Permitir aceptar, consultar o rechazar cookies de manera sencilla
Cosas que no deberías hacer (o que deberías dejar de hacer)
Descargar cookies analíticas o publicitarias sin previa información y consentimiento de los usuarios.
Utilizar la opción “seguir navegando” o scroll como forma de prestar el consentimiento
Utilizar “muros de cookies” y limitar el acceso a determinados servicios o contenidos
Cómo adaptar tu web al RGPD
Tengo que darte una mala noticia: a día de hoy no existe la herramienta de cookies perfecta.
No hay plugins ni herramientas mágicas que solo por activarlas nos configuren automáticamente todo y cumplamos la legalidad al instante.
Tenemos que investigar, trabajar y cuidar la privacidad y las cookies tanto como cualquier otro detalle de nuestra web.
La buena noticia es que existe muchísima documentación sobre cómo adaptar a la legalidad una página web.
Marina y yo incluso tenemos un curso de RGPD para WordPress. Y otros grandes profesionales publican regularmente material sobre estos temas.
Receta de la herramienta de cookies perfecta
Aunque no he encontrado ninguna que los cumpla todos, estos son los 7 puntos que analizo en cualquier herramienta de cookies:
Bloquea de manera efectiva las cookies.
Incluye botones de aceptar, rechazar y configurar cookies.
Puedo personalizar botones, estilos y textos.
No necesita refrescar la página para meter las cookies
Hace su función y no mete herramientas de más.
Es capaz de detectar y bloquear automáticamente las cookies.
Tiene un precio adecuado a su funcionalidad.
Ojalá pronto aparezca alguna que los cumpla.
Si trabajas con WordPress, los plugins que más se acercan a la perfección en este momento son:
GDPR Cookie Compliance
GDPR Cookie Consent
Complianz
Otras herramientas como Cookiebot o Iubenda también son grandes soluciones.
Consecuencias: ¿Perdemos datos siendo legales?
Otro disgusto que te traigo.
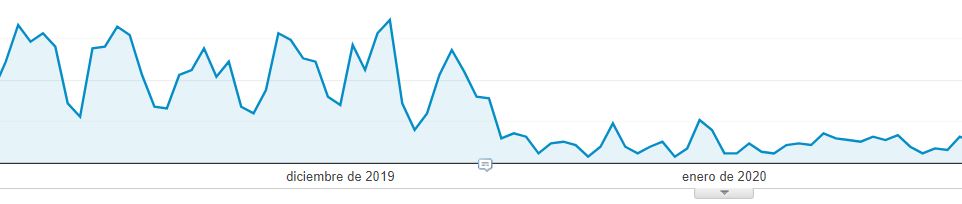
Cuando implementamos el bloqueo de cookies según marca el RGPD, nuestra gráfica de Analytics se convierte en algo así:
El volumen de datos que llegamos a perder puede llegar al 70-80% en algunos casos extremos.
Antes de que entres en pánico: no, no has perdido visitas. Tus usuarios siguen ahí, lo que has dejado de tener son datos de algunos de esos usuarios.
De hecho, has dejado de medir a aquellos usuarios que no querían que ser medidos.
Tiene sentido respetar su privacidad y sus decisiones, ¿no crees?
A mí personalmente me sienta muy mal cuando rechazo las cookies y, pese a todo, me encuentro un banner en otra web haciéndome remarketing sin haber dado mi consentimiento.
Si no lo quiero para mí, no se lo quiero hacer a mis usuarios.
Otro dato: según varios experimentos que hemos realizado en distintas webs, aunque se reduce el volumen de datos el comportamiento de los usuarios se mantiene constante, por lo que siguen siendo datos válidos para tomar decisiones de marketing.
Tómatelo como un muestreo de los datos, aunque no tengas el 100% de la muestra.
Soluciones: cómo generar más confianza y tener mejores datos siendo 100% legales
Para no quedarnos con el disgusto y volviendo al tema inicial de darle la vuelta, te propongo algunas soluciones sobre esta situación.
Empiezo lanzándote una pregunta para pensar. ¿Realmente utilizas todos esos datos de Google Analytics o solo lo tienes como una métrica de ego?
Te lo digo porque conozco muchísima gente que tiene Google Analytics “porque hay que tenerlo”, pero jamás ha entrado. O peor aún, han entrado pero nunca han tomado decisiones o han utilizado esos datos para nada útil.
Consejo: no colecciones herramientas que no utilizas. En muchos casos estarás cediendo información a terceras plataformas sin motivo.
Llama la atención del usuario
Una manera altamente efectiva de aumentar el % de usuarios que aceptan las cookies es llamar su atención.
Sí, así de sencillo.
Durante mucho tiempo hemos caído en el error de disimular el banner de cookies y hacerlo casi invisible a los usuarios.
De hecho, nuestro cerebro ya está preparado para ignorar banners y publicidades en internet por regla general.
¡No lo escondas!
Si quieres que el usuario acepte las cookies, ponlo claro. Informa de su uso y haz evidente tu legalidad (y el botón de aceptar).
Te aseguro que haciendo el banner más llamativo he pasado de tasas de aceptación del 20-30% a cifras del 70-80%.
Eso sí, dependerá muchísimo del público de tu web.
Buscar alternativas libre de cookies
Aunque se ha convertido casi en un estándar, Google Analytics no es la única herramienta del mercado para medir el comportamiento de los usuarios en tu web.
Te recomiendo que eches un vistazo a alternativas como Fathom Analytics, Plausible o Matomo.
Son herramientas muy concienciadas con la privacidad y que permiten registrar los visitantes de tu web sin utilizar cookies, sin almacenar datos personales ni ceder datos a terceros.
Utiliza un sistema de analítica híbrido
Y, como última alternativa, te propongo un sistema híbrido.
Reconozco que, para algunos proyectos, prescindir de los informes y la calidad de ciertos datos que da Google Analytics sería un problema grande.
En su lugar, lo que hemos hecho es optar por un sistema híbrido. Extraemos los datos más cuantitativos con Fhatom o Plausible. Y después los cruzamos con los datos más cualitativos de Google Analytics.
Gracias a herramientas de informes como Google Data Studio podemos hacer este tipo de acciones.
Además, si el tráfico que recibes es principalmente orgánico, puedes comparar también los datos de clics que te aporta Google Search Console con los datos de Google Analytics.
Solo con ese dato te darás cuenta de que no has perdido realmente visitas.
Y que tus usuarios estarán seguros de su privacidad en tu página web.
Espero que te haya gustado este artículo y que, al menos, te haya servido para que le des una vuelta al tema de la privacidad en tus páginas web y conozcas alguna nueva herramienta.
La semana pasada ¡Chicago era el sitio más gélido de la tierra! Esta noticia estaba en todos los medios. Las temperaturas cayeron hasta los -33 grados Celsius (-22 Fahrenheit) con una sensación térmica de -50. Me considero afortunado de poder haber experimentado este extraño vórtice polar. Sin embargo, estaba en Chicago por una razón diferente que, a pesar de no salir en todas las noticias, fue igualmente emocionante: Google CMS Security Summit.
Cerca de treinta expertos en seguridad de Google, diferentes plataformas de CMS y empresas de alojamiento web se reunieron para hablar sobre cómo hacer de internet un lugar más seguro para todo el mundo. Me considero aún más afortunado de haber formado parte de este debate representando a SiteGround.
Durante dos días, hablamos con representantes de WordPress, Drupal, Joomla!, PrestaShop, TYPO3, Squarespace, Symfony, Sucuri, Wordfence y más. Fue inspirador ver cómo las organizaciones que compiten entre sí, cuando se tratar de atraer al usuario final a sus plataformas, pueden unirse por un propósito mayor como hacer de internet un lugar más seguro. Continue reading “Google comienza conversaciones serias sobre seguridad con la comunidad CMS”
Hace más de un año, SiteGround comenzó la importante tarea de prepararse para el Reglamento General de Protección de Datos (RGPD), una nueva ley diseñada para proteger los datos personales y la privacidad de los residentes de la UE. Mientras trabajamos en esta implementación, hemos visto que los principios fundamentales detrás de la ley son verdaderamente buenos para los usuarios. El objetivo de la regulación es hacer que el procesamiento de datos personales sea más transparente y otorgar a las personas un mayor control sobre sus datos. Aunque la RGPD solo se aplica a los ciudadanos de la UE, hemos decidido ir más allá y adoptar las mismas buenas políticas para todos nuestros usuarios, independientemente de su ciudadanía o ubicación. El nuevo reglamento entra en vigor el 25 de mayo de 2018.
Los siguientes dos documentos aplican este reglamento a nuestro servicio:
Nuestra Política de privacidad, que describe cómo recopilamos, usamos, compartimos y procesamos los datos personales de nuestros clientes.
Nuestro Acuerdo de procesamiento de datos (DPA), que regula nuestras responsabilidades como proveedor de hosting, lo que permite a nuestros clientes tener sitios web compatibles con la RGPD, si es necesario.
Estamos recibiendo más y más consultas de clientes que preguntan si SiteGround cumplirá con la nueva ley GDPR. Con este artículo, nos gustaría explicar lo que hemos estado haciendo y compartir nuestra experiencia para cumplir con GDPR, como una manera de informarte acerca de lo que puedes esperar de nosotros en el próximo mes, antes del 25 de mayo de 2018, y como una forma de ayudarte a prepararte para la GPDR por tu cuenta.
El uso de nuestros datos personales por parte de grandes compañías es, sin duda, el tema más candente en este momento y no creemos que nadie dude de la importancia de las regulaciones para evitar abusos y mejorar la seguridad de esos datos. El Reglamento General de Protección de Datos Europeo (RGPD o GDPR), que entrará en vigor el 25 de mayo de 2018, tiene el objetivo de hacer exactamente eso: regular cómo se recopilan y utilizan los datos personales de las personas en el territorio de la UE. Define qué son datos personales (literalmente todos): nombre, correo electrónico, nombre de usuario, dirección, número de teléfono, datos financieros, edad, datos de comportamiento… y obliga a todos los que recopilan y procesan dichos datos a que actúen de acuerdo con esta regulación, sin importar de dónde sea la empresa o en qué parte del mundo se encuentre esa persona.
SiteGround comenzó el proceso de cumplimiento de la nueva ley GDPR hace aproximadamente un año y seguimos trabajando con todos nuestros esfuerzos para cumplir con ella. Creemos que la ley GDPR es buena para los usuarios y buena para la seguridad general de Internet, además de que siempre hemos estado actuando de acuerdo con sus principios fundamentales. Ahora nuestro objetivo es auditar y hacer públicas estas reglas internas, y también asegurarnos de aplicar la letra y el espíritu de la ley GDPR a todos nuestros clientes, sin importar si eres residente de la UE o residente de otro país. Continue reading “¿Qué es la ley GDPR y cómo está SiteGround preparándose para cumplir con ella?”