Let’s Encrypt Wildcard SSL gratuit

À partir d’aujourd’hui, tous les clients de SiteGround peuvent obtenir un SSL Let’s Encrypt Wildcard gratuit. Cela facilitera grandement la configuration et la maintenance des sites Web avec des sous-domaines, car ils peuvent désormais être chiffrés avec un seul certificat.

Il suffit de quelques clics dans notre interface Let’s Encrypt mise à jour dans le cPanel. Depuis que nous avons appris que Let’s Encrypt prévoyait de lancer le SSL Wildcard gratuit, nous attendions cela avec impatience et nous sommes fiers d’être parmi les premiers hébergeurs à intégrer avec succès le nouveau SSL dans leur plateforme. Nous croyons fermement que l’adoption mondiale des certificats SSL rend Internet plus sûr.

Encryptons et SiteGround

Le lancement d’aujourd’hui est une étape logique dans nos efforts continus pour encourager tous les clients de SiteGround à utiliser le protocole HTTPS sécurisé. Ce processus a commencé en 2016 , SiteGround étant parmi les premiers hébergeurs à soutenir l’initiative Let’s Encrypt . Ensuite, nous avons fourni une interface, où nos clients pouvaient émettre le domaine unique standard Let’s Encrypt SSL.

En 2017, nous sommes allés encore plus loin et avons commencé à installer automatiquement ce certificat sur chaque domaine hébergé chez nous. Aujourd’hui, nous sommes heureux d’offrir également le nouveau certificat Wildcard Let’s Encrypt. L’option Wildcard a été ajoutée à notre interface à peine 2 semaines après son lancement officiel par Let’s Encrypt.

Faut-il utiliser SSL ? Définitivement oui!

Pourquoi utiliser SSL ? Fondamentalement, parce que cela rend la navigation plus sûre. Cependant, cette raison existe depuis l’existence des SSL et pourtant, les sites avec HTTPS sur toutes les pages n’étaient pas très courants jusqu’à récemment. Aujourd’hui, les choses sont différentes car même si vous ne vous souciez pas tant de la sécurité de votre propre site Web, Google le fait. Les sites HTTP perdront leur classement par rapport aux sites HTTPS. En juillet, Chrome commencera à afficher un avertissement indiquant que les sites non HTTPS ne sont pas sécurisés, ce qui effrayera rapidement les visiteurs. Ce sont quelques-unes des raisons pour lesquelles nous avons commencé à installer le standard Let’s Encrypt SSL et encourageons son utilisation en premier lieu.

Qu’est-ce que Wildcard SSL et comment l’obtenir ?

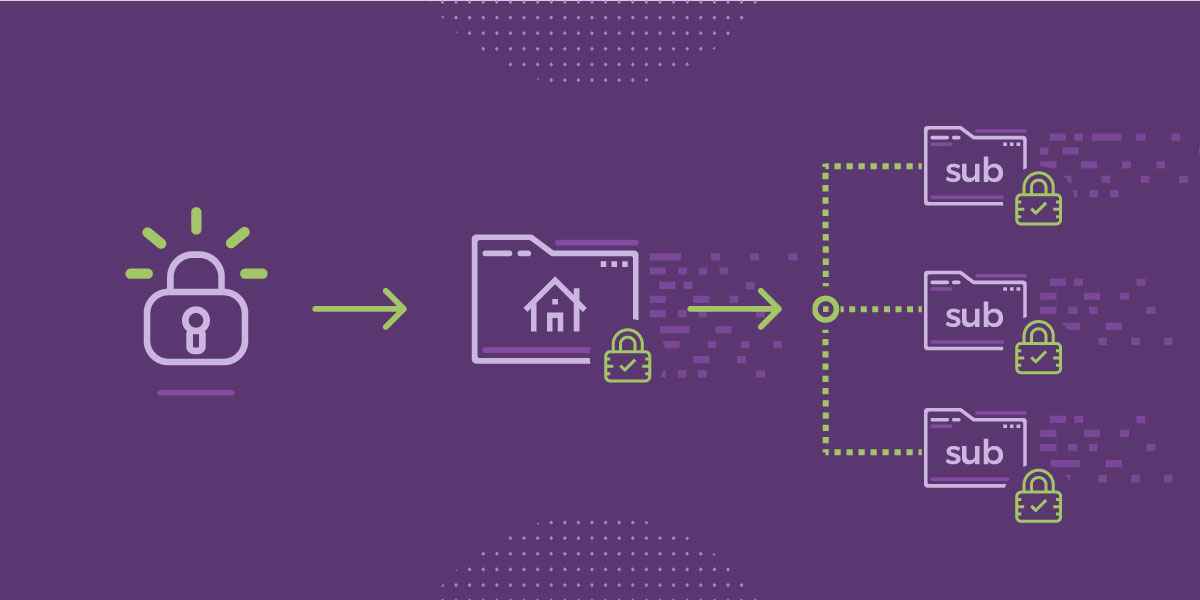
Le Wildcard SSL est différent du SSL standard car il sécurise le trafic non seulement pour votre nom de domaine principal, mais aussi pour tous ses sous-domaines (par exemple sub.domain.com). Ceci est particulièrement utile pour les sites Web avec différentes sections divisées par sous-domaines (comme les magasins en ligne, les sites Web avec des babillards électroniques, les chats, etc.). Avec un SSL standard, vous devez installer un certificat de domaine distinct pour chaque sous-domaine, et avec Wildcard, vous pouvez les sécuriser avec un seul certificat. Cela facilite grandement la configuration et la maintenance d’un site Web avec plusieurs sous-domaines.

Notez que le certificat Let’s Encrypt standard convient parfaitement si vous n’utilisez pas de sous-domaines. SiteGround continuera à installer automatiquement ce type de certificat pour chaque nouveau nom de domaine. Cependant, chaque client SiteGround peut mettre à niveau les certificats standard Let’s Encrypt existants ou en installer de nouveaux Wildcard dans l’outil Let’s Encrypt, situé dans votre cPanel. Tous les certificats et installations Let’s Encrypt Wildcard restent absolument gratuits.

Let’s Encrypt vs SSL Premium

Même si nous proposons maintenant Let’s Encrypt Wildcard SSL gratuitement, nous continuerons à fournir des certificats Premium EV et Wildcard SSL via GlobalSign pour les clients qui en ont besoin. Alors que Let’s Encrypt est une excellente alternative pour les sites Web informatifs et personnels, les grandes organisations et les sites Web de commerce électronique peuvent vouloir prendre en considération les SSL Premium, qui sont livrés avec des sceaux dynamiques, des options de validation étendues et une garantie souscrite comprise entre 10 000 $ et 1 500 000 $.
Comment notre nouvelle IA anti-bot empêche des millions d’attaques par force brute

Depuis quelques jours, nous lançons progressivement sur nos serveurs un nouveau système de prévention des bots basé sur l’IA développé par nos propres spécialistes DevOps. Nous constatons déjà des résultats étonnants du fonctionnement du système. Chaque heure, il bloque entre 500 000 et 2 millions de tentatives de force brute sur tous nos serveurs. Ainsi, nous avons empêché un nombre inconnu de connexions non autorisées potentielles, mais ce qui est encore plus important, nous avons réussi à économiser une énorme quantité de ressources de serveur qui peuvent désormais être utilisées pour une activité significative et légitime par nos utilisateurs.

Pourquoi les robots sont-ils un problème ?

Le trafic malveillant est un énorme problème qui affecte probablement tous les sites Web en ligne. Ce trafic est généralement créé par des bots essayant d’accéder à votre site en forçant brutalement sa connexion. Les robots effectuent plusieurs tentatives de connexion en utilisant différentes combinaisons de noms d’utilisateur et de mots de passe. En fait, si vous avez un mot de passe fort, les chances de connexion réussie au bot sont minimes. Cependant, cette activité reste un problème sérieux. Dans leurs tentatives de connexion, les bots utilisent une énorme quantité de ressources serveur. Pour un blog personnel, par exemple, il peut dépasser plusieurs fois le trafic légitime créé par les vrais visiteurs humains. Même si l’activité des bots n’est pas massive et entraîne un déni de service, cela peut encore rendre votre hébergement plus coûteux en vous obligeant à dépasser les ressources de votre compte.

Comment fonctionne notre système ?

L’intelligence artificielle analyse les données de plusieurs serveurs

La principale difficulté dans la lutte contre l’activité des bots est que les bots sont très intelligents et insaisissables. Les attaques de bot utilisent différentes adresses IP et agents utilisateurs, et souvent les données des tentatives visant une connexion à un seul site, ou même un seul serveur, ne sont pas assez bonnes pour déterminer un bot de force brute. Nous avons depuis longtemps un système de prévention de la force brute sur chacun de nos serveurs, mais la nouvelle IA est beaucoup plus efficace car elle est capable de collecter et d’analyser simultanément les données de tous nos serveurs. Sur la base des résultats de l’analyse, il peut également appliquer automatiquement des actions pour arrêter les robots indésirables. Il existe de nombreux indicateurs que notre IA surveille afin de détecter les comportements malveillants et de bloquer le mauvais trafic. Certains d’entre eux sont:

  • Tentatives de connexion infructueuses dans la majorité des applications Web populaires – WordPress, Drupal, Joomla, Magento, etc.
  • Nombre de connexions simultanées à différentes URL
  • Différents types de requêtes et vulnérabilités DDoS connues dans les applications
  • Liste dynamique des mauvais agents utilisateurs qui est constamment mise à jour

Nous avons introduit la page captcha du défi

Une fois que notre système signale une certaine adresse IP ou un agent utilisateur comme malveillant, il est immédiatement bloqué et contesté avec une page Captcha. Le système apprend en permanence comment minimiser les faux positifs. Si un visiteur humain atteint la page captcha et la résout, l’adresse/l’agent lié à cette solution est mis sur liste blanche. Si la page captcha persiste (par exemple, vous la voyez plus d’une fois pendant 24 heures), veuillez contacter notre support.

Présentation de la version 2.0 de la mise en scène

L’année dernière, nous avons lancé notre service de mise en scène pour permettre à nos utilisateurs de suivre plus facilement les meilleures pratiques de développement de sites. L’outil a été très bien accueilli par nos utilisateurs et nous avons recueilli des retours inestimables. En fonction de la façon dont les gens utilisaient l’outil, nous y ajoutons maintenant quelques nouvelles fonctionnalités intéressantes. La nouvelle version de SiteGround Staging actuellement publiée offrira à nos utilisateurs avancés plus de flexibilité et de contrôle sur les copies intermédiaires, tout en conservant intactes les fonctionnalités de base actuelles et faciles à utiliser. Lisez la suite pour en savoir plus sur les nouvelles fonctionnalités que vous avez à votre disposition !

MISE À JOUR

Si vous ajoutez des médias à votre copie de mise en scène via la zone d’administration de WordPress, certaines URL complètes peuvent rester comme ceci : stage1.yourdomain.com/image.jpg, échouant ainsi à s’afficher sur votre site en ligne. Nous sommes conscients de ce bogue et il sera corrigé dans la prochaine mise à jour de l’outil. Si vous rencontrez de tels problèmes, vous pouvez soit corriger les URL vous-même, soit contacter notre équipe d’assistance pour résoudre ce problème pour vous.

Plus de contrôle sur ce qui entre

Nous avons apporté des modifications impressionnantes sous le capot de l’outil de mise en scène qui ne peuvent pas être remarquées à première vue, mais qui sont très utiles pour le processus de développement proprement dit. L’un d’eux est que nous vérifions maintenant les fichiers en dehors de la structure de fichiers d’application par défaut et vous permettons de choisir si ces fichiers et dossiers doivent être ajoutés aux copies intermédiaires que vous créez. Jusqu’à présent, tous les dossiers en dehors de la structure de fichiers de l’application n’étaient pas inclus dans la copie intermédiaire. Il s’est avéré, cependant, que de nombreuses personnes ajoutent plus de dossiers et les utilisent pour leurs conceptions. D’un autre côté, les gens ont tendance à stocker des données sans rapport avec leurs sites dans des répertoires sous le dossier racine de leur site. C’est pourquoi nous vous demandons si vous souhaitez ajouter ou non un tel contenu à votre copie de mise en scène.

Création de référentiel Git plus facile

La première chose que vous remarquerez dans l’outil de mise en scène est qu’il a une nouvelle interface plus propre avec une nouvelle page pour toutes les copies de mise en scène que vous avez faites pour chacun de vos sites. Ici, vous trouverez le tout nouveau bouton Créer un référentiel Git. Il vous permet de créer un nouveau référentiel Git pour la copie intermédiaire que vous avez sélectionnée en un seul clic. Vous pouvez trouver des instructions détaillées sur l’utilisation de Git avec votre compte SiteGround dans notre didacticiel SG-Git.

Push to Live avancé

Lorsque vous avez terminé avec les modifications que vous avez apportées à votre copie de mise en scène, vous finirez par appuyer sur le bouton vert appelé Push to live . Dans la nouvelle version de notre outil, lorsque vous faites cela, vous verrez un pop-up vous demandant si vous souhaitez faire un Easy Push ou un Advanced Push . Vous connaissez déjà Easy Push – il clonera simplement toutes les modifications que vous avez apportées à votre copie intermédiaire sur votre site en ligne, y compris les fichiers et les modifications de base de données.

L’ Advanced Push est une toute nouvelle option disponible pour vous ! Lorsque vous le sélectionnez, notre outil de mise en scène compare tous les fichiers, dossiers et modifications de base de données que vous avez effectués et vous fournit une liste de ces changements afin que vous puissiez choisir les modifications à mettre en ligne. Ceci est extrêmement utile, car dans les cas où votre site en direct reçoit beaucoup de visiteurs, de commentaires, de commandes, d’abonnements, vous ne voudriez pas modifier sa base de données, car vous utiliserez toutes les nouvelles données depuis la création de la copie intermédiaire. Et ce n’est qu’un cas pour lequel l’ Advanced Push est vraiment utile.

Besoin de plus d’informations sur l’outil de mise en scène SiteGround ?

Pour des informations détaillées sur l’utilisation de l’outil, consultez le didacticiel de mise en scène que nous avons préparé pour vous.